
Was ist URL-Filterung und wie blockiert sie Websites?
Was ist URL-Filterung? Erfahren Sie, wie sie Webadressen vor dem Laden prüft, welche Kategorien sie nutzt und wo sie an ihre Grenzen stößt.
Published 12. November 2026
URL-Filterung prüft eine angeforderte Webadresse vor dem Laden der Seite anhand von Regeln, Kategorien und Positiv- oder Negativlisten. Die Prüfung erfolgt auf Ebene des Domain Name System, der in den IETF-Spezifikationen RFC 1034 und RFC 1035 definierten Benennungsebene, im Zeitraum zwischen dem Tippen auf einen Link und dem Erscheinen der Seite.
Ein Hotelgast tippt auf einen Link in einer Buchungs-E-Mail. Ein Schüler öffnet ein Suchergebnis auf einem Schul-Laptop. Ein Patient im Wartezimmer testet eine Videoseite im Krankenhaus-WiFi. In jedem Fall bewertet der Filter das Ziel, bevor der Browser die Seite geladen hat. Die Person sieht entweder die Website oder einen Hinweis, dass sie in diesem Netzwerk blockiert ist.
Die Entscheidung erfolgt, bevor der Filter den Inhalt der Seite prüfen kann. Seine Regeln und Datensätze bestimmen, welche Anfragen er erfasst und was passiert, wenn er eine Anfrage blockiert.
Inhaltsverzeichnis
- Was URL-Filterung einfach erklärt bedeutet
- Wie ein Filter vor dem Laden einer Seite entscheidet
- Durchsetzungsmethoden und was jede einzelne prüft
- URL-Filterung im Vergleich zu DNS-Filterung
- Wo URL-Filterung eingesetzt wird und warum Schulen sie eingeführt haben
- Warum verschlüsseltes DNS einen Filter umgehen kann
- Warum Kategoriesperren Fehler machen
- Prüfen Sie, ob URL-Filterung zu Ihrem Netzwerk passt
Was URL-Filterung einfach erklärt bedeutet
Ein Gast verbindet sich mit dem WiFi eines Hotels, tippt in einer Bestätigungs-E-Mail auf einen Link und wartet. Entweder öffnet sich die Seite oder es erscheint ein Hinweis im Branding des Unternehmens. Die Entscheidung fiel bereits einige Schritte zuvor, bevor der Browser überhaupt etwas anzeigen konnte.
URL-Filterung ist eine Methode zur Steuerung des Zugriffs auf Websites. Dabei wird eine angeforderte Webadresse vor dem Aufbaus der Verbindung anhand von Regeln, Kategorien, Reputationsdaten sowie Positiv- oder Negativlisten überprüft.
Stellen Sie sich einen Pförtner vor, der drei Listen führt. Die Gästeliste (die Positivliste) winkt Seiten durch, die in Ihrer Richtlinie als Ausnahmen definiert sind - selbst wenn die allgemeine Regel den Zugriff verweigern würde. Die Sperrliste (die Negativliste) weist namentlich genannte Seiten in jedem Fall ab. Alle übrigen Anfragen werden nach Kategorien sortiert: Glücksspiel wird an der Tür mit der Aufschrift „Nein“ abgelehnt, während Lern- und Bildungsseiten an der Tür mit der Aufschrift „Ja“ zugelassen werden.
Jeder Filter beantwortet dieselben drei Fragen in dieser Reihenfolge:
- Was angefordert wurde. Ein Domänenname und bei einigen Konfigurationen der vollständige Pfad dahinter.
- Welche Regel zutrifft. Eine Kategorie, ein Listeneintrag, eine Reputationsbewertung, eine Benutzergruppe oder ein Zeitfenster.
- Was als Nächstes passiert. Zulassen, Blockieren oder Umleiten auf eine Hinweisseite, die die Entscheidung erklärt.
Seien Sie präzise bezüglich dessen, was bewertet wird. Der Filter prüft das Ziel, nicht die Wörter, die jemand in ein Suchfeld oder ein Kontaktformular eingibt. Die Kontrolle auf Phrasenebene ist eine andere Technik, die die Adresse oder die Seite selbst prüft, und sie schlägt auf andere Weise fehl.
Sie begegnen dieser Steuerung in Schulen, Büros, Krankenhäusern, Bibliotheken, Flughäfen und jedem Gastnetzwerk, das anstelle einer Website eine Sperrseite anzeigt.
Ein Filter entscheidet über die Adresse, bevor der Inhalt eintrifft. Das macht ihn so schnell, führt aber auch dazu, dass er nicht alles innerhalb einer Seite einsehen kann.
Wie ein Filter entscheidet, bevor eine Seite lädt
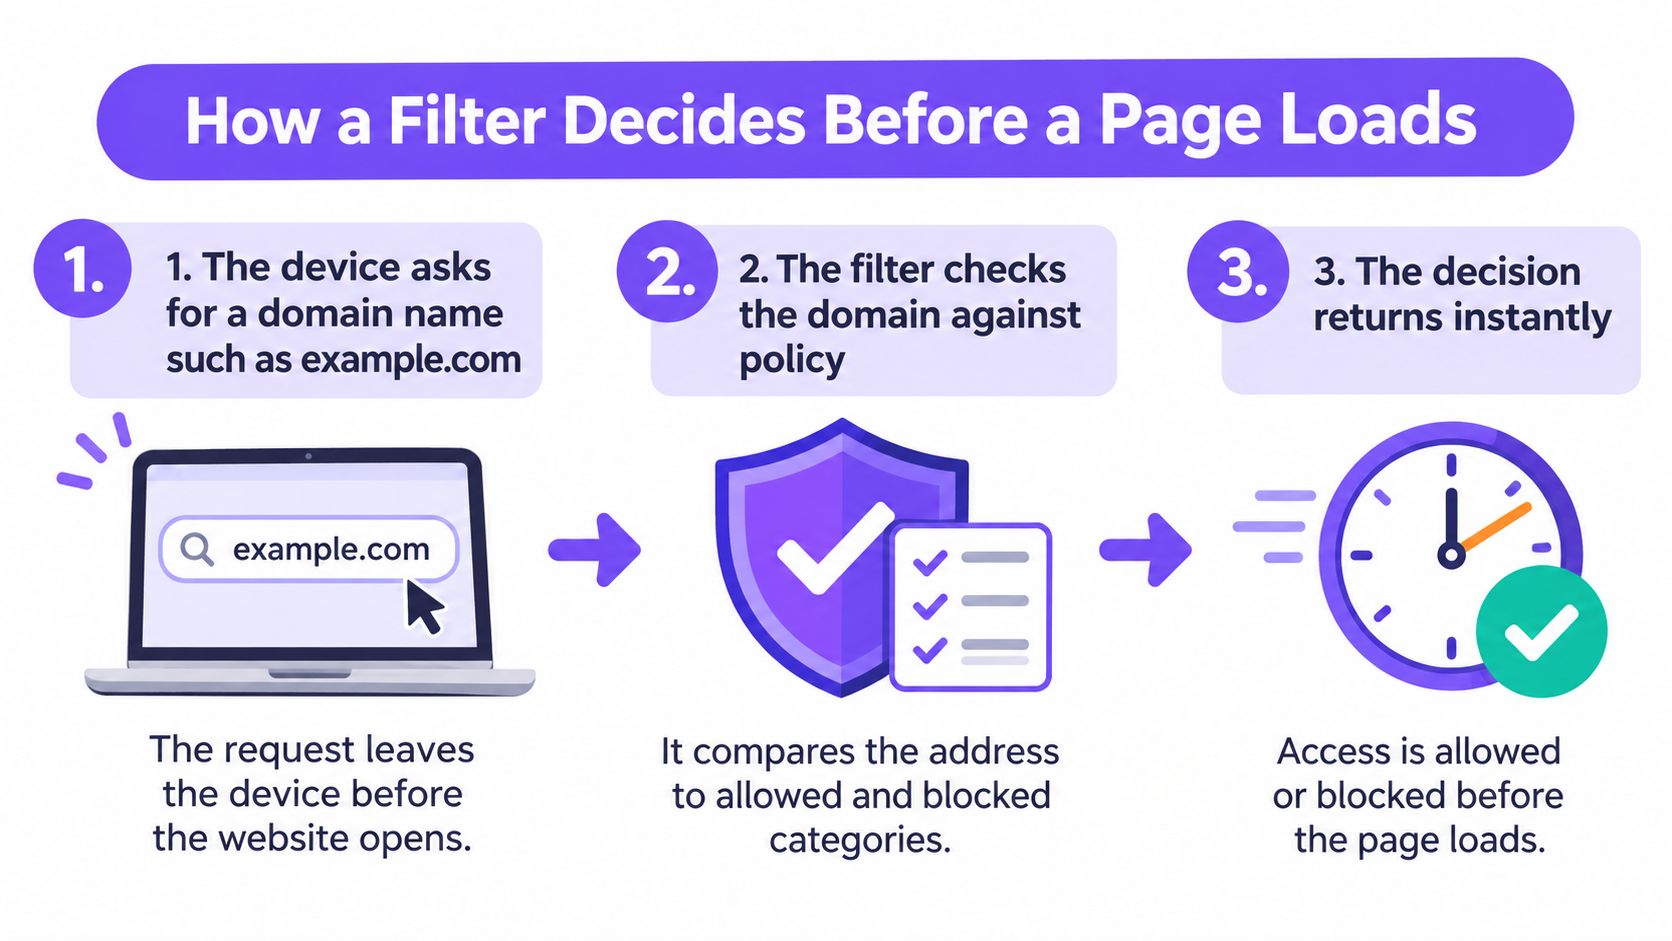
Verfolgt man eine Abfrage von Anfang bis Ende, wird das Prinzip verständlich. Das Domain Name System wandelt eine lesbare Domain in eine IP-Adresse um, und die DNS-basierte Filterung nutzt diesen Namensauflösungsschritt als Durchsetzungspunkt. Wie in der BIND-DNS-Historie dokumentiert: Der Resolver kann die korrekte Adresse zurückgeben, die Abfrage verweigern oder den Benutzer auf eine Richtlinienseite weiterleiten.
Die kurze Schritt-für-Schritt-Anleitung unten zeigt denselben Ablauf in Aktion.
Hier ist der Ablauf, Schritt für Schritt, mit dem Grund, warum jeder Schritt wichtig ist.
- Das Gerät fordert einen Domänennamen an. Diese Anfrage verlässt das Gerät, bevor Seitendaten existieren. Daher ist der Name das Einzige, was in diesem Moment beurteilt werden kann.
- Der Resolver empfängt die Anfrage. Dies ist die Benennungsschicht, auf der lesbare Adressen zu routbaren Adressen werden. Genau deshalb sieht ein hier platzierter Filter jedes Gerät, ohne eines davon berühren zu müssen.
- Die Domäne wird mit der Richtlinie verglichen. Ihre Kategorie, jeder Erlaubnis- oder Sperreintrag, ihr Reputationswert und jeder diesem Netzwerk zugewiesene Zeitplan. Eine Übereinstimmung wird geregelt, bevor eine Verbindung besteht.
- Die Richtlinie gibt eine Antwort zurück. Die tatsächliche Adresse, gar keine Adresse oder eine Weiterleitung zu einer Hinweisseite. Stärkere Konfigurationen leiten die Anfrage ins Leere (Sinkhole), sodass der Client eine Antwort erhält, die nirgendwohin führt.
- Der Browser verbindet sich oder liest den Hinweis. Eine blockierte Abfrage baut niemals eine Verbindung auf. So bricht eine Phishing-Seite oder ein Malware-Rückruf bereits im ersten Schritt ab, anstatt erst später unterbrochen zu werden.
- Das Ereignis wird in ein Protokoll geschrieben. Zeit, Netzwerk, angeforderte Domäne und Entscheidung. Diese Datensätze ermöglichen es Administratoren, Richtlinien anzupassen oder ein Gerät zu erkennen, das wiederholt dieselbe schädliche Domäne anfordert.
Der Mechanismus arbeitet auf mehreren Ebenen: von der exakten Domain- oder URL-Übereinstimmung über die Kategorie-Klassifizierung, Schlüsselwort-Prüfung und Reputationsbewertung für Malware und Phishing bis hin zu gruppen- und zeitbasierten Regeln. Seine größte Stärke liegt in der Entscheidung auf Domain-Ebene. Da eine moderne Seite Inhalte aus vielen Domains bezieht und verschlüsseltes HTTPS den Inhalt verbirgt, ist der Name das einzig verlässliche Signal.
Auf dem Gerät muss nichts installiert werden. Sobald die DNS-Änderung vorgenommen wurde, deckt die Filterung jedes Gerät in diesem Netzwerk auf einmal ab - ganz ohne Installationen auf den einzelnen Geräten.
Zwei Prüfungen, die Sie diese Woche durchführen können:
- Prüfen Sie, welchen Resolver die Geräte verwenden. Sehen Sie sich die DNS-Einstellungen an, die das Netzwerk bereitstellt. Wenn Geräte auf einen externen Resolver verwiesen werden, wird Ihre Richtlinie nicht angewendet - unabhängig davon, was die Konsole anzeigt.
- Laden Sie eine Domain, die Sie blockieren möchten. Versuchen Sie es von einem Gäste-Gerät aus, nicht vom Laptop eines Administrators. Wenn die Hinweisseite nicht erscheint, liegt eher ein Abdeckungsproblem als ein Richtlinienproblem vor.
Durchsetzungsmethoden und was jede einzelne prüft
Ein Hotel möchte ein Zahlungs-Gateway erreichbar halten, Glücksspiel-Websites in Familienbereichen blockieren und verhindern, dass der infizierte Laptop eines Gastes nach Hause telefoniert. Drei separate Aufgaben, und jede gehört zu einer anderen Methode. Finden Sie die Zeile, die zu Ihrem Problem passt.
| Methode | Prüfung | Typisches Ergebnis | Beispiel |
|---|---|---|---|
| Exakte Domain- oder URL-Übereinstimmung | Eine spezifische Adresse im Abgleich mit einer Liste | Zulassen oder Sperren | Sperren einer einzelnen Nachrichtenseite |
| Kategorieklassifizierung | Die einer Domain zugewiesene Kategorie | Sperren einer gesamten Gruppe von Seiten | Sperren von Glücksspielseiten |
| Schlüsselwortprüfung | Wörter in der Adresse oder auf der Seite | Sperren oder Warnen | Kennzeichnen eines Seitenpfads mit einem verbotenen Wort |
| Reputationsbewertung | Bewertungen durch Bedrohungserkennung | Sperren bekannter Malware- oder Phishing-Domains | Sperren einer neu registrierten Phishing-Domain |
| Zeit- oder Gruppenrichtlinie | Zeitplan, Benutzergruppe oder Netzwerk | Anwenden einer strengeren Regel zu festgelegten Zeiten | Strenge Abendregeln für das Gäste-WiFi WiFi |
Die meisten produktiven Bereitstellungen kombinieren zwei oder drei Methoden, da jede für sich Lücken aufweist. Exakte Listen sind zwar präzise, erfordern jedoch bei der Verschiebung von Websites eine ständige Pflege. Kategorien lassen sich über Millionen von Domains hinweg skalieren, sind aber nur so gut wie die dahinterstehende Klassifizierung. Schlüsselwortregeln erfassen Inhalte, die von Kategorien übersehen werden, sperren jedoch häufig fälschlicherweise harmlose Seiten, die dasselbe Wort enthalten. Reputationsbewertungen erfassen neu registrierte Phishing-Domains, die noch in keiner Kategorie erfasst werden konnten.
Praktische Regel: Beginnen Sie mit Kategorien und Bedrohungsdaten, da diese den größten Bereich mit dem geringsten Wartungsaufwand abdecken. Fügen Sie dann benannte Ausnahmen für die Websites hinzu, von denen Ihr Standort abhängt, z. B. ein Zahlungsanbieter oder ein Patientenportal. Fügen Sie Schlüsselwortregeln zuletzt und in engem Rahmen hinzu.
Jede Zeile beantwortet eine andere Frage: Was wird bewertet und was soll passieren, wenn es eine Übereinstimmung gibt. Die zweite Frage ist der Punkt, an dem Standorte in Schwierigkeiten geraten, da eine pauschale Regel selten gleichzeitig für Mitarbeiter, Schüler und Gäste geeignet ist.
URL-Filterung im Vergleich zu DNS-Filterung
Der Vergleich erfolgt gewöhnlich als Produktwahl, und das ist er nicht. DNS-Filterung ist ein einzelner Durchsetzungspunkt innerhalb der URL-Filterung: dieselbe Richtlinienentscheidung, angesiedelt bei der Abfrage anstatt an einem Proxy oder im Browser.
Bei einer Implementierung auf DNS-Ebene fordert der Client zuerst eine Adresse an, und der filternde Resolver vergleicht die angeforderte Domain - sowie bei leistungsfähigeren Implementierungen auch die zurückgegebene Adresse - mit Richtlinienregeln und Threat Intelligence. Er kann dann die tatsächliche Antwort zurückgeben, nichts zurückgeben, auf eine Sperrseite umleiten oder die Anfrage per Sinkhole abfangen. Der Leitfaden von CISA und NSA zur Auswahl eines schützenden DNS-Dienstes hebt hervor, dass dieser Ansatz die erste Verbindung zu Phishing-, Malware-, Ransomware-, Botnet- und Command-and-Control-Infrastrukturen blockiert, anstatt erst die darauffolgenden Aktionen zu prüfen.
Im direkten Vergleich unterscheiden sich die beiden in den Attributen, die über die Eignung entscheiden.
| Attribut | URL-Filterung (vollständig) | DNS-Filterung |
|---|---|---|
| Ort der Entscheidung | Proxy, Firewall oder Browser | DNS-Resolver, vor Verbindungsaufbau |
| Was geprüft wird | Vollständige URL, Pfad, Schlüsselwörter und Kategorien | Domainname und die zurückgegebene IP-Adresse |
| Software auf Endgeräten erforderlich | Häufig ja, oder ein Gateway-Proxy | Nein, Einrichtung auf Netzwerkebene |
| Einblick in HTTPS-Seiten | Ja, mit TLS-Inspektion | Nein, nur auf Domain-Ebene |
| Typische Bereitstellung | Unternehmensnetzwerke und Schulen mit Proxy | Gäste-WiFi, Veranstaltungsorte und Filialnetzwerke |
Die Domänenebene sieht auch Anfragen, die Benutzer niemals eingeben. Der Tracker-Bericht von AdGuard vom Dezember 2024 ergab, dass Werbe-Tracker im Jahr 2024 7,84 % des weltweiten Internet-Datenverkehrs ausmachten, und jede dieser Anfragen beginnt als Abfrage.
- Wählen Sie DNS-Filtering, wenn die Abdeckung wichtiger ist als die Granularität. Nicht verwaltete Gäste-Geräte, mehrere Standorte und keine Bereitschaft, Agenten auf den Smartphones von Personen zu installieren.
- Wählen Sie vollständiges URL-Filtering, wenn Sie Tiefe benötigen. Regeln auf Pfad-Ebene, Überprüfung auf Seitenebene, Upload- und Download-Kontrollen.
- Nutzen Sie beides, wo das Risiko es rechtfertigt. Viele Dienste tun dies bereits: Der Resolver übernimmt die Domain-Entscheidung, der Proxy steuert, was als Nächstes geschieht.
Diese Grenze muss klar benannt werden. DNS-Filterung kann eine Website sperren, sie kann jedoch nicht anzeigen, welche Seite einer zugelassenen Domain geladen wurde. Wenn diese Unterscheidung für Ihre Richtlinie von Bedeutung ist, benötigen Sie eine Überprüfung oberhalb der Namensauflösungsebene. Ein Blick auf die Funktionsweise der DNS-Filterung legt dar, was diese Ebene auflöst und was nicht.
Wo URL-Filterung eingesetzt wird und warum Schulen sie eingeführt haben
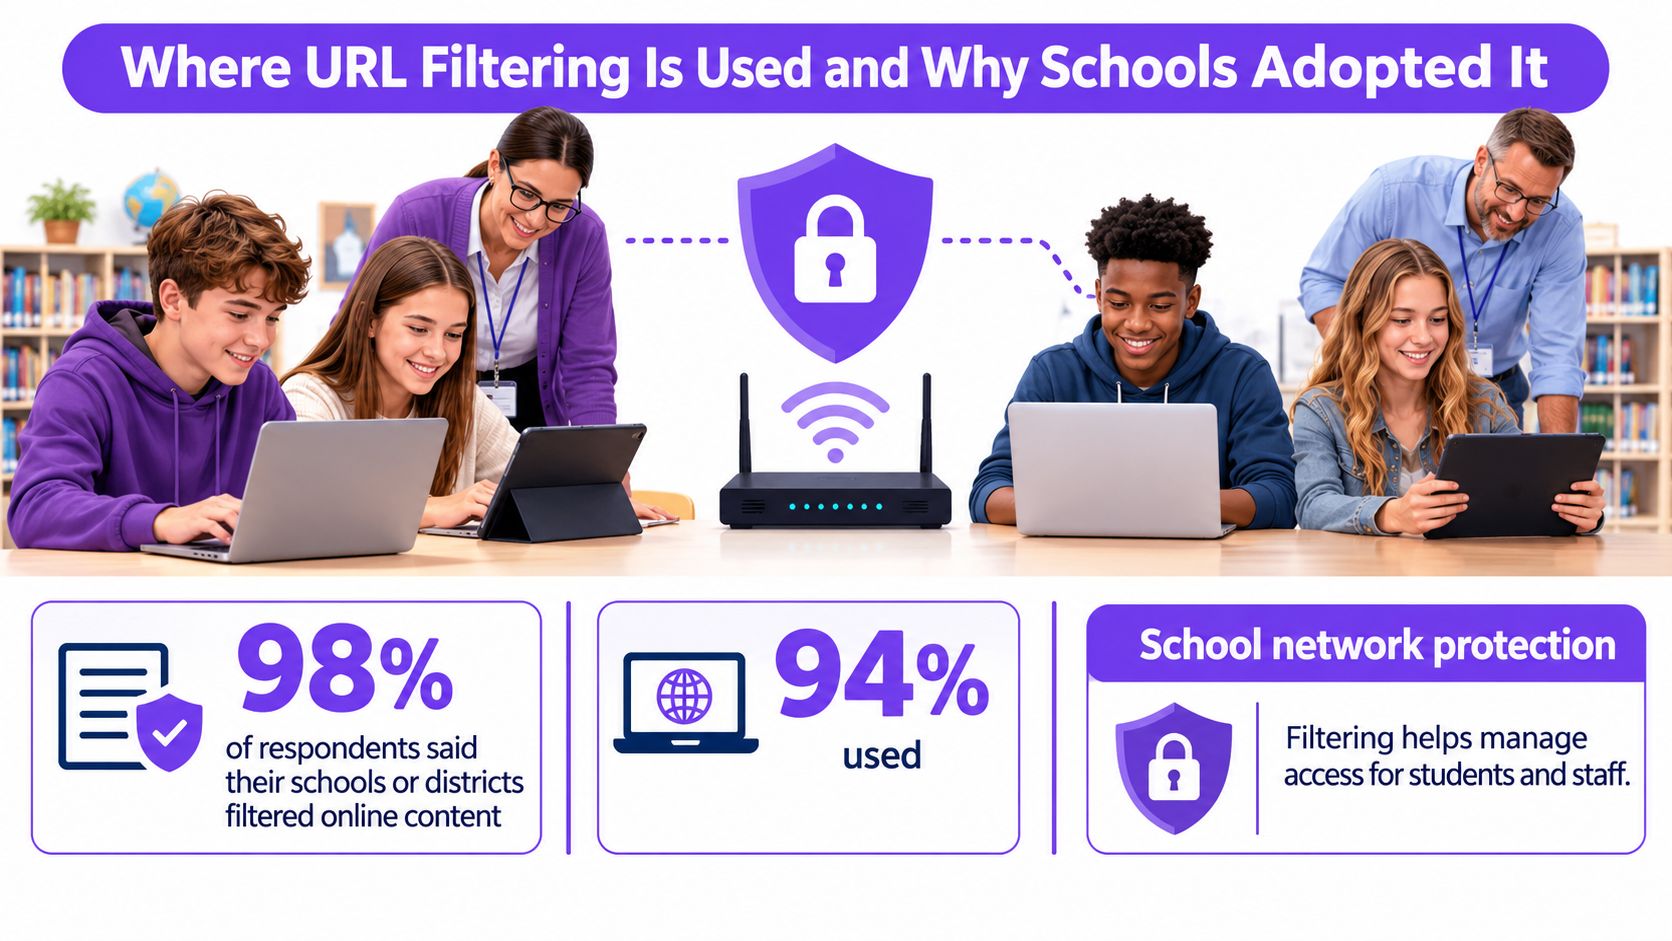
Ein Schüler klickt auf einem Schul-Laptop auf ein Suchergebnis. Der Filter wendet die Regeln der Schule an, bevor die Seite lädt, was dem Personal hilft zu steuern, welche Websites Schüler erreichen können. In einer landesweiten Umfrage der American Association of School Librarians aus dem Jahr 2012 mit 4.299 Antworten gaben 98 % der Befragten an, dass ihre Schulen oder Bezirke Online-Inhalte filterten, während 94 % die Nutzung von Filter-Software meldeten.
| Maßnahme | Anteil der Befragten | Anzahl |
|---|---|---|
| Schulen oder Schulbezirke mit gefilterten Online-Inhalten | 98 % | Nicht angegeben |
| Einsatz von Filter-Software | 94 % | Nicht angegeben |
| URL-basierte Filterung, häufigster Software-Ansatz | 70 % | 2.827 |
| Schlüsselwortbasierte Filterung | 60 % | 2.423 |
| Nutzung von Blacklists | 47 % | 1.898 |
| Filter auf Mitarbeiter angewendet | 88 % | Nicht angegeben |
| Gleiches Filterniveau für Schüler und Mitarbeiter | 56 % | Nicht angegeben |
URL-basierte Filterung war der häufigste Software-Ansatz unter den Befragten, gefolgt von Keyword-basierter Filterung und Sperrlisten. Die Filterung galt auch nicht nur für Schüler: 88 % gaben an, dass das Personal abgedeckt war, und 56 % nutzten dieselbe Filterungsstufe für Schüler und Personal.
Diese Ergebnisse weisen auf zwei Aufgaben für Schulfilter hin: den Schutz von Schülern und die Umsetzung von Richtlinien zur akzeptablen Nutzung. Ein Filter ist eine Regel für den Netzwerkzugriff und keine Garantie dafür, dass jede Seite korrekt klassifiziert wird. Filter können legitimes Material blockieren oder Inhalte übersehen, die eine Richtlinie einschränken soll. Daher benötigen Schulen eine Möglichkeit, Entscheidungen zu überprüfen und anzupassen.
Dieselbe Steuerung in drei anderen Umgebungen
- Gastronomie- und Hotellerie-Betriebe können Kategorrieregeln für das Gäste-WiFi anwenden, auch auf Smartphones, die nicht direkt vom Betrieb verwaltet werden. Eine Familienattraktion kann strengere Regeln für das von Kindern genutzte Netzwerk wählen.
- Krankenhausnetzwerke bedienen Personal, das klinische Ressourcen und Nachschlagewerke benötigt, sowie Besucher, die ein separates Netzwerk nutzen. Diese Gruppen benötigen möglicherweise unterschiedliche Richtlinien.
- Bibliotheken und Flughäfen können Regeln auf gemeinsam genutztes öffentliches WiFi anwenden. Klare Sperrbenachrichtigungen helfen Nutzern zu verstehen, warum eine Website nicht verfügbar ist.
Schulen verdeutlichen das Thema der Fürsorgepflicht besonders stark, aber dieselben Richtlinienfragen stellen sich überall dort, wo Menschen ein Netzwerk gemeinsam nutzen. Der Leitfaden zur Web-Filterung für Schulen erklärt, wie Schulen diese Richtlinien umsetzen.
Die praktische Aufgabe besteht darin, die Regeln an die Personen und das Netzwerk anzupassen. Eine Richtlinie, die für eine Grundschule geeignet ist, blockiert für eine Hotelbar möglicherweise zu viel oder für ein Studentenwohnheim zu wenig. Eine längere Kategorieliste wird diese Fehlanpassung nicht beheben; die Richtlinie muss die Zielgruppe und den Zweck des Netzwerks widerspiegeln.
Warum verschlüsseltes DNS einen Filter umgehen kann
Eine Schule kann ihr WiFi so konfigurieren, dass es einen gefilterten DNS-Resolver nutzt. Dennoch kann der Browser eines Schülers Domain-Abfragen über einen anderen, verschlüsselten Resolver senden. Dadurch verliert der Filter die Einsicht in diese Anfragen. DNS over HTTPS ist ein solches Protokoll, das diese Lücke verursachen kann. Dies führt dazu, dass die DNS-Blockierung nur teilweise wirksam ist, wenn Endgeräte einen alternativen Pfad für die Namensauflösung wählen können.
Die Pfade um einen Resolver herum
- Fest im Code verankerte Resolver in Apps. Einige Anwendungen ignorieren die DNS-Einstellungen des Netzwerks und verwenden eigene Resolver.
- Browser-Einstellungen. Ein Browser kann so konfiguriert werden, dass er einen verschlüsselten Resolver nutzt.
- VPNs. Ein VPN kann Datenverkehr über das Netzwerk hinaus leiten, bevor die DNS-Abfrage den Resolver des Netzwerks erreicht.
- Direkte Adressverbindungen. Eine App, die bereits eine IP-Adresse kennt, kann die Domain-Abfrage überspringen.
- Gemeinsam genutzte Cloud-Domains. Das Blockieren einer gemeinsam genutzten Domain kann nicht zusammenhängende Dienste beeinträchtigen. Die Freigabe kann dazu führen, dass mehrere Dienste erreichbar bleiben.
Was stattdessen durchzusetzen ist
Ein Netzwerk-Gateway kann ausgehende DNS-Anfragen an nicht genehmigte Resolver blockieren und Geräte auf den Resolver des Netzwerks umleiten oder die Auflösung dieser Anfragen verhindern. Protokolle können fehlgeschlagene Abfragen oder ungewöhnlichen Resolver-Datenverkehr aufdecken, obwohl sie nicht jede Aktion auf einem Gerät anzeigen. Erfassen Sie Ausnahmen, damit die Richtlinie verständlich und verwaltbar bleibt.
Was Sie versprechen sollten: Geräte, die den DNS-Pfad des Netzwerks nutzen, werden gefiltert. Gateway-Steuerungen können einige Umgehungen dieses Pfads einschränken, garantieren jedoch keine Einblicke in sämtliche Netzwerkaktivitäten.
Gäste-WiFi erschwert die Durchsetzung: Die Smartphones der Besucher nutzen möglicherweise eigene Einstellungen, und der Standort kann keine Software darauf installieren. Hinzufügen von Resolver-Regeln zur Netzwerkkonfiguration erfordert anschließend Klarheit darüber, was diese Regeln sehen können und was nicht. Erfahren Sie, wie DNS over HTTPS die Netzwerksichtbarkeit verändert.
Warum Kategorie-Blockaden Fehler machen
In einer Schule befindet sich ein Lernmaterial möglicherweise auf einer Domain, die auch für nicht verwandte Inhalte genutzt wird. Wenn der Filter diese Domain in die falsche Kategorie einstuft, können Schülerinnen und Schüler den Zugriff auf die Lernressource zusammen mit den Inhalten verlieren, die die Schule eigentlich blockieren wollte. Kategorienspezifische Entscheidungen betreffen alle Personen, die das Netzwerk gemeinsam nutzen.
Zwei Arten, wie eine Kategorie-Blockade fehlschlägt
Unterblockierung tritt auf, wenn eine schädliche Seite durchkommt, weil ihre Domäne nicht oder falsch klassifiziert wurde. Überblockierung tritt auf, wenn nützliche Inhalte wie eine Gesundheitsseite, ein Zahlungsdienst, eine Bildungsressource oder ein Business-Tool in eine blockierte Kategorie eingeordnet werden.
Einige Jugendschutz-Produkte hatten mit beiden Fehlern zu kämpfen: Sensible Domains wurden übersehen, während angemessene Inhalte blockiert oder inkonsistente Regeln angewendet wurden. Eine Untersuchung der DNS-Filtergenauigkeit aus dem Jahr 2025 erklärt, warum die Ergebnisse von der für den jeweiligen Zweck verwendeten Referenzliste abhängen. Fehlklassifizierungen können Fehlalarme auslösen, und ihre Auswirkungen betreffen mehr Personen, wenn dieselbe Richtlinie netzwerkweit gilt, wie im TMA-Konferenzpapier von 2025 beschrieben.
In einem Hotel könnte eine falsch klassifizierte Zahlungsdomäne Gäste daran hindern, eine Transaktion abzuschließen. Das Personal an der Rezeption erfährt möglicherweise von dem Problem, obwohl es die Filterrichtlinie nicht selbst ändern kann.
Was Sie fragen sollten, bevor Sie einer Kategorieliste vertrauen
- Präzision und Trefferquote für jede Kategorie. Die Gesamtgenauigkeit kann Probleme in den Kategorien verbergen, die für Ihr Netzwerk wichtig sind.
- Ein Überprüfungspfad für falsch klassifizierte Domains. Finden Sie heraus, wer Korrekturen bearbeitet und wie eine Website zur Überprüfung eingereicht werden kann.
- Allowlist-Governance. Klären Sie, wer Ausnahmen hinzufügen kann, wie jede Änderung erfasst wird und wann sie überprüft wird.
- Feedback von der Sperrseite. Geben Sie Gästen oder Lehrkräften die Möglichkeit, eine Seite zu melden, die verfügbar sein sollte.
- Temporäre Ausnahmen. Nutzen Sie zeitlich begrenzten Zugriff für eine bestimmte Anforderung, anstatt eine permanente Lücke in der Richtlinie zu hinterlassen.
- Berichte, die Richtliniensperren von Bedrohungssperren trennen. Kategorieentscheidungen und Sicherheitsereignisse erfordern unterschiedliche Reaktionen.
Eine längere Kategorienliste garantiert keine besseren Entscheidungen. Jede Kategorie ist eine weitere Chance, etwas Nützliches zu blockieren oder etwas Schädliches zu übersehen. Daher sind die Qualität der Klassifizierung und der Prozess zur Korrektur von Fehlern wichtiger als die Länge der Liste.
Prüfen Sie, ob URL-Filterung zu Ihrem Netzwerk passt
Vier Fragen bringen Klarheit - und die Beantwortung dauert weniger Zeit als eine Anbieter-Demo.
- Erfassen Sie die Geräte. Verwaltet, nicht verwaltet und Gastgeräte. Die Zusammensetzung zeigt Ihnen, ob Sie sich auf auf dem Endpunkt installierte Komponenten verlassen können.
- Entscheiden Sie, was gesperrt werden muss. Nur Bedrohungen, nur schädliche Kategorien oder beides. Die Antwort legt Ihre Berichtsanforderungen fest.
- Prüfen Sie, ob Geräte den Resolver ändern können. Wenn ja, klären Sie, ob das Gateway einen genehmigten Pfad erzwingen kann, da verschlüsseltes DNS einen nicht erzwungenen Resolver umgeht.
- Fordern Sie Nachweise zur Genauigkeit an. Präzision und Trefferquote auf Kategorieebene, der Überprüfungspfad für falsch klassifizierte Seiten und die Verwaltung von Allowlists. Ein Anbieter, der den Überprüfungsprozess nicht beschreiben kann, verkauft eine Liste, keinen Filter.
Genau für diese Checkliste wurde Purple Shield entwickelt: Eine DNS-Ebene, die Inhalte filtert, Bedrohungen stoppt und Werbung auf jedem Gerät in jedem Netzwerk entfernt - mit einer Richtlinie pro SSID, VLAN und Standort sowie einem Dashboard dafür, was wann blockiert wurde. Die Filterung erfüllt den „Friendly WiFi“-Standard sowie die Anforderungen der Internet Watch Foundation.
Starten Sie mit einem einwöchigen Pilotprojekt in einem einzelnen Testnetzwerk. Wenden Sie die Richtlinie an, rufen Sie eine Domain auf, die blockiert werden soll, und überprüfen Sie, ob die Hinweisseite angezeigt wird. Werten Sie anschließend die Protokolle der ersten Woche aus. Achten Sie dabei auf das Verhältnis zwischen Richtlinien-Sperren, Bedrohungs-Sperren und Fehlalarmen (False Positives) - diese Verteilung zeigt Ihnen, ob die Richtlinie noch feineingestellt werden muss, bevor sie auf allen Standorten aktiviert wird.
Purple Shield legt eine schützende DNS-Schicht über Ihre Standort-, Gäste- und öffentlichen WiFi-Netzwerke. Schädliche Kategorien, Phishing- und Malware-Domains werden direkt bei der Abfrage blockiert sowie Anzeigen und Tracker entfernt, noch bevor eine Verbindung entsteht. Sie können für jede SSID, jede VLAN und jeden Standort eine separate Richtlinie festlegen und auf einem zentralen Dashboard nachverfolgen, was wann und wo blockiert wurde. Besuchen Sie Purple Shield, um zu erfahren, wie sich die Lösung in Ihre Netzwerkarchitektur einfügt.