
Mejores prácticas de seguridad para redes WiFi de invitados
Una guía práctica de seguridad para redes WiFi de invitados: aislamiento de SSID y VLAN, WPA3, filtrado DNS, horarios y las pruebas que lo demuestran.
Published 30 de octubre de 2026

En 2025, el 56% de los líderes de TI y seguridad de la industria de la hospitalidad en Norteamérica identificaron al WiFi para invitados como una de las tecnologías de cara al cliente más vulnerables, según el informe sobre ciberseguridad en la hospitalidad de VikingCloud. La pregunta útil no es si el WiFi del vestíbulo tiene contraseña. Es a qué puede acceder el dispositivo de un visitante después de conectarse.
Tabla de contenido
- Por qué la contraseña de invitados no es suficiente
- Controles que contienen una red de invitados
- Cómo separar a los invitados de la LAN
- Elija WPA2 o WPA3 para dispositivos mixtos
- Filtrado DNS y horarios por SSID
- Privacidad del Captive Portal
- Cuando las pruebas de aislamiento siguen fallando
- Ponga en práctica la política de WiFi para invitados
Por qué la contraseña de invitados no es suficiente
Supongamos que el vestíbulo de un hotel tiene asistentes a una conferencia con laptops más antiguas, familias con teléfonos actuales y equipos de visitantes que nadie en TI gestiona. Todos comparten el espectro con una organización que opera terminales de pago, sistemas de oficina y controles de edificios. En un hospital, los recursos privados podrían incluir sistemas clínicos; en un campus, expedientes estudiantiles y almacenamiento departamental.
WPA cifra el enlace inalámbrico entre un dispositivo y el punto de acceso. No filtra contenido para adultos, no bloquea dominios de phishing, no establece si un teléfono es confiable ni previene automáticamente el acceso a impresoras e interfaces de administración. Esas tareas requieren controles independientes.
El hallazgo en la industria hotelera evidencia por qué la contraseña no puede constituir todo el diseño de seguridad.
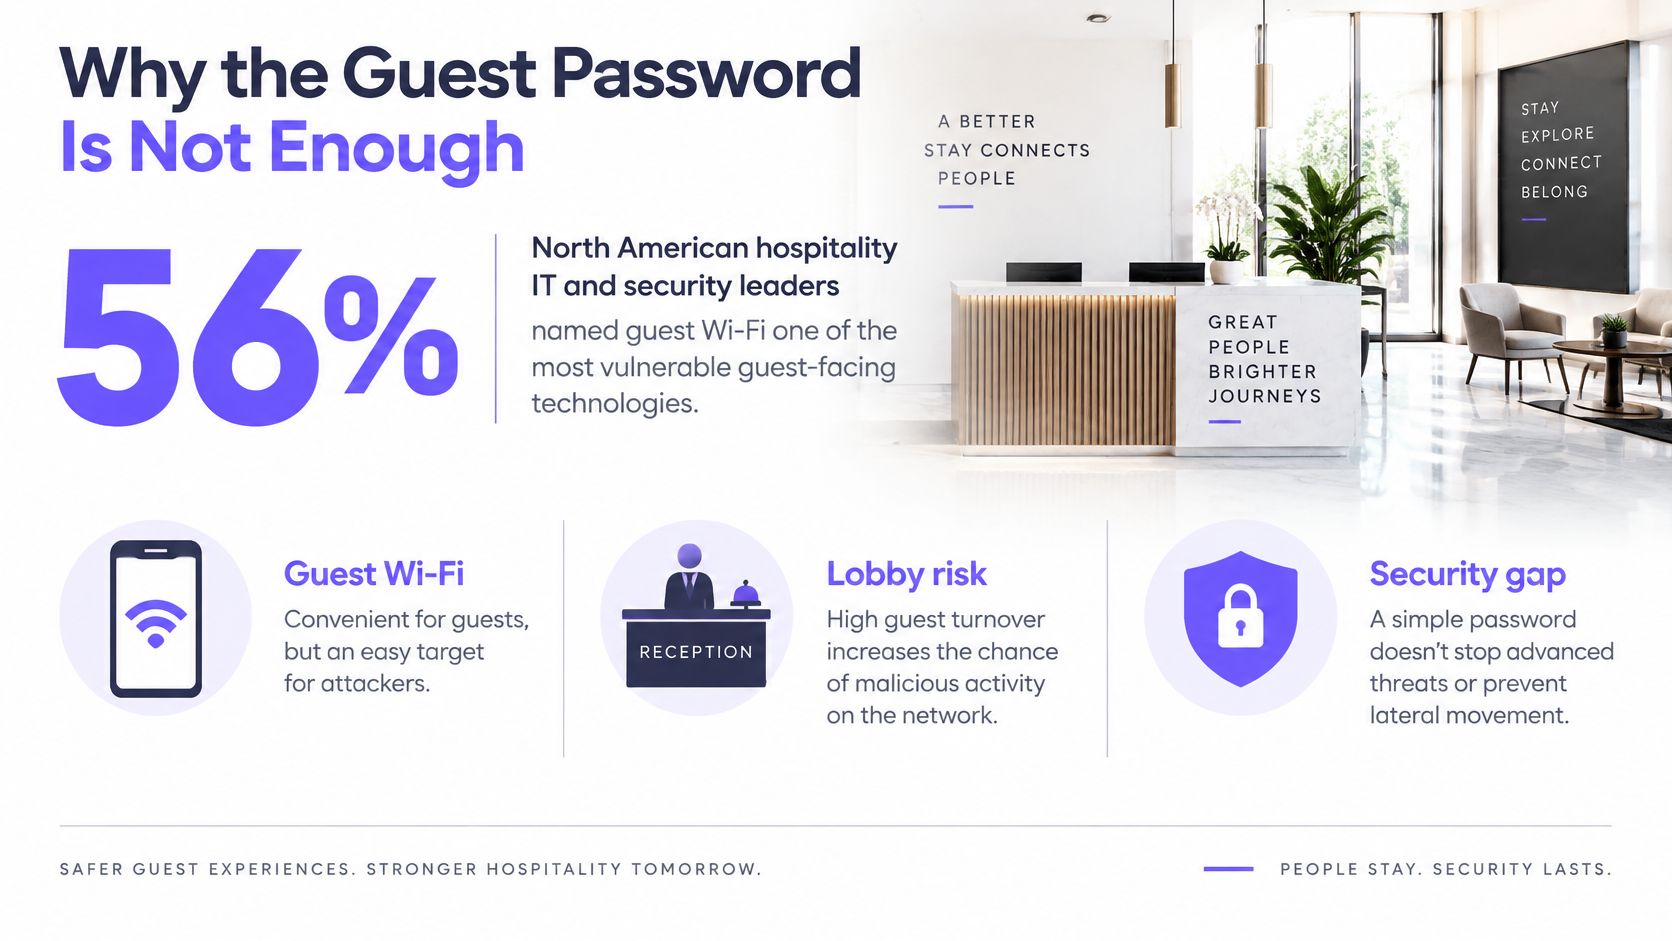
Para pubs, hoteles, campus, residencias de estudiantes, hospitales, bibliotecas, aeropuertos u oficinas multisitio, la seguridad de la red de invitados WiFi significa contención por capas. Una política de acceso debe responder a tres preguntas:
- Recursos privados: ¿Pueden los visitantes acceder a algo reservado para el personal, los residentes o las operaciones?
- Otros invitados: ¿Puede un dispositivo no gestionado descubrir o contactar a sus vecinos?
- Destinos de Internet: ¿Rechazará la red destinos peligrosos conocidos antes de que comience la conexión prevista?
Una conexión a internet en funcionamiento no responde a ninguna de esas preguntas. Tampoco lo hace un inicio de sesión exitoso en el Captive Portal.
Controles que contienen una red de invitados
Controles de WiFi de invitados y cómo demostrarlos
| Control | Lo que detiene | Prueba de aprobación desde un dispositivo de invitado |
|---|---|---|
| SSID de invitados dedicado en su propia VLAN | Acceso a la LAN del personal, cajas registradoras o sistemas clínicos | Las subredes internas conocidas no tienen servicios accesibles |
| Aislamiento de clientes en Capa 2 | Detección entre invitados, uso compartido y ataques | Un segundo teléfono de invitado no se puede detectar ni contactar |
| Denegación predeterminada a la administración y a la LAN | Acceso al router, controlador, impresoras, almacenamiento y DNS interno | Los servicios prohibidos no responden |
| Permitir solo DHCP, DNS y web | Servicios innecesarios entrantes y salientes | Se rechazan las conexiones no aprobadas |
| WPA3-Personal, transición solo si se requiere | Adivinación de contraseñas fuera de línea en clientes compatibles | El registro de asociación de la conexión de invitado muestra WPA3 donde sea compatible |
| Frase de paso única para invitados | Una clave de invitado filtrada que abra el WiFi del personal | La clave de invitado no se autentica en los SSID con privilegios |
| DNS de protección | Búsquedas de phishing, malware y comando y control | El nombre seguro de prueba de amenazas del resolutor no devuelve un destino útil |
| Reglas de IPv6 coincidentes con IPv4 | Evasión de las listas de control de acceso de IPv4 | Rutas prohibidas similares permanecen inaccesibles a través de IPv6 |
| Política de hora del día | Acceso permisivo innecesario cuando hay poco personal | Las restricciones programadas realmente se aplican durante las pruebas en noches y fines de semana |
La matriz es una lista de auditoría, no una lista de configuraciones del controlador para marcar. Comience desde un teléfono de invitado, registre sus detalles de conexión y pruebe los servicios que pretende proteger. Use una computadora portátil de prueba autorizada cuando el teléfono no pueda realizar una verificación en particular.
Unos investigadores que realizaron un estudio de secuestro TCP fuera de ruta secuestraron con éxito conexiones en 69 de 80 redes WiFi del mundo real, lo que representa el 86% de las redes probadas. Ese hallazgo controlado respalda la defensa en profundidad; no describe la probabilidad de un compromiso en su establecimiento.
Lea los resultados detenidamente
El agotamiento del tiempo de espera por sí solo no es concluyente. El objetivo podría estar apagado o el firewall de su host podría estar bloqueando la prueba mientras la red aún permite el acceso. Confirme que el servicio objetivo funcione desde una red autorizada y luego pruebe ese mismo servicio desde la conexión de invitados.
Del mismo modo, que un teléfono desaparezca del descubrimiento de red no prueba el aislamiento de clientes. Pruebe la comunicación directa entre dispositivos de invitados conocidos, incluidos los dispositivos conectados a través de puntos de acceso vecinos. La supresión de descubrimiento y el bloqueo de tráfico no son intercambiables.
Una política exclusiva para la web también necesita excepciones para el flujo de trabajo de acceso real. Permita DHCP hacia la infraestructura prevista, DNS hacia el resolvedor autorizado y las dependencias del portal requeridas antes de la autenticación. No convierta una excepción reducida en un acceso sin restricciones a los servicios de gestión del gateway.
Separe el aislamiento de la usabilidad
El error común es un segundo nombre de SSID ubicado en el mismo puente o enrutado hacia redes de confianza. Un nuevo nombre cambia lo que seleccionan los invitados, no los paquetes que reenvía la infraestructura.
Condición de aprobación: Cada ruta prohibida produce cero conexiones exitosas, y la evidencia identifica qué fue lo que se probó.
Conserve los registros de flujos denegados junto con los resultados del lado del cliente. Registre el acceso a internet exitoso por separado, porque la disponibilidad es importante, pero no es prueba de contención. El cifrado, el filtrado y los horarios requieren cada uno sus propias verificaciones.
Cómo separar a los invitados de la red LAN
Construya el límite antes de agregar reglas de contenido. La guía para redes inalámbricas empresariales de CISA recomienda separar el tráfico de invitados de la red principal y monitorear las comunicaciones en diferentes niveles de confianza.
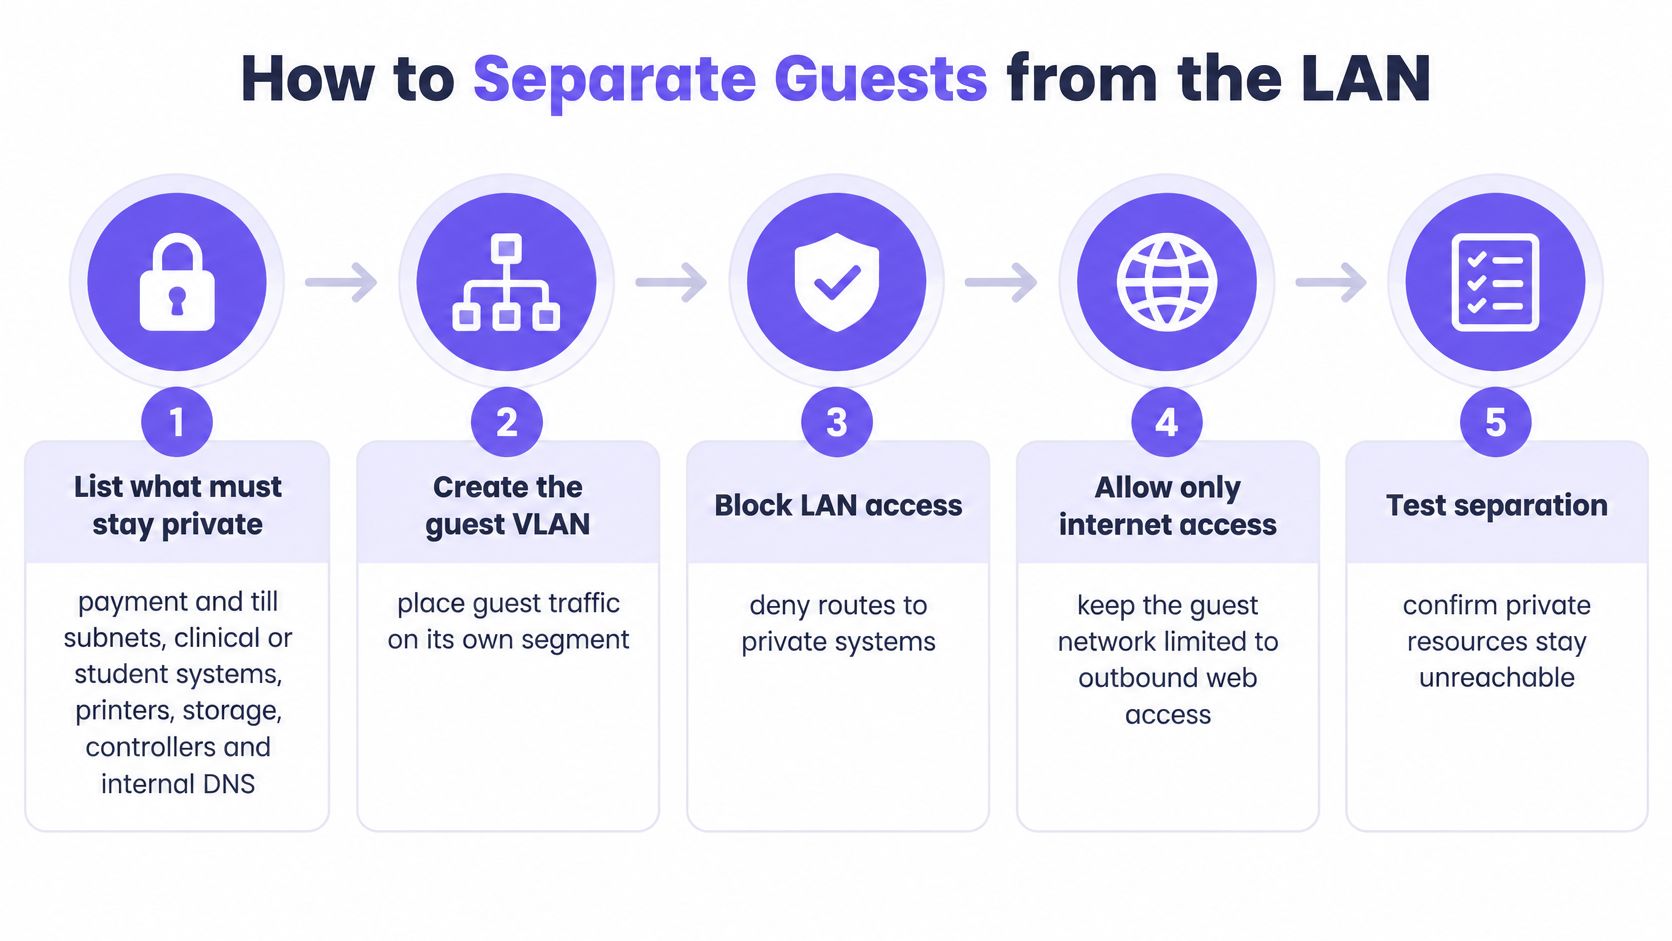
Construya el límite en orden
- Inventaríe los sistemas privados y registre sus subredes y propietarios de servicios, ya que las terminales de pago, los sistemas clínicos, las impresoras, el almacenamiento, los controladores y el DNS interno se convierten en su lista de objetivos prohibidos.
- Cree un SSID de invitados reconocible con una frase de paso única para invitados, de modo que el personal de recepción no distribuya una credencial privilegiada.
- Asigne el SSID a una VLAN dedicada y a un alcance DHCP, luego deniegue el enrutamiento hacia segmentos de confianza, ya que el etiquetado VLAN por sí solo no controla el acceso entre VLAN.
- Habilite el bloqueo punto a punto (peer-to-peer) en cada punto de acceso que transmita y en su perfil de controlador para que los AP vecinos no se conviertan en una ruta alternativa de invitado a invitado.
- En el firewall, deniegue el acceso de invitados a los destinos de LAN y de administración antes de permitir los servicios de internet requeridos, manteniendo la administración de la puerta de enlace separada de las funciones de DHCP y DNS.
- Aplique límites IPv6 equivalentes, incluidas las protecciones adecuadas para el mismo enlace, de modo que los clientes de doble pila no puedan usar una ruta sin filtrar; conserve el tráfico de control IPv6 esencial necesario para un funcionamiento legítimo.
- Anuncie solo el resolutor de filtrado elegido a los invitados para que la información del espacio de nombres privado no quede expuesta a través del DNS corporativo.
- Desde un teléfono de invitado y una laptop de prueba autorizada, intente acceder a los servicios enumerados y comunicarse con otro dispositivo de invitado para verificar el comportamiento real en lugar de la intención de la configuración.
- Conserve la evidencia de flujos denegados y las notas de prueba para que los cambios de firmware, firewall y VLAN se puedan cotejar con una línea base conocida.
La guía de segmentación de red es útil para decidir dónde deben coincidir los perfiles inalámbricos, los enlaces troncales del switch y los límites del firewall. Verifique la ruta completa, no solo el campo VLAN del punto de acceso.
Utilice la siguiente secuencia como punto de verificación de la implementación.
Aprobación final desde el lado de los invitados
Realice pruebas antes de la autenticación en el portal, después de la autenticación y durante el roaming entre AP. La aplicación de políticas del portal puede cambiar el comportamiento de reenvío, por lo que verificar únicamente un dispositivo autenticado deja una parte del flujo de trabajo de acceso sin probar.
Para destinos de enlace local IPv6, use un cliente en el mismo segmento inalámbrico; a esas direcciones no se llega mediante el enrutamiento común entre VLAN. Si su teléfono carece de las herramientas adecuadas, use la computadora portátil de prueba en lugar de asumir que el resultado de IPv4 lo cubre.
Cierre el cambio únicamente cuando cada destino y ruta de pares prohibidos permanezca inaccesible en ambas versiones de IP. Mantenga verificaciones positivas para los servicios permitidos junto con esos resultados negativos.
Elija WPA2 o WPA3 para entornos de dispositivos mixtos
Elija entre un acceso exclusivo con WPA3 y un SSID de compatibilidad delimitado antes de cambiar el perfil inalámbrico de producción. Un grupo de dispositivos gestionados y actualizados es diferente al público de una conferencia que lleva cualquier computadora portátil que le haya asignado su empleador.
La decisión de compatibilidad corresponde a los dispositivos que llegan al lugar.
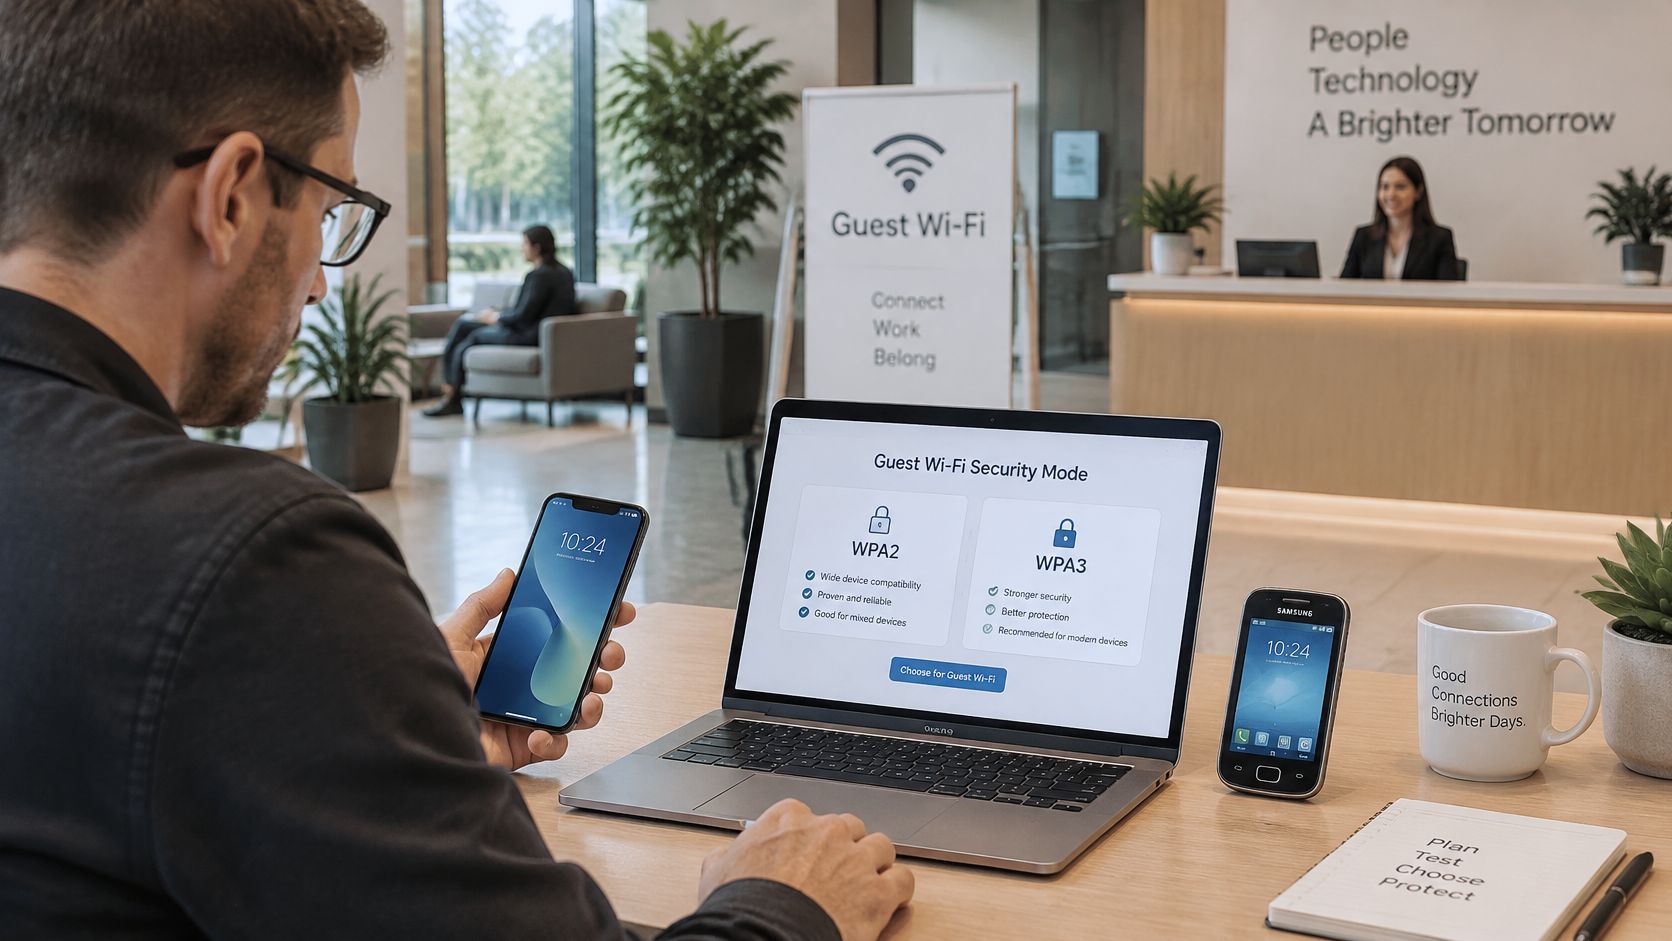
La guía de seguridad de la Wi-Fi Alliance establece que WPA3 requiere Tramas de Gestión Protegidas (Protected Management Frames), prohíbe protocolos heredados obsoletos y otorga a WPA3-Personal una mayor resistencia contra ataques de adivinación de contraseñas. El modo de transición mantiene la conectividad para los clientes sin soporte WPA3, pero también conserva la ruta de compatibilidad menos segura.
Modo WPA según el tipo de usuarios invitados
| Modo | Mejor opción | Riesgo principal |
|---|---|---|
| Solo WPA3 en el SSID principal de invitados | Teléfonos y laptops nuevos que admiten WPA3 | Los clientes más antiguos no pueden conectarse |
| Transición WPA3 en un SSID aislado de compatibilidad | Lugares mixtos con algunos dispositivos heredados | Permanece una ruta de respaldo más débil |
| WPA3-Enterprise de 192 bits | Flotas administradas de alta sensibilidad | Excluye a la mayoría de los dispositivos públicos de invitados |
Haga de la compatibilidad una excepción explícita
Haga un inventario de los modos de seguridad negociados, no solo de las marcas de los dispositivos. Una versión del sistema operativo, un adaptador inalámbrico o un controlador pueden cambiar lo que admite una laptop que de otro modo resultaría familiar.
Realice una prueba piloto solo con WPA3 en un SSID de invitados de prueba y examine los fallos de asociación antes de ampliarlo. Cuando sea necesario el acceso heredado, coloque el modo de transición en un SSID de compatibilidad aislado independientemente con su propia contraseña. Nunca reutilice la clave secreta del personal y no reutilice la clave secreta principal de invitados en diferentes modos de seguridad.
Exija PMF en conexiones WPA3. En un perfil de transición, siga los requisitos de compatibilidad de la plataforma y verifique lo que negocia cada cliente en lugar de asumir que cada asociación recibe la misma protección.
Para obtener una guía visual sobre la decisión de seguridad inalámbrica, consulte el siguiente video.
Mida la negociación en lugar del conteo de conexiones
Supongamos que un hotel recibe regularmente conferencias con computadoras portátiles más antiguas. Mantenga su ruta de compatibilidad delimitada y alejada tanto de las redes de confianza como de la población principal de invitados, y proporcione a la recepción una explicación clara sobre qué SSID ofrecer.
Una nueva residencia de estudiantes con una población verificada de teléfonos y laptops compatibles puede usar solo WPA3. Esa decisión debe basarse en la capacidad observada, no en la antigüedad del edificio.
Un cliente conectado no es necesariamente un cliente WPA3. Verifique el modo negociado.
Rastree los fallos de asociación, el uso imprevisto del acceso de compatibilidad y los intentos de unirse a SSID protegidos. Documente la proporción de conexiones de invitados que negocian WPA3, mantenga las credenciales de invitados totalmente independientes de las redes con privilegios y retire el acceso heredado cuando su uso restante ya no justifique la excepción.
Filtrado de DNS y horarios por SSID
Envíe las solicitudes de DNS de los invitados a un resolutor de filtrado y luego asegúrese de que los clientes lo utilicen. Los controles de DNS funcionan sin necesidad de instalar software en los dispositivos de los visitantes, pero una configuración de DHCP por sí sola no evita los resolutores alternativos o las omisiones mediante DNS cifrado.
Política de DNS y horarios de invitados por ubicación
| Lugar | Política DNS | Horario |
|---|---|---|
| Pub, hotel o atracción | Categorías aptas para la familia con Búsqueda Segura obligatoria | Revisar después de eventos y días festivos |
| Sala de espera de hospital | Bloqueo de phishing, malware y comando y control | Mismas reglas diariamente, reevaluadas tras los cambios |
| Alojamiento estudiantil | Bloqueo de amenazas más filtrado por categorías | Perfil más estricto por las noches y fines de semana |
| WiFi gratuito en vestíbulo | Perfil más estricto, sin requerir agente | Horario diario con revisión los fines de semana |
| Red de personal o de pago | Política de resolutor independiente, nunca automáticamente la lista de invitados | Establecido según los requisitos de la empresa y del servicio |
Estas son políticas iniciales, no razones para interrumplir el acceso esencial de un residente después de que la recepción cierra. Refuerce las categorías correspondientes o restrinja los servicios no utilizados en lugar de asumir que toda la red debería desactivarse.
Pruebe la política y la incorporación de manera conjunta
Utilice la guía de filtrado de contenido WiFi para distinguir las restricciones de categoría del bloqueo de amenazas. Mantenga la política del personal por separado y utilice la herramienta inofensiva de prueba del resolvedor en lugar de visitar un destino malicioso activo.
El estudio sobre Captive Portal de la Universidad de Münster examinó 55 puntos de acceso WiFi públicos alemanes en 2025 y encontró un comportamiento continuo de alto riesgo y aparentes violaciones al GDPR. Por lo tanto, las decisiones de filtrado y el flujo de trabajo de acceso requieren una revisión de privacidad compartida.
Utilice esta lista de verificación al aplicar la política.
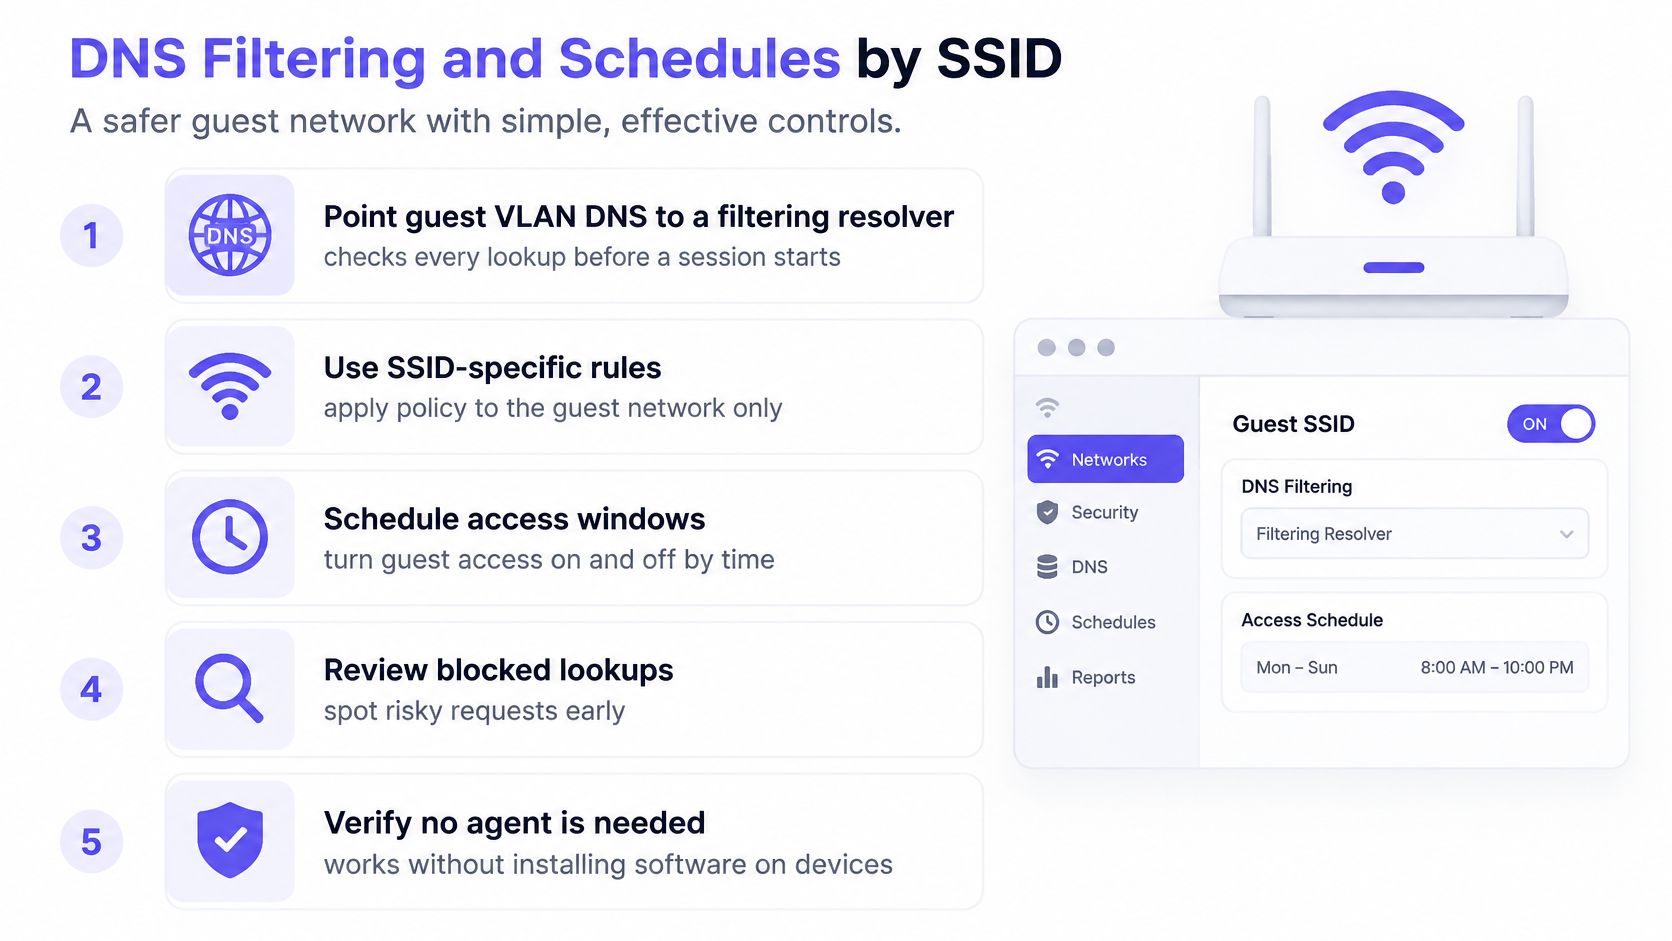
Explique las categorías bloqueadas a través de una página de políticas clara. No intercepte HTTPS de manera que cree advertencias de certificado solo para mostrar una página de denegación personalizada. El bloqueo de DNS puede generar un error de navegador en lugar de una página legible, por lo que debe proporcionar una ruta de ayuda accesible.
Revise los horarios después de eventos y días festivos. El bloqueo de anuncios y rastreadores también puede reducir descargas innecesarias, pero no sustituye a los controles de amenazas.
Privacidad del Captive Portal
Comience con los campos del formulario. Si el acceso habitual a internet no requiere un correo electrónico, fecha de nacimiento o número de habitación, no lo recopile solo porque la plantilla del Captive Portal ofrece el campo.
Cada identificador crea otro registro que se debe proteger, restringir y, eventualmente, eliminar. Un campo de correo electrónico tampoco establece que la persona que se conecta sea dueña de esa dirección, a menos que agregue una verificación, lo que introduce más fricción y procesamiento.
Trate el portal como una aplicación
Ofrezca el portal y el envío de sus formularios a través de HTTPS con un certificado válido. Verifique el destino de la información enviada, los scripts de terceros, el acceso administrativo y las exportaciones, no solo si la página de destino muestra su logotipo.
- Propósito: Asignar a cada campo requerido una razón operativa documentada.
- Opción: Separar el consentimiento de marketing opcional de la decisión de acceso.
- Retención: Establecer reglas de eliminación para los registros de identidad, sesiones y observaciones de dispositivos según su propósito real.
- Acceso: Restringir quién puede ver o exportar la información de los invitados, incluso entre diferentes sedes.
Una casilla de verificación de términos no justifica la recolección excesiva de datos. Tampoco debería exigirse a un invitado que acepte mensajes promocionales para acceder a internet.
Reduzca la oportunidad de phishing
Publique el SSID oficial y la identidad del portal mediante señalización en la que los invitados puedan confiar. Un logotipo convincente es fácil de copiar, así que no enseñe a los visitantes a ignorar las advertencias de certificados ni a ingresar su contraseña organizacional en la página de inicio de sesión de un establecimiento.
Verificación de privacidad: ¿Podría ofrecer el mismo servicio de acceso recopilando menos información?
Ofrezca a los invitados una orientación breve y útil: verifique las páginas de inicio de sesión inesperadas, utilice autenticación de múltiples factores cuando esté disponible y no omita las advertencias de certificados del navegador. Explique lo que la red registra en un lenguaje sencillo.
Un inicio de sesión exitoso significa que el flujo de trabajo de acceso se completó. No certifica que el dispositivo del visitante, el destino o el entorno inalámbrico circundante sean seguros.
Cuando las pruebas de aislamiento siguen fallando
Un SSID para invitados aún puede dejar expuesta una impresora de la oficina central. Si el teléfono de un visitante logra comunicarse con ella, el límite de reenvío ha fallado. Un nombre de red diferente o un inicio de sesión completado en el portal no impiden ese tráfico.
Fallas de aislamiento de invitados y cómo solucionarlas
| Síntoma | Causa habitual | Solución |
|---|---|---|
| El invitado accede a una subred de impresoras o cajas registradoras | SSID en puente o VLAN enrutada a la LAN | Elimine el puente no deseado o el enrutamiento permitido, luego vuelva a probar IPv4 e IPv6 |
| Los invitados se detectan entre sí | Falta aislamiento de clientes en algunos AP | Habilítelo en cada AP y en el perfil de SSID |
| IPv4 bloqueado, IPv6 funciona | ACL escritas solo para IPv4 | Aplique denegaciones equivalentes en IPv6 y vuelva a probar |
| Los nombres internos se resuelven | DNS corporativo entregado por DHCP | Ofrezca solo el resolutor con filtrado |
| El WiFi del personal se abre con la contraseña del vestíbulo | Misma frase de paso reutilizada | Utilice claves únicas por SSID y luego rótelas |
| Los teléfonos nuevos permanecen en WPA2 | Modo de transición en el SSID principal de invitados | Utilice solo WPA3 en el SSID principal, con acceso para dispositivos heredados delimitado por separado |
| El portal solicita más de lo que requiere una sesión | El formulario de registro se trata como marketing | Recopile solo lo que requiere el acceso y reduzca la retención |
Siga la ruta del paquete
Si se puede seguir accediendo a una impresora, rastree el mapeo de SSID a VLAN, el perfil del puerto del switch y el orden de las reglas del firewall. Una regla de pemisión general por encima de la denegación de invitados puede permitir el paso del tráfico incluso cuando la etiqueta VLAN es correcta.
Pruebe el aislamiento de pares con invitados en el mismo AP y en diferentes APs. Un bloqueo local puede detener los dispositivos asociados con un punto de acceso mientras deja abierta una ruta de conmutación ascendente. Una prueba exitosa en un AP no es suficiente.
Una consulta de nombre por sí sola no prueba el acceso a un servicio interno. Las respuestas en caché y los registros publicados públicamente pueden ser engañosos; verifique qué resolvedor respondió y luego pruebe si el servicio de destino acepta una conexión.
Verifique omisiones y desviaciones operativas
Si la política de DNS parece inconsistente, distinga la falla del solucionador (resolver) de la omisión por parte del cliente. DNS over HTTPS puede explicar por qué el DNS a nivel de navegador se comporta de manera diferente al solucionador anunciado por la red.
Para las organizaciones que utilizan la seguridad inalámbrica como un servicio gestionado, defina quién responde a las alertas y quién puede contener un punto de acceso no autorizado. El monitoreo gestionado no reemplaza las pruebas de aislamiento local.
Conserve los registros de sondeo y asociación solo durante el tiempo que lo requiera su propósito operativo y restrinja quién puede acceder a ellos. Estos registros pueden revelar desplazamientos dentro de un recinto incluso cuando el tráfico de la aplicación está cifrado, particularmente en hoteles, hospitales o campus.
Después de las actualizaciones de firmware, reemplazos de AP o despliegues en el sitio, compare las configuraciones implementadas con el perfil aprobado y repita las pruebas de clientes. Conserve los resultados junto con el registro de cambios.
El aislamiento solo se aprueba cuando las conexiones prohibidas no devuelven ningún resultado tanto en IPv4 como en IPv6. Un panel de control que muestra los clientes asociados prueba la conectividad, no el aislamiento.
Ponga en práctica la política de WiFi para invitados
Una secuencia de cambios de cinco días proporciona a los encargados de la red inalámbrica, el firewall y el portal tareas claras y un punto de aceptación documentado.
Una secuencia de cambio práctica
- Día uno: Desde un dispositivo de invitado, verifique el acceso a los servicios de LAN, interfaces de administración, impresoras y otros invitados a través de IPv4 e IPv6. Registre cualquier ruta prohibida que responda.
- Día dos: Corrija las brechas de VLAN, puentes e aislamiento de clientes. Separe las credenciales reutilizadas y actualice las instrucciones de recepción.
- Día tres: Realice una prueba piloto de la configuración WPA elegida y, a continuación, aísle cualquier acceso que se haya conservado por motivos de compatibilidad.
- Día cuatro: Aplique el DNS de protección y su programación. Elimine los campos del portal que no estén justificados y pruebe el flujo de inicio de sesión restante.
- Día cinco: Repita las pruebas de aceptación. Guarde los resultados de los clientes y los registros de flujos denegados como el registro de aprobación final.
Después de la aceptación, prepare los detalles de conexión basados en código QR utilizando una guía de configuración de WiFi de invitados de RecensioAI. Trate cualquier credencial de acceso mostrada en el código QR como información pública de invitados, no como un secreto del personal.
Agregue la capa DNS sin reemplazar el perímetro
Si el firewall no puede aplicar las políticas de DNS requeridas, un servicio de DNS de protección en la nube en la VLAN de invitados puede agregar filtrado. Purple Shield funciona de forma independiente o junto con el WiFi existente, cubre dispositivos de invitados y BYOD sin necesidad de agentes, y admite políticas independientes por SSID y VLAN para redes de invitados, personal, residentes y de pago.
Vuelva a realizar pruebas después de realizar cambios en el DNS, el firmware o la VLAN. Una búsqueda de prueba bloqueada no prueba que los sistemas privados sean inalcanzables. La prueba de aceptación se aprueba solo cuando los destinos prohibidos no devuelven ningún resultado en ambas versiones de IP y los servicios correspondientes permanecen inalcanzables.
Limite los datos del Captive Portal a lo que requiere el flujo de trabajo de acceso. Recopilar menos campos significa manejar y conservar menos información personal.
Purple Shield proporciona DNS de protección, controles de contenido aptos para todo público y bloqueo de amenazas para WiFi de invitados y público sin agentes en los dispositivos de los visitantes. Purple Shield ofrece políticas y reportes por red junto con límites probados de VLAN, firewall e aislamiento de clientes.