
Qu'est-ce que le filtrage d'URL et comment bloque-t-il les sites web
Qu'est-ce que le filtrage d'URL ? Découvrez comment il vérifie une adresse web avant le chargement d'une page, les catégories qu'il utilise et ses limites.
Published 12 novembre 2026
Le filtrage d'URL vérifie une adresse web demandée par rapport à des règles, des catégories et des listes d'autorisation ou de blocage avant le chargement de la page. La vérification s'effectue au niveau du Domain Name System, la couche de nommage définie dans les spécifications RFC 1034 et RFC 1035 de l'IETF, dans l'intervalle entre le clic sur un lien et l'affichage de la page.
Un client d'hôtel appuie sur un lien dans un e-mail de réservation. Un élève ouvre un résultat de recherche sur un ordinateur portable de l'école. Un patient dans une salle d'attente essaie de consulter un site de vidéo sur le WiFi de l'hôpital WiFi. Dans chaque cas, le filtre évalue la destination avant que le navigateur n'ait chargé la page. La personne voit soit le site, soit un avis indiquant que ce dernier est bloqué sur ce réseau.
La décision intervient avant que le filtre ne puisse inspecter le contenu de la page. Ses règles et ses enregistrements déterminent les requêtes qu'il intercepte et ce qui se produit lorsqu'il en bloque une.
Table des matières
- Ce que signifie le filtrage d'URL en termes simples
- Comment un filtre prend une décision avant le chargement d'une page
- Méthodes d'application et éléments vérifiés par chacune d'elles
- Filtrage d'URL versus filtrage DNS
- Où le filtrage d'URL est utilisé et pourquoi les établissements scolaires l'ont adopté
- Pourquoi le DNS chiffré peut contourner un filtre
- Pourquoi le blocage par catégorie commet des erreurs
- Vérifier si le filtrage d'URL est adapté à votre réseau
Ce que signifie le filtrage d'URL en termes simples
Un client se connecte au WiFi d'un hôtel, appuie sur un lien dans un e-mail de confirmation et patiente. La page s'ouvre ou un avis personnalisé apparaît. La décision a été prise quelques étapes plus tôt, avant même que le navigateur n'ait quoi que ce soit à afficher.
Le filtrage d'URL est une méthode de contrôle de l'accès aux sites Web qui vérifie une adresse Web demandée par rapport à des règles, des catégories, des données de réputation et des listes d'autorisations ou de blocages avant que la connexion ne s'établisse.
Imaginez un portier muni de trois listes. La liste des invités (liste autorisée) laisse passer les sites désignés comme exceptions dans votre politique, même si la règle générale s'y opposerait. La liste d'interdiction (liste de blocage) refuse l'accès aux sites désignés, quelles que soient les autres conditions. Tous les autres accès sont triés par catégorie : les sites de jeux d'argent sont orientés vers la porte d'accès refusé, tandis que les sites de révision sont dirigés vers la porte d'accès autorisé.
Chaque filtre répond aux trois mêmes questions, dans cet ordre :
- Ce qui a été demandé. Un nom de domaine, et dans certaines configurations, le chemin d'accès complet qui le suit.
- Quelle règle correspond. Une catégorie, une entrée de liste, un score de réputation, un groupe d'utilisateurs ou une plage horaire.
- Ce qui se passe ensuite. Autoriser, bloquer ou rediriger vers une page d'avertissement qui explique la décision.
Soyez précis sur ce qui est évalué. Le filtre examine la destination, et non les mots saisissables par un utilisateur dans un champ de recherche ou un formulaire de contact. Le contrôle au niveau des expressions est une technique différente qui inspecte l'adresse ou la page elle-même, et qui échoue de manière différente.
Vous rencontrerez ce contrôle dans les écoles, les bureaux, les hôpitaux, les bibliothèques, les aéroports et sur chaque réseau invité qui affiche une page de blocage au lieu d'un site.
Un filtre prend une décision sur l'adresse avant l'arrivée du contenu, ce qui explique sa rapidité, mais aussi son incapacité à voir tout ce qui se trouve à l'intérieur d'une page.
Comment un filtre prend sa décision avant le chargement d'une page
En suivant une requête de bout en bout, la logique de cette architecture apparaît clairement. Le système de noms de domaine (DNS) traduit un domaine lisible en adresse, et le filtrage DNS transforme cette étape de nommage en point d'application des règles, comme le rappelle l'histoire du DNS BIND : le résolveur peut renvoyer l'adresse correcte, refuser la recherche ou rediriger l'utilisateur vers une page d'information sur la politique d'accès.
La courte démonstration ci-dessous présente cette même séquence en action.
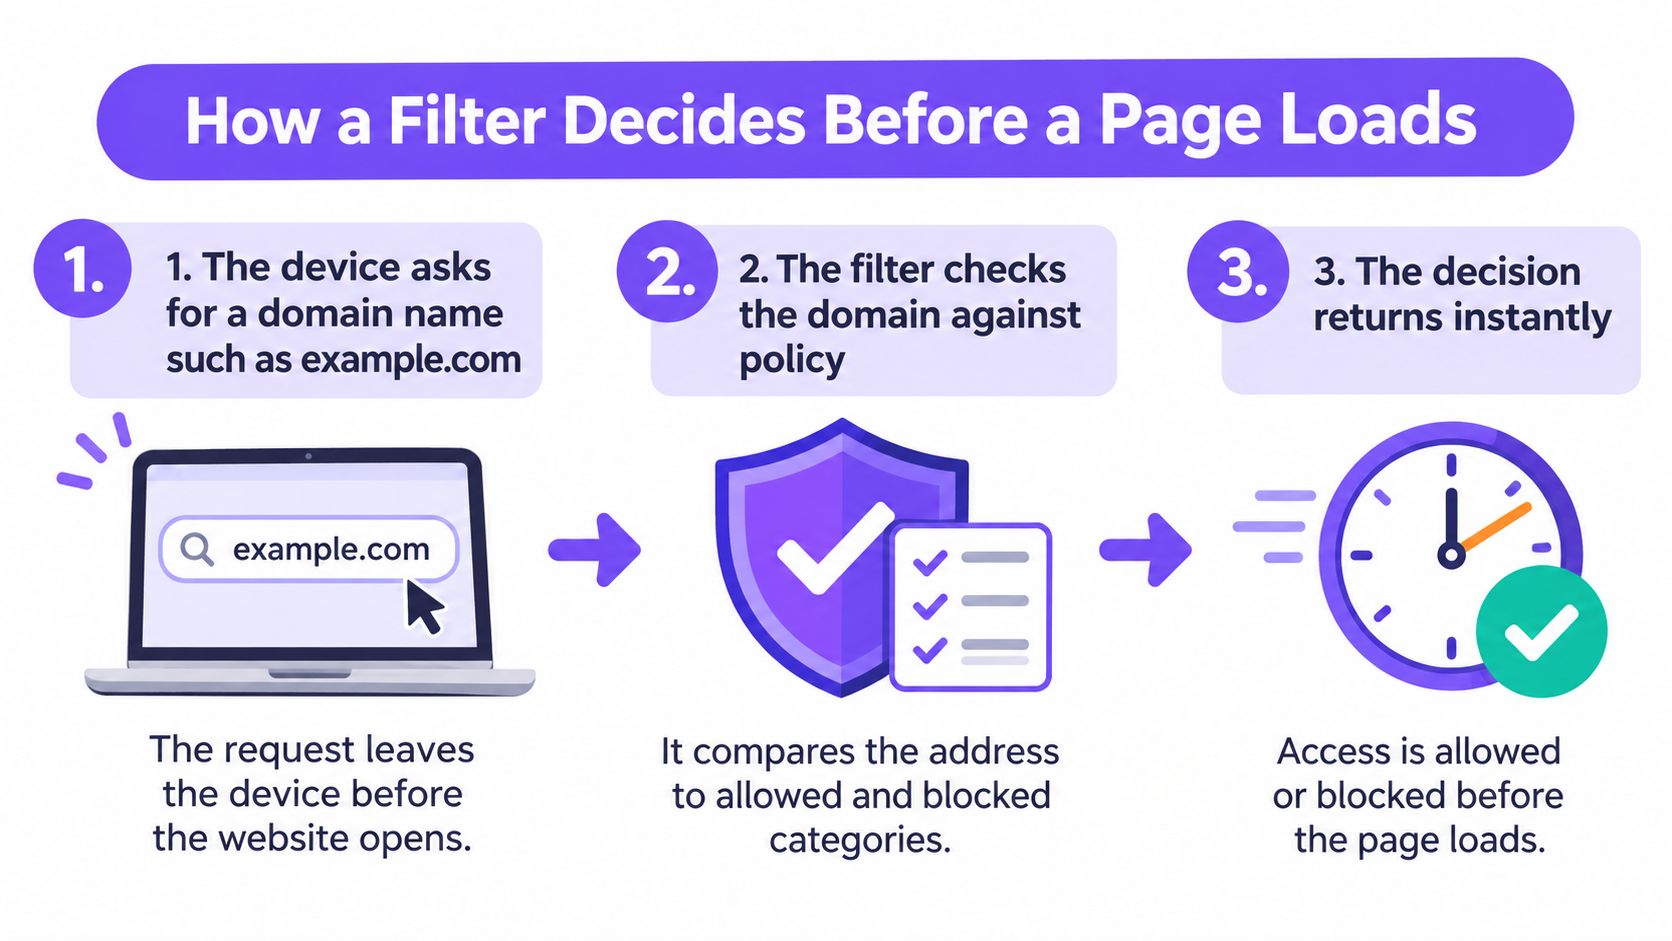
Voici la séquence, étape par étape, avec la raison pour laquelle chaque étape compte.
- L'appareil demande un nom de domaine. Cette requête quitte l'appareil avant qu'aucune donnée de page n'existe, le nom est donc le seul élément évaluable à ce moment-là.
- Le résoluteur la reçoit. Il s'agit de la couche de nommage où les adresses lisibles deviennent des adresses routables, ce qui explique exactement pourquoi un filtre placé ici voit chaque appareil sans avoir à intervenir directement sur chacun d'eux.
- Le domaine est comparé à la politique de sécurité. Sa catégorie, toute entrée d'autorisation ou de blocage, son score de réputation et tout planning associé à ce réseau. Une correspondance est établie avant qu'une connexion n'existe.
- La politique de sécurité renvoie une réponse. L'adresse réelle, aucune adresse, ou une redirection vers une page d'avertissement. Les configurations plus strictes redirigent la requête vers un trou noir (sinkhole) afin que le client reçoive une réponse qui n'aboutit nulle part.
- Le navigateur se connecte ou lit l'avertissement. Une recherche bloquée n'ouvre jamais de connexion, ainsi une page de phishing ou un rappel de logiciel malveillant est stoppé dès la première étape au lieu d'être interrompu plus tard.
- L'événement est consigné dans un journal. L'heure, le réseau, le domaine demandé et la décision. Ces enregistrements permettent à un administrateur d'ajuster la politique de sécurité ou de repérer un appareil qui demande continuellement le même domaine malveillant.
Le mécanisme s'exécute à plusieurs niveaux, de la correspondance exacte de domaines ou d'URL à la classification par catégories, l'inspection des mots-clés et l'évaluation de la réputation pour les malwares et le phishing, jusqu'aux règles basées sur les groupes et les horaires. Il s'avère particulièrement efficace au niveau du domaine, car une page moderne traite des contenus provenant de multiples domaines et le protocole chiffré HTTPS masque ce qui s'y trouve ; le nom constitue donc le signal le plus fiable.
Rien n'a besoin d'être installé sur l'appareil. Une fois la modification DNS effectuée, le filtrage couvre simultanément tous les appareils de ce réseau, sans aucune installation sur aucun équipement.
Deux vérifications que vous pouvez effectuer cette semaine :
- Confirmez le résolveur utilisé par les appareils. Examinez les paramètres DNS distribués par le réseau. Si les appareils sont orientés vers un résolveur externe, votre politique n'est pas celle qui s'applique, quoi qu'indique la console.
- Chargez un domaine que vous prévoyez de bloquer. Essayez depuis un appareil invité, et non depuis l'ordinateur portable d'un administrateur. Si la page d'avertissement n'apparaît pas, vous faites face à un problème de couverture plutôt qu'à un problème de politique.
Méthodes d'application et éléments vérifiés par chacune
Un hôtel souhaite maintenir l'accès à une passerelle de paiement, bloquer les sites de jeux d'argent dans les espaces familiaux et empêcher l'ordinateur portable infecté d'un client de communiquer avec un serveur externe. Trois tâches distinctes, dont chacune relève d'une méthode différente. Trouvez la ligne qui correspond à votre problème.
| Méthode | Éléments vérifiés | Résultat type | Exemple |
|---|---|---|---|
| Correspondance exacte de domaine ou d'URL | Une adresse spécifique par rapport à une liste | Autoriser ou bloquer | Bloquer un site d'actualités spécifique |
| Classification par catégorie | La catégorie attribuée à un domaine | Bloquer tout un groupe de sites | Bloquer les sites de jeux d'argent |
| Inspection de mots-clés | Mots présents dans l'adresse ou la page | Bloquer ou avertir | Signaler un chemin de page contenant un mot interdit |
| Évaluation de la réputation | Scores de renseignement sur les menaces | Bloquer les domaines de malwares ou de hameçonnage connus | Bloquer un domaine de hameçonnage nouvellement enregistré |
| Règle d'horaire ou de groupe | Planning, groupe d'utilisateurs ou réseau | Appliquer une règle plus stricte à des heures définies | Règles du soir plus strictes sur le WiFi invité WiFi |
La plupart des déploiements opérationnels combinent deux ou trois méthodes, car chacune présente une faille. Les listes exactes sont précises et nécessitent une mise à jour constante à mesure que les sites évoluent. Les catégories s'adaptent à des millions de domaines, mais ne valent que par la qualité de la classification sous-jacente. Les règles basées sur des mots-clés permettent de capturer ce qui échappe aux catégories, mais surbloquent les pages légitimes contenant ces mêmes mots. Enfin, l'évaluation de la réputation détecte les domaines de phishing nouvellement enregistrés qu'aucune catégorie n'a encore eu le temps de répertorier.
Règle pratique : Commencez par les catégories et les données sur les menaces, qui couvrent le plus de terrain pour un minimum de maintenance. Ajoutez ensuite des exceptions nominatives pour les sites dont dépend votre établissement, comme un fournisseur de services de paiement ou un portail patient. Ajoutez les règles par mots-clés en dernier, et de manière restreinte.
Chaque ligne répond à une question différente : qu'est-ce qui est évalué, et que doit-il se passer en cas de correspondance ? C'est la seconde question qui pose problème aux établissements, car une règle uniforme est rarement adaptée simultanément au personnel, aux élèves et aux visiteurs.
Filtrage d'URL par rapport au filtrage DNS
La comparaison se présente généralement comme un choix de produit, alors qu'il n'en est rien. Le filtrage DNS est un point d'application unique au sein du filtrage URL : il s'agit de la même décision de politique, appliquée lors de la résolution au lieu de l'être au niveau d'un proxy ou dans le navigateur.
Dans une implémentation au niveau de la couche DNS, le client demande d'abord une adresse, et le résolveur de filtrage compare le domaine demandé, ainsi que l'adresse retournée dans les implémentations plus solides, aux règles de politique et aux données de renseignement sur les menaces. Il peut ensuite retourner la réponse réelle, ne rien retourner, rediriger vers une page de blocage ou appliquer un sinkhole à la requête. Le guide de la CISA et de la NSA sur la sélection d'un service DNS protecteur souligne que ce positionnement bloque la première connexion aux infrastructures de hameçonnage, de logiciels malveillants, de rançongiciels, de réseaux de bots et de commande et contrôle, plutôt que d'attendre pour inspecter ce qui se passe après coup.
Côte à côte, les deux diffèrent selon les attributs qui déterminent leur adéquation.
| Attribut | Filtrage d'URL (complet) | Filtrage DNS |
|---|---|---|
| Lieu de la prise de décision | Proxy, pare-feu ou navigateur | Résolveur DNS, avant la connexion |
| Ce qui est vérifié | URL complète, chemin, mots-clés et catégories | Nom de domaine et adresse IP retournée |
| Nécessite des logiciels sur les appareils | Souvent oui, ou un proxy passerelle | Non, configuré au niveau du réseau |
| Inspecte l'intérieur des pages HTTPS | Oui, avec l'inspection TLS | Non, au niveau du domaine uniquement |
| Déploiement type | Réseaux d'entreprise et écoles avec proxy | WiFi invitéWiFi, établissements et réseaux de filiales |
La couche domaine voit également des requêtes que les utilisateurs ne saisissent jamais. Le rapport de décembre 2024 d'AdGuard sur les traceurs a révélé que les traceurs publicitaires représentaient 7,84 % du trafic internet mondial en 2024, et chacune de ces requêtes commence par une recherche DNS.
- Choisissez le filtrage DNS lorsque la couverture prime sur la granularité. Appareils invités non gérés, plusieurs sites et aucun besoin d'installer des agents sur les téléphones des utilisateurs.
- Choisissez le filtrage d'URL complet lorsque vous avez besoin de profondeur. Règles au niveau du chemin d'accès, inspection au niveau de la page, contrôles des téléversements et des téléchargements.
- Utilisez les deux lorsque le risque le justifie. De nombreux services le font déjà : le résolveur gère la décision relative au domaine, le proxy gère la suite.
Cette limite mérite d'être énoncée clairement. Le filtrage DNS peut bloquer un site, mais il ne peut pas vous indiquer quelle page a été chargée sur un domaine autorisé. Si cette distinction importe pour votre politique, vous avez besoin d'une inspection au-dessus de la couche de nommage, et un aperçu du fonctionnement du filtrage DNS détaille ce que cette couche résout et ne résout pas.
Où le filtrage d'URL est utilisé et pourquoi les établissements scolaires l'ont adopté
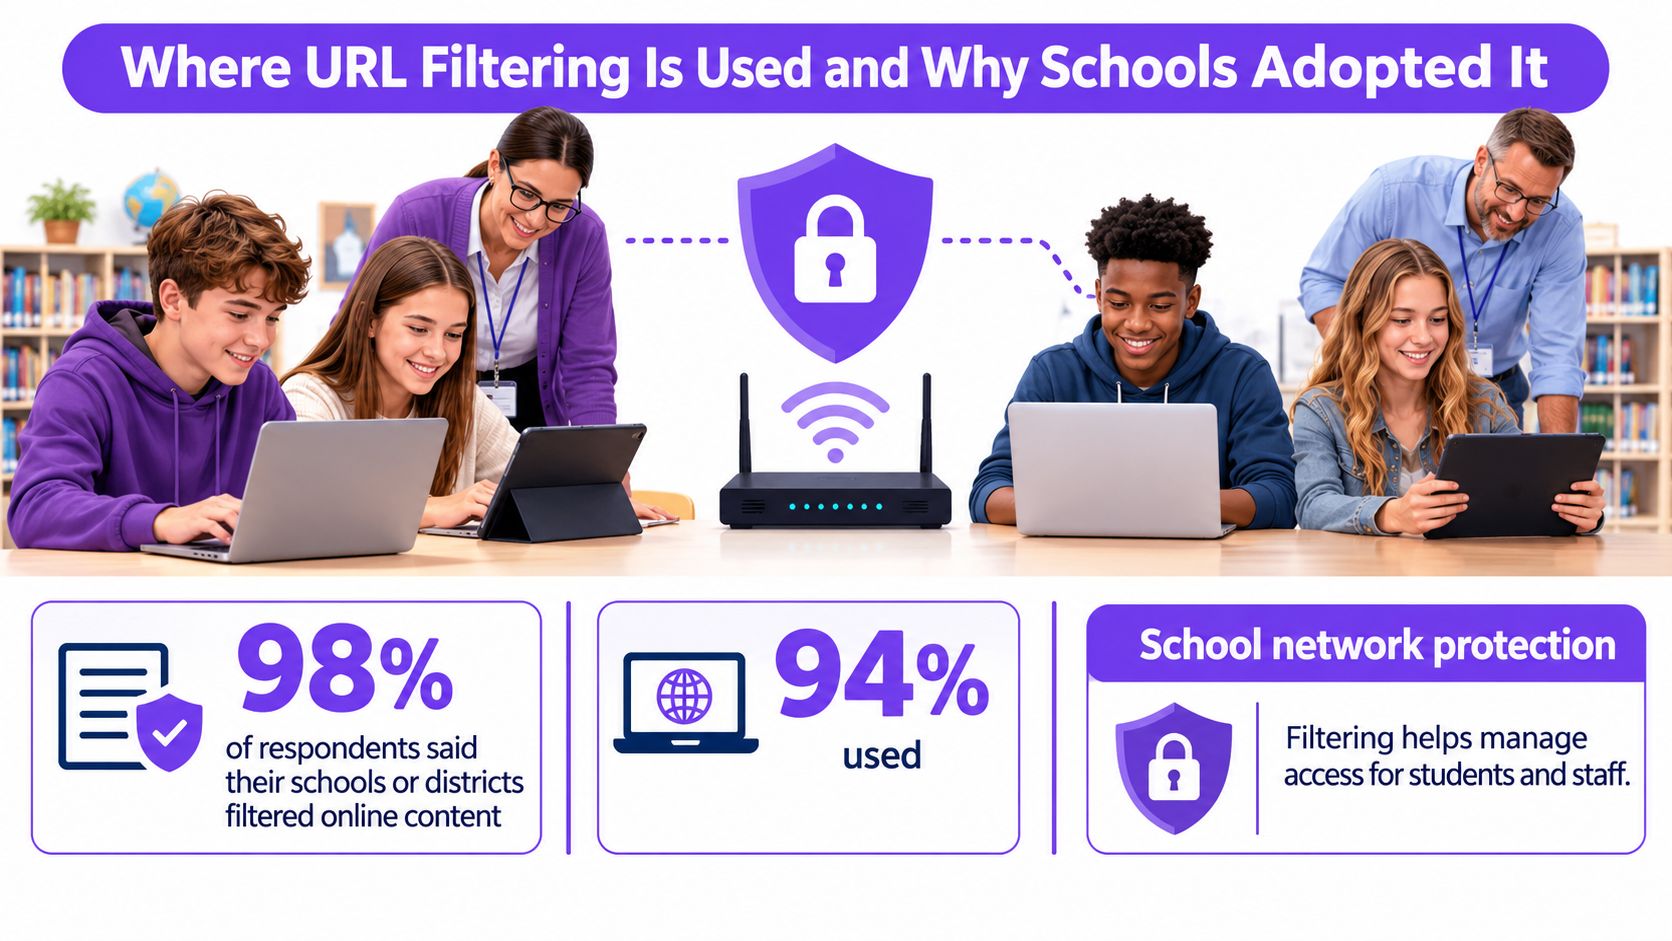
Un élève clique sur un résultat de recherche depuis un ordinateur portable de l'école. Le filtre applique les règles de l'établissement avant le chargement de la page, aidant le personnel à gérer les sites auxquels les élèves peuvent accéder. Dans le cadre d'une enquête nationale de l'American Association of School Librarians menée en 2012 auprès de 4 299 répondants, 98 % des personnes interrogées ont déclaré que leur école ou leur district filtrait le contenu en ligne, tandis que 94 % ont indiqué utiliser un logiciel de filtrage.
| Mesure | Part des répondants | Nombre |
|---|---|---|
| Les écoles ou districts ont filtré le contenu en ligne | 98 % | Non signalé |
| Ont utilisé un logiciel de filtrage | 94 % | Non signalé |
| Filtrage basé sur l'URL, approche logicielle la plus courante | 70 % | 2 827 |
| Filtrage basé sur les mots-clés | 60 % | 2 423 |
| Utilisation de listes noires | 47 % | 1 898 |
| Filtres appliqués au personnel | 88 % | Non signalé |
| Même niveau de filtrage pour les élèves et le personnel | 56 % | Non signalé |
Le filtrage basé sur l'URL était l'approche logicielle la plus courante chez les répondants, suivie du filtrage par mots-clés et des listes noires. Le filtrage s'appliquait également au-delà des élèves : 88 % ont déclaré que le personnel était couvert, et 56 % utilisaient le même niveau de filtrage pour les élèves et le personnel.
Ces conclusions mettent en évidence deux rôles pour les filtres scolaires : protéger les élèves et mettre en pratique les politiques d'utilisation acceptable. Un filtre est une règle appliquée à l'accès au réseau, et non une garantie que chaque page sera classée correctement. Les filtres peuvent bloquer du contenu légitime ou rater du contenu qu'une politique vise à restreindre, c'est pourquoi les établissements scolaires ont besoin d'un moyen de réviser et d'ajuster leurs décisions.
Le même contrôle dans trois autres environnements
- Les établissements d'hôtellerie et de restauration peuvent appliquer des règles de catégorie aux WiFi invités, y compris sur les téléphones que l'établissement ne gère pas directement. Un parc d'attractions familial peut choisir des règles plus strictes pour le réseau utilisé par les enfants.
- Les réseaux hospitaliers desservent le personnel ayant besoin de ressources cliniques et de référence, ainsi que les visiteurs utilisant un réseau distinct. Ces groupes peuvent avoir besoin de politiques différentes.
- Les bibliothèques et les aéroports peuvent appliquer des règles aux WiFi publics partagés. Des messages de blocage clairs aident les utilisateurs à comprendre pourquoi un site est indisponible.
Les écoles rendent le devoir de protection particulièrement visible, mais les mêmes enjeux de politique de sécurité se posent partout où des personnes partagent un réseau. Le guide sur le filtrage web pour les écoles explique comment les établissements scolaires abordent ces politiques.
La tâche pratique consiste à adapter les règles aux personnes et au réseau. Une politique adaptée à une école primaire risque de bloquer trop d'éléments pour le bar d'un hôtel ou pas assez pour une résidence étudiante. Une liste de catégories plus longue ne résoudra pas ce décalage ; la politique doit refléter le public et l'objectif du réseau.
Pourquoi le DNS chiffré peut contourner un filtre
Un établissement scolaire peut configurer son WiFi pour utiliser un résolveur DNS filtré, mais le navigateur d'un élève peut acheminer les recherches de domaine via un résolveur chiffré différent. Le filtre perd alors toute visibilité sur ces requêtes. Le protocole DNS over HTTPS est l'un de ceux qui peuvent créer cette faille, rendant le blocage DNS partiellement efficace lorsque les équipements ont la possibilité de choisir un autre chemin de résolution.
Les chemins pour contourner un résolveur
- Résolveurs intégrés en dur dans les applications. Certaines applications ignorent les paramètres DNS du réseau et utilisent les leurs.
- Paramètres du navigateur. Un navigateur peut être configuré pour utiliser un résolveur chiffré.
- VPN. Un VPN peut acheminer le trafic au-delà du réseau avant que sa recherche DNS n'atteigne le résolveur du réseau.
- Connexions directes par adresse. Une application qui connaît déjà une adresse IP peut ignorer la recherche de domaine.
- Domaines cloud partagés. Le blocage d'un domaine partagé peut perturber des services non liés. L'autoriser peut laisser plusieurs services accessibles.
Ce qu'il faut appliquer à la place
Une passerelle réseau peut bloquer les requêtes DNS sortantes vers des résolveurs non approuvés, redirigeant ainsi les appareils vers le résolveur du réseau ou empêchant la résolution de ces requêtes. Les journaux d'événements peuvent révéler des recherches ayant échoué ou un trafic de résolveur inhabituel, bien qu'ils ne montrent pas chaque action effectuée sur un appareil. Enregistrez les exceptions afin que la politique reste compréhensible et gérable.
Ce qu'il faut promettre : Les appareils utilisant le chemin DNS du réseau sont filtrés. Les contrôles de passerelle peuvent limiter certains chemins autour de ce trajet, mais ils ne peuvent pas garantir une visibilité sur l'ensemble de l'activité réseau.
Le WiFi invité rend l'application des règles plus complexe : les téléphones des visiteurs peuvent utiliser leurs propres paramètres, et l'établissement ne peut pas y installer de logiciels. Intégrez les règles de résolveur dans la configuration réseau, puis définissez clairement ce que ces règles peuvent et ne peuvent pas voir. Découvrez comment le DNS over HTTPS modifie la visibilité du réseau.
Pourquoi le blocage par catégorie commet des erreurs
Dans une école, une ressource pédagogique peut se trouver sur un domaine également utilisé pour des contenus non liés. Si le filtre place ce domaine dans la mauvaise catégorie, les élèves peuvent perdre l'accès à la ressource en même temps qu'au contenu que l'école souhaitait bloquer. Les décisions de catégorisation affectent l'ensemble des utilisateurs du réseau.
Deux manières dont un blocage par catégorie échoue
Le sous-blocage se produit lorsqu'une page nocive parvient à passer parce que son domaine n'a pas été classé ou l'a été de manière incorrecte. Le sur-blocage se produit lorsque du contenu utile, tel qu'une page de santé, un service de paiement, une ressource éducative ou un outil professionnel, est placé dans une catégorie bloquée.
Certains produits de contrôle parental ont rencontré des difficultés avec deux types d'erreurs : l'omission de domaines sensibles tout en bloquant du contenu approprié, ou l'application de règles incohérentes. Une étude de 2025 sur la précision du filtrage DNS explique pourquoi les résultats dépendent de la liste de référence utilisée pour un usage particulier. Les erreurs de classification peuvent créer des faux positifs, et leurs effets touchent un plus grand nombre de personnes lorsque la même politique s'applique à l'ensemble d'un réseau, comme le décrit le document de conférence TMA 2025.
Dans un hôtel, un domaine de paiement mal classé pourrait empêcher les clients d'effectuer une transaction. Le personnel de la réception peut être informé du problème, même s'il ne peut pas modifier lui-même la politique de filtrage.
Ce qu'il faut demander avant de faire confiance à une liste de catégories
- Précision et rappel pour chaque catégorie. La précision globale peut masquer des problèmes dans les catégories importantes pour votre réseau.
- Une procédure de révision pour les domaines mal classés. Découvrez qui gère les corrections et comment soumettre un site pour examen.
- Gouvernance des listes d'autorisation. Précisez qui peut ajouter des exceptions, comment chaque modification est enregistrée et quand elle est révisée.
- Retours depuis la page de blocage. Donnez aux invités ou aux enseignants un moyen de signaler un site qui devrait être accessible.
- Exceptions temporaires. Utilisez un accès limité dans le temps pour un besoin spécifique au lieu de laisser une faille permanente dans la politique.
- Des rapports distinguant le blocage de politique du blocage de menace. Les décisions relatives aux catégories et les événements de sécurité nécessitent des réponses différentes.
Une liste de catégories plus longue ne garantit pas de meilleures décisions. Chaque catégorie est une occasion supplémentaire de bloquer un contenu utile ou de manquer un contenu dangereux. La qualité de la classification et le processus de correction des erreurs comptent donc plus que la longueur de la liste.
Vérifier si le filtrage d'URL convient à votre réseau
Quatre questions permettent de trancher, et elles prennent moins de temps qu'une démonstration fournisseur.
- Lister les appareils. Gérés, non gérés et invités. Cette répartition vous indique si vous pouvez vous appuyer sur un élément installé sur le point d'accès.
- Décider de ce qui doit être bloqué. Menaces uniquement, catégories nocives uniquement, ou les deux. La réponse détermine vos exigences en matière de rapports.
- Vérifier si les appareils peuvent changer de résolveur. Si c'est le cas, demandez si la passerelle peut imposer un chemin approuvé unique, car le DNS chiffré contourne un résolveur non appliqué.
- Demander des preuves de précision. Précision et rappel au niveau des catégories, procédure de révision pour un site mal classé, et gouvernance des listes d'autorisation. Un fournisseur incapable de décrire la procédure de révision vend une liste, pas un filtre.
Cette liste de contrôle est précisément la raison d'être de Purple Shield : une couche DNS unique qui filtre le contenu, stoppe les menaces et élimine la publicité sur l'ensemble des appareils de chaque réseau, avec une politique par SSID, VLAN et site, ainsi qu'un tableau de bord unique pour savoir ce qui a été bloqué et à quel moment. Son filtrage respecte la norme Friendly WiFi et les exigences de l'Internet Watch Foundation.
Commencez par un pilote d'une semaine sur un seul réseau de test. Appliquez la politique, chargez un domaine que vous prévoyez de bloquer et vérifiez que la page d'avertissement s'affiche, puis analysez les journaux de la première semaine. L'objectif est d'identifier la répartition entre les blocages liés à la politique, les blocages de menaces et les faux positifs, car ce découpage vous indiquera si la politique nécessite un ajustement avant son déploiement global.
Purple Shield ajoute une couche DNS protectrice sur les réseaux de votre établissement, de vos invités et le réseau WiFi public WiFi, en bloquant les catégories dangereuses, le phishing et les domaines malveillants lors de la recherche, tout en éliminant les publicités et les traceurs avant l'établissement de la connexion. Vous pouvez définir une politique distincte pour chaque SSID, VLAN et établissement, puis visualiser ce qui a été bloqué, où et quand depuis un tableau de bord unique. Rendez-vous sur Purple Shield pour découvrir comment cette solution s'intègre à votre réseau.