
छात्र आवास WiFi जो निवासियों के लिए प्रभावी ढंग से काम करता है
सेगमेंटेशन, फ़िल्टरिंग, सेफ़गार्डिंग, रिपोर्टिंग, टेस्टिंग और दैनिक संचालन पर व्यावहारिक मार्गदर्शन के साथ विश्वसनीय छात्र आवास WiFi बनाएं।
Published 22 अक्टूबर 2026
एक निवासी अपने शयनकक्ष से एक संगोष्ठी में शामिल होने का प्रयास कर रहा है, जबकि एक सह-निवासी लाउंज में स्ट्रीम कर रहा है और दूसरा गेमिंग कंसोल जोड़ रहा है। WiFi रिसेप्शन क्षेत्र में काम करता है, लेकिन इससे तब कोई मदद नहीं मिलती जब शयनकक्ष की दीवार के पीछे सिग्नल कम हो जाता है या बिना किसी स्पष्टीकरण के एक वैध अध्ययन साइट को ब्लॉक कर दिया जाता है। आवास संचालकों के लिए, काम एक विश्वसनीय आवासीय सेवा प्रदान करना, सुरक्षा नियमों को आनुपातिक रूप से लागू करना और यह दिखाना है कि नेटवर्क क्या कर रहा है, बिना नियमित सहायता को ब्राउज़िंग निगरानी में बदले।
विषय-सूची
- रेजिडेंशियल WiFi को अपने स्वयं के मानक की आवश्यकता क्यों है
- इसे बदलने से पहले निवासी अनुभव को मापें
- पीक रेजिडेंशियल मांग के अनुसार क्षमता डिज़ाइन करें
- एक्सेस और जोखिम के आधार पर नेटवर्क को विभाजित करें
- निवासी का विश्वास खोए बिना सुरक्षा नीतियों को लागू करें
- रिपोर्ट्स को कार्रवाई योग्य संचालन में बदलें
- एक लॉन्च और ट्रबलशूटिंग रूटीन बनाएं
आवासीय WiFi को अपने स्वयं के मानक की आवश्यकता क्यों है
एक निवास बेड वाला कक्षा कक्ष नहीं है। बेडरूम, साझा रसोईघर, लाउंज, बेसमेंट और बाहरी क्षेत्र - प्रत्येक अलग-अलग सिग्नल बाधाएं और उपयोग के तरीके लाते हैं। निवासी अक्सर लैपटॉप, फोन, कंसोल, स्मार्ट टीवी और अन्य व्यक्तिगत उपकरणों के साथ उनके बीच आते-जाते हैं, जबकि कर्मचारियों को त्रुटियों की पहचान करने और चिंताओं का जवाब देने के लिए पर्याप्त नेटवर्क दृश्यता की आवश्यकता होती है।
ऐतिहासिक छात्र प्रतिक्रियाएं यह उजागर करती हैं कि आवास को अपने स्वयं के डिज़ाइन और सेवा मानक की आवश्यकता क्यों है। EDUCAUSE के 2017 के छात्र प्रौद्योगिकी अनुसंधान में, 51% छात्रों ने छात्रावासों और छात्र आवास में WiFi को अच्छा या उत्कृष्ट माना, जबकि पुस्तकालयों में 76%, कक्षाओं में 68% और सामान्य इनडोर सार्वजनिक स्थानों में 61% था। इस बीच, 32% ने छात्रावास के WiFi को औसत या खराब बताया, जबकि कुल मिलाकर नेटवर्क प्रदर्शन के लिए यह 30% था। सकारात्मक पुस्तकालय और आवास रेटिंग के बीच 25 प्रतिशत-बिंदु का अंतर यह दर्शाता है कि कैसे परिसर-व्यापी छाप एक कमजोर आवासीय अनुभव को छिपा सकती है। (EDUCAUSE का छात्र प्रौद्योगिकी अनुसंधान)
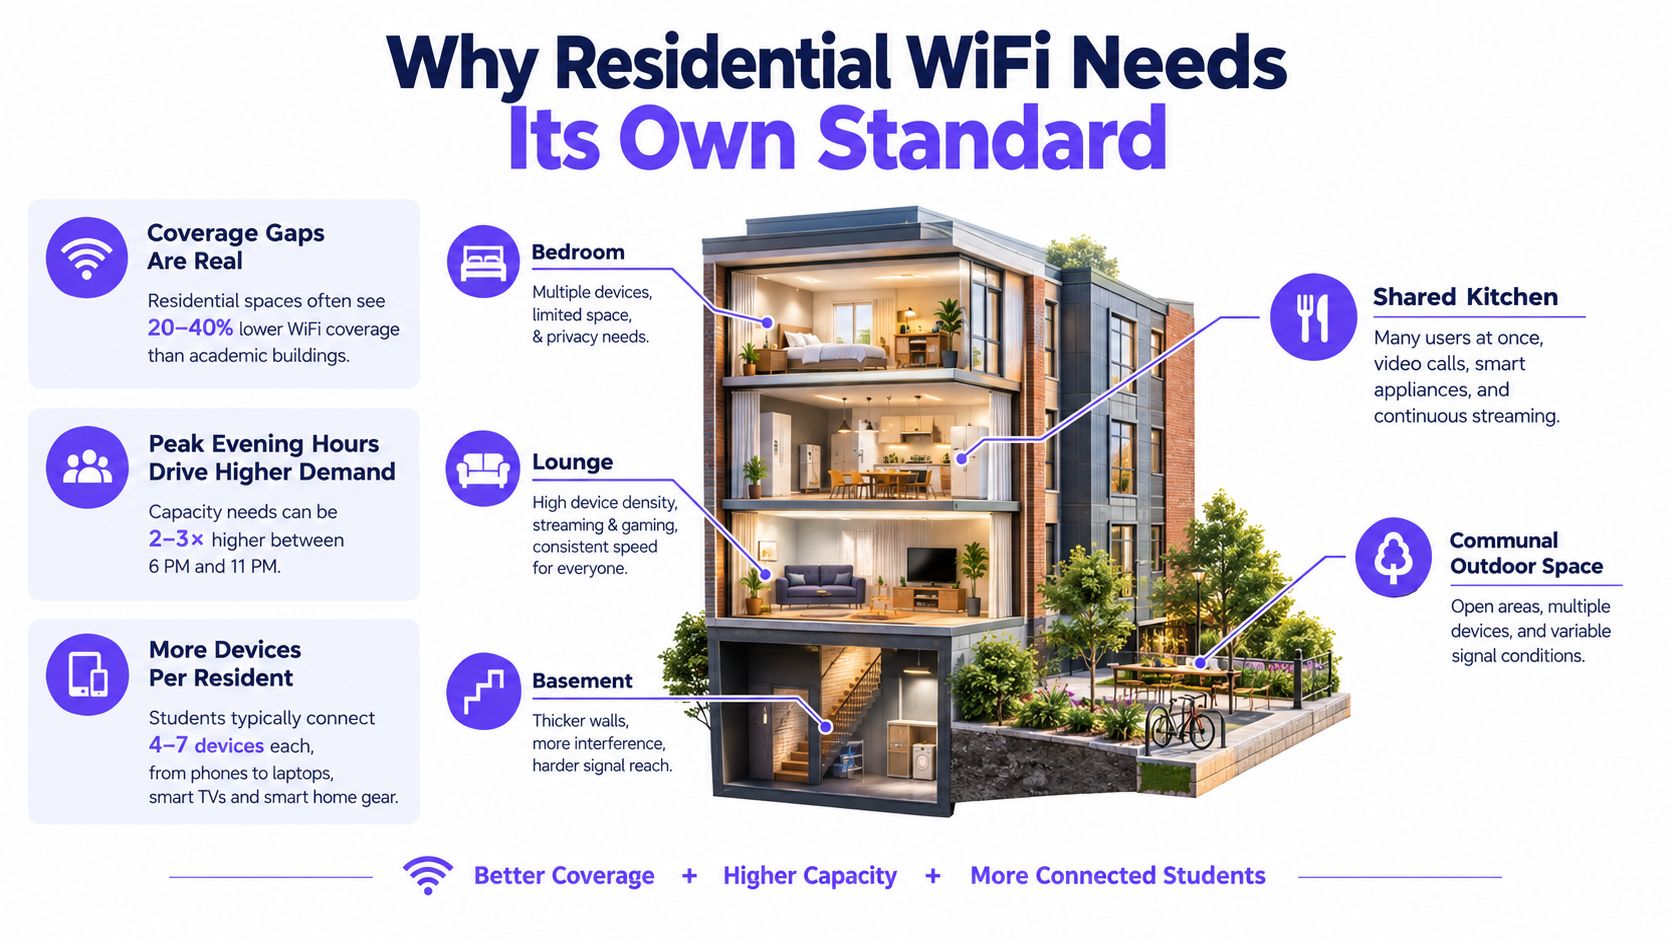
यह एक ऐतिहासिक बेसलाइन है, न कि वर्तमान प्रदर्शन की गारंटी। इसका व्यावहारिक सबक अभी भी लागू होता है: एक नेटवर्क जो शैक्षणिक भवनों में संतोषजनक दिखता है, वह निवासियों को वहां निराश कर सकता है जहां वे रहते हैं, पढ़ाई करते हैं और व्यक्तिगत डिवाइसों का उपयोग करते हैं। इसलिए एक ऑपरेटर को कैंपस-व्यापी औसत या गति के दावे पर भरोसा करने के बजाय आवासीय लक्ष्यों को परिभाषित करना चाहिए, कब्जे वाले कमरों का परीक्षण करना चाहिए और एक स्पष्ट सहायता मार्ग प्रदान करना चाहिए।
ऑपरेटर का मानक: कनेक्टिविटी को रहने और अध्ययन सेवा के हिस्से के रूप में मानें। यह अपेक्षाएं निर्धारित करें कि इसे कहां काम करना चाहिए, इसका परीक्षण कैसे किया जाएगा, त्रुटियों पर कौन प्रतिक्रिया देता है और प्रदर्शन की समीक्षा कब की जाएगी।
कैंपस और घर के उपयोग के बीच का अंतर योजना बनाने के लिए उपयोगी संदर्भ है। रिमोट वर्क के लिए फाइबर WiFi की तुलना यह स्पष्ट करने में मदद कर सकती है कि केवल एक मजबूत इंटरनेट कनेक्शन ही पूरे भवन में विश्वसनीय WiFi की गारंटी क्यों नहीं देता है। आवास में, नेटवर्क को विभिन्न कमरों के लेआउट, घूमने वाले निवासियों और साझा एयरटाइम से भी निपटना होगा।
इसे बदलने से पहले निवासी अनुभव को मापें
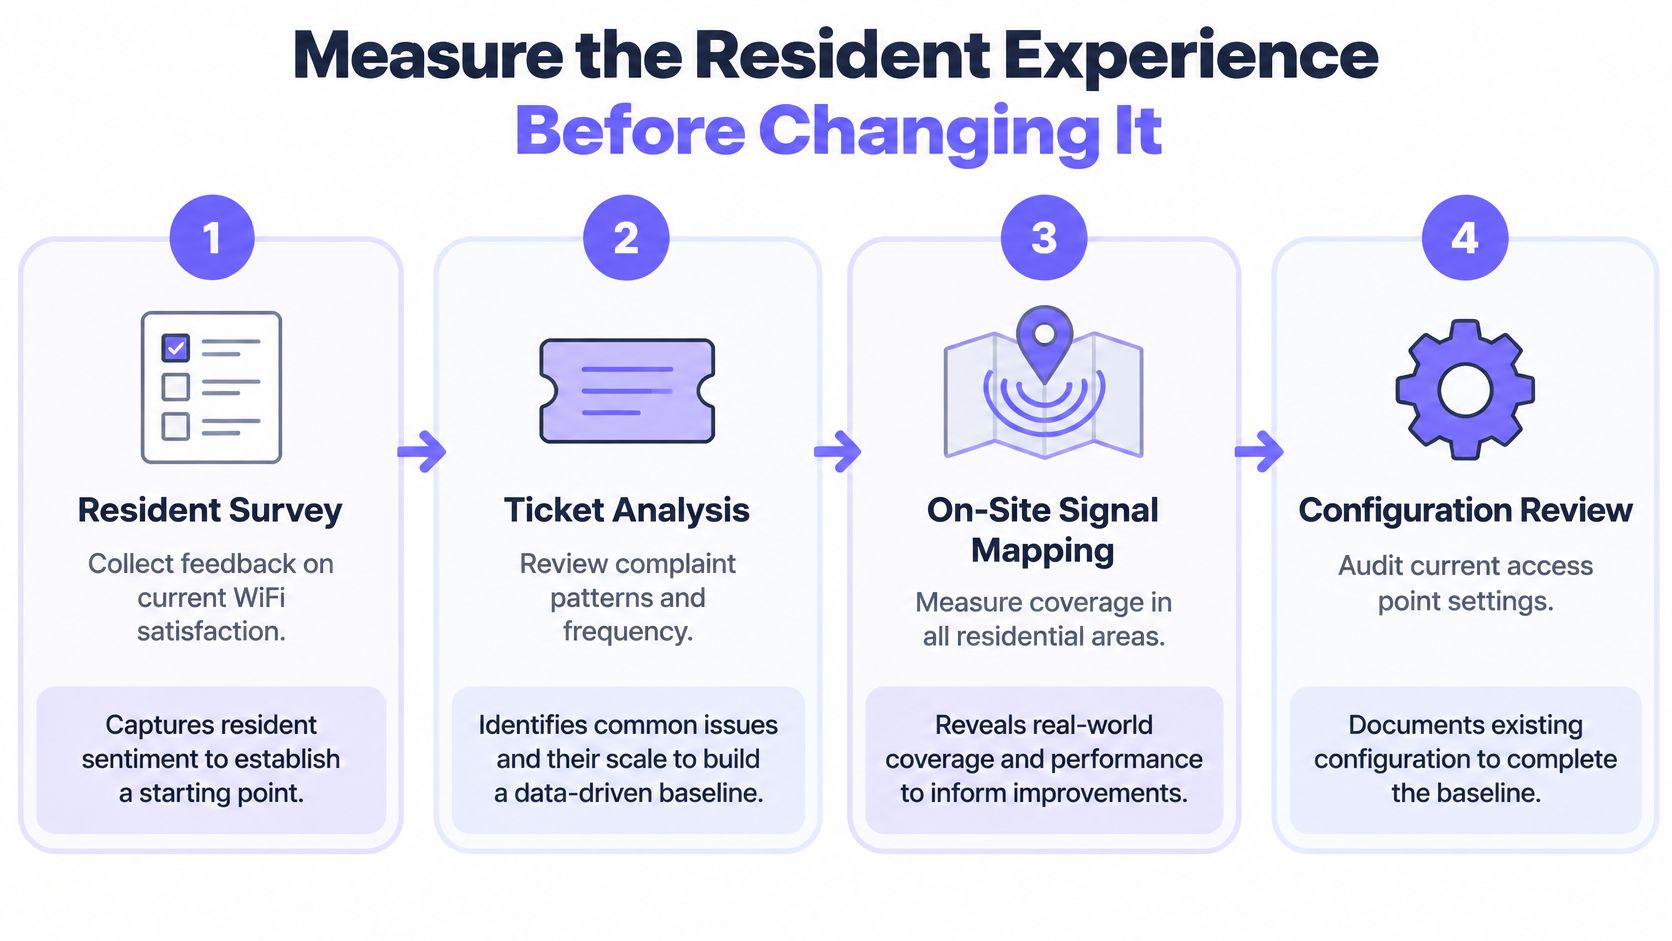
साक्ष्य से शुरुआत करें, न कि एक्सेस-पॉइंट ऑर्डर या नए फ़िल्टरिंग नियम से। एक उपयोगी आधार रेखा निवासी प्रतिक्रिया और सहायता टिकटों को साइट पर माप और कॉन्फ़िगरेशन समीक्षा से जोड़ती है। इससे बेडरूम के डेड ज़ोन को भीड़भाड़, प्रमाणीकरण समस्या, DNS समस्या या किसी वैध सेवा को ब्लॉक करने वाली नीति से अलग करने में मदद मिलती है।
छात्र सर्वेक्षण विश्वसनीयता को मापने योग्य बनाते हैं भले ही विश्वविद्यालय WiFi का प्रबंधन करता हो। बफ़ेलो विश्वविद्यालय के एक सर्वेक्षण में, 2022 में 1,839 उत्तरदाताओं में से 52% ने eduroam के साथ महत्वपूर्ण समस्याओं की सूचना दी, जबकि 2023 में 4,139 उत्तरदाताओं में से 37% ने ऐसा किया। वही रिपोर्ट उन अवधियों की राष्ट्रीय छात्र चिंताओं का हवाला देती है, लेकिन संस्थान और सर्वेक्षण वर्ष अलग हैं, इसलिए ये आंकड़े एक एकल सार्वभौमिक बेंचमार्क नहीं हैं। वे यह दिखाते हैं कि ऑपरेटरों को यह मानने के बजाय कि प्रबंधित इंफ्रास्ट्रक्चर समस्या-मुक्त है, स्थानीय अनुभव को ट्रैक क्यों करना चाहिए। (बफ़ेलो विश्वविद्यालय की छात्र WiFi सर्वेक्षण रिपोर्ट)
केवल स्पीड टेस्ट से बढ़कर एक बेसलाइन बनाएं
निवासियों से पूछें कि समस्याएं कहाँ होती हैं, वे क्या कर रहे थे और क्या यह खराबी एक डिवाइस या कई डिवाइसों को प्रभावित करती है। उन प्रतिक्रियाओं की तुलना टिकट पैटर्न से करें, फिर सिग्नल का नक्शा बनाएं और बेडरूम, गलियारों, साझा स्थानों, बेसमेंट और प्रतिनिधि बाहरी क्षेत्रों में एक्सेस-पॉइंट सेटिंग्स का निरीक्षण करें। एक से अधिक क्लाइंट डिवाइस का उपयोग करके दोनों फ्रीक्वेंसी बैंड का परीक्षण करें, क्योंकि एक सिंगल हैंडसेट डिवाइस-विशिष्ट समस्या को छिपा सकता है।
एक अध्ययन में वर्णित छात्रावास मूल्यांकन में Ekahau Site Survey, एक बाहरी USB एडॉप्टर, एक एक्सेस पॉइंट कॉन्फ़िगरेशन ऑडिट, निवासी फीडबैक और वायर्ड बनाम वायरलेस थ्रूपुट परीक्षण शामिल थे। इसमें पाया गया कि आधे से अधिक एक्सेस पॉइंट्स पर 40 MHz चैनल के साथ 2.4 GHz का भारी उपयोग होता है, जो एक घने वातावरण में सह-चैनल हस्तक्षेप को बदतर बना सकता है। इसके रिपोर्ट किए गए औसत लगभग 50 Mbit/s वायर्ड और WiFi पर 40–50 Mbit/s थे। वे परिणाम उस अध्ययन का वर्णन करते हैं, हर संपत्ति के लिए कोई लक्ष्य नहीं। (छात्रावास WiFi मूल्यांकन)
औसत डाउनलोड गति को अच्छे निवासी अनुभव के प्रमाण के रूप में स्वीकार न करें। विलंबता (latency), पैकेट हानि, रोमिंग और समवर्ती-डिवाइस व्यवहार को भी मापें, और जहां निवासियों द्वारा उनका उपयोग करने की उम्मीद है, वहां व्यक्तिगत और IoT डिवाइसों को शामिल करें।
संभावित त्रुटि को एक श्रेणी में असाइन करके मूल्यांकन समाप्त करें: कवरेज, क्षमता, चैनल का पुनः उपयोग, अपलिंक, नीति या समर्थन। यह अगले हस्तक्षेप को विशिष्ट बनाता है, और आपको परिवर्तन के बाद तुलना करने के लिए एक आधार रेखा देता है।
पीक आवासीय मांग के अनुसार क्षमता डिजाइन करें
एक एक्सेस पॉइंट का मुख्य थ्रूपुट आपको यह नहीं बताता कि जब कई डिवाइस एयरटाइम साझा करते हैं तो निवासी क्या उपयोग कर सकता है। एक परिभाषित कमरा या क्लाइंट स्तर की अपेक्षा के आसपास डिज़ाइन स्वीकृति बनाएं, फिर जांचें कि क्या सेवा यथार्थवादी आवासीय परिस्थितियों में इसे पूरा करती है। किसी खाली इमारत के बजाय व्यस्त अवधि के दौरान परीक्षण करें, और उन कमरों और सार्वजनिक क्षेत्रों को शामिल करें जिनका निवासी उपयोग करते हैं।
एक कैंपस WiFi 6 परिनियोजन संदर्भ प्रति हॉस्टल कमरे में कम से कम 20–30 Mbit/s का लक्ष्य निर्धारित करता है, जबकि कमरे, बेसमेंट और बाहरी कवरेज के साथ-साथ व्यक्तिगत और IoT उपकरणों के लिए सुरक्षित सहायता को अलग आवश्यकताओं के रूप में मानता है। यह एक संदर्भ बिंदु है, कोई सार्वभौमिक विनिर्देश नहीं; ऑपरेटरों को अभी भी अपने सेवा मॉडल के अनुसार लक्ष्यों का मिलान करने और ऑन-साइट उनका सत्यापन करने की आवश्यकता है। यही सामग्री 65 नमूनों के साथ एक स्टैनफोर्ड मूल्यांकन का वर्णन करती है: औसत डाउनलोड गति 100.43 Mbit/s थी, जबकि मध्यका (median) 69.11 Mbit/s थी, और 80% नमूना स्थान 25 Mbit/s FCC ब्रॉडबैंड बेंचमार्क से अधिक थे। औसत और मध्यका के बीच का अंतर यह दर्शाता है कि औसत किस प्रकार कमजोर स्थानों को छिपा सकता है। (कैंपस WiFi 6 परिनियोजन और माप संदर्भ)
उस क्रम में परीक्षण करें जो निवासी उपयोग को दर्शाता है
- अपेक्षाएं निर्धारित करें। प्रति कमरा या क्लाइंट न्यूनतम सेवा बताएं जिसे आप स्वीकार करेंगे, और परिभाषित करें कि आप प्रतिनिधि पीक मांग के दौरान स्थानों पर परिणामों का न्याय कैसे करेंगे।
- कॉन्फ़िगरेशन की जांच करें। बैंड उपयोग, चैनल चौड़ाई, चैनल पुनर्कथन और एक्सेस-पॉइंट पावर की समीक्षा करें। यदि मौजूदा सेटिंग्स टालने योग्य हस्तक्षेप का कारण बन रही हैं तो यह न मानें कि हार्डवेयर जोड़ना ही समाधान है।
- ऑक्यूपाइड स्थानों को मापें। बेडरूम, गलियारों, लाउंज, बेसमेंट और बाहरी क्षेत्रों का परीक्षण करें। इसमें 2.4 GHz और 5 GHz दोनों व्यवहार और निवासियों द्वारा उपयोग किए जाने वाले डिवाइस शामिल हैं।
- लोड बनाएं। एक साथ मल्टी-क्लाइंट परीक्षण चलाएं, एक्सेस पॉइंट के बीच रोमिंग सत्यापित करें और अपलिंक प्रदर्शन की जांच करें। एक अकेला लैपटॉप स्पीड टेस्ट यह उजागर नहीं करेगा कि कई डिवाइस कैसे प्रतिस्पर्धा करते हैं।
| जाँच | परीक्षण स्थिति | प्रकट होने वाली समस्या |
|---|---|---|
| कमरे का कवरेज | कब्जे वाले शयनकक्षों और सार्वजनिक क्षेत्रों में परीक्षण करें | कमजोर सिग्नल या स्थान विशेष का अंतर |
| समवर्ती क्लाइंट | एक ही समय में कई डिवाइस चलाएं | एयरटाइम प्रतिस्पर्धा या ओवरलोड एक्सेस पॉइंट |
| रोमिंग | सक्रिय उपयोग के दौरान एक्सेस पॉइंट क्षेत्रों के बीच आवाजाही करें | ड्रॉप हुए सत्र या स्टिकी क्लाइंट |
| अपलिंक और गुणवत्ता | थ्रूपुट के साथ अपलोड, विलंबता और पैकेट हानि रिकॉर्ड करें | बैकहॉल बाधाएं या अस्थिर सेवा |
उन इंस्टॉलेशनों के लिए जिन्हें व्यावहारिक मूल्यांकन या उपचार की आवश्यकता होती है, होम नेटवर्क तकनीशियनों को किराए पर लेना इस बारे में संदर्भ प्रदान कर सकता है कि किसी भवन को किस प्रकार के साइट-स्तरीय सहायता की आवश्यकता हो सकती है। स्वीकृति का निर्णय आपका ही होना चाहिए: थ्रेशोल्ड, परीक्षण स्थितियों और स्थान-स्तरीय परिणामों को रिकॉर्ड करें, फिर परिवर्तनों के बाद पुन: परीक्षण करें।
पहुंच और जोखिम के आधार पर नेटवर्क को विभाजित करें
सेगमेंटेशन तब उपयोगी होता है जब प्रत्येक नेटवर्क का एक स्पष्ट उद्देश्य और एक स्वामी हो। यह अपने आप में एक सुरक्षा गारंटी नहीं है। ऑपरेटर को यह तय करना होगा कि कौन कनेक्ट कर सकता है, वे कैसे प्रमाणित करते हैं, कौन सा समर्थन सेवा को कवर करता है और नीति या नेटवर्क घटक विफल होने पर ट्रैफिक का क्या होता है।
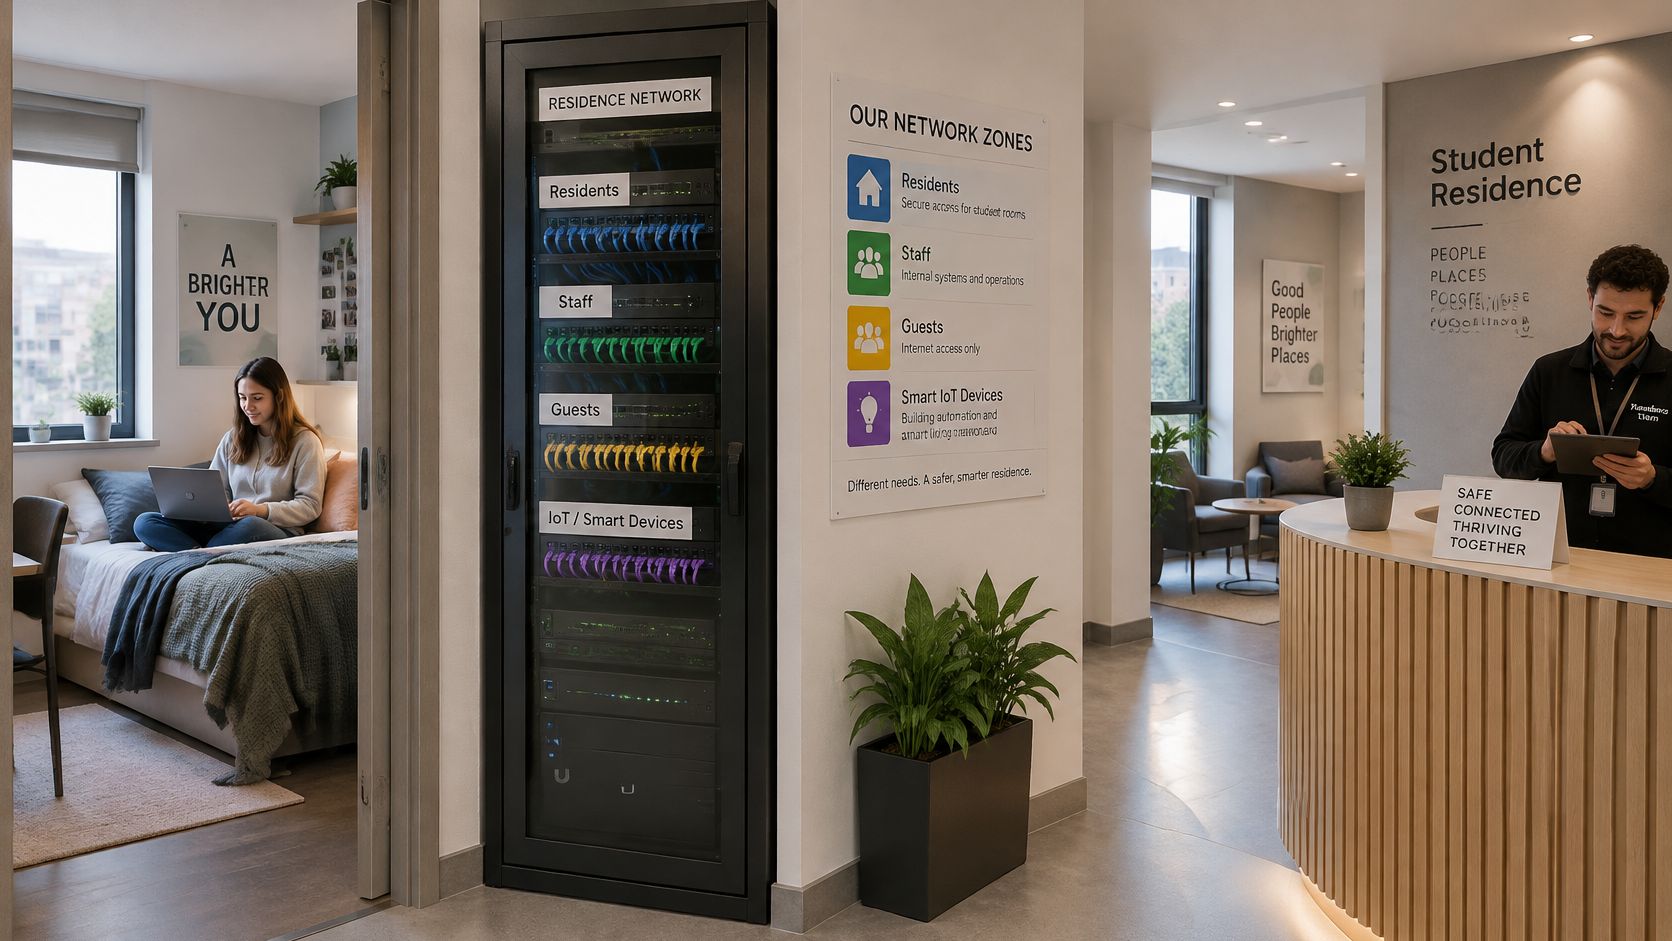
एक व्यावहारिक डिज़ाइन निवासी, कर्मचारी, अतिथि और IoT एक्सेस को अलग कर सकता है। निवासियों को अपने व्यक्तिगत उपकरणों को जोड़ने और अध्ययन एवं दैनिक सेवाओं तक पहुंचने के लिए एक स्थिर तरीके की आवश्यकता होती है। कर्मचारियों को ऐसी पहुँच की आवश्यकता होती है जो उनकी कार्य जिम्मेदारियों को दर्शाती हो। अतिथि पहुँच निवासी क्रेडेंशियल्स से अलग होनी चाहिए, जबकि IoT उपकरणों को अपनी आवश्यक सेवाओं के लिए सीमित कनेक्टिविटी की आवश्यकता हो सकती है। एक मुफ़्त-बनाम-भुगतान वाला टियर या प्रबंधित-उपकरण ऑफ़र सेवा की शर्तों को बदल सकता है, लेकिन इसे यह स्पष्टता नहीं खोनी चाहिए कि नीति का मालिक कौन है या घटनाओं को कौन संभालता है।
प्रत्येक SSID या VLAN के लिए उद्देश्य, प्रमाणीकरण विधि, नीति स्वामी, सहायता संपर्क और ट्रैफिक व्यवहार को रिकॉर्ड करें। एक BYOD नीति में यह भी स्पष्ट होना चाहिए कि संगठन क्या प्रबंधित करता है और निवासी के डिवाइस पर क्या रहता है। साझा नेटवर्क के लिए BYOD सुरक्षा पर व्यावहारिक मार्गदर्शन उस सीमा को तय करने में मदद कर सकता है।
केवल लॉगिन ही नहीं, बल्कि सीमा का भी परीक्षण करें
नेटवर्क बनाने या बदलने के बाद, संपूर्ण निवासी पथ का परीक्षण करें। पुष्टि करें कि लक्षित उपयोगकर्ता कनेक्ट और प्रामाणित हो सकता है, नाम हल कर सकता है, आवश्यक सेवाओं तक पहुंच सकता है और प्रमाणीकरण या नीति सेवाएं अनुपलब्ध होने पर अपेक्षित अनुभव प्राप्त कर सकता है। जांचें कि किसी निवासी नियम ने अनजाने में कर्मचारी या अतिथि पहुंच को प्रभावित तो नहीं किया है।
एक अलग SSID केवल तब उपयोगी होता है जब उसकी पहुंच, नीति और समर्थन व्यवस्था व्यवहार में अलग हो।
प्रबंधन पहुंच को दैनिक निवासी पहुंच से अलग रखें, और नेटवर्क-व्यापी नियंत्रणों को कौन बदल सकता है इसे सीमित करें। यदि कोई सेटिंग परिवर्तन समस्याएं पैदा करता है, तो ऑपरेटर को पता होना चाहिए कि यह किस नेटवर्क को प्रभावित करता है, पिछले व्यवहार को कैसे पुनर्स्थापित किया जाए और निवासियों के साथ कौन संवाद करता है। वे परिचालन विवरण विभाजन आरेख जितने ही महत्वपूर्ण हैं।
नीचे दिया गया वीडियो नेटवर्क सुरक्षा और एक्सेस नियंत्रणों पर अतिरिक्त संदर्भ प्रदान करता है।
निवासियों का विश्वास खोए बिना सुरक्षा नीतियों को लागू करें
एक सुरक्षा नीति में यह बताया जाना चाहिए कि ऑपरेटर का क्या ब्लॉक करने का इरादा है, नियम कहां लागू होता है और निवासी किसी गलती को कैसे चुनौती दे सकता है। कुछ सेवाएं श्रेणी फ़िल्टरिंग या Safe Search की गारंटी दे सकती हैं; खतरा नियंत्रण दुर्भावनापूर्ण डोमेन को लक्षित कर सकते हैं। समय-आधारित नियम एक परिभाषित नेटवर्क या स्थल के लिए उपयुक्त हो सकते हैं, लेकिन ऑपरेटरों को औचित्य समझाना चाहिए और यह जांचना चाहिए कि आवश्यक शैक्षणिक और व्यक्तिगत उपयोग अभी भी काम कर रहा है।
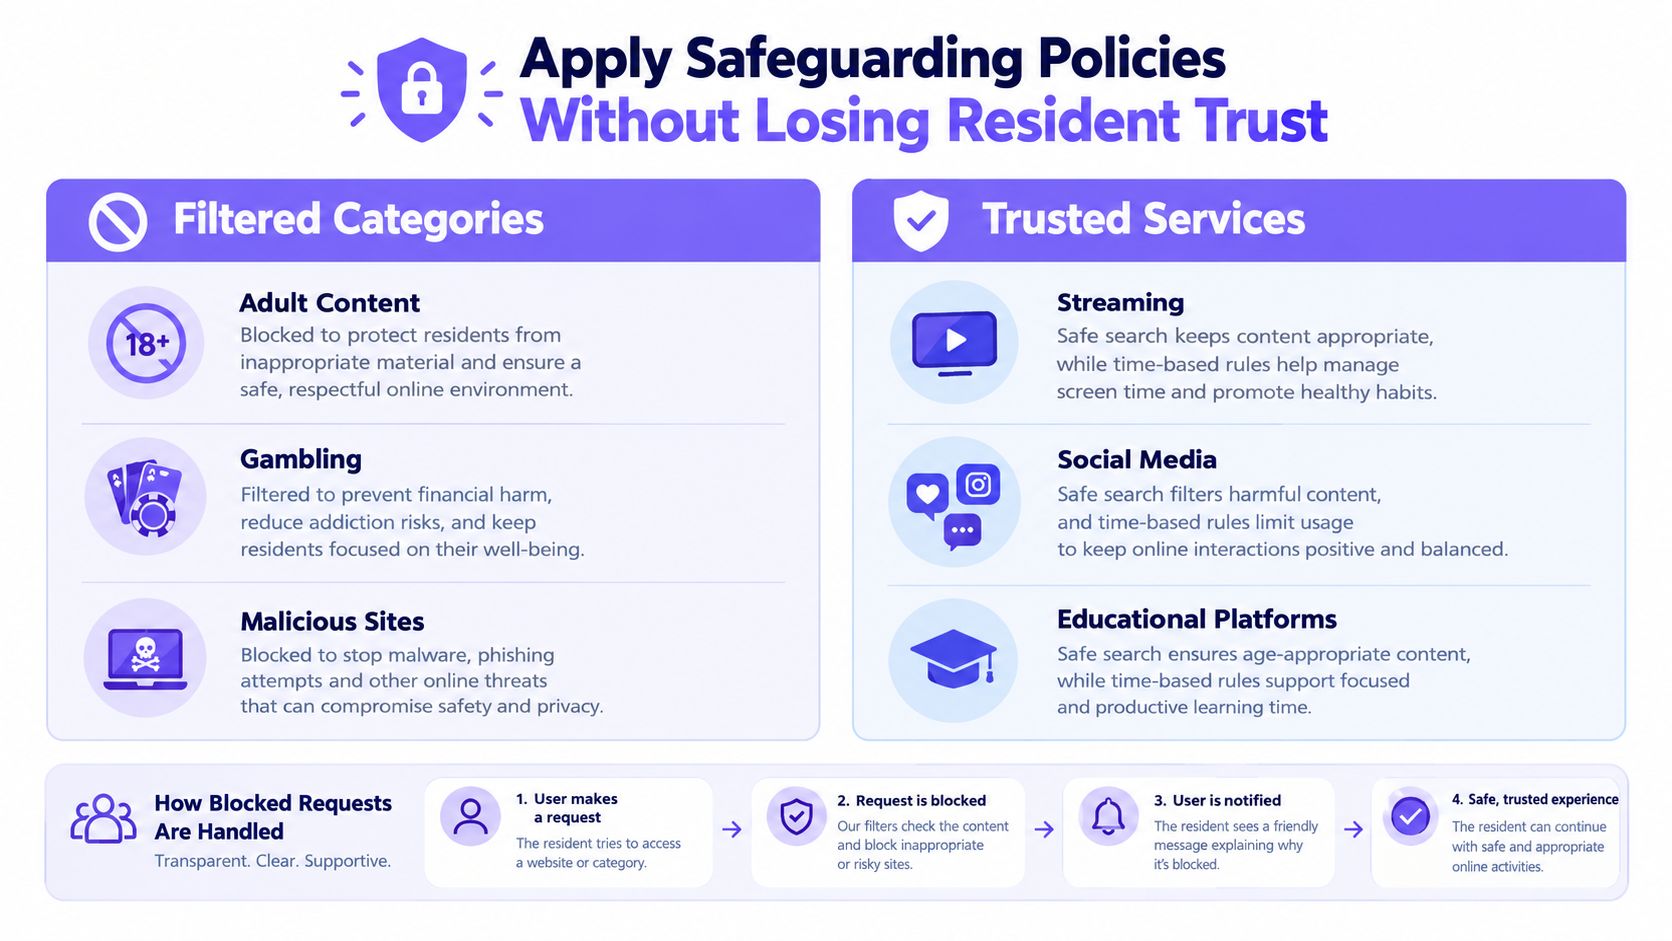
दुर्भावनापूर्ण DNS लुकअप को ब्लॉक करने और किसी की ब्राउज़िंग का पूरा रिकॉर्ड रखने के बीच एक बड़ा अंतर है। एक आनुपातिक डिज़ाइन सुरक्षा, समस्या निवारण और जवाबदेह नीति संचालन के लिए सेवा की आवश्यकता तक ही संग्रह और पहुँच को सीमित करता है। निवासियों की सूचनाओं में लोगों द्वारा समझे जाने योग्य भाषा का उपयोग करके यह बताया जाना चाहिए कि क्या एकत्र किया गया है, इसे क्यों एकत्र किया गया है, कौन इसे एक्सेस कर सकता है और इसे कितने समय तक रखा जाता है।
छात्रों की अपेक्षाएं सुरक्षा और पारदर्शिता दोनों की आवश्यकता की ओर इशारा करती हैं। 2025 के यूके आवास सर्वेक्षण में पाया गया कि उन्नत ऑनलाइन सुरक्षा की मांग 20% से बढ़कर 55% हो गई, जबकि डेटा उपयोग के बारे में अधिक पारदर्शिता की मांग 12% से बढ़कर 40% हो गई; 59% ने खुद को व्यक्तिगत डेटा सुरक्षा के बारे में कम से कम थोड़ा सतर्क बताया। ये आंकड़े बताते हैं कि सुरक्षा नियंत्रण और गोपनीयता स्पष्टीकरण एक ही परिचालन नीति में क्यों शामिल हैं। (2025 यूके छात्र आवास सर्वेक्षण)
फ़ॉल्स पॉज़िटिव को एक परिचालन समस्या के रूप में मानें
जब किसी वैध शैक्षणिक या व्यक्तिगत सेवा को ब्लॉक किया जाता है, तो निवासियों को एक स्पष्ट ब्लॉक पृष्ठ और समीक्षा का अनुरोध करने का एक सुलभ तरीका दें। कर्मचारियों को प्रासंगिक नीति और नेटवर्क संदर्भ की जांच करने, अनुरोध का मूल्यांकन करने और जहां उचित हो वहां सीमित सुधार करने में सक्षम होना चाहिए। प्रशासनिक पहुंच को सीमित रखें और नीति परिवर्तनों को रिकॉर्ड करें ताकि एक बार का अपवाद एक व्यापक नियम न बन जाए।
Purple Shield DNS-स्तरीय सेवा का एक उदाहरण है जो निवासी उपकरणों पर हार्डवेयर या एजेंटों की आवश्यकता के बिना नेटवर्क द्वारा श्रेणी-आधारित फ़िल्टरिंग, खतरा सुरक्षा, Safe Search और निर्धारित नीतियों को लागू कर सकती है। ऑपरेटर जिस भी टूल का चयन करता है, कुंजी सही निवासी, कर्मचारी या अतिथि नेटवर्क के लिए नीतियां निर्धारित करना और परिणाम को समझने योग्य बनाना है। WiFi सामग्री फ़िल्टरिंग और नीति विकल्पों पर मार्गदर्शन उस मूल्यांकन का समर्थन कर सकता है।
सुरक्षा और गोपनीयता प्रतिस्पर्धात्मक ऐड-ऑन नहीं हैं। उन्हें एक साझा प्रशासन मॉडल की आवश्यकता है: स्पष्ट नियम, सीमित पहुंच, पारदर्शी नोटिस, अपील का मार्ग और झूठे सकारात्मक नतीजों की नियमित समीक्षा।
रिपोर्ट्स को कार्रवाई योग्य संचालन में बदलें
एक रिपोर्ट तब अपनी उपयोगिता साबित करती है जब वह किसी विवाद को सुलझाती है। एक निवासी का कहना है कि नेटवर्क ने रात 11 बजे उनके परीक्षा पोर्टल को ब्लॉक कर दिया। दूसरे का कहना है कि कॉमन रूम में एक मैच के दौरान स्ट्रीमिंग बंद हो गई। क्या पहला फ़िल्टरिंग फ़ॉल्स पॉज़िटिव था और दूसरा एक एक्सेस पॉइंट पर क्षमता की समस्या थी? एक डैशबोर्ड जो उन दो मामलों को जल्दी से अलग करता है, अपना काम सही ढंग से कर रहा है। वह जो केवल ट्रैफिक की गिनती करता है, वह उपयोगी नहीं है।
किसी निवासी की इस रिपोर्ट के लिए कि कोई सेवा बंद हो गई है, ऑपरेटर समय, प्रभावित नेटवर्क और डिवाइस संदर्भ की जांच कर सकता है, फिर सक्रिय नीति के साथ घटना की तुलना कर सकता है। यदि कोई ब्लॉक सक्रिय हुआ था, तो सहायता टीम कारण बता सकती है, यह न्याय कर सकती है कि नियम आनुपातिक था या नहीं और इसे चुनौती देने का मार्ग प्रदान कर सकती है। यदि कोई नीतिगत घटना नहीं हुई, तो जांच नाम समाधान, प्रमाणीकरण, कवरेज या अपस्ट्रीम खराबी पर स्थानांतरित हो जाती है। यह अंतर महत्वपूर्ण है, क्योंकि यह एक स्थानीय कनेक्टिविटी समस्या के लिए सुरक्षात्मक नियंत्रण को दोषी ठहराए जाने से रोकता है, और इसके विपरीत भी।
Purple Shield जैसी DNS-स्तरीय सेवा प्रति SSID, स्थल और अनुसूची के अनुसार अवरुद्ध URL और खतरे की घटनाओं को प्रदर्शित कर सकती है, जो निवासी डिवाइसों पर बिना किसी हार्डवेयर या एजेंट के इस प्रकार की समीक्षा को संभव बनाती है।
रिपोर्टिंग को समीक्षा की लय दें
सत्र-प्रारंभ जांच पुष्टि करती है कि नीतियां, शेड्यूल, निवासी नोटिस और सहायता मार्ग तैयार हैं। नियमित समीक्षाएं उन पैटर्न की तलाश करती हैं जिनके लिए कार्रवाई की आवश्यकता होती है: अवरुद्ध खतरों में वृद्धि, वैध सेवाओं को पकड़ने वाला नियम, या शिकायतों का संपत्ति-विशिष्ट क्लस्टर। किसी घटना के बाद, रिकॉर्ड करें कि क्या हुआ था, क्या बदला और क्या समाधान ने निवासी की समस्या को हल कर दिया।
उपयोगी रिपोर्टिंग यह साबित करती है कि एक नीति ने कैसा व्यवहार किया। इसे ऑपरेटर की आवश्यकता से अधिक व्यक्तिगत जानकारी एकत्र करने का बहाना नहीं बनना चाहिए।
परिभाषित करें कि कौन रिपोर्ट देख सकता है, कौन नियम बदल सकता है और परिचालन साक्ष्य कितने समय तक रखे जाते हैं। यदि टीम को हितधारकों या लेखा परीक्षकों के सामने अपनी सुरक्षा और प्रशासन प्रथाओं को प्रदर्शित करने की आवश्यकता है, तो Cyber Essentials प्रमाणन मार्गदर्शन उस बातचीत को व्यवस्थित करने में मदद कर सकता है। एक रिपोर्ट को एक निर्णय और एक अनुवर्ती कार्रवाई में समाप्त होना चाहिए। एक रिकॉर्ड जिसे कोई नहीं पढ़ता वह केवल स्टोरेज है।
एक लॉन्च और ट्रबलशूटिंग दिनचर्या बनाएं
स्थानान्तरण से पहले, बेडरूम और साझा स्थानों में कवरेज की जाँच करें, फिर वास्तविक लोड के तहत एक साथ कई उपकरणों का परीक्षण करें। निवासी, कर्मचारी, अतिथि और IoT अलगाव; प्रमाणीकरण; नाम समाधान; सुरक्षित खोज व्यवहार; नीति दायरा; ब्लॉक-पेज मैसेजिंग; निवासी नोटिस और सहायता मार्गों की पुष्टि करें। किसी भी ऐसे परिवर्तन से पहले रोलबैक के लिए एक मालिक नियुक्त करें जो किसी लाइव सेवा को प्रभावित कर सकता है।
जब कोई निवासी किसी खराबी की रिपोर्ट करता है, तो हर बार एक ही नैदानिक (diagnostic) क्रम का उपयोग करें:
- समस्या को दोबारा उत्पन्न (reproduce) करें। स्थान, उपकरण, सेवा और समय की पुष्टि करें, और जांचें कि क्या अन्य निवासी प्रभावित हैं।
- इसका वर्गीकरण करें। निर्धारित करें कि संभावित कारण कवरेज, क्षमता, रोमिंग, प्रमाणीकरण, DNS, नीति या कोई बाहरी सेवा है।
- दायरा (scope) जांचें। प्रभावित स्थानों और नेटवर्क की तुलना करें, और किसी प्रासंगिक नीति या कॉन्फ़िगरेशन परिवर्तन की तलाश करें।
- नियंत्रित बदलाव करें। सबसे छोटा परिवर्तनीय (reversible) समाधान लागू करें, इसे रिकॉर्ड करें और प्रतिनिधि स्थितियों के तहत पुन: परीक्षण करें।
सत्र के दौरान, एक शांत इमारत पर भरोसा करने के बजाय व्यस्त अवधि के दौरान परीक्षण करें। स्थान-स्तरीय और प्रतिशतक परिणाम रखें, गलत सकारात्मकताओं की समीक्षा करें, और टिकैट बंद करने से पहले सेवा आउटेज से अवरुद्ध खतरे में अंतर करें। एक साधारण चेंज लॉग अगले ऑपरेटर को यह समझने में मदद करता है कि क्या बदला है और क्या रोलबैक की आवश्यकता है।
सहायता लीडर सहायता टीमों के लिए KPIs के लिए एक संरचित दृष्टिकोण का भी उपयोग कर सकते हैं, इस बात पर ध्यान केंद्रित करते हुए कि क्या घटनाओं को लगातार वर्गीकृत किया जाता है, स्पष्ट रूप से संप्रेषित किया जाता है और उनका पालन किया जाता है। इस प्रमाण के साथ निवासी संतुष्टि की समीक्षा करके लूप को बंद करें कि नीतियां इच्छानुसार काम करती हैं। इस तरह गोपनीयता को एक के बाद का विचार माने बिना छात्र आवास WiFi में सुधार होता है।
Purple Shield, WiFi वातावरण के लिए सुरक्षात्मक DNS, कंटेंट फ़िल्टरिंग, खतरे से सुरक्षा, प्रति-नेटवर्क नीति नियंत्रण, रिपोर्टिंग और ब्रांडेड ब्लॉक पेज प्रदान करता है। यदि आप यह समीक्षा कर रहे हैं कि निवासियों की कनेक्टिविटी को सुरक्षात्मक और जवाबदेह संचालन के साथ कैसे जोड़ा जाए, तो यह जांचने के लिए Purple Shield पर जाएं कि क्या यह आपके नेटवर्क के अनुकूल है।