
कमांड और कंट्रोल क्या है? DNS सुरक्षा के साथ C2 की व्याख्या
कमांड और कंट्रोल क्या है? जानें कि C2 कैसे काम करता है, हमलावर इसका उपयोग कैसे करते हैं, और DNS-लेयर सुरक्षा कनेक्ट होने से पहले कॉलबैक को कैसे रोकती है।
Published 7 नवंबर 2026
कमांड एंड कंट्रोल (C2) साइबर हमले का वह चरण है जिसमें एक हमलावर उन प्रणालियों के साथ संचार करता है और उन्हें निर्देशित करता है जिनसे उसने समझौता किया है।
आप किसी होटल, परिसर या अस्पताल में गेस्ट WiFi चला रहे हैं। एक विज़िटर लैपटॉप कनेक्ट करता है, एक्सेस शर्तों को स्वीकार करता है और ब्राउज़िंग शुरू करता है। जो आप नहीं देख सकते वह यह है कि क्या वह लैपटॉप पहले से ही संक्रमित होकर आया था, या पृष्ठभूमि में चल रहा सॉफ़्टवेयर किसी हमलावर से संपर्क करने की कोशिश कर रहा है।
आप उस डिवाइस के मालिक नहीं हैं, और आप यह मानकर नहीं चल सकते कि उसमें कोई सुरक्षा एजेंट इंस्टॉल है। लेकिन आप यह ज़रूर नियंत्रित करते हैं कि वह आपके नेटवर्क का उपयोग कैसे करता है। डोमेन नाम पर निर्भर रहने वाले कॉलबैक के लिए, DNS लुकअप आपको कनेक्शन की अनुमति देने से पहले गंतव्य की जाँच करने का एक शुरुआती अवसर देता है।
विषय सूची
- आसान शब्दों में Command and Control का क्या अर्थ है
- संक्रमण से लेकर कमांड तक C2 चैनल कैसे काम करता है
- सामान्य C2 चैनल और प्रत्येक कैसे घुल-मिल जाता है
- हमलावर DNS और रोटेटिंग डोमेन पर क्यों निर्भर होते हैं
- DNS संकेत जो कॉलबैक की ओर इशारा करते हैं
- DNS-लेयर सुरक्षा कॉलबैक को कैसे रोकती है
- किसी घटना से पहले अपने कॉलबैक ब्लॉकिंग की जांच करें
सरल शब्दों में कमांड और कंट्रोल का क्या अर्थ है
संक्रमित लैपटॉप को गैराज में छिपी चोरी की कार की तरह समझें। शुरुआती चोरी पहले ही हो चुकी है। C2 वह रिमोट कंट्रोल है जिसे चोर अपने पास रखता है, जिससे वह इंजन चालू कर सकता है, इसका मार्ग बदल सकता है और कहीं और से निर्देश भेज सकता है।
यह अंतर महत्वपूर्ण है क्योंकि किसी डिवाइस में प्रवेश करना और उसके बाद उसे नियंत्रित करना दो अलग-अलग गतिविधियां हैं।
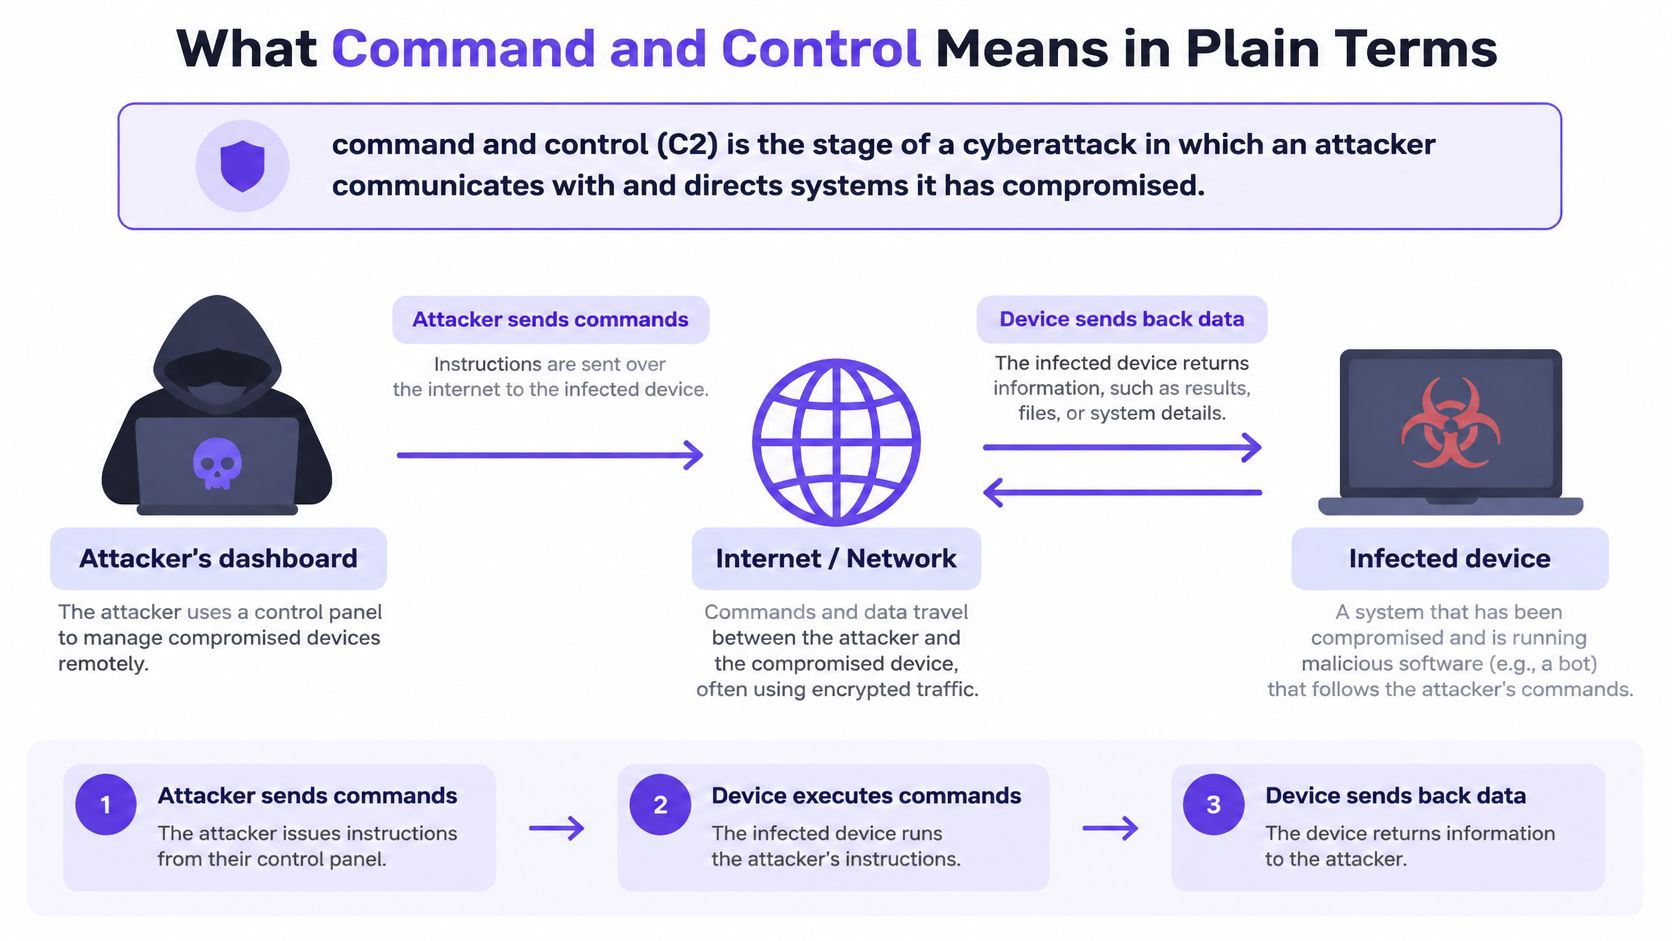
कमांड एंड कंट्रोल (C2) साइबर हमले का वह चरण है जिसमें एक हमलावर उन प्रणालियों के साथ संचार करता है और उन्हें निर्देशित करता है जिनसे उसने समझौता किया है।
फिशिंग, किसी शोषित सेवा या चोरी किए गए क्रेडेंशियल प्रवेश बिंदु प्रदान कर सकते हैं। C2 निरंतर संचार मार्ग की आपूर्ति करता है। MITRE ATT&CK इसे एक विशिष्ट विरोधी रणनीति मानता है और 18 Enterprise C2 तकनीकों को दस्तावेजीकृत करता है, जो पीड़ित नेटवर्क के भीतर हमलावर के नियंत्रण वाले सिस्टम के साथ संचार को कवर करती हैं।
उस संचार में किसी स्पष्ट मैलवेयर सर्वर का शामिल होना आवश्यक नहीं है। हमलावर निर्देशों को साधारण ट्रैफ़िक के रूप में छिपा सकते हैं, संदेशों को एन्कोड कर सकते हैं या वैकल्पिक मार्ग स्थापित कर सकते हैं।
लगातार नियंत्रण हमलावर को क्या करने की अनुमति देता है
एक बार जब कोई कार्यशील चैनल बन जाता है, तो हमलावर समझौता किए गए सिस्टम को इन पर निर्देशित कर सकता है:
- कमांड रन करें: संक्रमित सॉफ़्टवेयर के लिए उपलब्ध एक्सेस का उपयोग करके कार्यों को निष्पादित करें।
- टूल डाउनलोड करें: मूल संक्रमण से परे अतिरिक्त क्षमताएं जोड़ें।
- लेटरली मूव करें: नेटवर्क पर अन्य प्रणालियों तक पहुंचने का प्रयास करें।
- जानकारी चुराएं: सुलभ फाइलों या एकत्र किए गए परिणामों को बाहर भेजें।
- पर्सिस्टेंस बनाए रखें: पहुंच को सुरक्षित रखें ताकि गतिविधि बाद में भी जारी रह सके।
ये संभावित कार्य हैं, प्रत्येक संक्रमण का स्वचालित परिणाम नहीं। अनुमतियां, विभाजन और अन्य सुरक्षा नियंत्रण अभी भी यह सीमित करते हैं कि हमलावर क्या हासिल कर सकता है।
इसी तरह, मूल दुर्भावनापूर्ण डाउनलोड को हटाना इस बात का सबूत नहीं है कि नियंत्रण समाप्त हो गया है। कोई अन्य घटक या संचार मार्ग बना रह सकता है। रक्षकों को यह स्थापित करने की आवश्यकता है कि क्या चल रहा है और क्या अनधिकृत संचार अभी भी काम कर रहे हैं।
व्यावहारिक शब्दों में कमांड एंड कंट्रोल क्या है, यह पूछने वाले ऑपरेटर के लिए उत्तर है: समझौता (कॉम्प्रोमाइज़) होने के बाद रिमोट निर्देश। साझा WiFi पर, वह रक्षात्मक प्रश्न को बदल देता है: केवल यह नहीं कि क्या कोई डिवाइस संक्रमित है, बल्कि यह कि क्या आपका नेटवर्क उसे उसके कंट्रोलर तक पहुँचने देगा।
संक्रमण से लेकर कमांड तक C2 चैनल कैसे काम करता है
किसी आगंतुक के ऐसे लैपटॉप पर विचार करें जो आपके वेन्यू पर आने से पहले संक्रमित था। आपके WiFi से जुड़ने से संक्रमण नहीं होता है, लेकिन यह दुर्भावनापूर्ण सॉफ़्टवेयर को इंटरनेट का नया मार्ग दे सकता है।
निम्नलिखित अनुक्रम चेक-इन करने के सॉफ़्टवेयर के इरादे को उस चेक-इन को पूरा करने के लिए आवश्यक नेटवर्क गतिविधि से अलग करता है।
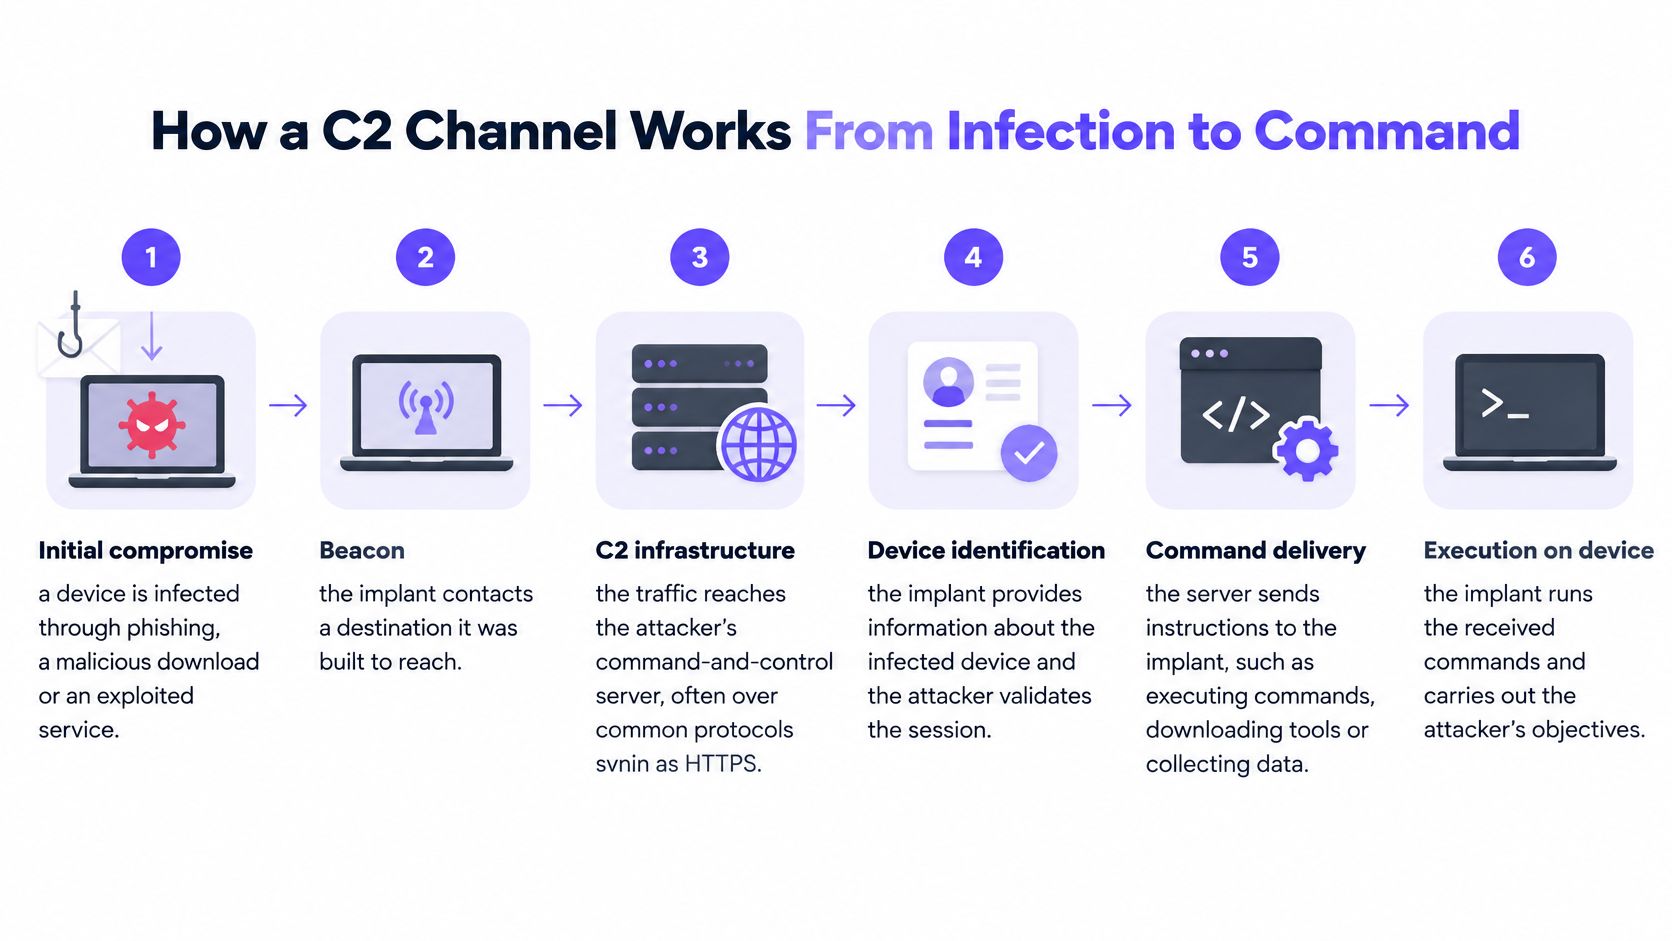
प्रारंभिक समझौता। एक फ़िशिंग अटैचमेंट, दुर्भावनापूर्ण डाउनलोड या शोषित सेवा एक इंप्लांट पेश करती है, जिसका अर्थ है समझौता किए गए डिवाइस पर चलने वाला सॉफ़्टवेयर। सुरक्षाकर्मियों को मूल प्रवेश बिंदु को बाद की नेटवर्क गतिविधि से अलग करना चाहिए, क्योंकि किसी एक को ब्लॉक करने से आवश्यक रूप से दूसरे का समाधान नहीं होता है।
बीकन तैयारी। इंप्लांट एक चेक-इन तैयार करता है, जिसे अक्सर बीकन कहा जाता है, यह घोषणा करने के लिए कि यह उपलब्ध है और कार्य के लिए पूछता है। उपयोगकर्ता के कुछ भी खोले बिना एक टाइमर इस गतिविधि को ट्रिगर कर सकता है, इसलिए केवल ब्राउज़र गतिविधि ही हर कनेक्शन की व्याख्या नहीं करेगी।
नाम रिज़ॉल्यूशन। यदि गंतव्य किसी डोमेन का उपयोग करता है और कोई उपयोगी पता पहले से उपलब्ध नहीं है, तो डिवाइस DNS से उस नाम को पते में अनुवाद करने के लिए कहता है। यह एक शुरुआती, हल्का निर्णय बिंदु है जहां सुरक्षाकर्मी संबंधित सर्वर कनेक्शन शुरू होने से पहले गंतव्य का मूल्यांकन कर सकते हैं।
कमांड डिलीवरी। यदि संचार सफल होता है, तो नियंत्रक निर्देश लौटा सकता है, जैसे कि दूसरा टूल डाउनलोड करना या फ़ाइलें एकत्र करना। सुरक्षाकर्मियों को अब केवल गंतव्य ही नहीं, बल्कि आदान-प्रदान की सामग्री और परिणामों पर भी विचार करना होगा।
निष्पादन और निरंतर पहुँच। इंप्लांट कार्य करता है और परिणाम वापस कर सकता है या संचार विफल होने पर वैकल्पिक मार्ग का प्रयास कर सकता है। इसलिए एक जांच के लिए केवल एक ब्लॉक किए गए प्रयास को घटना का अंत मानने के बजाय अनुवर्ती गतिविधि की तलाश करने की आवश्यकता होती है।
केवल अनुरोध नहीं, पैटर्न को समझें
किसी अपरिचित डोमेन के लिए नियमित समय पर दोहराए गए एक छोटे लुकअप की जाँच की जानी चाहिए। किसी ज्ञात सेवा के लिए कभी-कभार किया गया अनुरोध सामान्य हो सकता है, लेकिन न तो समय और न ही परिचितता अकेले इस सवाल का फैसला करती है। वैध अपडेट सॉफ़्टवेयर भी स्वचालित रूप से चेक इन करता है।
व्यापक पृष्ठभूमि के लिए, Statlyst की आंकड़ों में मैलवेयर के रुझान मैलवेयर गतिविधि पर संदर्भ प्रदान करती है। हालांकि, परिचालन रूप से, आपका निर्णय गंतव्य, अनुरोध करने वाले डिवाइस के नेटवर्क संदर्भ और आसपास की घटनाओं पर आधारित होना चाहिए।
हानिकारक फ़ाइल के अगले डोमेन-निर्भर चेक-इन को बाधित करने से पहले आपको उस फ़ाइल को ढूंढने की आवश्यकता नहीं है। जब कोई अन्य व्यक्ति डिवाइस सुधार का काम संभाल रहा हो, तब भी यह एक उपयोगी रोकथाम है।
सामान्य C2 चैनल और प्रत्येक कैसे नेटवर्क में घुल-मिल जाता है
विभिन्न C2 चैनल विभिन्न प्रकार की वैध गतिविधि से मिलते-जुलते हैं, इसलिए रक्षकों को प्रत्येक के लिए उपयुक्त नियंत्रणों की आवश्यकता होती है।
C2 चैनल, वे कैसे घुलमिल जाते हैं और उन्हें कहाँ पकड़ना है
| चैनल | यह क्यों आसानी से घुल-मिल जाता है | डिफेंडर इसे कहां पकड़ते हैं |
|---|---|---|
| HTTP और HTTPS | ट्रैफिक सामान्य वेब ब्राउज़िंग जैसा दिखता है | डेस्टिनेशन पर TLS-अवेयर फ़िल्टरिंग और रेप्युटेशन चेक |
| DNS | नेम लुकअप जिसकी लगभग हर नेटवर्क को अनुमति देनी होती है | थ्रेट श्रेणियों और क्वेरी लॉगिंग के साथ रिज़ॉल्वर |
| ईमेल | मेल सर्वर से आने-जाने वाले मैसेज जिनकी यूज़र अपेक्षा करते हैं | लिंक और अटैचमेंट के लिए मेल गेटवे स्कैनिंग |
| रिमोट एक्सेस (RDP, telnet) | एडमिनिस्ट्रेटर सेशन जैसा दिखता है | गेस्ट नेटवर्क को सेगमेंट करें और आउटबाउंड एडमिन पोर्ट्स को ब्लॉक करें |
| इंडस्ट्रियल प्रोटोकॉल (DNP3, Modbus) | ऑपरेशनल नेटवर्क के भीतर अपेक्षित ट्रैफिक | प्रोटोकॉल-अवेयर मॉनिटरिंग और OT सेगमेंटेशन |
HTTP और HTTPS एक उपयोगी छद्म रूप बनाते हैं क्योंकि एप्लिकेशन लगातार वेब अनुरोध भेजते हैं। एक छोटा एन्क्रिप्टेड कॉलबैक एक साधारण एप्लिकेशन कॉल जैसा लग सकता है। गंतव्य प्रतिष्ठा मदद करती है, जबकि TLS-जागरूक नियंत्रणों को सावधानीपूर्वक तैनाती की आवश्यकता होती है, विशेष रूप से जहां मेहमानों के एन्क्रिप्टेड ट्रैफ़िक का निरीक्षण करने से गोपनीयता और परिचालन समस्याएं पैदा होंगी।
DNS का एक अलग फायदा है: साधारण सेवाओं के लिए डिवाइसों को नेम रेजोल्यूशन की आवश्यकता होती है। MITRE का इंडस्ट्रियल कंट्रोल सिस्टम्स ATT&CK फ्रेमवर्क DNS को एक मानक एप्लिकेशन-लेयर C2 तंत्र के रूप में दर्ज करता है, जिसमें DNS फ़ील्ड में डेटा छिपाना और DNS टनलिंग का उपयोग करना शामिल है। यहां, DNS केवल एक कंट्रोलर का पता नहीं लगा रहा है; क्वेरी और रेस्पॉन्स स्वयं संदेशों को ले जा सकते हैं।
चैनल के अनुसार नियंत्रण का मिलान करें
ईमेल अपेक्षित मेल इंफ्रास्ट्रक्चर के माध्यम से निर्देश ले जा सकता है। लिंक और अटैचमेंट पर गेटवे जांच उपयोगी होती है, लेकिन वे व्यापक संचार पथ की निगरानी का विकल्प नहीं हैं।
रिमोट-एक्सेस प्रोटोकॉल के लिए, पूछें कि किसी गेस्ट डिवाइस को आउटबाउंड प्रशासनिक पहुंच की आवश्यकता क्यों है। अनावश्यक सेवाओं को प्रतिबंधित करें और गेस्ट नेटवर्क को प्रबंधन प्रणालियों से अलग रखें। अधिकृत रिमोट प्रशासन के पास एक पूर्ण छूट के बजाय एक परिभाषित मार्ग होना चाहिए।
औद्योगिक प्रोटोकॉल एक अलग संदर्भ में आते हैं। परिचालन उपकरणों वाले अस्पताल या परिसर को उस वातावरण को आगंतुक पहुंच से अलग रखना चाहिए और ऐसी निगरानी का उपयोग करना चाहिए जो अपेक्षित प्रोटोकॉल व्यवहार को समझती हो।
एन्क्रिप्शन यह भी बदल देता है कि पर्यवेक्षक क्या देख सकते हैं। DNS over HTTPS के साथ, नाम-समाधान अनुरोध HTTPS के भीतर यात्रा करते हैं, इसलिए हलकर्ता (resolver) प्रवर्तन को केवल पारंपरिक DNS ट्रैफ़िक के बजाय एन्क्रिप्टेड विकल्पों का ध्यान रखना पड़ता है।
सामान्य गलती यह है कि अनुमति प्राप्त प्रोटोकॉल को विश्वसनीय उद्देश्य मान लिया जाता है। एक परिचित पोर्ट या एन्क्रिप्टेड कनेक्शन यह स्थापित नहीं करता है कि गंतव्य सुरक्षित है।
हमलावर DNS और रोटेटिंग डोमेन पर क्यों निर्भर रहते हैं
एक स्थिर गंतव्य सुरक्षाकर्मियों को ब्लॉक करने के लिए कुछ स्थिर देता है। मैलवेयर जिन नामों तक पहुँचने की कोशिश करता है, उन्हें बदलकर हमलावर व्यवधान को कठिन बना सकते हैं।
एक डोमेन-जनरेशन एल्गोरिदम, या DGA, सीड से उम्मीदवार नामों की गणना करता है, जो समय पर निर्भर हो सकता है। एक काल्पनिक दैनिक-सीड उदाहरण में, मैलवेयर हर दिन नामों का एक नया सेट उत्पन्न करता है, जबकि हमलावर एक मिलान नाम दर्ज करता है। कल की ब्लॉकलिस्ट में आज का गंतव्य शामिल नहीं हो सकता है।
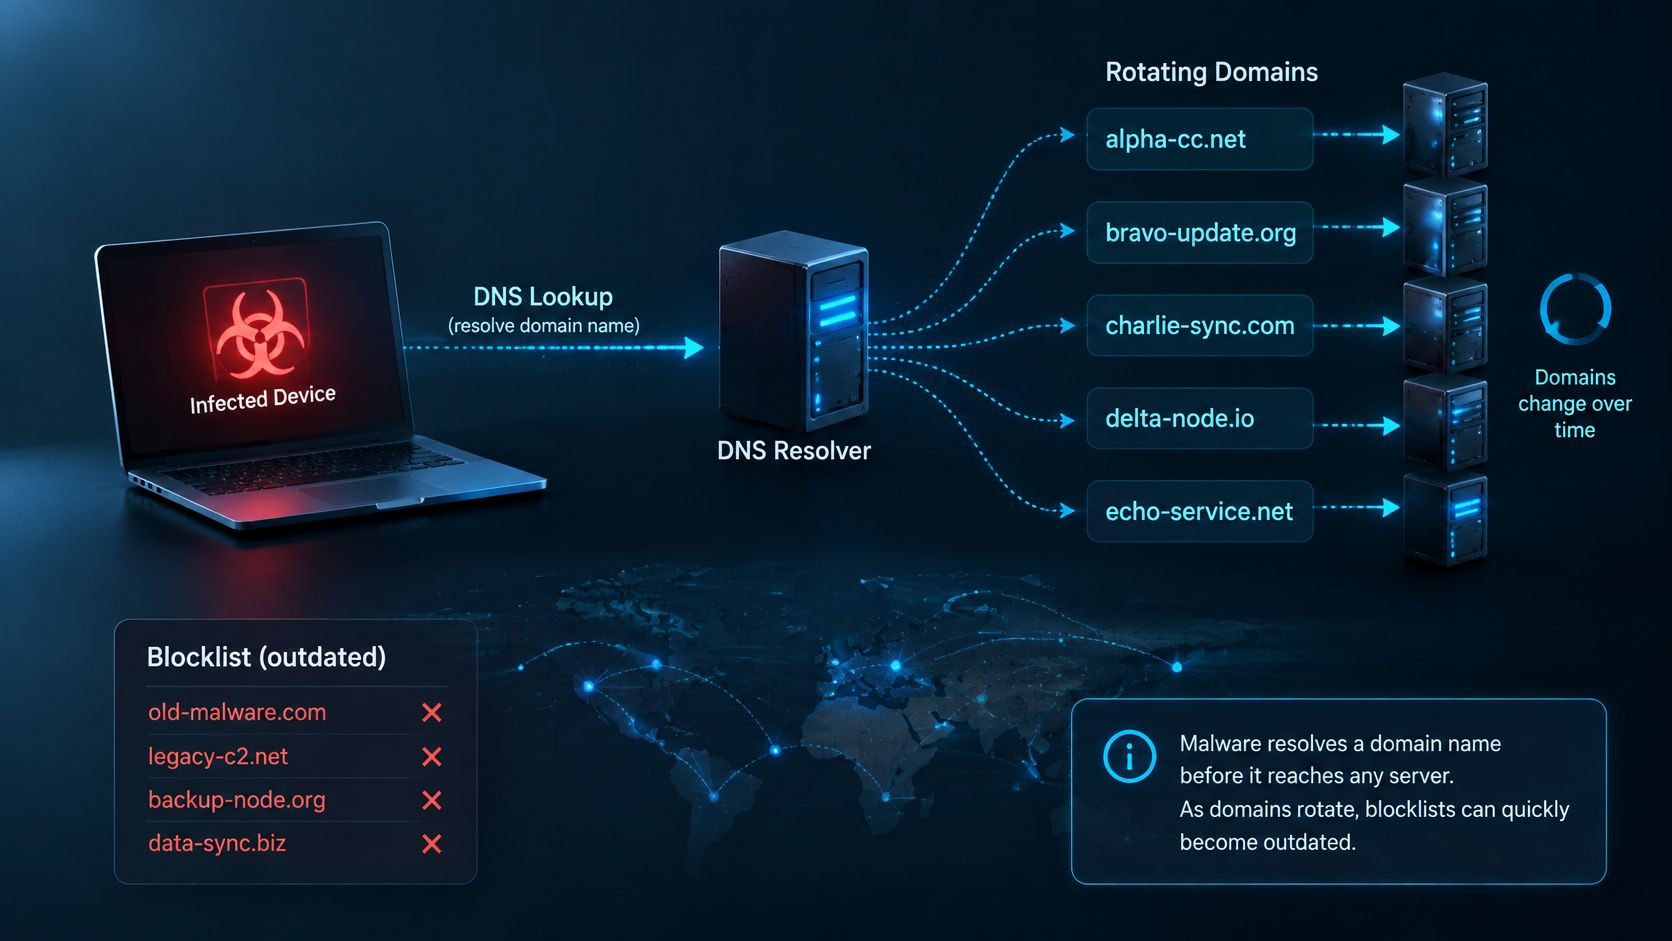
हमलावर DNS प्रतिक्रियाओं से गंतव्य पते या पोर्ट भी प्राप्त कर सकते हैं, या समझौता किए गए तृतीय-पक्ष DNS इंफ्रास्ट्रक्चर के माध्यम से रिकॉर्ड बदल सकते हैं। CISA का DNS सुरक्षा मार्गदर्शन DNS सुरक्षा सेवाओं का वर्णन प्रश्नों का विश्लेषण करने और मैलवेयर, रैंसमवेयर, फ़िशिंग, वायरस, दुर्भावनापूर्ण साइटों और स्पाइवेयर के खिलाफ शमन कार्रवाई करने के रूप में करता है।
डेस्टिनेशन को स्वीकार करने से पहले हस्तक्षेप करें
जब कोई सुरक्षात्मक रिज़ॉल्वर किसी दुर्भावनापूर्ण नाम को पहचानता है, तो वह उपयोग योग्य उत्तर रोक सकता है। उस उत्तर पर निर्भर कनेक्शन के लिए, हमलावर का बदलता हुआ बैकएंड कभी भी डिवाइस का अगला गंतव्य नहीं बनता है।
यह हर संभावित कॉलबैक पाथ पर DNS को लागू नहीं करता है। कैश्ड उत्तरों, हार्ड-कोडेड पतों और वैकल्पिक रिज़ॉल्यूशन मार्गों के लिए अन्य नियंत्रणों की आवश्यकता होती है। लेकिन जहाँ नया लुकअप आवश्यक होता है, वहाँ प्रत्येक बदलते सर्वर पते का व्यक्तिगत रूप से पीछा करने के बजाय नाम की जाँच करना अधिक व्यावहारिक है।
DNS संकेत जो कॉलबैक की ओर इशारा करते हैं
ये DNS पैटर्न जांच को प्राथमिकता देने में मदद करते हैं, लेकिन प्रत्येक एक सुराग है, संक्रमण का प्रमाण नहीं।
DNS सिग्नल, वे क्या सुझाव देते हैं और कैसे प्रतिक्रिया दें
| सिग्नल | यह क्या दर्शाता है | प्रतिक्रिया |
|---|---|---|
| रैंडम दिखने वाले, उच्च-एन्ट्रॉपी वाले डोमेन नाम | संभावित एल्गोरिथम रूप से जनरेट किया गया C2 डोमेन | दुर्भावनापूर्ण माने गए डोमेन को ब्लॉक करें और स्रोत डिवाइस की समीक्षा करें |
| नियमित अंतराल पर एक नाम के लिए बार-बार लुकअप | नियंत्रक को संभावित बीकनिंग चेक-इन | अलर्ट करें और नेटवर्क सेगमेंट की पहचान करें |
| उत्तरों पर बहुत छोटा TTL | ब्लॉकलिस्ट से बचने के लिए संभावित इंफ्रास्ट्रक्चर रोटेशन | कार्रवाई करने से पहले अन्य संकेतों से जोड़कर देखें |
| TXT-भारी क्वेरी या प्रतिक्रिया ट्रैफ़िक | कमांड या डेटा संभवतः DNS में एनकोड किए गए हैं | टनलिंग के लिए जांच करें और दुर्भावनापूर्ण गंतव्य को ब्लॉक करें |
| एक नाम के लिए बार-बार विफल लुकअप | डेड या सिंकहोल्ड डोमेन के खिलाफ संभावित पुनः प्रयास | डिवाइस की जांच करें और फ़ॉलबैक डोमेन की तलाश करें |
उच्च एन्ट्रापी का अर्थ है कि एक नाम असामान्य रूप से अप्रत्याशित दिखता है। वैध सेवाएं भी मशीन-जनरेटेड नामों का उपयोग करती हैं, इसलिए केवल उपस्थिति ही एक सही ब्लॉकिंग नियम नहीं है।
एक छोटा टाइम टू लिव, या TTL, एक हलकर्ता (resolver) को लंबे समय तक उत्तर न रखने के लिए कहता है। यह तीव्र इन्फ्रास्ट्रक्चर परिवर्तनों का समर्थन कर सकता है, लेकिन वैध सेवाएं भी अल्पकालिक उत्तरों का उपयोग करती हैं। इसी तरह, TXT रिकॉर्ड के वैध उद्देश्य होते हैं, भले ही हमलावर एन्कोडेड सामग्री ले जाने के लिए उनका दुरुपयोग कर सकते हैं।
मामले को आगे बढ़ाने से पहले साक्ष्यों को जोड़ें
रैंडम दिखने वाला डोमेन तब अधिक चिंता का विषय बन जाता है जब वही स्रोत नियमित अंतराल पर इसका अनुरोध करता है, अल्पकालिक उत्तर प्राप्त करता है और फिर विफलताओं के बाद संबंधित नामों का प्रयास करता है। यह संयोजन प्रत्येक असामान्य क्वेरी को एक अलग आपातस्थिति के रूप में मानने की तुलना में अधिक उपयोगी है।
थ्रेट इंटेलिजेंस फीड गंतव्य संदर्भ जोड़ सकते हैं। उस संदर्भ का उपयोग क्वेरी इतिहास, नीति निर्णयों और नेटवर्क एट्रिब्यूशन के साथ करें, न कि उनके विकल्प के रूप में।
व्यावहारिक नियम: विश्लेषक जिस बात का संदेह करता है उससे अलग नेटवर्क द्वारा देखी गई गतिविधि को रिकॉर्ड करें।
उदाहरण के लिए, एक लॉग यह स्थापित कर सकता है कि एक स्रोत ने ब्लॉक किए गए डोमेन का अनुरोध किया था। यह यह स्थापित नहीं करता है कि डिवाइस ने हमलावर के आदेश को निष्पादित किया या डेटा नेटवर्क से बाहर गया।
गेस्ट WiFi एट्रिब्यूशन को विशेष रूप से महत्वपूर्ण बनाता है। CISA का गेस्ट-नेटवर्क इम्प्लीमेंटेशन गाइडेंस गेस्ट DNS अनुरोधों को प्रोटेक्टिव DNS से गुजारने और गेस्ट ट्रैफिक को सेगमेंट और लेबल करने का आह्वान करता है ताकि स्रोत समूह द्वारा असामान्य घटनाओं को वर्गीकृत किया जा सके।
टाइमस्टैम्प, अनुरोध करने वाले स्रोत की जानकारी, SSID या VLAN, क्वेरी किए गए नाम और नीति के परिणाम को सुरक्षित रखें। अपने संगठन की गोपनीयता आवश्यकताओं के अनुसार पहुंच और प्रतिधारण को सीमित करें। आप किसी विज़िटर की व्यक्तिगत फ़ाइलों का निरीक्षण किए बिना या अनावश्यक पहचान विवरण एकत्र किए बिना प्रतिक्रिया का समन्वय कर सकते हैं।
DNS-लेयर सुरक्षा कॉलबैक को कैसे रोकती है
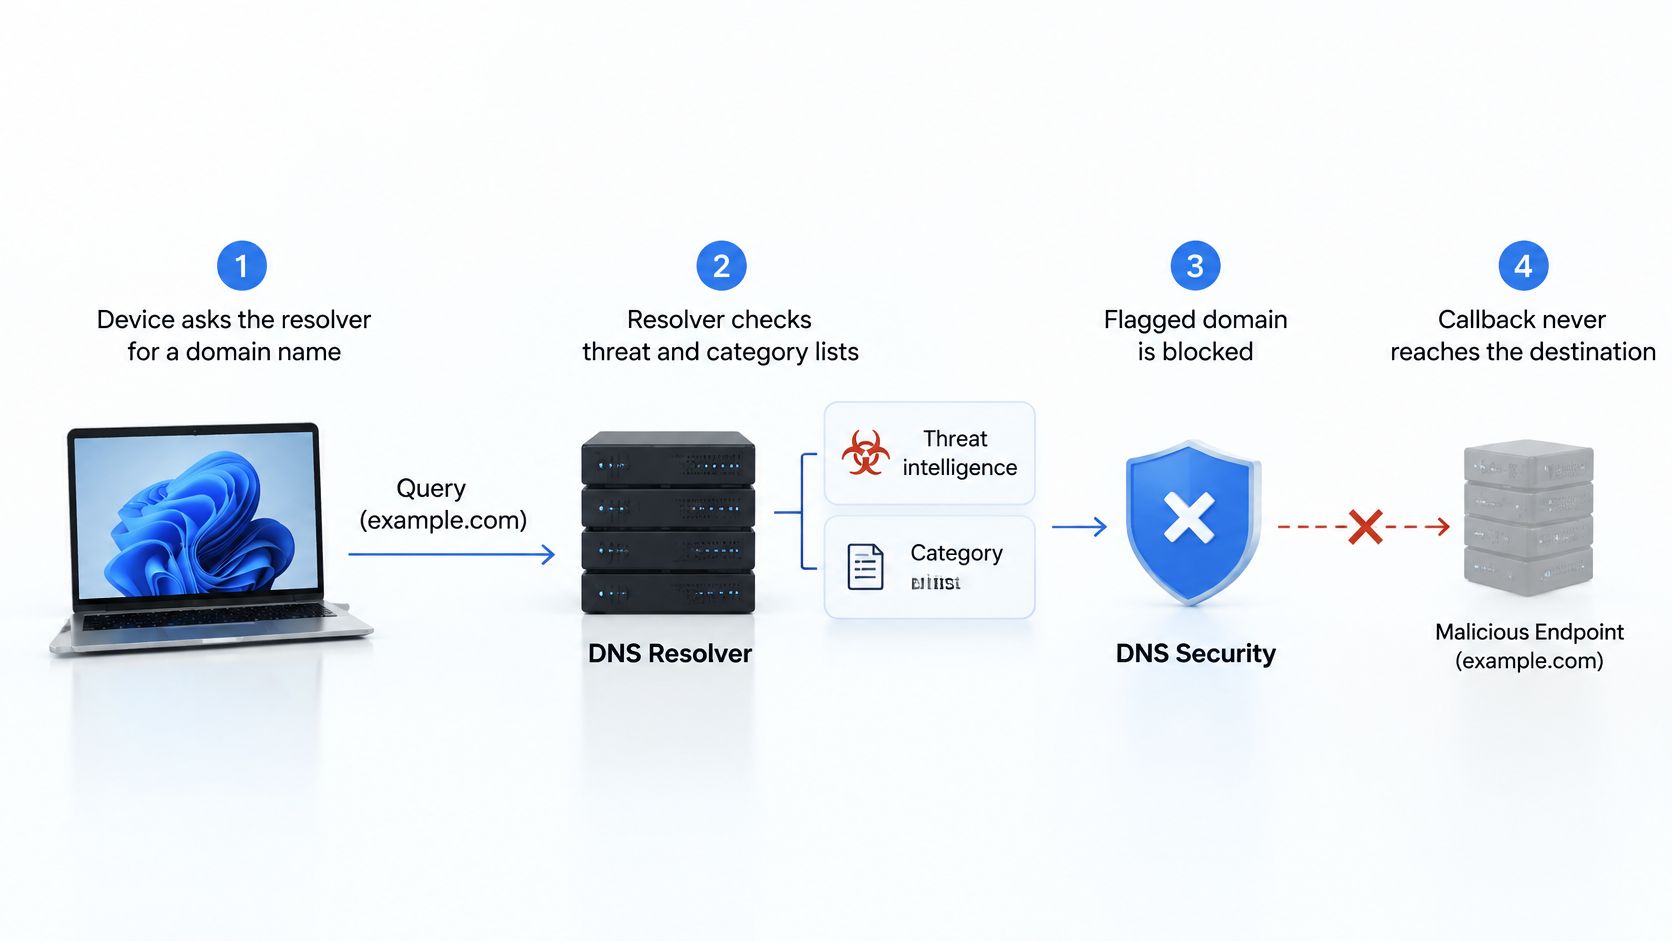
- डिवाइस किसी नाम का अनुरोध करता है। इसकी क्वेरी स्वीकृत रिज़ॉल्वर तक पहुंचती है।
- रिज़ॉल्वर नीति की जांच करता है। थ्रेट इंटेलिजेंस और श्रेणी नियम यह निर्धारित करते हैं कि डेस्टिनेशन की अनुमति है या नहीं।
- एक दुर्भावनापूर्ण डेस्टिनेशन को ब्लॉक कर दिया जाता है। रिज़ॉल्वर उपयोग योग्य डेस्टिनेशन एड्रेस के बजाय एक ब्लॉकिंग रेस्पॉन्स लौटाता है।
- निर्णय रिकॉर्ड किया जाता है। नेटवर्क एकीकरण द्वारा प्रदान किए गए SSID या VLAN एट्रिब्यूशन के साथ, लॉग समय और स्रोत संदर्भ को बनाए रखते हैं।
आरेख गंतव्य कनेक्शन से पहले उस निर्णय को दिखाता है।
गैस्ट WiFi
पर पॉलिसी को प्रभावी बनाएंस्वीकृत रिज़ॉल्वर का उपयोग करने के लिए गेस्ट नेटवर्क कॉन्फ़िगर करें और अनधिकृत रिज़ॉल्यूशन मार्गों को प्रतिबंधित करें। फ़ेल-क्लोज़्ड व्यवहार की योजना बनाएँ ताकि नीति-सेवा आउटेज बिना पता लगाए जाँच न किए गए अनुरोधों की अनुमति न दे, और परिनियोजन से पहले उपलब्धता के परिणामों का परीक्षण करें।
एक DNS सिंकहोल एक अन्य प्रतिक्रिया दृष्टिकोण है, जो किसी दुर्भावनापूर्ण लुकअप को नियंत्रित गंतव्य पर पुनर्निर्देशित करता है। आपके लॉग को अस्वीकृति या किसी अन्य ब्लॉकिंग प्रतिक्रिया से पुनर्निर्देशन में अंतर स्पष्ट करना चाहिए।
वीडियो DNS सुरक्षा दृष्टिकोण का अतिरिक्त स्पष्टीकरण प्रदान करता है।
DNS फ़िल्टरिंग डिवाइस को साफ़ नहीं करती है। हार्ड-कोडेड पते नाम समाधान को बायपास करते हैं, और पहले से स्थापित सत्र जारी रह सकते हैं, इसलिए DNS सुरक्षा को विभाजन और आउटबाउंड कनेक्शन नियमों के साथ जोड़ें।
आवश्यक लुकअप को रोकने से उस मार्ग के माध्यम से निर्देश रुक जाते हैं, लेकिन यह संक्रमण को नहीं हटाता है।
किसी घटना से पहले अपनी कॉलबैक ब्लॉकिंग की जांच करें
इस सप्ताह अपनी नेटवर्क या ICT टीम के साथ इस चेकलिस्ट का उपयोग करें:
- रिफॉर्मर एनफोर्समेंट की पुष्टि करें। गेस्ट, स्टाफ और छात्र SSIDs की अलग-अलग जांच करें। केवल इच्छित कॉन्फ़िगरेशन पर भरोसा करने के बजाय यह सत्यापित करें कि उनके अनुरोध कहां जा रहे हैं।
- अनुमति प्राप्त और अवरुद्ध परिणामों का परीक्षण करें। प्रत्येक SSID से, एक ज्ञात-सुरक्षित गंतव्य और फ़िल्टरिंग सेवा के निर्दिष्ट अहानिकर टेस्ट डोमेन का प्रयास करें। लाइव मैलवेयर इंफ्रास्ट्रक्चर का उपयोग न करें।
- विफलता व्यवहार का अभ्यास करें। एक स्वीकृत रखरखाव विंडो में, परीक्षण करें कि नीति सेवा अनुपलब्ध होने पर क्या होता है। पुष्टि करें कि नेटवर्क इच्छित फेल-क्लोज्ड नीति का पालन करता है और टीम को एक कार्रवाई योग्य अलर्ट प्राप्त होता है।
- एट्रिब्यूशन का निरीक्षण करें। सुनिश्चित करें कि ब्लॉक किए गए ईवेंट रिकॉर्ड में प्रत्यक्ष रूप से या विश्वसनीय सहसंबंध के माध्यम से SSID, VLAN और समय शामिल है। जांचें कि क्या कोई विश्लेषक प्रासंगिक साक्ष्य प्राप्त कर सकता है।
- एस्केलेशन स्वामित्व असाइन करें। इस पर सहमति दें कि अलर्ट की समीक्षा कौन करता है, स्रोत डिवाइस को कौन प्रतिबंधित कर सकता है और स्थल, गेस्ट या डिवाइस मालिक के साथ कौन संचार करता है।
पूरी संपत्ति को बाधित किए बिना परिवर्तनों का पायलट परीक्षण करें
एक सफल परीक्षण के लिए केवल एक दिखाई देने वाले ब्लॉक पृष्ठ से अधिक की आवश्यकता होती है। अपेक्षित परिणाम, देखा गया परिणाम और प्रासंगिक लॉग प्रविष्टि को सुरक्षित रखें ताकि कोई अन्य व्यक्ति सत्यापित कर सके कि क्या हुआ था।
पायलट में सामान्य अतिथि गतिविधियों को शामिल करें। यह जांचें कि वैध ब्राउज़िंग और आवश्यक वेन्यू सेवाएं उपयोग योग्य बनी रहें, और दस्तावेज तैयार करें कि कर्मचारियों को गलती से लगे ब्लॉक को कैसे संभालना चाहिए। किसी स्पष्टीकरण के बिना उत्पन्न रुकावट की तुलना में कड़ाई से निर्धारित नीति को सपोर्ट देना आसान होता है।
उन ग्राहकों के लिए जो परिवर्तन नियंत्रण चलाते हैं, हम किसी भी व्यापक परिवर्तन से पहले आपकी टीम या ICT प्रदाता के साथ एक SSID पर एक पायलट की योजना बनाते हैं। इससे अनुमोदन के लिए जिम्मेदार लोगों को एक परिभाषित दायरा और समीक्षा के लिए साक्ष्य मिलते हैं।
निर्णय सीधा है: क्या आपका वर्तमान नेटवर्क यह साबित कर सकता है कि उसने क्या ब्लॉक किया, यह कहां हुआ और किसे प्रतिक्रिया देनी चाहिए? यदि यह नहीं हो सकता, तो एक पायलट SSID पर हलकर्ता प्रवर्तन और स्रोत एट्रिब्यूशन के साथ शुरुआत करें, फिर परीक्षणों द्वारा भरोसेमंद परिणाम देने के बाद ही विस्तार करें।
Purple Shield DNS लुकअप पर कमांड-एंड-कंट्रोल कॉलबैक और ज्ञात फिशिंग और मैलवेयर डोमेन को ब्लॉक करता है, ताकि संबंधित कनेक्शन कभी शुरू ही न हो। अपने गेस्ट WiFi की सुरक्षा पर चर्चा करने और अपनी टीम या ICT प्रदाता के साथ एक पायलट की योजना बनाने के लिए Purple Shield पर जाएं।