
URL फिल्टरिंग क्या है और यह वेबसाइटों को कैसे ब्लॉक करती है
URL फिल्टरिंग क्या है? जानें कि पेज लोड होने से पहले यह वेब एड्रेस की जांच कैसे करता है, यह किन श्रेणियों का उपयोग करता है और इसकी क्या सीमाएं हैं।
Published 12 नवंबर 2026
URL फ़िल्टरिंग पेज लोड होने से पहले नियमों, श्रेणियों और अनुमति सूचियों या ब्लॉक सूचियों के विरुद्ध अनुरोधित वेब पते की जाँच करती है। यह जाँच डोमेन नेम सिस्टम (IETF के RFC 1034 और RFC 1035 विनिर्देशों में परिभाषित नेमिंग लेयर) पर, किसी लिंक पर टैप करने और पेज के दिखाई देने के बीच के अंतर में होती है।
होटल का एक अतिथि बुकिंग ईमेल में किसी लिंक पर टैप करता है। एक छात्र स्कूल के लैपटॉप पर खोज परिणाम खोलता है। अस्पताल के WiFi पर प्रतीक्षा कक्ष में एक मरीज वीडियो साइट चलाने का प्रयास करता है। प्रत्येक मामले में, ब्राउज़र द्वारा पेज लोड करने से पहले फ़िल्टर गंतव्य का आकलन करता है। व्यक्ति को या तो साइट दिखाई देती है या एक नोटिस दिखाई देता है कि यह उस नेटवर्क पर ब्लॉक है।
यह निर्णय फ़िल्टर द्वारा पेज की सामग्री का निरीक्षण करने से पहले होता है। इसके नियम और रिकॉर्ड तय करते हैं कि यह किन अनुरोधों को पकड़ता है और जब यह किसी को ब्लॉक करता है तो क्या होता है।
विषय सूची
- सरल शब्दों में URL फ़िल्टरिंग का क्या अर्थ है
- पेज लोड होने से पहले एक फ़िल्टर निर्णय कैसे लेता है
- लागू करने की विधियां और प्रत्येक क्या जांचती है
- URL फ़िल्टरिंग बनाम DNS फ़िल्टरिंग
- URL फ़िल्टरिंग का उपयोग कहां किया जाता है और स्कूलों ने इसे क्यों अपनाया
- एन्क्रिप्टेड DNS फ़िल्टर को बायपास क्यों कर सकता है
- श्रेणी ब्लॉक गलतियां क्यों करते हैं
- जांचें कि क्या URL फ़िल्टरिंग आपके नेटवर्क के अनुकूल है
सरल शब्दों में URL फ़िल्टरिंग का क्या अर्थ है
एक अतिथि होटल के WiFi से जुड़ता है, पुष्टिकरण ईमेल में एक लिंक पर टैप करता है, और प्रतीक्षा करता है। या तो पेज खुलता है या एक ब्रांडेड नोटिस दिखाई देता है। यह निर्णय ब्राउज़र में कुछ भी प्रदर्शित होने से पहले, कुछ कदम पहले ही ले लिया गया था।
URL फ़िल्टरिंग कनेक्शन खुलने से पहले नियमों, श्रेणियों, प्रतिष्ठा डेटा और अनुमति सूचियों या ब्लॉक सूचियों के विरुद्ध अनुरोधित वेब पते की जांच करके वेबसाइटों तक पहुंच को नियंत्रित करने की एक विधि है।
एक द्वारपाल की कल्पना करें जिसके पास तीन सूचियां हैं। अतिथि सूची, यानी अनुमति सूची (allowlist), उन साइटों को जाने देती है जिन्हें आपकी नीति अपवाद के रूप में नामित करती है, भले ही सामान्य नियम मना करता हो। प्रतिबंधित सूची, यानी ब्लॉकसूची (blocklist), नामित साइटों को दूर कर देती है, चाहे स्थिति कुछ भी हो। बाकी सभी को श्रेणी के अनुसार अलग किया जाता है, इसलिए जुआ 'नहीं' चिह्नित दरवाजे पर जाता है और अध्ययन साइट 'हाँ' चिह्नित दरवाजे पर जाती है।
प्रत्येक फ़िल्टर इसी क्रम में, उन्हीं तीन प्रश्नों के उत्तर देता है:
- किसकी रिक्वेस्ट की गई थी। एक डोमेन नाम, और कुछ सेटअप में इसके बाद का पूरा पाथ।
- कौन सा नियम मेल खाता है। एक श्रेणी, एक सूची प्रविष्टि, एक प्रतिष्ठा स्कोर, एक उपयोगकर्ता समूह या एक समय अवधि।
- आगे क्या होता है। अनुमति दें, ब्लॉक करें, या किसी नोटिस पेज पर रीडायरेक्ट करें जो निर्णय की व्याख्या करता है।
जिसका मूल्यांकन किया जा रहा है उसके बारे में सटीक रहें। फ़िल्टर गंतव्य को देखता है, न कि उन शब्दों को जो कोई व्यक्ति खोज बॉक्स या संपर्क फ़ॉर्म में टाइप करता है। फ़्रेज़-स्तरीय नियंत्रण एक अलग तकनीक है जो पते या स्वयं पेज का निरीक्षण करती है, और यह अलग तरीकों से विफल होती है।
आप इस नियंत्रण को स्कूलों, कार्यालयों, अस्पतालों, पुस्तकालयों, हवाई अड्डों और हर उस गेस्ट नेटवर्क में पाएंगे जो किसी साइट के बजाय एक ब्लॉक पेज दिखाता है।
सामग्री आने से पहले एक फ़िल्टर पते पर निर्णय लेता है, यही कारण है कि यह तेज़ है, और यही कारण है कि यह एक पेज के अंदर सब कुछ नहीं देख सकता है।
पेज लोड होने से पहले एक फ़िल्टर कैसे निर्णय लेता है
शुरुआत से अंत तक एक लुकअप का अनुसरण करें और इसका डिज़ाइन समझ आ जाएगा। डोमेन नेम सिस्टम एक पढ़ने योग्य डोमेन को एड्रेस में बदलता है, और DNS-आधारित फ़िल्टरिंग उस नामकरण चरण को एक प्रवर्तन बिंदु में बदल देती है, जैसा कि BIND DNS इतिहास रिकॉर्ड करता है: हलकर्ता (resolver) सही एड्रेस वापस दे सकता है, लुकअप को अस्वीकार कर सकता है, या उपयोगकर्ता को नीति पृष्ठ पर भेज सकता है।
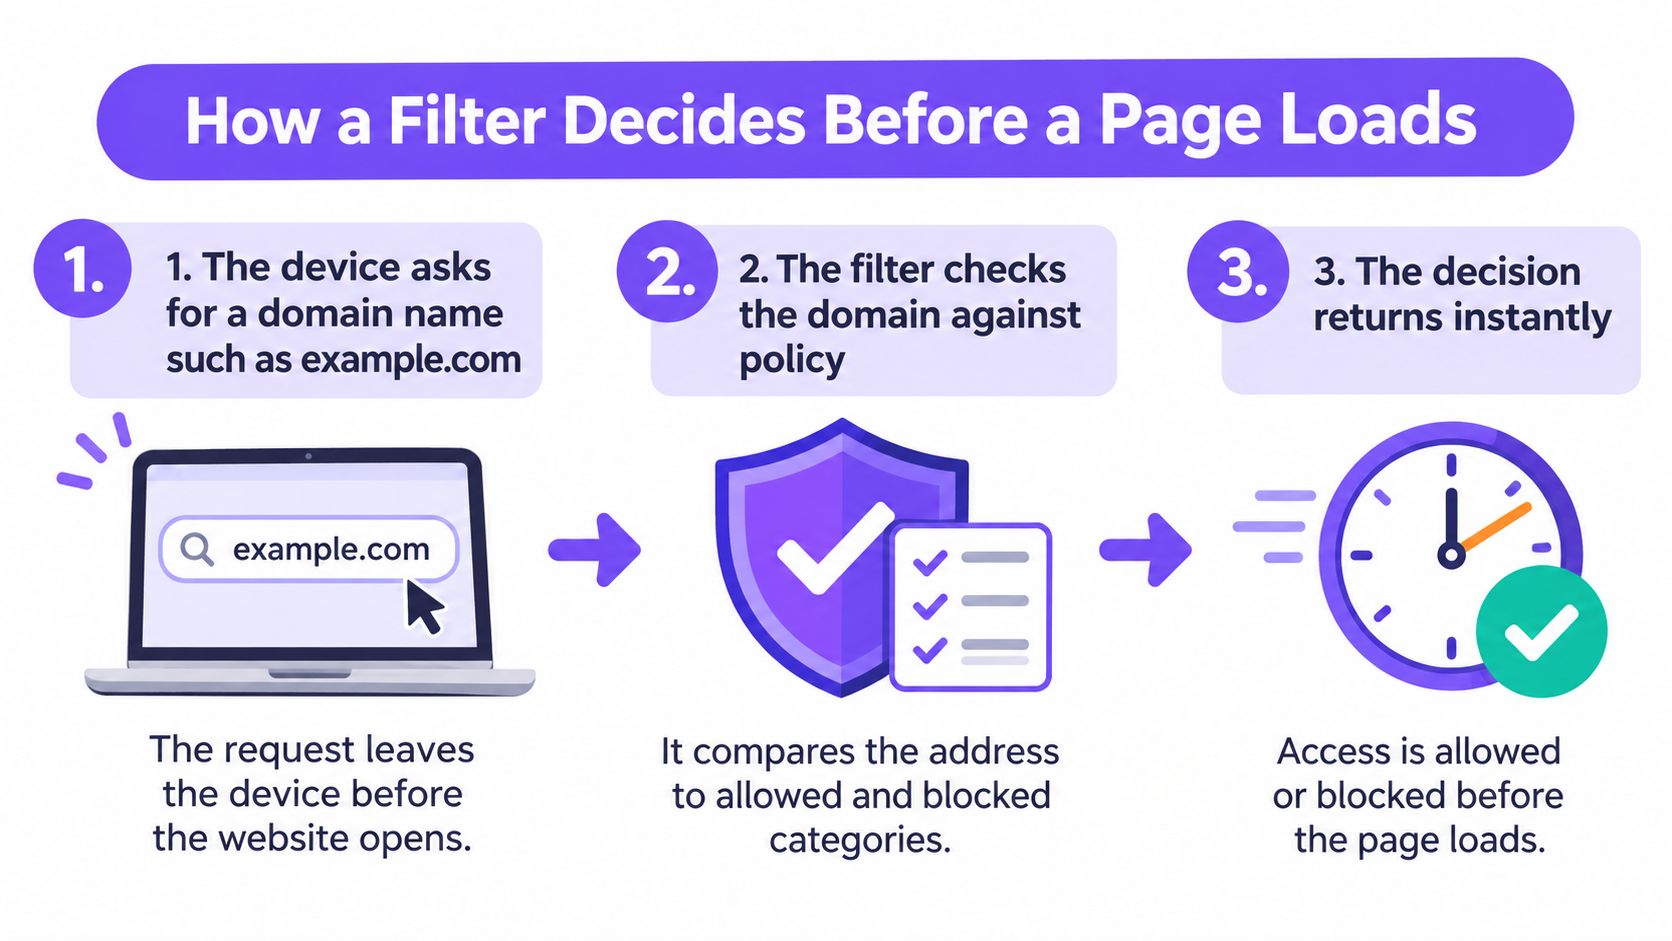
नीचे दिया गया छोटा वॉकथ्रू इसी क्रम को गति में दिखाता है।
यहाँ चरण-दर-चरण अनुक्रम दिया गया है, जिसमें बताया गया है कि प्रत्येक चरण क्यों महत्वपूर्ण है।
- डिवाइस डोमेन नाम के लिए अनुरोध करता है। वह अनुरोध किसी भी पेज डेटा के मौजूद होने से पहले डिवाइस से निकल जाता है, इसलिए उस क्षण न्याय करने के लिए केवल नाम ही होता है।
- रिज़ॉल्वर इसे प्राप्त करता है। यह नेमिंग लेयर है जहां पढ़ने योग्य पते रोटेबल पते बन जाते हैं, यही कारण है कि यहां रखा गया एक फ़िल्टर किसी भी डिवाइस को छुए बिना प्रत्येक डिवाइस को देखता है।
- डोमेन की तुलना नीति से की जाती है। इसकी श्रेणी, कोई भी अनुमति या ब्लॉक प्रविष्टि, इसका प्रतिष्ठा स्कोर, और उस नेटवर्क से जुड़ी कोई भी अनुसूची। कनेक्शन बनने से पहले ही एक मैच तय हो जाता है।
- नीति एक उत्तर लौटाती है। वास्तविक पता, बिल्कुल भी कोई पता नहीं, या नोटिस पेज पर रीडायरेक्ट। अधिक मजबूत सेटअप अनुरोध को सिंकहोल कर देते हैं ताकि क्लाइंट को ऐसा उत्तर मिले जो किसी उपयोगी जगह पर न जाए।
- ब्राउज़र कनेक्ट होता है या नोटिस पढ़ता है। एक अवरुद्ध लुकअप कभी भी कनेक्शन नहीं खोलता है, इसलिए फ़िशिंग पेज या मैलवेयर कॉलबैक बाद में बाधित होने के बजाय पहले चरण में ही समाप्त हो जाता है।
- इवेंट को लॉग में लिखा जाता है। समय, नेटवर्क, अनुरोधित डोमेन और निर्णय। वे रिकॉर्ड एक व्यवस्थापक को नीति को ट्यून करने या एक ऐसे डिवाइस को खोजने की अनुमति देते हैं जो बार-बार उसी खराब डोमेन का अनुरोध करता रहता है।
यह तंत्र कई स्तरों पर काम करता है, जिसमें सटीक डोमेन या URL मिलान से लेकर श्रेणी वर्गीकरण, कीवर्ड निरीक्षण, मैलवेयर और फ़िशिंग के लिए प्रतिष्ठा स्कोरिंग, और समूह तथा समय-आधारित नियम शामिल हैं। यह डोमेन निर्णय पर सबसे मजबूत है, क्योंकि एक आधुनिक पृष्ठ कई डोमेन से सामग्री खींचता है और एन्क्रिप्टेड HTTPS यह छिपाता है कि अंदर क्या है, इसलिए नाम ही एकमात्र विश्वसनीय संकेत है।
डिवाइस पर कुछ भी इंस्टॉल करने की आवश्यकता नहीं है। एक बार DNS परिवर्तन हो जाने के बाद, फ़िल्टरिंग उस नेटवर्क के हर डिवाइस को एक साथ कवर करती है, जिसमें किसी भी डिवाइस पर कुछ भी इंस्टॉल नहीं किया जाता है।
दो जांच जो आप इस सप्ताह चला सकते हैं:
- पुष्टि करें कि डिवाइस किस रिज़ॉल्वर का उपयोग करते हैं। नेटवर्क द्वारा दिए जाने वाले DNS सेटिंग्स को देखें। यदि डिवाइस किसी बाहरी रिज़ॉल्वर की ओर इंगित किए गए हैं, तो आपकी नीति लागू नहीं हो रही है, चाहे कंसोल कुछ भी कहे।
- वह डोमेन लोड करें जिसे आप ब्लॉक करने की उम्मीद करते हैं। इसे किसी गेस्ट डिवाइस से आज़माएं, एडमिनिस्ट्रेटर के लैपटॉप से नहीं। यदि नोटिस पेज दिखाई नहीं देता है, तो आपके पास नीति समस्या के बजाय कवरेज समस्या है।
प्रवर्तन विधियां और प्रत्येक किसकी जांच करती है
एक होटल भुगतान गेटवे को सुलभ रखना चाहता है, पारिवारिक क्षेत्रों में जुए की साइटों को ब्लॉक करना चाहता है, और किसी अतिथि के संक्रमित लैपटॉप को होम कॉल करने से रोकना चाहता है। तीन अलग-अलग कार्य, और प्रत्येक एक अलग विधि से संबंधित है। वह पंक्ति खोजें जो आपकी समस्या से मेल खाती है।
| तरीका | यह क्या जांचता है | विशिष्ट परिणाम | उदाहरण |
|---|---|---|---|
| सटीक डोमेन या URL मिलान | सूची के विरुद्ध एक विशिष्ट पता | अनुमति दें या ब्लॉक करें | एक समाचार साइट को ब्लॉक करें |
| श्रेणी वर्गीकरण | डोमेन को सौंपी गई श्रेणी | साइटों के पूरे समूह को ब्लॉक करें | सट्टेबाजी वाली साइटों को ब्लॉक करें |
| कीवर्ड निरीक्षण | पते या पृष्ठ में शब्द | ब्लॉक करें या चेतावनी दें | प्रतिबंधित शब्द वाले पेज पाथ को फ़्लैग करें |
| प्रतिष्ठा स्कोरिंग | थ्रेट इंटेलिजेंस स्कोर | ज्ञात मैलवेयर या फ़िशिंग डोमेन को ब्लॉक करें | हाल ही में पंजीकृत फ़िशिंग डोमेन को ब्लॉक करें |
| समय या समूह नीति | शेड्यूल, उपयोगकर्ता समूह या नेटवर्क | निधारित समय पर अधिक सख्त नियम लागू करें | गेस्ट WiFi पर शाम के समय अधिक सख्त नियम |
अधिकांश कार्यशील परिनियोजन (deployments) दो या तीन विधियों का संयोजन करते हैं, क्योंकि प्रत्येक विधि में कोई न कोई सीमा होती है। सटीक सूचियां परिशुद्ध होती हैं और वेबसाइटों के स्थानांतरित होने पर निरंतर रखरखाव की आवश्यकता होती है। श्रेणियां लाखों डोमेन पर लागू होती हैं, लेकिन वे उनके पीछे के वर्गीकरण पर ही निर्भर करती हैं। कीवर्ड नियम उन चीज़ों को पकड़ लेते हैं जो श्रेणियों से छूट जाती हैं, लेकिन वे उन निर्दोष पृष्ठों को भी अत्यधिक ब्लॉक कर देते हैं जिनमें कोई शब्द संयोग से आ जाता है। प्रतिष्ठा स्कोरिंग (Reputation scoring) उन नए पंजीकृत फ़िशिंग डोमेन को पकड़ लेती है जिन्हें वर्गीकृत करने का समय किसी श्रेणी को नहीं मिला है।
व्यावहारिक नियम: श्रेणियों और खतरा डेटा से शुरुआत करें, जो कम रखरखाव में सबसे अधिक क्षेत्रों को कवर करते हैं। फिर उन साइटों के लिए नामित अपवाद जोड़ें जिन पर आपका वेन्यू निर्भर करता है, जैसे कोई भुगतान प्रदाता या मरीज पोर्टल। अंतिम चरण में और सीमित दायरे में कीवर्ड नियम जोड़ें।
प्रत्येक पंक्ति एक अलग प्रश्न का उत्तर देती है: किसका मूल्यांकन किया जा रहा है, और मेल खाने पर क्या होना चाहिए। दूसरा प्रश्न वह स्थान है जहाँ स्थल समस्या में पड़ते हैं, क्योंकि एक ही व्यापक नियम कर्मचारियों, छात्रों और अतिथियों के लिए एक ही समय में शायद ही कभी सही होता है।
URL फ़िल्टरिंग बनाम DNS फ़िल्टरिंग
तुलना आमतौर पर एक उत्पाद विकल्प के रूप में आती है, और यह एक नहीं है। DNS फ़िल्टरिंग URL फ़िल्टरिंग के भीतर एक एकल प्रवर्तन बिंदु है: एक ही नीतिगत निर्णय, प्रोक्सी या ब्राउज़र के बजाय लुकअप पर रखा गया है।
एक DNS-लेयर कार्यान्वयन में, क्लाइंट पहले एक पते के लिए अनुरोध करता है, और फ़िल्टरिंग रिस हलवर अनुरोधित डोमेन, साथ ही मजबूत कार्यान्वयन में इसके द्वारा लौटाए गए पते की तुलना नीति नियमों और खतरा बुद्धिमत्ता (थ्रेट इंटेलिजेंस) से करता है। इसके बाद यह वास्तविक उत्तर लौटा सकता है, कुछ नहीं लौटा सकता, ब्लॉक पेज पर रीडायरेक्ट कर सकता है, या अनुरोध को सिंकहोल कर सकता है। सुरक्षात्मक DNS सेवा चुनने पर CISA और NSA का मार्गदर्शन इस बात पर जोर देता है कि यह स्थिति बाद में क्या होता है इसका निरीक्षण करने की प्रतीक्षा करने के बजाय फ़िशिंग, मालवेयर, रैंसमवेयर, बॉटनेट और कमांड-एंड-कंट्रोल इन्फ्रास्ट्रक्चर के पहले कनेक्शन को ही ब्लॉक कर देती है।
एक साथ तुलना करने पर, दोनों उन विशेषताओं पर भिन्न होते हैं जो उपयुक्तता तय करती हैं।
| विशेषता | URL फ़िल्टरिंग (पूर्ण) | DNS फ़िल्टरिंग |
|---|---|---|
| निर्णय कहाँ होता है | प्रॉक्सी, फ़ायरवॉल या ब्राउज़र | कनेक्शन से पहले, DNS रिस हलवर |
| क्या जाँच की जाती है | पूर्ण URL, पाथ, कीवर्ड और श्रेणियां | डोमेन नाम और इसके द्वारा लौटाया गया IP पता |
| डिवाइसों पर सॉफ़्टवेयर की आवश्यकता है | अक्सर हाँ, या एक गेटवे प्रॉक्सी | नहीं, नेटवर्क स्तर पर सेट है |
| HTTPS पृष्ठों के अंदर देखता है | हाँ, TLS निरीक्षण के साथ | नहीं, केवल डोमेन स्तर |
| विशिष्ट परिनियोजन | प्रॉक्सी वाले एंटरप्राइज नेटवर्क और स्कूल | गेस्ट WiFi, स्थल और शाखा नेटवर्क |
डोमेन लेयर उन रिक्वेस्ट को भी देखती है जिन्हें उपयोगकर्ता कभी टाइप नहीं करते हैं। AdGuard की दिसंबर 2024 की ट्रैकर रिपोर्ट में पाया गया कि विज्ञापन ट्रैकर्स 2024 में वैश्विक इंटरनेट ट्रैफ़िक का 7.84% थे, और इनमें से प्रत्येक रिक्वेस्ट लुकअप के रूप में शुरू होती है।
- जब विवरण से अधिक कवरेज मायने रखता हो, तो DNS फ़िल्टरिंग चुनें। अप्रबंधित गेस्ट डिवाइस, कई स्थान, और किसी के फोन पर एजेंट इंस्टॉल करने की कोई इच्छा नहीं।
- जब आपको गहराई की आवश्यकता हो, तो पूर्ण URL फ़िल्टरिंग चुनें। पाथ-स्तरीय नियम, पेज-स्तरीय निरीक्षण, अपलोड और डाउनलोड नियंत्रण।
- जहां जोखिम इसे उचित ठहराता है, वहां दोनों चलाएं। कई सेवाएं पहले से ही ऐसा करती हैं: हल करने वाला डोमेन निर्णय को संभालता है, प्रॉक्सी संभालता है कि आगे क्या होता है।
सीमा को स्पष्ट रूप से बताया जाना आवश्यक है। DNS फ़िल्टरिंग किसी साइट को ब्लॉक कर सकती है, और यह आपको यह नहीं बता सकती कि अनुमति प्राप्त डोमेन पर कौन सा पेज लोड किया गया था। यदि आपकी नीति के लिए यह अंतर महत्वपूर्ण है, तो आपको नेमिंग लेयर के ऊपर निरीक्षण की आवश्यकता है, और DNS फ़िल्टरिंग कैसे काम करती है, इस पर एक नज़र यह निर्धारित करती है कि वह लेयर क्या रिज़ॉल्व करती है और क्या नहीं।
URL फ़िल्टरिंग का उपयोग कहां किया जाता है और स्कूलों ने इसे क्यों अपनाया
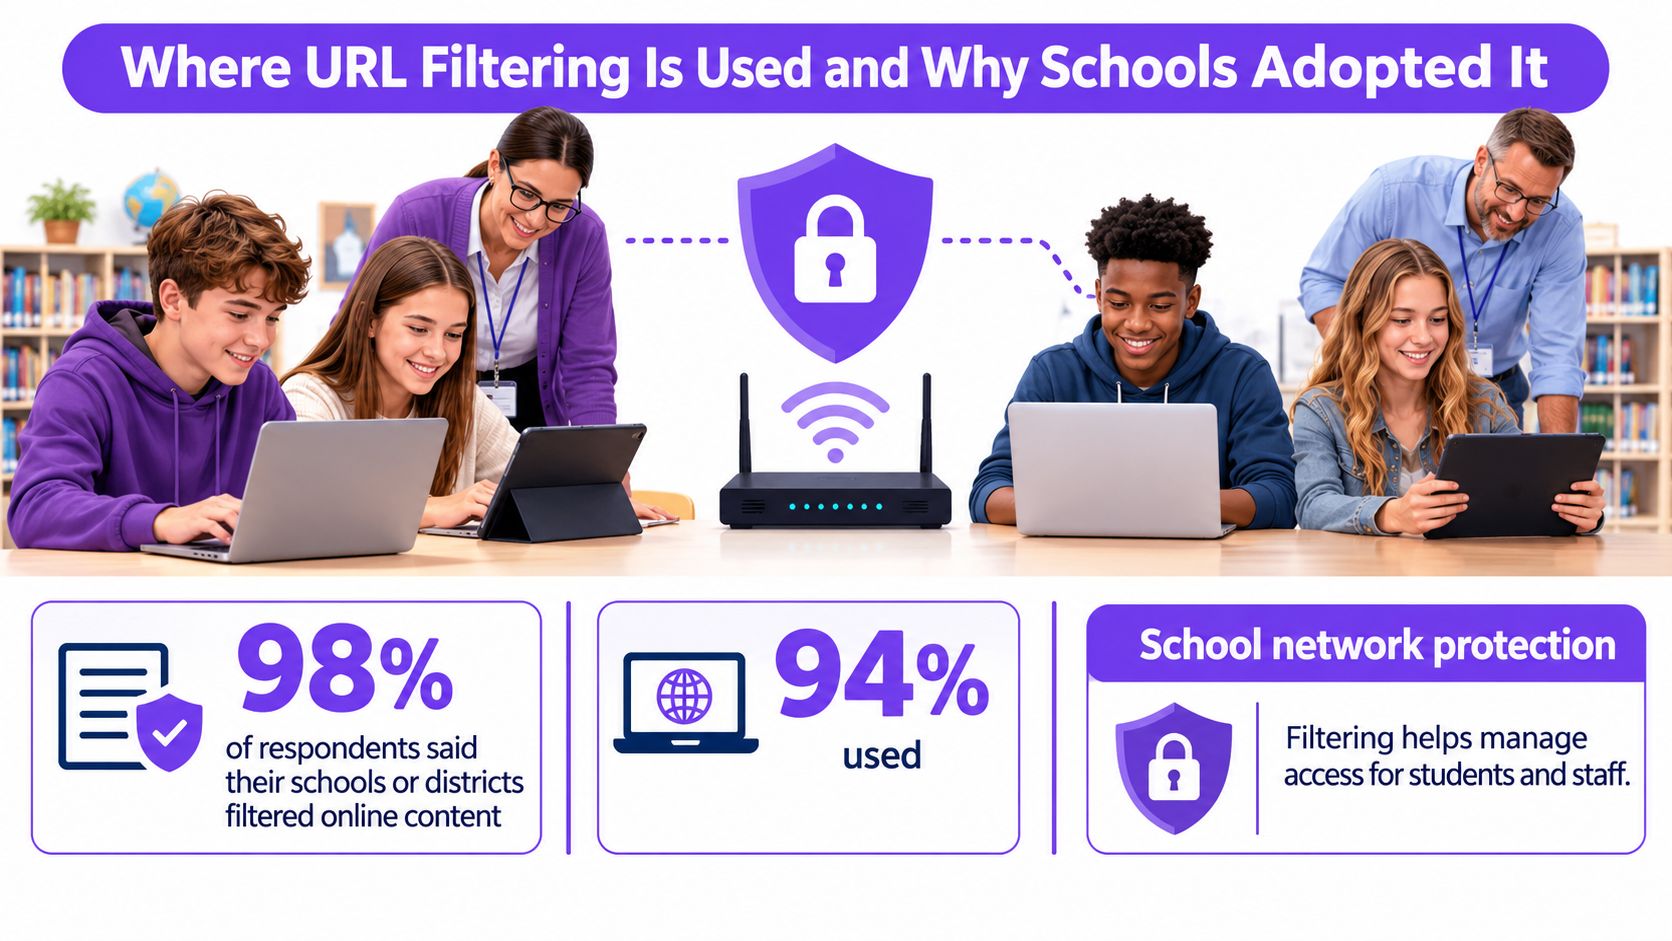
एक छात्र स्कूल के लैपटॉप पर खोज परिणाम पर क्लिक करता है। पेज लोड होने से पहले फ़िल्टर स्कूल के नियमों को लागू करता है, जिससे कर्मचारियों को यह प्रबंधित करने में मदद मिलती है कि छात्र किन साइटों तक पहुँच सकते हैं। 4,299 प्रतिक्रियाओं के साथ 2012 में आयोजित एक राष्ट्रव्यापी अमेरिकन एसोसिएशन ऑफ स्कूल लाइब्रेरियंस सर्वेक्षण में, 98% उत्तरदाताओं ने कहा कि उनके स्कूलों या जिलों ने ऑनलाइन सामग्री को फ़िल्टर किया, जबकि 94% ने फ़िल्टरिंग सॉफ़्टवेयर का उपयोग करने की सूचना दी।
| माप | उत्तरदाताओं की हिस्सेदारी | गिनती |
|---|---|---|
| स्कूलों या जिलों ने ऑनलाइन सामग्री को फ़िल्टर किया | 98% | रिपोर्ट नहीं किया गया |
| फ़िल्टरिंग सॉफ़्टवेयर का उपयोग किया गया | 94% | रिपोर्ट नहीं किया गया |
| URL-आधारित फ़िल्टरिंग, सबसे आम सॉफ़्टवेयर दृष्टिकोण | 70% | 2,827 |
| कीवर्ड-आधारित फ़िल्टरिंग | 60% | 2,423 |
| ब्लैकलिस्ट का उपयोग | 47% | 1,898 |
| कर्मचारियों पर लागू फ़िल्टर | 88% | रिपोर्ट नहीं किया गया |
| छात्रों और कर्मचारियों के लिए समान स्तर की फ़िल्टरिंग | 56% | रिपोर्ट नहीं किया गया |
URL-आधारित फ़िल्टरिंग उत्तरदाताओं के बीच सबसे आम सॉफ़्टवेयर दृष्टिकोण था, इसके बाद कीवर्ड-आधारित फ़िल्टरिंग और ब्लैकलिस्ट थे। फ़िल्टरिंग छात्रों से आगे भी लागू की गई: 88% ने कहा कि कर्मचारी इसमें शामिल थे, और 56% ने छात्रों और कर्मचारियों के लिए फ़िल्टरिंग के समान स्तर का उपयोग किया।
वे निष्कर्ष स्कूल फ़िल्टर की दो भूमिकाओं की ओर इशारा करते हैं: छात्रों की सुरक्षा करना और स्वीकार्य-उपयोग नीतियों को व्यवहार में लाना। फ़िल्टर नेटवर्क एक्सेस पर लागू एक नियम है, न कि इस बात की गारंटी कि हर पेज को सही ढंग से वर्गीकृत किया जाएगा। फ़िल्टर वैध सामग्री को ब्लॉक कर सकते हैं या उस सामग्री को छोड़ सकते हैं जिसे नीति प्रतिबंधित करना चाहती है, इसलिए स्कूलों को निर्णयों की समीक्षा करने और उन्हें समायोजित करने के तरीके की आवश्यकता होती है।
तीन अन्य सेटिंग्स में वही नियंत्रण
- हॉस्पिटैलिटी स्थान गेस्ट WiFi पर कैटेगरी नियम लागू कर सकते हैं, जिसमें वे फोन भी शामिल हैं जिन्हें स्थान सीधे प्रबंधित नहीं करता है। एक फ़ैमिली अट्रैक्शन बच्चों द्वारा उपयोग किए जाने वाले नेटवर्क के लिए अधिक सख्त नियम चुन सकता है।
- अस्पताल नेटवर्क उन कर्मचारियों की सेवा करते हैं जिन्हें नैदानिक और संदर्भ संसाधनों की आवश्यकता होती है, साथ ही एक अलग नेटवर्क का उपयोग करने वाले आगंतुकों की भी। उन समूहों को अलग-अलग नीतियों की आवश्यकता हो सकती है।
- पुस्तकालय और हवाई अड्डे साझा सार्वजनिक WiFi पर नियम लागू कर सकते हैं। स्पष्ट ब्लॉक संदेश उपयोगकर्ताओं को यह समझने में मदद करते हैं कि कोई साइट क्यों अनुपलब्ध है।
स्कूल कर्तव्य-की-देखभाल के मामले को विशेष रूप से दृश्यमान बनाते हैं, लेकिन वही नीतिगत प्रश्न हर उस स्थान पर उठते हैं जहां लोग नेटवर्क साझा करते हैं। स्कूलों के लिए वेब फ़िल्टरिंग की गाइड बताती है कि स्कूल उन नीतियों को कैसे अपनाते हैं।
व्यावहारिक कार्य नियमों को लोगों और नेटवर्क से मिलाना है। प्राथमिक विद्यालय के लिए उपयुक्त नीति होटल बार के लिए बहुत अधिक ब्लॉक कर सकती है या छात्रों के आवास के लिए बहुत कम ब्लॉक कर सकती है। एक लंबी श्रेणी सूची उस बेमेल को हल नहीं करेगी; नीति में नेटवर्क के दर्शकों और उद्देश्य को प्रतिबिंबित करने की आवश्यकता है।
एन्क्रिप्टेड DNS फ़िल्टर को बायपास क्यों कर सकता है
एक स्कूल अपने WiFi को फ़िल्टर किए गए DNS रिज़ॉल्वर का उपयोग करने के लिए सेट कर सकता है, फिर भी किसी छात्र का ब्राउज़र एक अलग, एन्क्रिप्टेड रिज़ॉल्वर के माध्यम से डोमेन लुकअप भेज सकता है। इसके बाद फ़िल्टर उन अनुरोधों में दृश्यता खो देता है। DNS over HTTPS एक ऐसा प्रोटोकॉल है जो यह अंतर पैदा कर सकता है, जिससे उपकरण दूसरा लुकअप पाथ चुनने पर DNS ब्लॉकिंग केवल आंशिक रूप से प्रभावी रह जाती है।
एक रिज़ॉल्वर के आसपास के मार्ग
- ऐप्स में हार्ड-कोडेड रिस हलवर। कुछ एप्लिकेशन नेटवर्क की DNS सेटिंग्स को अनदेखा करते हैं और अपनी सेटिंग्स का उपयोग करते हैं।
- ब्राउज़र सेटिंग्स। एक ब्राउज़र को एन्क्रिप्टेड रिस हलवर का उपयोग करने के लिए कॉन्फ़िगर किया जा सकता है।
- VPNs। एक VPN नेटवर्क के बाहर ट्रैफ़िक ले जा सकता है, इससे पहले कि इसका DNS लुकअप नेटवर्क के रिस हलवर तक पहुंचे।
- डायरेक्ट एड्रेस कनेक्शन। जो ऐप पहले से ही IP पता जानता है, वह डोमेन लुकअप को छोड़ सकता है।
- साझा क्लाउड डोमेन। साझा डोमेन को ब्लॉक करने से असंबंधित सेवाएं बाधित हो सकती हैं। इसे अनुमति देने से कई सेवाएं पहुंच योग्य रह सकती हैं।
इसके बजाय क्या लागू करें
नेटवर्क गेटवे अनअapproved रिज़ॉल्वर को की जाने वाली आउटबाउंड DNS रिक्वेस्ट को ब्लॉक कर सकता है, जिससे डिवाइस नेटवर्क के रिज़ॉल्वर पर निर्देशित हो जाते हैं या उन रिक्वेस्ट को रिज़ॉल्व होने से रोका जा सकता है। लॉग्स से विफल लुकअप या असामान्य रिज़ॉल्वर ट्रैफ़िक का पता चल सकता है, हालांकि वे डिवाइस पर की गई हर कार्रवाई को नहीं दिखाते हैं। अपवादों का रिकॉर्ड रखें ताकि नीति समझने योग्य और प्रबंधनीय बनी रहे।
क्या वादा करना चाहिए: नेटवर्क के DNS पथ का उपयोग करने वाले उपकरणों को फ़िल्टर किया जाता है। गेटवे नियंत्रण उस पथ के आसपास के कुछ रास्तों को सीमित कर सकते हैं, लेकिन वे सभी नेटवर्क गतिविधियों में दृश्यता की गारंटी नहीं दे सकते हैं।
गेस्ट WiFi प्रवर्तन को कठिन बनाता है: आगंतुकों के फोन अपनी सेटिंग्स का उपयोग कर सकते हैं, और स्थान उन पर सॉफ़्टवेयर इंस्टॉल नहीं कर सकता है। नेटवर्क कॉन्फ़िगरेशन में रिज़ॉल्वर नियम रखें, फिर इस बारे में स्पष्ट रहें कि वे नियम क्या देख सकते हैं और क्या नहीं। जानें कि DNS over HTTPS नेटवर्क दृश्यता को कैसे बदलता है।
कैटेगरी ब्लॉक में गलतियां क्यों होती हैं
किसी स्कूल में, पाठ से संसाधन उस डोमेन पर हो सकता है जिसका उपयोग असंबंधित सामग्री के लिए भी किया जाता है। यदि फ़िल्टर उस डोमेन को गलत श्रेणी में रखता है, तो छात्र उस सामग्री के साथ-साथ संसाधन तक पहुंच खो सकते हैं जिसे स्कूल ब्लॉक करना चाहता था। श्रेणी के निर्णय नेटवर्क साझा करने वाले हर व्यक्ति को प्रभावित करते हैं।
दो तरीके जिनसे एक कैटेगरी ब्लॉक विफल होता है
अंडर-ब्लॉकिंग तब होती है जब कोई हानिकारक पेज इसलिए निकल जाता है क्योंकि उसके डोमेन को वर्गीकृत नहीं किया गया है या गलत तरीके से वर्गीकृत किया गया था। ओवर-ब्लॉकिंग तब होती है जब उपयोगी सामग्री, जैसे स्वास्थ्य पेज, भुगतान सेवा, शिक्षा संसाधन या व्यावसायिक टूल को ब्लॉक की गई श्रेणी में रखा जाता है।
कुछ पैरेंटल-कंट्रोल उत्पादों को दोनों त्रुटियों के साथ संघर्ष करना पड़ा है: उपयुक्त सामग्री को ब्लॉक करते समय संवेदनशील डोमेन को छोड़ना या असंगत नियमों को लागू करना। DNS-फ़िल्टरिंग सटीकता की 2025 की समीक्षा बताती है कि परिणाम किसी विशेष उद्देश्य के लिए उपयोग की जाने वाली संदर्भ सूची पर क्यों निर्भर करते हैं। गलत वर्गीकरण फ़ॉल्स पॉज़िटिव उत्पन्न कर सकते हैं, और उनके प्रभाव अधिक लोगों तक पहुँचते हैं जब वही नीति पूरे नेटवर्क पर लागू होती है, जैसा कि TMA 2025 कॉन्फ्रेंस पेपर वर्णन करता है।
एक होटल में, गलत तरीके से वर्गीकृत भुगतान डोमेन मेहमानों को लेनदेन पूरा करने से रोक सकता है। फ्रंट-डेस्क कर्मचारियों को समस्या के बारे में सुनना पड़ सकता है, भले ही वे खुद फ़िल्टरिंग नीति को बदल न सकें।
किसी श्रेणी सूची पर भरोसा करने से पहले क्या पूछना चाहिए
- प्रत्येक श्रेणी के लिए शुद्धता और रिकॉल। समग्र सटीकता उन श्रेणियों की समस्याओं को छिपा सकती है जो आपके नेटवर्क के लिए महत्वपूर्ण हैं।
- गलत तरीके से वर्गीकृत डोमेन के लिए एक समीक्षा मार्ग। जानें कि सुधार कौन संभालता है और समीक्षा के लिए किसी साइट को कैसे प्रस्तुत किया जा सकता है।
- अनुमति सूची (Allowlist) का प्रशासन। स्पष्ट करें कि अपवाद कौन जोड़ सकता है, प्रत्येक परिवर्तन को कैसे रिकॉर्ड किया जाता है और इसकी समीक्षा कब की जाती है।
- ब्लॉक पेज से फीडबैक। मेहमानों या शिक्षकों को ऐसी साइट की रिपोर्ट करने का तरीका दें जो उपलब्ध होनी चाहिए।
- अस्थायी अपवाद। नीति में स्थायी कमी छोड़ने के बजाय किसी विशिष्ट आवश्यकता के लिए समय-सीमित एक्सेस का उपयोग करें।
- ऐसी रिपोर्ट जो सुरक्षा खतरों के ब्लॉक से नीतिगत ब्लॉक को अलग करती हैं। श्रेणी निर्णयों और सुरक्षा घटनाओं के लिए अलग-अलग प्रतिक्रियाओं की आवश्यकता होती है।
एक लंबी श्रेणी सूची बेहतर निर्णयों की गारंटी नहीं देती है। प्रत्येक श्रेणी किसी उपयोगी चीज़ को ब्लॉक करने या किसी हानिकारक चीज़ को चूकने का एक और मौका है, इसलिए वर्गीकरण की गुणवत्ता और गलतियों को सुधारने की प्रक्रिया सूची की लंबाई से अधिक मायने रखती है।
जांचें कि क्या URL फ़िल्टरिंग आपके नेटवर्क के अनुकूल है
चार प्रश्न इसका निर्णय करते हैं, और उनमें विक्रेता डेमो से भी कम समय लगता है।
- डिवाइसों को सूचीबद्ध करें। प्रबंधित, अप्रबंधित और गेस्ट। यह मिश्रण आपको बताता है कि क्या आप एंडपॉइंट पर इंस्टॉल की गई किसी भी चीज़ पर निर्भर रह सकते हैं।
- तय करें कि किसे ब्लॉक करना आवश्यक है। केवल सुरक्षा खतरे, केवल हानिकारक श्रेणियां, या दोनों। उत्तर आपकी रिपोर्टिंग आवश्यकताओं को निर्धारित करता है।
- जांचें कि क्या डिवाइस रिज़ॉल्वर को बदल सकते हैं। यदि वे ऐसा कर सकते हैं, तो पूछें कि क्या गेटवे एक स्वीकृत मार्ग लागू कर सकता है, क्योंकि एन्क्रिप्टेड DNS एक ऐसे रिज़ॉल्वर के आसपास रूट होता है जिसे लागू नहीं किया गया है।
- सटीकता के प्रमाण मांगें। श्रेणी-स्तरीय शुद्धता और रिकॉल, गलत वर्गीकृत साइट के लिए समीक्षा मार्ग, और अनुमति सूचियों (allowlists) को कैसे प्रशासित किया जाता है। एक आपूर्तिकर्ता जो समीक्षा प्रक्रिया का वर्णन नहीं कर सकता, वह एक फ़िल्टर नहीं बल्कि एक सूची बेच रहा है।
यह चेकलिस्ट वही है जिसके लिए Purple Shield बनाया गया है: एक DNS लेयर जो सामग्री को फ़िल्टर करती है, खतरों को रोकती है और हर नेटवर्क पर हर डिवाइस से विज्ञापनों को हटाती है, जिसमें प्रत्येक SSID, VLAN और वेन्यू के लिए एक नीति होती है और ब्लॉक की गई चीजों और उनके समय के लिए एक डैशबोर्ड होता है। इसकी फ़िल्टरिंग Friendly WiFi मानक और Internet Watch Foundation के मानकों को पूरा करती है।
एक ही परीक्षण नेटवर्क पर एक सप्ताह के पायलट के साथ शुरुआत करें। नीति लागू करें, उस डोमेन को लोड करें जिसे आप ब्लॉक करने की उम्मीद करते हैं और पुष्टि करें कि नोटिस पृष्ठ दिखाई देता है, फिर पहले सप्ताह के लॉग पढ़ें। आप नीति ब्लॉक, खतरा ब्लॉक और गलत सकारात्मक (false positives) के बीच का विभाजन देखना चाहते हैं, क्योंकि वह विभाजन आपको बताता है कि क्या नीति को हर साइट तक पहुँचने से पहले ट्यूनिंग की आवश्यकता है।
Purple Shield आपके स्थान, अतिथि और सार्वजनिक WiFi नेटवर्क पर एक सुरक्षात्मक DNS परत लागू करता है, जो लुकअप के दौरान ही हानिकारक श्रेणियों, फ़िशिंग और मैलवेयर डोमेन को ब्लॉक करता है और कनेक्शन शुरू होने से पहले विज्ञापनों और ट्रैकर्स को हटा देता है। आप प्रत्येक SSID, VLAN और स्थान के लिए एक अलग नीति निर्धारित कर सकते हैं, और फिर एक ही डैशबोर्ड में देख सकते हैं कि क्या, कहाँ और कब ब्लॉक किया गया था। यह आपके नेटवर्क के अनुकूल कैसे बैठता है, यह देखने के लिए Purple Shield पर जाएं।