
Che cos'è il filtraggio URL e in che modo blocca i siti web
Che cos'è il filtraggio URL? Scopri come verifica un indirizzo web prima del caricamento di una pagina, le categorie che utilizza e i suoi limiti.
Published 12 novembre 2026
Il filtraggio URL verifica un indirizzo web richiesto confrontandolo con regole, categorie ed elenchi di consentiti o bloccati prima del caricamento della pagina. Il controllo risiede a livello di Domain Name System, il livello di denominazione definito nelle specifiche RFC 1034 e RFC 1035 dell'IETF, nello spazio di tempo che intercorre tra il tocco su un link e l'apparizione della pagina.
Un ospite di un hotel tocca un link in un'e-mail di prenotazione. Uno studente apre un risultato di ricerca su un laptop scolastico. Un paziente in una sala d'attesa prova ad accedere a un sito di video tramite il WiFi dell'ospedale WiFi. In ciascun caso, il filtro valuta la destinazione prima che il browser abbia caricato la pagina. L'utente visualizza il sito oppure un avviso che ne comunica il blocco su quella rete.
La decisione viene presa prima che il filtro possa ispezionare il contenuto della pagina. Le sue regole e i suoi registri determinano quali richieste intercettare e cosa accade quando ne blocca una.
Sommario
- Che cos'è il filtraggio URL in parole semplici
- Come un filtro decide prima del caricamento di una pagina
- Metodi di applicazione e che cosa controlla ciascuno di essi
- Filtraggio URL rispetto a filtraggio DNS
- Dove viene utilizzato il filtraggio URL e perché le scuole lo hanno adottato
- Perché il DNS crittografato può aggirare un filtro
- Perché i blocchi basati su categorie commettono errori
- Verificare se il filtraggio URL sia adatto alla propria rete
Che cos'è il filtraggio URL in parole semplici
Un ospite si connette al WiFi di un hotel, tocca un link in un'email di conferma e attende. La pagina si apre oppure viene visualizzato un avviso personalizzato. La decisione è stata presa pochi passaggi prima, prima ancora che il browser avesse qualcosa da mostrare.
Il filtraggio dei collegamenti URL è un metodo per controllare l'accesso ai siti web verificando l'indirizzo web richiesto rispetto a regole, categorie, dati sulla reputazione ed elenchi di consentiti o bloccati prima che la connessione venga stabilita.
È come immaginarne l'accesso gestito da un addetto con tre elenchi. L'elenco dei consentiti, la whitelist, autorizza i siti indicati dalla politica come eccezioni, anche quando la regola generale li vieterebbe. L'elenco dei vietati, la blacklist, respinge i siti specificati indipendentemente da altre condizioni. Tutti gli altri utenti vengono suddivisi per categoria, pertanto le scommesse vengono reindirizzate all'accesso vietato e il sito di consultazione all'accesso consentito.
Ogni filtro risponde alle stesse tre domande, in questo ordine:
- Cosa è stato richiesto. Un nome di dominio e, in alcune configurazioni, il percorso completo successivo.
- Quale regola corrisponde. Una categoria, una voce di elenco, un punteggio di reputazione, un gruppo di utenti o una finestra temporale.
- Cosa succede dopo. Consentire, bloccare o reindirizzare a una pagina di avviso che spiega la decisione.
Occorre essere precisi su ciò che viene valutato. Il filtro esamina la destinazione, non le parole digitate da un utente in una casella di ricerca o in un modulo di contatto. Il controllo a livello di frasi è una tecnica diversa che ispeziona l'indirizzo o la pagina stessa, e presenta diverse modalità di errore.
Troverà questo controllo in scuole, uffici, ospedali, biblioteche, aeroporti e in qualsiasi rete ospiti che mostri una pagina di blocco al posto di un sito.
Un filtro prende una decisione sull'indirizzo prima dell'arrivo del contenuto; per questo motivo è rapido, ma è anche il motivo per cui non può analizzare tutto ciò che si trova all'interno di una pagina.
Come un filtro prende decisioni prima del caricamento di una pagina
Seguendo una ricerca dall'inizio alla fine, la struttura risulta chiara. Il Domain Name System trasforma un dominio leggibile in un indirizzo e il filtraggio basato su DNS trasforma questo passaggio di denominazione in un punto di applicazione delle regole, come documentato nella cronologia DNS di BIND: il resolver può restituire l'indirizzo corretto, negare la ricerca o reindirizzare l'utente a una pagina di conformità.
La breve panoramica sottostante mostra la stessa sequenza in azione.
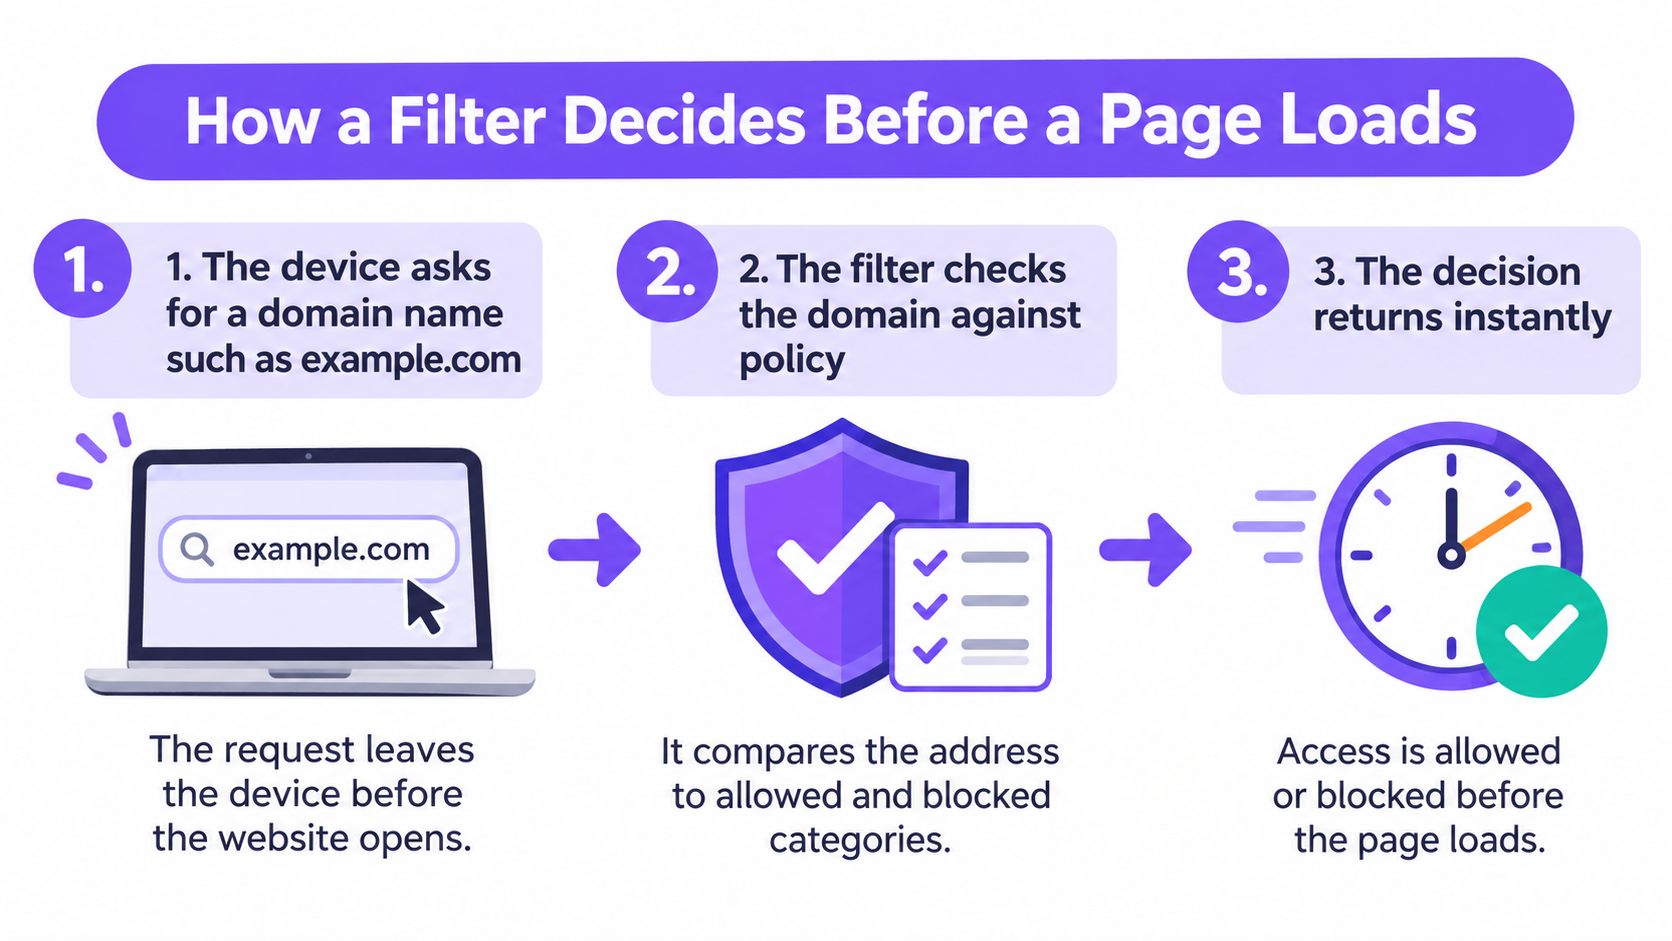
Ecco la sequenza, passaggio per passaggio, con il motivo per cui ciascun passaggio è importante.
- Il dispositivo richiede un nome di dominio. Tale richiesta lascia il dispositivo prima che esista qualsiasi dato della pagina, pertanto il nome è tutto ciò che si può valutare in quel momento.
- Il resolver la riceve. Questo è il livello di denominazione in cui gli indirizzi leggibili diventano instradabili, ed è esattamente il motivo per cui un filtro posizionato qui vede ogni dispositivo senza doverne toccare alcuno.
- Il dominio viene confrontato con i criteri di rete. Vengono valutati la relativa categoria, qualsiasi voce di autorizzazione o blocco, il punteggio di reputazione ed eventuali pianificazioni collegate a quella rete. Una corrispondenza viene definita prima che esista una connessione.
- I criteri restituiscono una risposta. L'indirizzo effettivo, nessun indirizzo oppure un reindirizzamento a una pagina di avviso. Le configurazioni più solide applicano il sinkholing alla richiesta, in modo che il client riceva una risposta che non porta da nessuna parte.
- Il browser si connette o legge l'avviso. Una ricerca bloccata non apre mai una connessione, pertanto una pagina di phishing o un richiamo di malware si interrompe al primo passaggio anziché essere bloccato successivamente.
- L'evento viene registrato in un log. Ora, rete, dominio richiesto e decisione. Tali registrazioni consentono a un amministratore di perfezionare i criteri o di individuare un dispositivo che continua a richiedere lo stesso dominio dannoso.
Il meccanismo opera a diversi livelli, dalla corrispondenza esatta di domini o URL fino alla classificazione per categorie, all'ispezione delle parole chiave e al punteggio di reputazione per malware e phishing, fino alle regole basate su gruppi e orari. Risulta particolarmente efficace nella decisione sul dominio, poiché una pagina moderna estrae contenuti da molteplici domini e il protocollo HTTPS crittografato nasconde il contenuto interno, rendendo il nome il segnale più attendibile.
Non è necessario installare nulla sul dispositivo. Una volta apportata la modifica al DNS, il filtraggio copre contemporaneamente ogni dispositivo presente su quella rete, senza dover installare nulla sui singoli dispositivi.
Due verifiche che può eseguire questa settimana:
- Confermare quale resolver utilizzano i dispositivi. Verificare le impostazioni DNS distribuite dalla rete. Se i dispositivi puntano a un resolver esterno, i criteri applicati non saranno i Suoi, a prescindere da quanto mostrato dalla console.
- Caricare un dominio che si desidera bloccare. Provare da un dispositivo per ospiti, non dal laptop di un amministratore. Se la pagina di avviso non viene visualizzata, si tratta di un problema di copertura anziché di criteri.
Metodi di applicazione e cosa controlla ciascuno di essi
Un hotel desidera mantenere raggiungibile un gateway di pagamento, bloccare i siti di gioco d'azzardo nelle aree famiglie e impedire che il laptop infetto di un ospite contatti server esterni. Si tratta di tre attività distinte, ciascuna appartenente a un metodo diverso. Individui la riga corrispondente al Suo problema.
| Metodo | Elementi verificati | Risultato tipico | Esempio |
|---|---|---|---|
| Corrispondenza esatta di dominio o URL | Un indirizzo specifico confrontato con un elenco | Consenti o blocca | Blocca un singolo sito di notizie |
| Classificazione per categoria | La categoria assegnata a un dominio | Blocca un intero gruppo di siti | Blocca i siti di gioco d'azzardo |
| Ispezione delle parole chiave | Parole presenti nell'indirizzo o nella pagina | Blocca o avvisa | Segnala il percorso di una pagina che contiene una parola vietata |
| Punteggio di reputazione | Punteggi di threat intelligence | Blocca domini noti di malware o phishing | Blocca un dominio di phishing registrato di recente |
| Criteri basati su orari o gruppi | Pianificazione, gruppo utente o rete | Applica una regola più severa in orari stabiliti | Regole serali più restrittive sul WiFi per ospiti |
La maggior parte delle distribuzioni operative combina due o tre metodi, poiché ciascuno presenta dei limiti. Gli elenchi esatti sono precisi e richiedono una manutenzione costante man mano che i siti si spostano. Le categorie si adattano a milioni di domini, ma la loro efficacia dipende dalla classificazione sottostante. Le regole basate su parole chiave individuano ciò che le categorie tralasciano e bloccano eccessivamente pagine prive di rischi che condividono casualmente una parola. Il punteggio di reputazione individua i domini di phishing registrati di recente che nessuna categoria ha ancora avuto il tempo di descrivere.
Regola pratica: Iniziare con le categorie e i dati sulle minacce, che coprono la maggior parte del lavoro con la minima manutenzione. Aggiungere poi eccezioni nominate per i siti da cui la struttura dipende, come un provider di pagamenti o un portale per i pazienti. Aggiungere le regole per parole chiave solo per ultime e in modo restrittivo.
Ogni riga risponde a un quesito diverso: cosa viene valutato e cosa deve accadere in caso di corrispondenza. La seconda domanda è quella in cui le strutture riscontrano problemi, poiché un'unica regola generale è raramente adeguata contemporaneamente per personale, studenti e ospiti.
Filtraggio URL rispetto a filtraggio DNS
Il confronto viene solitamente presentato come una scelta tra prodotti, ma non è così. Il filtraggio DNS è un singolo punto di applicazione all'interno del filtraggio URL: la stessa decisione di direttiva, collocata durante la ricerca al posto di un proxy o all'interno del browser.
In un'implementazione a livello DNS, il client richiede innanzitutto un indirizzo e il risolutore di filtraggio confronta il dominio richiesto (più l'indirizzo restituito nelle implementazioni più avanzate) con le regole di policy e la threat intelligence. Può quindi restituire la risposta effettiva, non restituire nulla, reindirizzare a una pagina di blocco o reindirizzare a un sinkhole. Le linee guida di CISA e NSA sulla selezione di un servizio DNS protettivo evidenziano che questo approccio blocca la prima connessione a phishing, malware, ransomware, botnet e infrastrutture di comando e controllo, anziché attendere di ispezionare ciò che accade in seguito.
Messe a confronto, le due opzioni differiscono per gli attributi che ne determinano l'idoneità.
| Attributo | Filtraggio URL (completo) | Filtraggio DNS |
|---|---|---|
| Dove avviene la decisione | Proxy, firewall o browser | Risolutore DNS, prima della connessione |
| Cosa viene controllato | URL completo, percorso, parole chiave e categorie | Nome di dominio e indirizzo IP restituito |
| Richiede software sui dispositivi | Spesso sì, oppure un gateway proxy | No, impostato a livello di rete |
| Esamina l'interno delle pagine HTTPS | Sì, con ispezione TLS | No, solo a livello di dominio |
| Implementazione tipica | Reti aziendali e scuole con proxy | WiFi per ospiti WiFi, sedi ed espansioni di rete |
Il livello di dominio rileva anche le richieste che gli utenti non digitano mai. Il report di AdGuard di dicembre 2024 sui tracker ha evidenziato che i tracker pubblicitari hanno rappresentato il 7,84% del traffico internet globale nel 2024, e ciascuna di queste richieste inizia come una ricerca DNS.
- Scegliere il filtraggio DNS quando la copertura conta più della granularità. Dispositivi degli ospiti non gestiti, diverse strutture e nessuna intenzione di installare agent sui telefoni degli utenti.
- Scegliere il filtraggio completo degli URL quando è necessaria maggiore profondità. Regole a livello di percorso, ispezione a livello di pagina, controlli di caricamento e download.
- Utilizzare entrambi laddove il rischio lo giustifichi. Molti servizi lo fanno già: il resolver gestisce la decisione sul dominio, il proxy gestisce ciò che accade in seguito.
Questo limite merita di essere enunciato chiaramente. Il filtraggio DNS può bloccare un sito, ma non può indicare quale pagina sia stata caricata all'interno di un dominio consentito. Se tale distinzione è importante per i Suoi criteri, è necessaria un'ispezione al di sopra del livello di risoluzione dei nomi; una disamina del funzionamento del filtraggio DNS illustra ciò che tale livello risolve e non risolve.
Dove si usa il filtraggio URL e perché le scuole lo hanno adottato
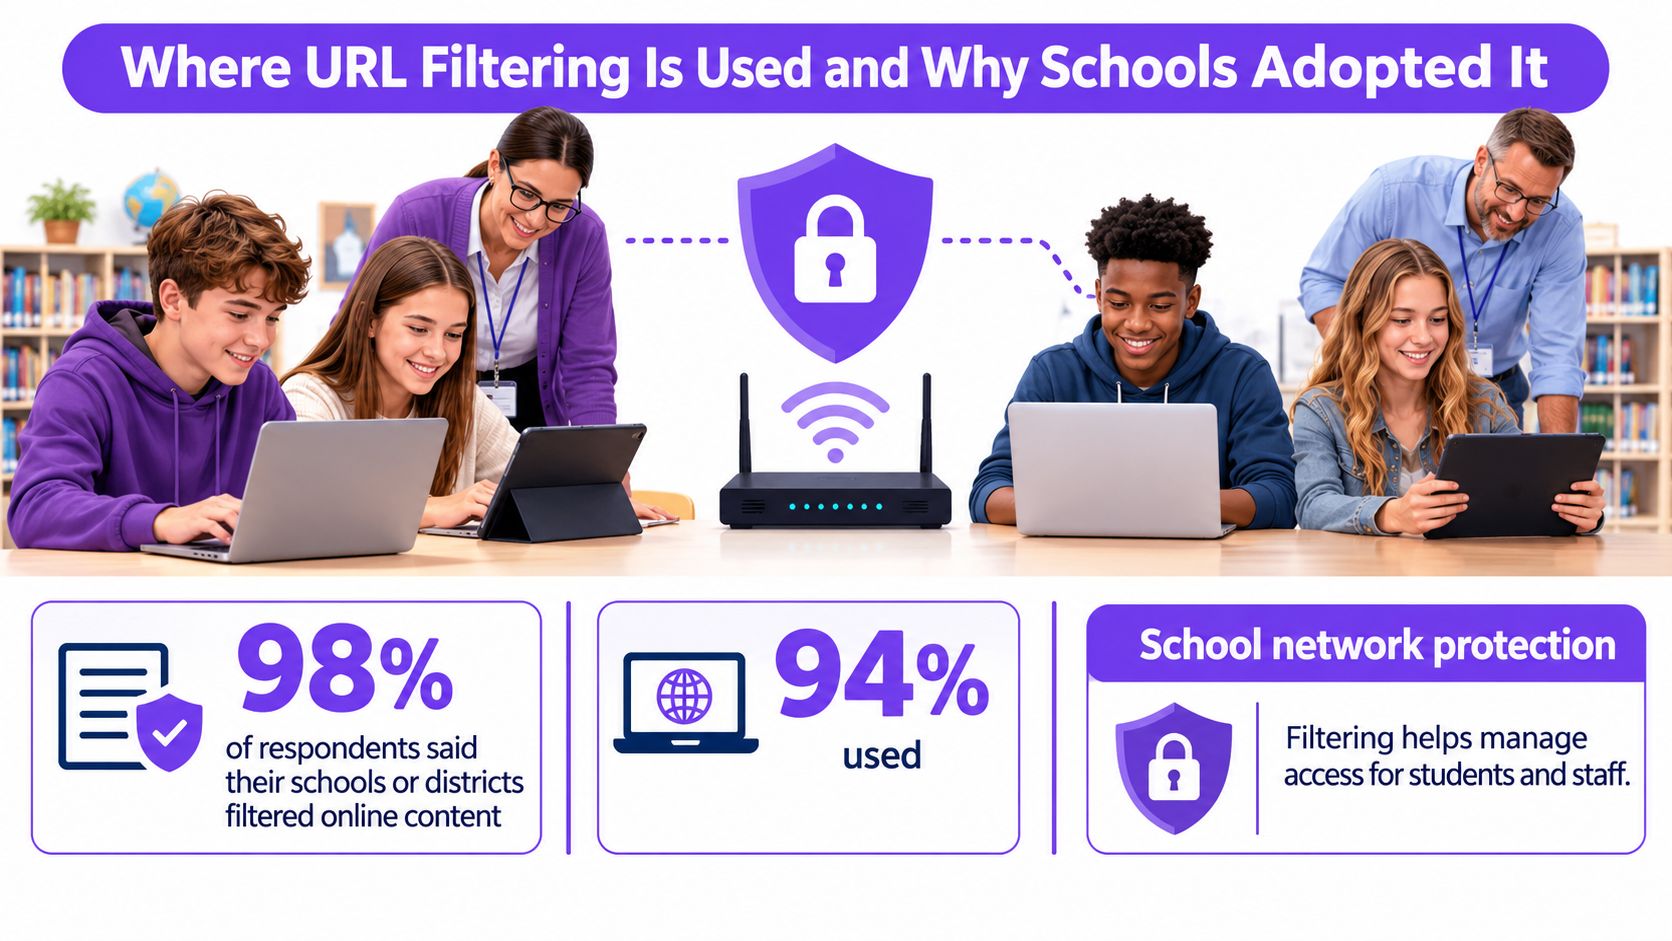
Uno studente fa clic su un risultato di ricerca su un laptop scolastico. Il filtro applica le regole della scuola prima del caricamento della pagina, aiutando il personale a gestire i siti che gli studenti possono raggiungere. In un'indagine a livello nazionale dell'American Association of School Librarians condotta nel 2012 con 4.299 risposte, il 98% degli intervistati ha dichiarato che la propria scuola o il proprio distretto filtrava i contenuti online, mentre il 94% ha riferito di utilizzare software di filtraggio.
| Misura | Quota di intervistati | Totale |
|---|---|---|
| Scuole o distretti con contenuti online filtrati | 98% | Non segnalato |
| Utilizzo di software di filtraggio | 94% | Non segnalato |
| Filtraggio basato su URL, l'approccio software più comune | 70% | 2.827 |
| Filtraggio basato su parole chiave | 60% | 2.423 |
| Uso di blacklist | 47% | 1.898 |
| Filtri applicati al personale | 88% | Non segnalato |
| Stesso livello di filtraggio per studenti e personale | 56% | Non segnalato |
Il filtraggio basato su URL è risultato l'approccio software più comune tra gli intervistati, seguito dal filtraggio basato su parole chiave e dalle blacklist. Il filtraggio non ha riguardato solo gli studenti: l'88% ha dichiarato che il personale era incluso, e il 56% ha utilizzato lo stesso livello di filtraggio per studenti e personale.
Tali risultati evidenziano due ruoli per i filtri scolastici: la tutela degli studenti e l'applicazione pratica delle regole di utilizzo accettabile. Un filtro è una regola applicata all'accesso alla rete, non una garanzia che ogni pagina venga classificata correttamente. I filtri possono bloccare materiale legittimo o non rilevare contenuti che un criterio mira a limitare, pertanto le scuole hanno bisogno di un metodo per esaminare e modificare le decisioni.
Lo stesso controllo in altri tre contesti
- Le strutture ricettive possono applicare regole di categoria al WiFi per ospiti, anche sui telefoni che la struttura non gestisce direttamente. Un'attrazione per famiglie potrebbe scegliere regole più severe per la rete utilizzata dai bambini.
- Le reti ospedaliere servono il personale che necessita di risorse cliniche e di consultazione, oltre ai visitatori che utilizzano una rete separata. Tali gruppi potrebbero necessitare di criteri differenti.
- Le biblioteche e gli aeroporti possono applicare regole al WiFi pubblico condiviso. Messaggi di blocco chiari aiutano gli utenti a comprendere perché un sito non è disponibile.
Le scuole rendono particolarmente visibile la questione del dovere di protezione, ma gli stessi interrogativi sulle direttive si ripropongono ovunque le persone condividano una rete. La guida al filtraggio web per le scuole spiega come gli istituti scolastici affrontano tali direttive.
L'attività pratica consiste nell'adattare le regole alle persone e alla rete. Una policy adatta a una scuola primaria potrebbe bloccare troppo per il bar di un hotel o troppo poco per uno studente in uno studentato. Un elenco di categorie più lungo non risolverà questo disallineamento; è necessario che la policy rifletta il pubblico e la finalità della rete.
Perché il DNS crittografato può aggirare un filtro
Un istituto scolastico può configurare il proprio WiFi per utilizzare un resolver DNS filtrato, tuttavia il browser di uno studente potrebbe inviare le ricerche di dominio attraverso un resolver crittografato differente. Il filtro perde quindi visibilità su tali richieste. Il DNS over HTTPS è un protocollo che può generare questo divario, rendendo il blocco DNS solo parzialmente efficace quando i dispositivi possono selezionare un percorso di ricerca alternativo.
I percorsi attorno a un resolver
- Risolutori integrati nelle app. Alcune applicazioni ignorano le impostazioni DNS della rete e utilizzano le proprie.
- Impostazioni del browser. Un browser può essere configurato per utilizzare un risolutore crittografato.
- VPN. Una VPN può reindirizzare il traffico all'esterno della rete prima che la ricerca DNS raggiunga il risolutore della rete.
- Connessioni dirette all'indirizzo. Un'app che conosce già un indirizzo IP può saltare la ricerca del dominio.
- Domini cloud condivisi. Il blocco di un dominio condiviso può interrompere servizi non correlati. Consentirlo potrebbe lasciare raggiungibili più servizi.
Cosa applicare in alternativa
Un gateway di rete può bloccare le richieste DNS in uscita verso resolver non approvati, indirizzando i dispositivi verso il resolver della rete o impedendo la risoluzione di tali richieste. I log possono rivelare ricerche non riuscite o traffico insolito sui resolver, sebbene non mostrino ogni singola azione su un dispositivo. Registrare le eccezioni in modo che la policy rimanga comprensibile e gestibile.
Cosa promettere: I dispositivi che utilizzano il percorso DNS della rete vengono filtrati. I controlli del gateway possono limitare alcuni percorsi alternativi a tale instradamento, ma non possono garantire la visibilità su tutta l'attività di rete.
Il WiFi per ospiti rende l'applicazione più complessa: i telefoni dei visitatori possono utilizzare le proprie impostazioni e la struttura non può installare software su di essi. Inserire le regole del resolver nella configurazione di rete, quindi chiarire cosa tali regole possono e non possono vedere. Scoprire in che modo il DNS over HTTPS modifica la visibilità della rete.
Perché i blocchi delle categorie commettono errori
In una scuola, la risorsa per una lezione può trovarsi su un dominio utilizzato anche per materiale non correlato. Se il filtro inserisce tale dominio nella categoria errata, gli studenti possono perdere l'accesso alla risorsa insieme ai contenuti che la scuola intendeva bloccare. Le decisioni sulle categorie influiscono su chiunque condivida la rete.
Due modi in cui un blocco delle categorie fallisce
Il sotto-blocco si verifica quando una pagina dannosa riesce a passare perché il suo dominio non è stato classificato o è stato classificato in modo errato. Il sovra-blocco si verifica quando contenuti utili, come una pagina sulla salute, un servizio di pagamento, una risorsa didattica o uno strumento aziendale, vengono inseriti in una categoria bloccata.
Alcuni prodotti per il controllo genitoriale hanno riscontrato entrambi i problemi: omissione di domini sensibili e contestuale blocco di contenuti appropriati oppure applicazione di regole non coerenti. Una revisione del 2025 sull'accuratezza del filtraggio DNS spiega perché i risultati dipendano dall'elenco di riferimento utilizzato per uno specifico scopo. Le errate classificazioni possono creare falsi positivi e i loro effetti raggiungono un numero maggiore di persone quando lo stesso criterio viene applicato all'intera rete, come descritto nel documento della conferenza TMA 2025.
In un hotel, un dominio di pagamento classificato in modo errato potrebbe impedire agli ospiti di completare una transazione. Il personale della reception potrebbe venire a conoscenza del problema, anche se non può modificare direttamente i criteri di filtraggio.
Cosa chiedere prima di affidarsi a un elenco di categorie
- Precisione e richiamo per ciascuna categoria. L'accuratezza complessiva può nascondere problemi nelle categorie rilevanti per la Sua rete.
- Un percorso di revisione per i domini erroneamente classificati. Scopra chi gestisce le correzioni e come è possibile inviare un sito per la revisione.
- Governance delle allowlist. Chiarisca chi può aggiungere eccezioni, come viene registrata ogni modifica e quando viene riesaminata.
- Feedback dalla pagina di blocco. Offra agli ospiti o ai docenti un modo per segnalare un sito che dovrebbe essere accessibile.
- Eccezioni temporanee. Utilizzi l'accesso a tempo limitato per un'esigenza specifica anziché lasciare una lacuna permanente nei criteri.
- Report che separano i blocchi di norma dai blocchi di minaccia. Le decisioni relative alle categorie e gli eventi di sicurezza richiedono risposte differenti.
Un elenco di categorie più lungo non garantisce decisioni migliori. Ogni categoria rappresenta un'ulteriore possibilità di bloccare qualcosa di utile o di tralasciare qualcosa di dannoso, pertanto la qualità della classificazione e la procedura per correggere gli errori contano più della lunghezza dell'elenco.
Verificare se il filtraggio URL sia adatto alla propria rete
Quattro domande permettono di stabilirlo, richiedendo meno tempo rispetto a una dimostrazione del fornitore.
- Elenchi i dispositivi. Gestiti, non gestiti e per ospiti. La composizione indica se è possibile fare affidamento su qualsiasi elemento installato sull'endpoint.
- Decida cosa deve essere bloccato. Solo minacce, solo categorie dannose o entrambi. La risposta definisce i Suoi requisiti di reportistica.
- Verifichi se i dispositivi possono modificare il resolver. In caso affermativo, verifichi se il gateway è in grado di imporre un unico percorso approvato, poiché il DNS crittografato aggira un resolver non imposto.
- Richieda le prove di accuratezza. Precisione e richiamo a livello di categoria, il percorso di revisione per un sito classificato in modo errato e la modalità di gestione delle allowlist. Un fornitore che non è in grado di descrivere il processo di revisione vende un elenco, non un filtro.
Questa checklist è ciò per cui Purple Shield è stato progettato: un unico livello DNS che filtra i contenuti, ferma le minacce e rimuove gli annunci su ogni dispositivo e su ogni rete, con una policy per SSID, VLAN e sede e una dashboard unica per monitorare cosa è stato bloccato e quando. Il suo filtraggio soddisfa lo standard Friendly WiFi e i requisiti dell'Internet Watch Foundation.
Inizi con un progetto pilota di una settimana su un'unica rete di prova. Applichi la politica, carichi un dominio che prevede di bloccare e verifichi che compaia la pagina di avviso, quindi analizzi il registro della prima settimana. Ciò che occorre valutare è la suddivisione tra blocchi di politica, blocchi di minacce e falsi positivi, in quanto questo dato indica se la politica richiede una calibrazione prima di essere estesa a tutti i siti.
Purple Shield applica uno strato DNS protettivo sulle reti della struttura, degli ospiti e sul WiFi WiFi pubblico, bloccando le categorie dannose, i domini di phishing e malware al momento della ricerca e rimuovendo annunci e tracker prima dell'avvio della connessione. È possibile impostare una politica distinta per ogni SSID, VLAN e struttura, per poi visualizzare ciò che è stato bloccato, dove e quando all'interno di un'unica dashboard. Visiti Purple Shield per scoprire come si adatta alla Sua rete.