
WiFi per alloggi studenti che funziona per i residenti
Crea un WiFi affidabile per gli alloggi degli studenti grazie a linee guida pratiche su segmentazione, filtraggio, tutela della sicurezza, reportistica, test e gestione operativa quotidiana.
Published 22 ottobre 2026
Un residente sta cercando di partecipare a un seminario dalla propria camera da letto mentre un coinquilino guarda contenuti in streaming in soggiorno e un altro connette una console da gioco. Il WiFi funziona nell'area reception, ma questo non aiuta quando il segnale cade dietro la parete di una camera o quando un sito di studio legittimo viene bloccato senza spiegazioni. Per i gestori di strutture ricettive e residenze, l'obiettivo è fornire un servizio residenziale affidabile, applicare le regole di tutela in modo proporzionato e mostrare le prestazioni della rete senza trasformare l'assistenza di routine in un controllo della navigazione.
Sommario
- Perché il WiFi residenziale richiede un proprio standard
- Misurare l'esperienza dei residenti prima di modificarla
- Progettare la capacità in base alla domanda residenziale di picco
- Segmentare le reti per accesso e livello di rischio
- Applicare politiche di salvaguardia senza perdere la fiducia dei residenti
- Trasformare la reportistica in operazioni concrete
- Creare una routine di attivazione e risoluzione problemi
Perché il WiFi residenziale richiede uno standard dedicato
Una residenza universitaria non è un'aula con dei letti. Camere da letto, cucine condivise, aree relax, seminterrati e spazi esterni presentano ostacoli diversi per il segnale e differenti modelli di utilizzo. I residenti si spostano tra questi ambienti con laptop, telefoni, console, smart TV e altri dispositivi personali, mentre il personale necessita di una visibilità di rete sufficiente per individuare i guasti e rispondere alle segnalazioni.
I feedback storici degli studenti evidenziano perché gli alloggi necessitano di uno standard di progettazione e di servizio dedicato. Nella ricerca sulla tecnologia per gli studenti condotta da EDUCAUSE nel 2017, il 51% degli studenti ha valutato il WiFi nei dormitori e negli alloggi studenteschi come buono o eccellente, rispetto al 76% nelle biblioteche, al 68% nelle aule e al 61% negli spazi pubblici al coperto in generale. Nel frattempo, il 32% ha descritto il WiFi dei dormitori come sufficiente o scarso, rispetto al 30% per le prestazioni complessive della rete. Il divario di 25 punti percentuali tra le valutazioni positive delle biblioteche e quelle degli alloggi mostra come l'impressione generale all'interno del campus possa nascondere un'esperienza residenziale più debole. (Ricerca EDUCAUSE sulla tecnologia per gli studenti)
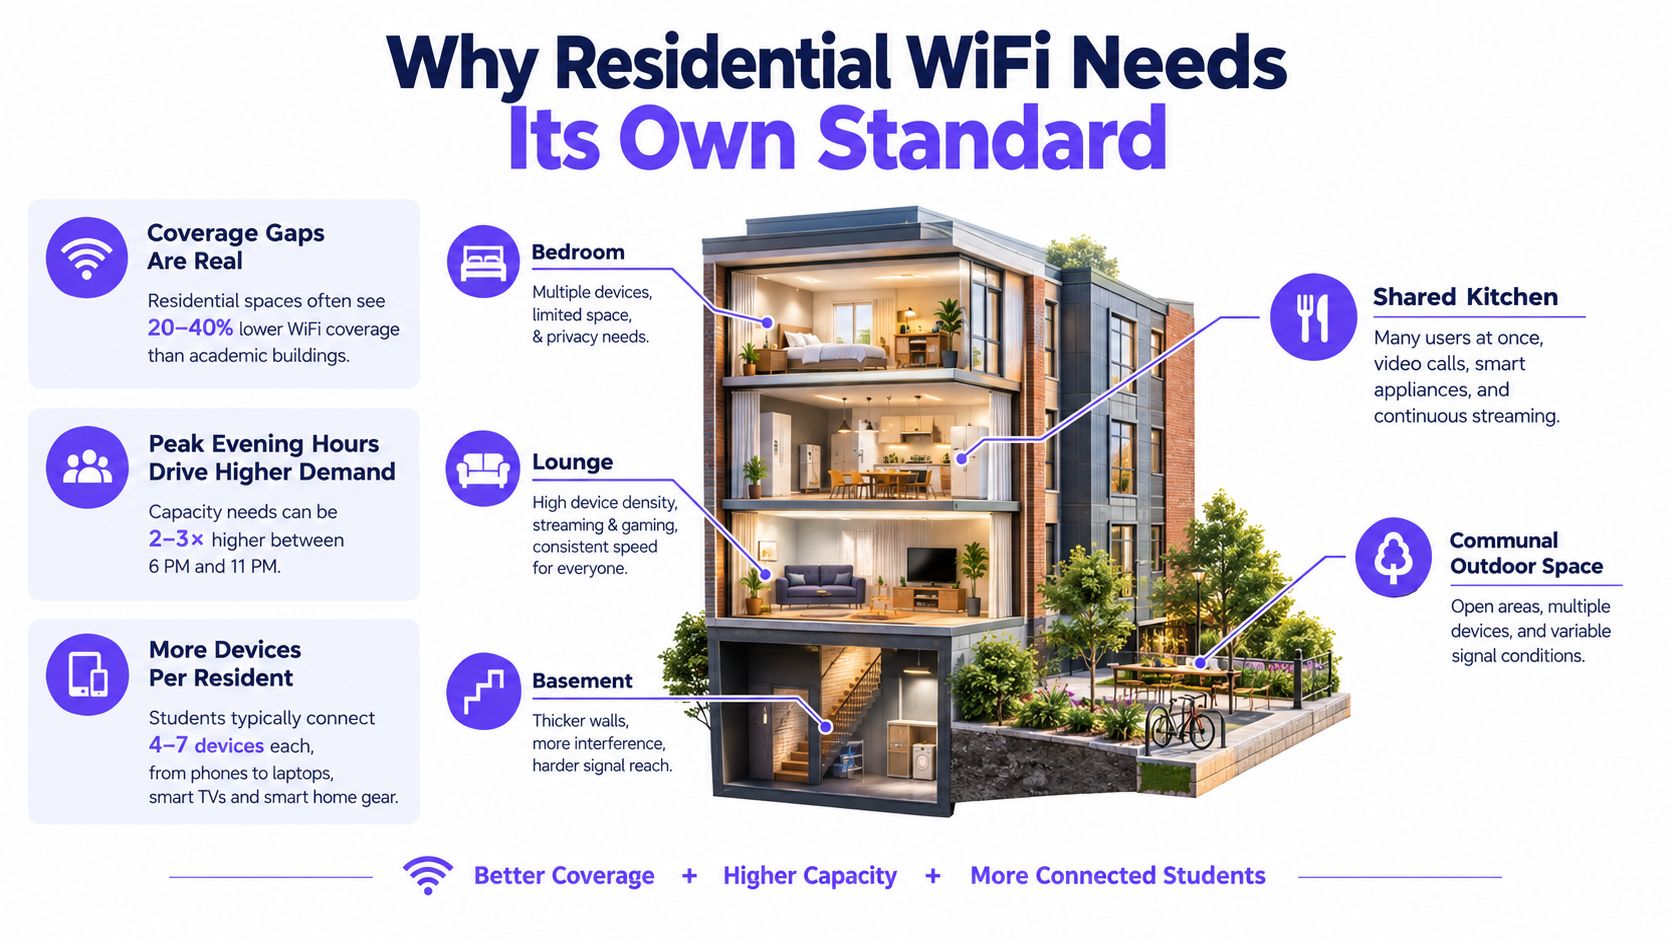
Si tratta di un riferimento storico, non di una garanzia di prestazioni attuali. L'insegnamento pratico rimane valido: una rete che sembra soddisfacente negli edifici accademici può deludere i residenti dove vivono, studiano e utilizzano i propri dispositivi personali. Un gestore dovrebbe quindi definire target residenziali, testare le stanze occupate e fornire un percorso di supporto chiaro piuttosto che affidarsi a una media dell'intero campus o a una promessa di velocità.
Standard dell'operatore: Tratta la connettività come parte del servizio abitativo e di studio. Stabilisci le aspettative su dove deve funzionare, come verrà testata, chi risponde ai guasti e quando verranno verificate le prestazioni.
La differenza tra l'uso all'interno del campus e quello domestico costituisce un contesto utile per la pianificazione. Un confronto sul WiFi in fibra per il lavoro agile può aiutare a chiarire perché una connessione internet potente da sola non garantisca un WiFi affidabile in tutto l'edificio. Nelle strutture ricettive e residenziali, la rete deve anche gestire la diversa disposizione delle stanze, i residenti in roaming e l'airtime condiviso.
Misura l'esperienza dei residenti prima di modificarla
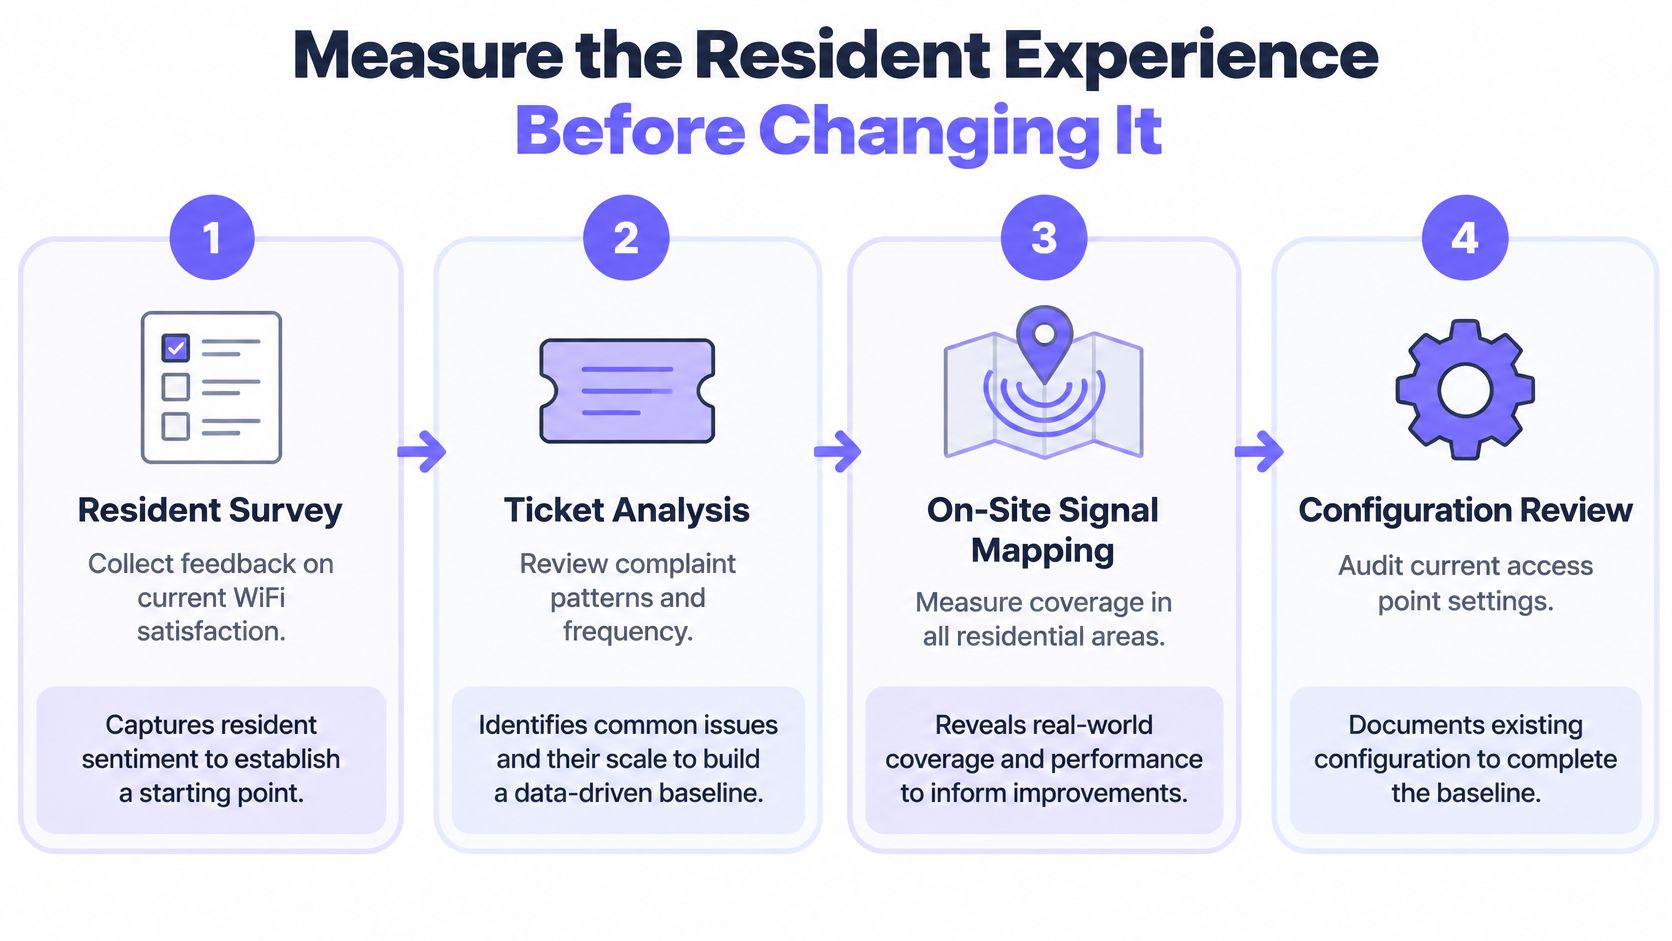
Inizia dai dati concreti, non da un ordine di access point o da una nuova regola di filtraggio. Una baseline utile unisce i feedback dei residenti e i ticket di supporto alle misurazioni in loco e alla revisione della configurazione. Questo aiuta a distinguere una zona d'ombra nella camera da letto da problemi di congestione, di autenticazione, di DNS o da una policy che blocca un servizio legittimo.
I sondaggi tra gli studenti dimostrano che vale la pena misurare l'affidabilità anche quando è l'università a gestire il WiFi. In un sondaggio della University at Buffalo, il 52% dei 1.839 intervistati nel 2022 ha segnalato problemi significativi con eduroam, rispetto al 37% dei 4.139 intervistati nel 2023. Il medesimo report cita preoccupazioni degli studenti a livello nazionale per quei periodi, ma gli istituti e gli anni dei sondaggi differiscono, quindi queste cifre non costituiscono un unico benchmark universale. Mostrano tuttavia perché i gestori dovrebbero monitorare l'esperienza locale piuttosto che dare per scontato che un'infrastruttura gestita sia priva di problemi. (Report del sondaggio sul WiFi per studenti della University at Buffalo)
Crea una baseline andando oltre i semplici test di velocità
Chiedi ai residenti dove si verificano i problemi, cosa stavano facendo e se il guasto riguarda un solo dispositivo o diversi. Confronta tali risposte con lo storico dei ticket, quindi mappa il segnale ed ispeziona le impostazioni degli access point nelle camere da letto, nei corridoi, negli spazi condivisi, nei seminterrati e nelle aree esterne rappresentative. Testa entrambe le bande di frequenza utilizzando più di un dispositivo client, poiché un singolo smartphone può nascondere un problema specifico del dispositivo.
Una valutazione in un dormitorio descritta in uno studio ha combinato Ekahau Site Survey, un adattatore USB esterno, un audit di configurazione degli access point, il feedback dei residenti e test di throughput cablato rispetto a quello wireless. Ha riscontrato un uso elevato della banda a 2.4 GHz insieme a canali a 40 MHz su oltre la metà degli access point, una combinazione che può peggiorare l'interferenza co-canale in un ambiente ad alta densità. I valori medi riportati erano di circa 50 Mbit/s via cavo e 40–50 Mbit/s su WiFi. Questi risultati descrivono quello studio specifico, non un obiettivo per ogni struttura. (Valutazione WiFi nel dormitorio)
Non accettare una velocità media di download come prova di una buona esperienza per i residenti. Misura anche latenza, perdita di pacchetti, roaming e comportamento dei dispositivi simultanei, inclusi i dispositivi personali e IoT laddove ci si aspetta che i residenti li utilizzino.
Concludi la valutazione assegnando il probabile guasto a una categoria: copertura, capacità, riutilizzo dei canali, uplink, politica o supporto. Questo rende il successivo intervento specifico e fornisce una base di riferimento con cui effettuare un confronto dopo la modifica.
Progetta la capacità in base alla domanda residenziale nei picchi di utilizzo
Il throughput nominale di un access point non indica ciò che un residente può effettivamente utilizzare quando più dispositivi condividono l'airtime. È necessario progettare l'accettazione in base a un'aspettativa definita a livello di stanza o di client, per poi verificare se il servizio la soddisfa in condizioni residenziali reali. Effettuare i test durante i periodi di picco anziché in un edificio vuoto, includendo le camere e le aree comuni utilizzate dai residenti.
Un riferimento di installazione WiFi 6 per campus fissa un obiettivo di almeno 20 - 30 Mbit/s per camera di dormitorio, gestendo al contempo la copertura di camere, seminterrati e spazi esterni, nonché il supporto sicuro per i dispositivi personali e IoT, come requisiti distinti. Si tratta di un punto di riferimento, non di una specifica universale; gli operatori devono comunque adeguare gli obiettivi al proprio modello di servizio e verificarli in loco. Lo stesso materiale descrive una valutazione di Stanford su 65 campioni: la velocità media di download è stata di 100.43 Mbit/s, mentre la mediana è stata di 69.11 Mbit/s, e l'80% dei punti campionati ha superato il benchmark di banda larga FCC di 25 Mbit/s. Lo scarto tra media e mediana illustra perché una media possa nascondere le posizioni con segnale più debole. (Riferimento per l'installazione e la misurazione del WiFi 6 nei campus)
Esegui i test seguendo una sequenza che rifletta l'uso reale dei residenti
- Definisci le aspettative. Stabilisci il servizio minimo che accetterai per stanza o client e definisci come valuterai i risultati tra le varie sedi durante i picchi di domanda rappresentativi.
- Verifica la configurazione. Rivedi l'uso della banda, l'ampiezza del canale, il riutilizzo dei canali e la potenza degli access point. Non presupporre che aggiungere hardware sia la soluzione se le impostazioni esistenti causano interferenze evitabili.
- Misura gli spazi occupati. Effettua test in camere da letto, corridoi, salotti, seminterrati e aree esterne. Includi sia il comportamento a 2.4 GHz che a 5 GHz e i dispositivi utilizzati dai residenti.
- Crea carico. Esegui test simultanei su più client, verifica il roaming tra gli access point e controlla le prestazioni dell'uplink. Lo speed test di un singolo laptop non mostrerà come competono più dispositivi contemporaneamente.
| Verifica | Condizione di test | Problema rilevato |
|---|---|---|
| Copertura delle camere | Testare nelle camere occupate e nelle aree comuni | Segnale debole o una copertura insufficiente in un punto specifico |
| Client contemporanei | Eseguire più dispositivi contemporaneamente | Congestione del tempo di trasmissione (airtime) o access point sovraccarichi |
| Roaming | Spostarsi tra le aree degli access point durante l'uso attivo | Sessioni interrotte o client sticky |
| Uplink e qualità | Registrare upload, latenza e perdita di pacchetti con throughput | Vincoli di backhaul o servizio instabile |
Per le installazioni che richiedono una valutazione pratica o interventi correttivi, ingaggiare tecnici per reti domestiche può fornire un'idea del tipo di supporto a livello di struttura di cui un edificio potrebbe aver bisogno. La decisione finale di accettazione deve rimanere tua: registra la soglia, le condizioni di test e i risultati a livello di posizione, quindi ripeti i test dopo ogni modifica.
Segmenta le reti in base ad accesso e rischio
La segmentazione è utile quando ogni rete ha uno scopo chiaro e un proprietario. Non costituisce una garanzia di sicurezza di per sé. L'operatore deve decidere chi può connettersi, come si autentica, quale supporto copre il servizio e cosa succede al traffico quando una politica o un componente di rete si guasta.
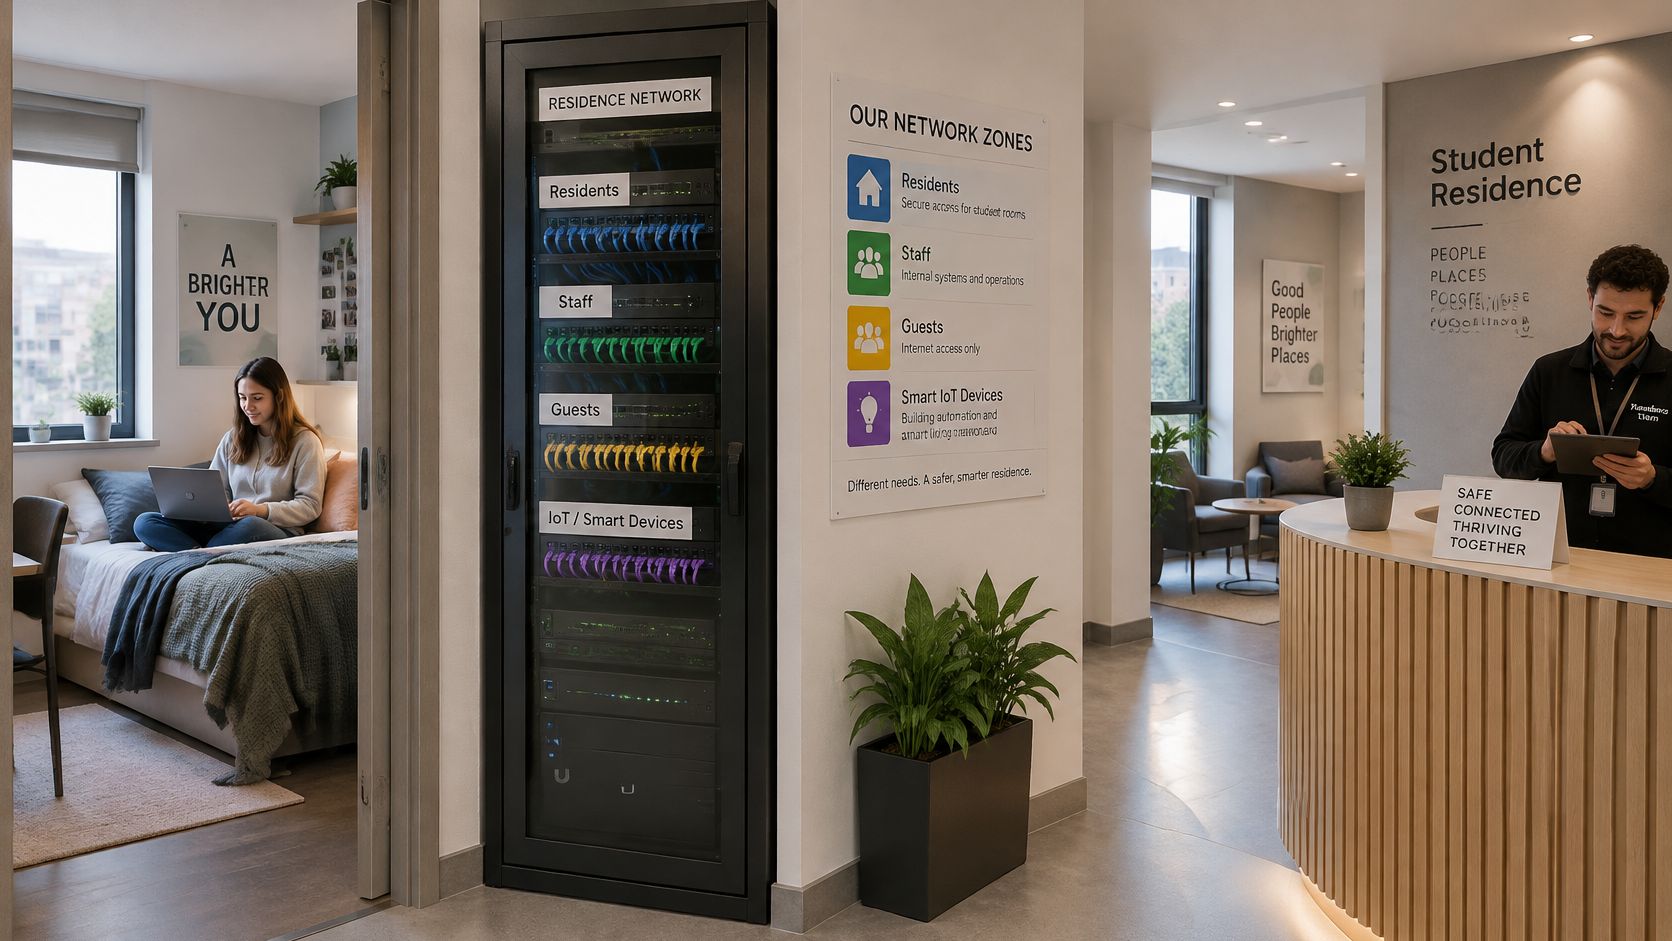
Un'architettura pratica dovrebbe separare l'accesso per residenti, personale, ospiti e IoT. I residenti hanno bisogno di un modo stabile per connettere i propri dispositivi personali e accedere allo studio e ai servizi quotidiani. Il personale necessita di un accesso che rispecchi le proprie responsabilità lavorative. L'accesso per gli ospiti deve essere distinto dalle credenziali dei residenti, mentre i dispositivi IoT potrebbero richiedere una connettività limitata ai soli servizi necessari. Un'offerta a livelli, gratuita o a pagamento, o la gestione dei dispositivi possono modificare i termini del servizio, ma non dovrebbero creare confusione su chi sia il responsabile della policy o della gestione degli incidenti.
Registra lo scopo, il metodo di autenticazione, il proprietario della policy, il contatto di supporto e la gestione del traffico per ciascun SSID o VLAN. Una policy BYOD dovrebbe anche chiarire cosa gestisce l'organizzazione e cosa rimane sul dispositivo del residente. Una guida pratica sulla sicurezza BYOD per reti condivise può aiutare a definire tale limite.
Testa i limiti della rete, non solo l'accesso
Dopo aver creato o modificato una rete, testa l'intero percorso dell'utente residente. Conferma che l'utente previsto riesca ad associarsi e autenticarsi, a risolvere i nomi, a raggiungere i servizi richiesti e a fruire dell'esperienza prevista anche quando i servizi di autenticazione o di policy non sono disponibili. Assicurati che una regola destinata ai residenti non abbia impattato inavvertitamente l'accesso del personale o degli ospiti.
Un SSID separato è utile solo se la gestione di accesso, politica e supporto è distintamente diversa all'atto pratico.
Mantiro l'accesso di gestione separato dall'accesso quotidiano dei residenti e limita chi può modificare i controlli a livello di rete. Se una modifica alle impostazioni causa problemi, l'operatore deve sapere quale rete coinvolge, come ripristinare il comportamento precedente e chi si occupa della comunicazione con i residenti. Questi dettagli operativi sono importanti tanto quanto lo schema di segmentazione.
Il video qui sotto fornisce un contesto aggiuntivo sulla sicurezza della rete e sui controlli di accesso.
Applica le politiche di tutela senza perdere la fiducia dei residenti
Una policy di tutela dovrebbe specificare cosa il gestore intende bloccare, dove si applica la regola e come un residente può segnalare un errore. Alcuni servizi possono richiedere il filtraggio per categorie o Safe Search; i controlli di sicurezza possono individuare i domini dannosi. Le regole basate su fasce orarie possono essere adatte per una rete o una struttura specifica, ma i gestori dovrebbero spiegarne le motivazioni e verificare che l'uso personale e accademico essenziale rimanga garantito.
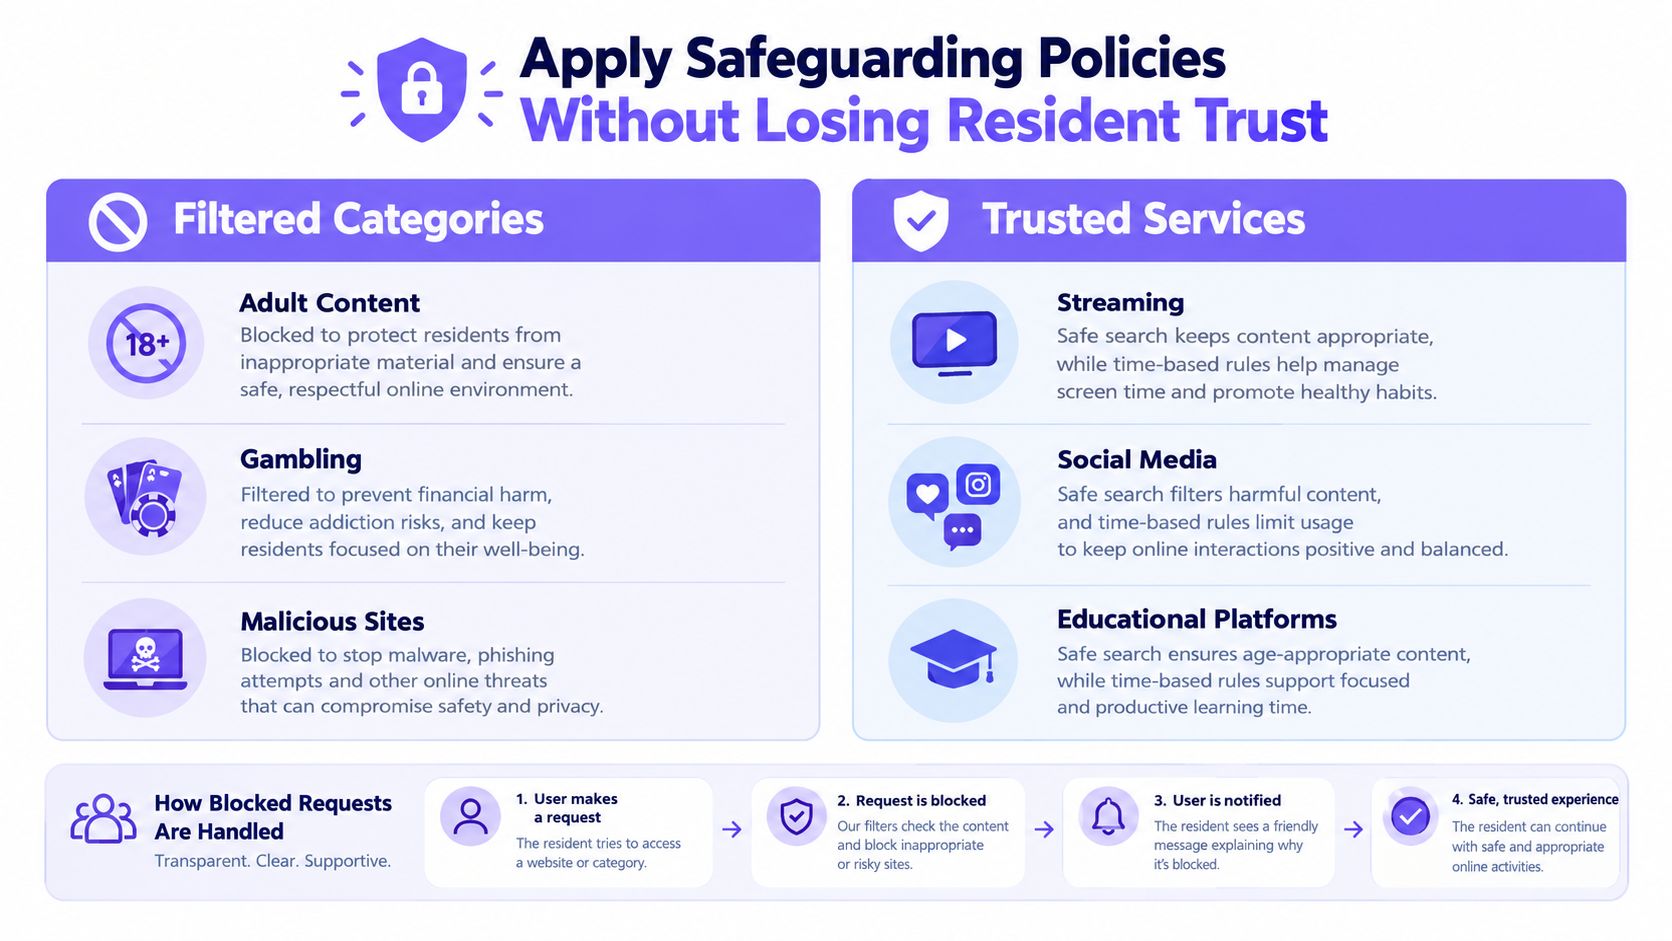
C'è una differenza sostanziale tra il blocco di una query DNS dannosa e la registrazione completa della cronologia di navigazione di un utente. Una progettazione proporzionata limita la raccolta e l'accesso ai soli dati necessari al servizio per la sicurezza, la risoluzione dei problemi e la gestione responsabile delle policy. Le informative per i residenti dovrebbero spiegare cosa viene raccolto, perché viene raccolto, chi può accedervi e per quanto tempo viene conservato, utilizzando un linguaggio semplice e comprensibile.
Le aspettative degli studenti evidenziano la necessità sia di protezione che di trasparenza. Un'indagine del 2025 sugli alloggi nel Regno Unito ha rilevato che la richiesta di una maggiore sicurezza online è salita dal 20% al 55%, mentre la richiesta di una maggiore trasparenza sull'uso dei dati è cresciuta dal 12% al 40%; il 59% si è definito almeno in parte vigilante sulla protezione dei propri dati personali. Queste cifre dimostrano perché i controlli di sicurezza e le informative sulla privacy debbano far parte della stessa politica operativa. (Indagine 2025 sugli alloggi per studenti nel Regno Unito)
Gestisci i falsi positivi come un problema operativo
Quando un servizio accademico o personale legittimo viene bloccato, fornisci ai residenti una pagina di blocco chiara e un modo accessibile per richiedere una revisione. Il personale deve essere in grado di verificare la policy pertinente e il contesto di rete, valutare la richiesta ed effettuare una correzione mirata ove appropriato. Mantieni limitato l'accesso amministrativo e registra le modifiche alle policy in modo che un'eccezione isolata non diventi una regola generale.
Purple Shield è un esempio di servizio a livello DNS in grado di applicare filtri basati su categorie, protezione dalle minacce, Safe Search e policy pianificate per rete, senza richiedere hardware o agent sui dispositivi dei residenti. A prescindere dallo strumento scelto dal gestore, l'elemento fondamentale è definire le policy per la corretta rete di residenti, personale o ospiti e renderne chiaro il risultato. Le indicazioni sui filtri dei contenuti WiFi e sulle opzioni di policy possono supportare tale valutazione.
Salvaguardia e privacy non sono moduli aggiuntivi in competizione tra loro. Richiedono un modello di governance condiviso: regole chiare, accesso limitato, informative trasparenti, una procedura di ricorso e una revisione regolare dei falsi positivi.
Trasforma i report in azioni operative concrete
Un report si rivela utile quando risolve una contestazione. Un residente afferma che la rete ha bloccato il portale per gli esami alle 23:00. Un altro dice che lo streaming si è interrotto durante una partita nella sala comune. Il primo è stato un falso positivo del filtraggio e il secondo un problema di capacità su un singolo access point? Una dashboard che separa rapidamente questi due casi sta facendo il suo lavoro. Una che si limita a conteggiare il traffico, no.
Di fronte alla segnalazione di un residente che un servizio ha smesso di funzionare, l'operatore può verificare l'ora, la rete interessata e il contesto del dispositivo, per poi confrontare l'evento con la politica attiva. Se si è attivato un blocco, il supporto può spiegarne il motivo, valutare se la regola era proporzionata e offrire una modalità per contestarla. Se non si è verificato alcun evento legato alla policy, l'indagine si sposta sulla risoluzione dei nomi, sull'autenticazione, sulla copertura o su un guasto a monte. Questa distinzione è fondamentale, perché evita che un controllo di protezione venga scambiato per un problema di connettività locale, e viceversa.
Un servizio a livello DNS come Purple Shield può evidenziare URL bloccati ed eventi di minaccia per SSID, sede e pianificazione, ed è ciò che rende possibile questo tipo di verifica senza hardware o agenti sui dispositivi dei residenti.
Stabilisci una frequenza regolare per la revisione della reportistica
I controlli a inizio trimestre confermano che le policy, le pianificazioni, gli avvisi per i residenti e i canali di supporto siano pronti. Le verifiche di routine cercano pattern che richiedono interventi: un aumento delle minacce bloccate, una regola che blocca servizi legittimi o un gruppo di reclami specifico per una struttura. Dopo un incidente, registra l'accaduto, le modifiche apportate e se la soluzione ha risolto il problema del residente.
I report davvero utili dimostrano come si è comportata una policy. Non dovrebbero diventare una scusa per raccogliere più informazioni personali di quante siano necessarie al gestore.
Definisci chi può visualizzare i report, chi può modificare le regole e per quanto tempo vengono conservati i dati operativi. Se il team deve dimostrare le proprie pratiche di sicurezza e governance agli stakeholder o ai revisori, le linee guida sulla certificazione Cyber Essentials possono aiutare a strutturare il confronto. Un report dovrebbe concludersi con una decisione e un'azione di follow-up. Un registro che nessuno legge è solo spazio di archiviazione occupato.
Crea una routine di avvio e risoluzione dei problemi
Prima del trasferimento degli inquilini, verifica la copertura nelle camere da letto e negli spazi condivisi, quindi testa più dispositivi simultaneamente sotto un carico di lavoro reale. Verifica la separazione tra residenti, personale, ospiti e dispositivi IoT; controlla l'autenticazione, la risoluzione dei nomi, il comportamento di Safe Search, l'ambito delle policy, i messaggi della pagina di blocco, gli avvisi per i residenti e i canali di supporto. Assegna un responsabile per il ripristino (rollback) prima di qualsiasi modifica che potrebbe impattare un servizio attivo.
Quando un residente segnala un guasto, seguire ogni volta lo stesso ordine diagnostico:
- Riprodurre il problema. Confermare la posizione, il dispositivo, il servizio e l'ora, e verificare se anche altri residenti sono interessati.
- Classificarlo. Determinare se la causa probabile sia la copertura, la capacità, il roaming, l'autenticazione, il DNS, la policy o un servizio esterno.
- Verificare la portata. Confrontare le posizioni e le reti interessate e cercare eventuali modifiche pertinenti alle policy o alla configurazione.
- Apportare una modifica controllata. Applicare la correzione reversibile più piccola possibile, registrarla e ripetere il test in condizioni rappresentative.
Durante il trimestre, esegui i test nei periodi di massima occupazione anziché fare affidamento su un edificio vuoto. Mantieni i risultati percentile e a livello di sede, analizza i falsi positivi e distingui una minaccia bloccata da un'interruzione del servizio prima di chiudere un ticket. Un semplice registro delle modifiche aiuta l'operatore successivo a capire cosa è cambiato e se è necessario un rollback.
I responsabili del supporto possono anche utilizzare un approccio strutturato ai KPI per i team di supporto, verificando che gli incidenti vengano classificati in modo coerente, comunicati chiaramente e gestiti fino in fondo. È possibile chiudere il cerchio analizzando la soddisfazione dei residenti insieme alle evidenze che le policy hanno funzionato come previsto. È così che il WiFi per gli alloggi universitari e studenteschi migliora senza considerare la privacy come un aspetto secondario.
Purple Shield offre DNS protettivo, filtraggio dei contenuti, difesa dalle minacce, controlli sulle policy per singola rete, reportistica e pagine di blocco personalizzate per ambienti WiFi. Se desideri allineare la connettività dei residenti con la tutela della sicurezza e un'operatività responsabile, visita Purple Shield per valutare se è adatto alla tua rete.