
शाळांसाठी ऑनलाइन सुरक्षितता: टप्प्याटप्प्याने मार्गदर्शक
शाळांसाठी ऑनलाइन सुरक्षितता कशी स्थापित करावी हे शिका: धोरणे, वेब फिल्टरिंग, डिव्हाइस व्यवस्थापन आणि घटना अहवाल, आपण या आठवड्यात अंमलात आणू शकता अशा चेकलिस्टसह.
Published ५ नोव्हेंबर, २०२६
शाळांना दरमहा सरासरी पाच सायबर घटनांचा सामना करावा लागतो, आणि U.S. Department of Education's K-12 cybersecurity guidance स्पष्ट करते की फिशिंग आणि जुने सॉफ्टवेअर हे अजूनही हल्ल्यांचे मुख्य मार्ग आहेत. या मोठ्या प्रमाणामुळेच शाळांसाठीच्या ऑनलाइन सुरक्षेकडे तपासणीपूर्वी अपडेट करायचा दस्तऐवज म्हणून पाहिले जाऊ शकत नाही.
विद्यार्थी काय करतात आणि एखादी चिंता नामनिर्देशित प्रौढ व्यक्तीपर्यंत किती वेगाने पोहोचते, यावरून मी सेटअपचे मूल्यमापन करतो. एखादे फिल्टर अस्तित्वात असणे किंवा कर्मचाऱ्यांनी स्वाक्षरी केलेली पॉलिसी असणे, इतक्यानेच ही चाचणी उत्तीर्ण होत नाही.
अनुक्रमणिका
- प्रत्येक शाळेला आवश्यक असलेले पाच स्तर
- कर्मचारी पाळतील असे ऑनलाईन सुरक्षितता धोरण कसे लिहावे
- विद्यार्थी पोहोचू शकणाऱ्या प्रत्येक नेटवर्कचे फिल्टरिंग करणे
- शाळेची आणि वैयक्तिक डिव्हाइसेस व्यवस्थापित करणे
- विद्यार्थ्यांना प्रत्यक्षात येणाऱ्या धोक्यांचे शिक्षण देणे
- घटनांची नोंद करणे आणि काय बदलते याचे मोजमाप करणे
- या सत्रात 30-दिवसांचे ऑनलाईन सुरक्षितता ऑडिट सुरू करा
प्रत्येक शाळेला आवश्यक असलेले पाच स्तर
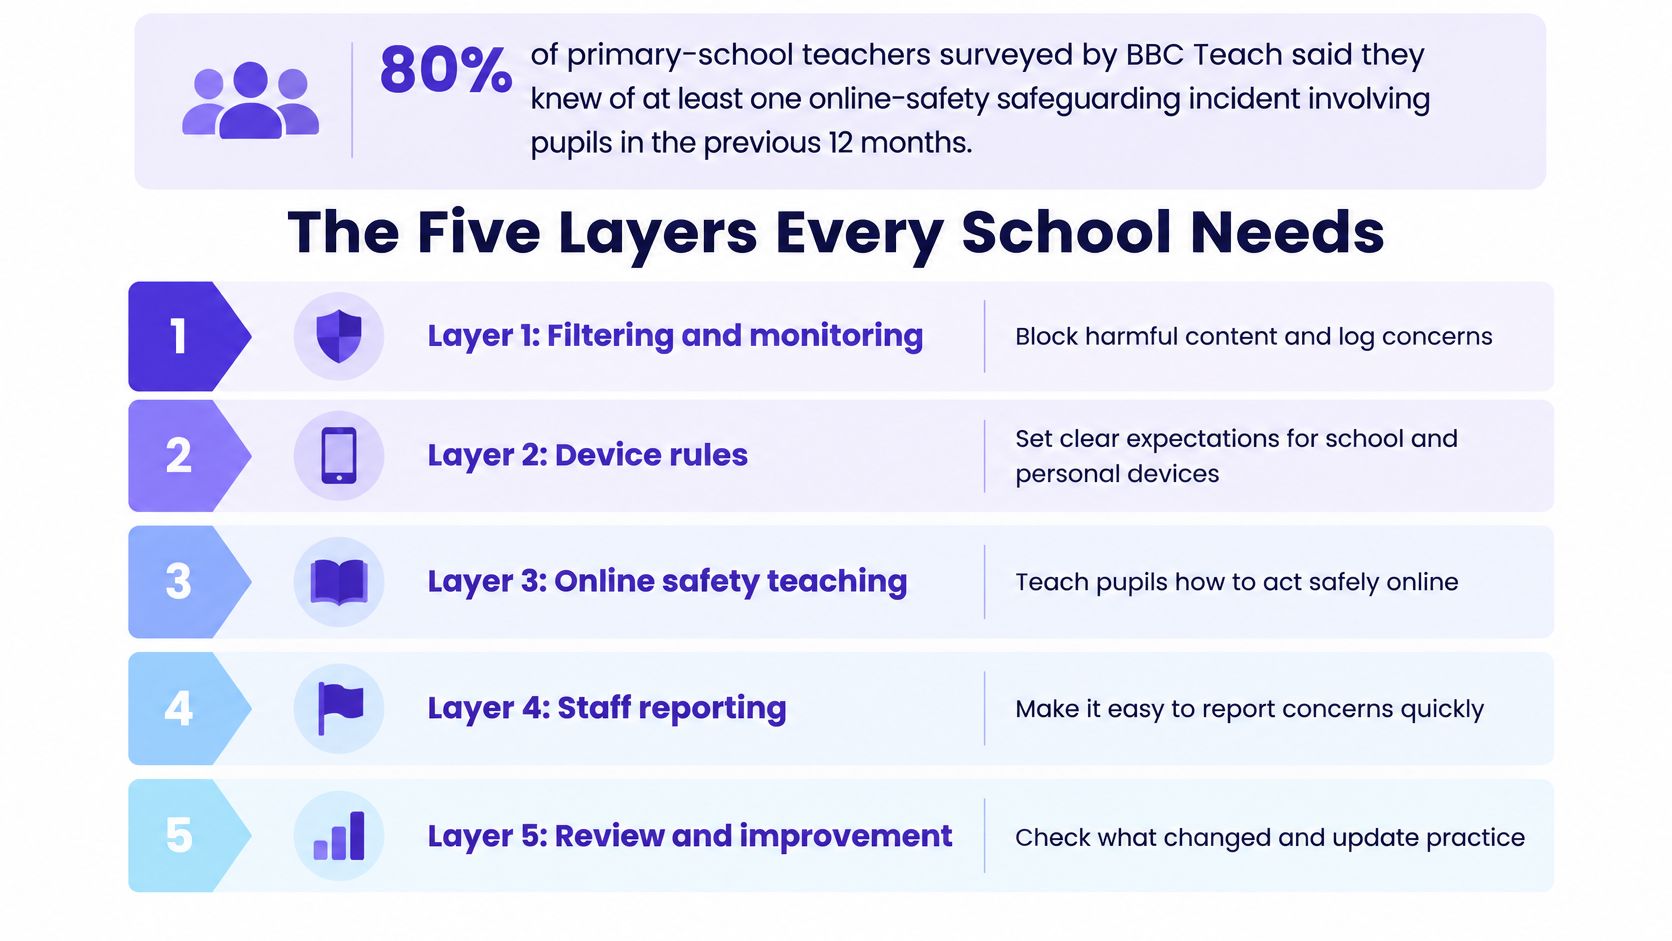
2025 मध्ये, BBC Teach द्वारे सर्वेक्षण केलेल्या प्राथमिक शाळेतील 80% शिक्षकांनी सांगितले की त्यांना मागील 12 महिन्यांत विद्यार्थ्यांचा समावेश असलेल्या किमान एका ऑनलाइन-सुरेशी संबंधित बालसंरक्षण घटनेची माहिती होती. काम आधीच टेबलवर आहे.
एकाच आठवड्यात पाच स्तरांवर कार्य करावे लागेल: धोरण, वेब फिल्टरिंग, डिव्हाइस व्यवस्थापन, रिपोर्टिंग आणि शिक्षण. जर यातील एक फक्त कागदावरच लिहिला गेला असेल, तर इतरांमध्ये त्रुटी राहते.
| स्तर | यामध्ये काय समाविष्ट आहे | सामान्य मालक | याची पडताळणी कशी करावी |
|---|---|---|---|
| धोरण | स्वीकार्य वापर, भूमिका, रिपोर्टिंग आणि दंड | वरिष्ठ नेते आणि सेफगार्डिंग प्रमुख | कर्मचारी एका वाक्यात प्रमुख आणि रिपोर्टिंग मार्ग सांगू शकतात |
| वेब फिल्टरिंग | श्रेणी ब्लॉक्स, Safe Search, प्रति नेटवर्क परवानगी आणि ब्लॉक याद्या | सेफगार्डिंग प्रमुखासह IT प्रमुख | प्रत्येक सत्रात बायपास आणि फॉल्स पॉझिटिव्हची चाचणी करा |
| डिव्हाइस व्यवस्थापन | नावनोंदणी, अॅप नियम, अद्यतने आणि अॅडमिन खाते सुरक्षा | IT प्रमुख किंवा व्यवस्थापित सेवा प्रदाता | प्रत्येक सत्रात नावनोंदणी आणि अॅडमिन MFA ची तपासणी करा |
| रिपोर्टिंग | मार्ग, पुरावे हाताळणी आणि रिपोर्टरला अभिप्राय | सेफगार्डिंग प्रमुख | विद्यार्थ्यापासून नामांकित प्रौढ व्यक्तीपर्यंतच्या मॉक रिपोर्टची वेळ नोंदवा |
| अध्यापन | जोखीम, रिपोर्टिंग आणि गोपनीयतेवरील धडे वेगवेगळ्या इयत्तांमध्ये पुन्हा घेतले जातात | अभ्यासक्रम प्रमुख आणि वर्ग शिक्षक | विद्यार्थी रिपोर्टिंग मार्ग सांगू शकतात की नाही याबद्दल त्यांचे सर्वेक्षण करा |
स्तर कुठे अपुरे पडतात
उदाहरणाअर्थ, एखादा विद्यार्थी रात्री 9 वाजता ग्रुप चॅटमध्ये आक्षेपार्ह संदेश पाठवतो. काय जतन करायचे हे शिक्षणाने त्यांना सांगितले पाहिजे होते. रिपोर्टिंगने ती प्राप्त करणाऱ्या प्रौढ व्यक्तीचे नाव सकाळच्या आधी निश्चित केले पाहिजे. फिल्टरने चॅट कधीच पाहिली नाही. त्रुटी मालकांमध्ये आहे, एका PDF मध्ये नाही.
हाच पॅटर्न सामान्य धड्यांमध्येही दिसून येतो. फिल्टर एका सुरक्षित संशोधन पृष्ठास अवरोधित करतो आणि तास संपण्यापूर्वी ते दुरुस्त करू शकेल अशी कोणतीही नाव दिलेली व्यक्ती शिक्षकाकडे नसते. कर्मचारी, विद्यार्थी आणि पाहुणे एकच फ्लॅट नेटवर्क शेअर करतात, ज्यामुळे अभ्यागताच्या लॅपटॉपला जे दिसायला हवे त्यापेक्षा जास्त दिसते. नेटवर्क सेगमेंटेशन हे मार्ग वेगळे ठेवते, आणि हा एक IT बदल आहे ज्यामागे बालसंरक्षणाचे कारण आहे.
एखादे क्लब किंवा ट्रिप चालवणाऱ्या स्वयंसेवकांना चिंता पुढे पोहोचवण्याचे तेच कर्तव्य असणे आवश्यक आहे. कॉरिडोरमध्ये काही बोलले जाण्यापूर्वी, पहिल्या शिफ्टपूर्वी शाळेच्या स्वयंसेवक बॅकग्राउंड चेकच्या खर्चाची किंमत ठरवा.
व्यवहार्य नियम: एखाद्या विद्यार्थ्याने आज रात्री छळाची तक्रार केली, तर कोणता स्तर सर्वात आधी अपयशी ठरेल? जर तुम्ही एका मिनिटात ते सांगू शकत नसाल, तर या आठवड्यात त्या स्तराची चाचणी घ्या.
मी रिपोर्टिंग मार्गाने सुरुवात करेन. एक परिपूर्ण ब्लॉक सूची असण्यापेक्षा जलद नामनिर्देशित प्रौढ व्यक्ती उपलब्ध असणे अधिक प्रभावी ठरते.
स्टाफ पालन करेल असे ऑनलाइन सुरक्षितता धोरण कसे लिहावे
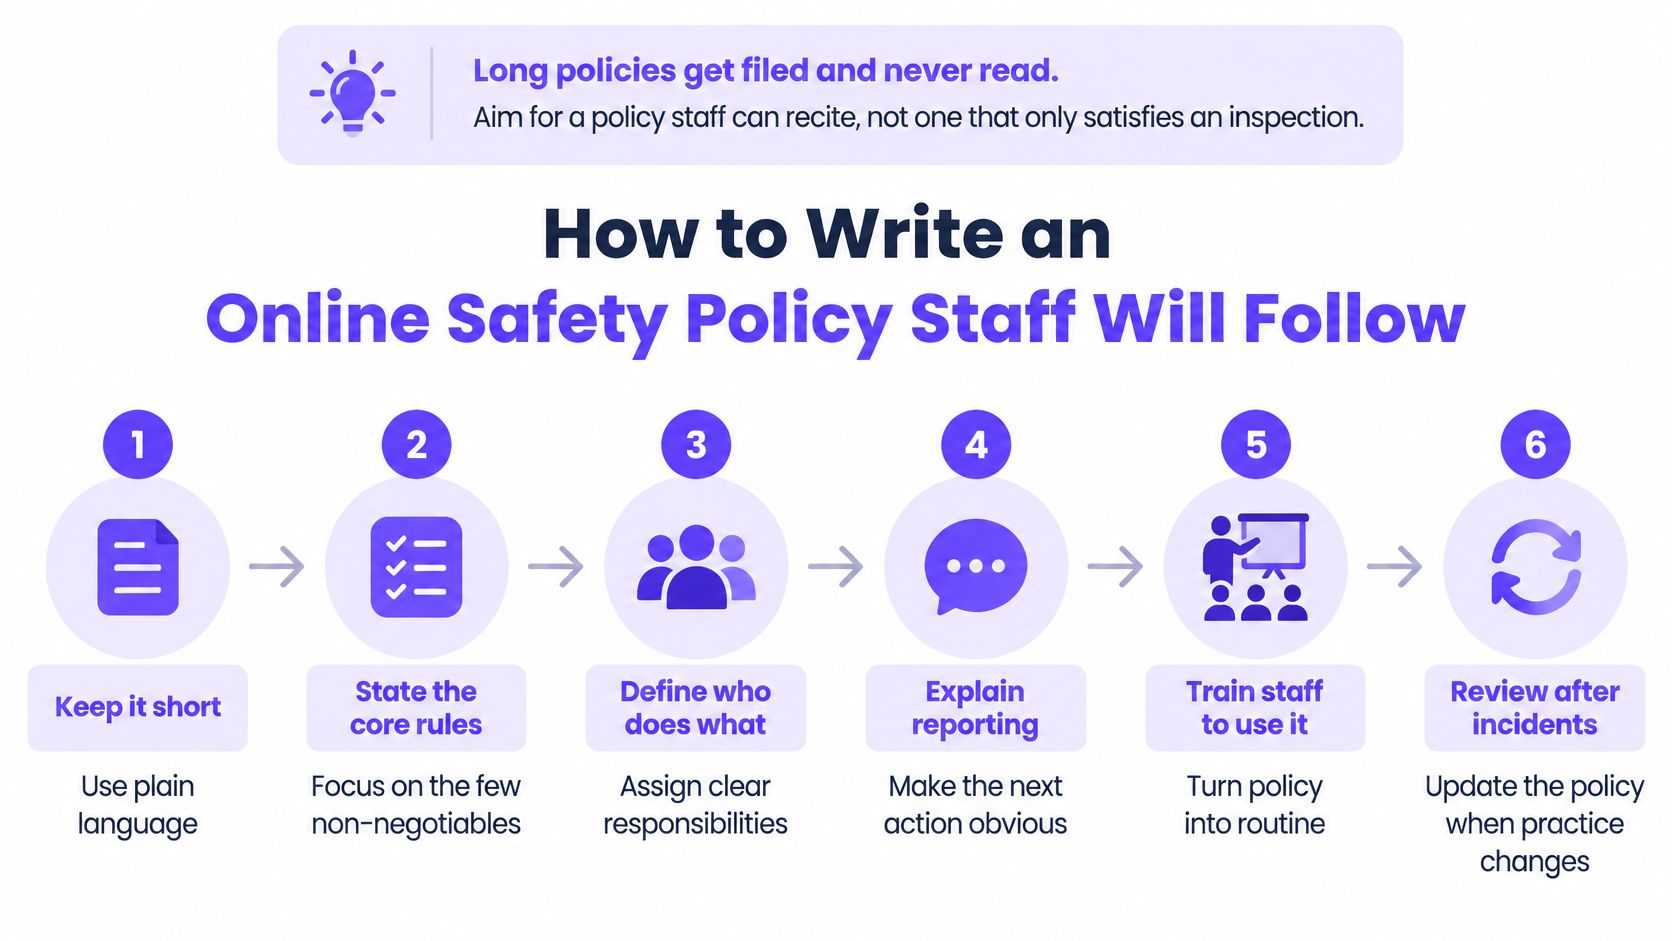
मोठ्या पॉलिसी फाइलींमध्ये साठवून ठेवल्या जातात आणि त्या कधीही वाचल्या जात नाहीत. केवळ फोल्डरमध्ये पूर्ण वाटणाऱ्या फाइलऐवजी शिक्षकाला धड्यांच्या दरम्यान सांगता येईल अशा शब्दांची रचना ठेवण्याचे ध्येय ठेवा.
United Nations चा अहवाल आहे की 30 देशांमधील एक तृतीयांशपेक्षा जास्त तरुणांना सायबरबुलिंगचा सामना करावा लागला आहे, आणि यामुळे प्रभावित झालेल्या पाचपैकी एका तरुणाने शाळेत जाणे टाळले. छळ किंवा त्रास देणे ही गोष्ट धोरणामध्ये समाविष्ट असणे आवश्यक आहे कारण यामुळे उपस्थिती आणि आरोग्यावर परिणाम होतो, ज्यामध्ये शाळेच्या वेळेव्यतिरिक्त सोशल मीडिया आणि मेसेजिंगवरील गोष्टींचाही समावेश आहे. UNESCO नोव्हेंबरच्या पहिल्या गुरुवारी 'इंटरनॅशनल डे अगेन्स्ट व्हॉयलन्स अँड बुलिंग एट स्कूल, इनक्लुडिंग सायबरबुलिंग' पाळते, जी केवळ पोस्टर लावण्यापेक्षा पुनरावलोकन करण्याची एक योग्य तारीख आहे.
स्टाफ तोंडी सांगू शकेल अशा सहा पायऱ्या
- मागील वर्षातील वास्तविक प्रकरणांचे ऑडिट करा. घटनांची माहिती मिळवा, इशारे आणि तक्रारी फिल्टर करा. धोरणाने आधी काय घडले आहे याचे उत्तर दिले पाहिजे, अन्यथा कर्मचारी याला केवळ सिद्धांत मानतील.
- कोणाचा समावेश आहे ते परिभाषित करा. विद्यार्थी, कर्मचारी, गव्हर्नर्स, स्वयंसेवक आणि भेट देणारे. जर एखादी व्यक्ती ऑनलाइन विद्यार्थ्याला पाहू शकत असेल, तर त्यांना स्पष्ट निर्देश देणाऱ्या वाक्याची आवश्यकता आहे.
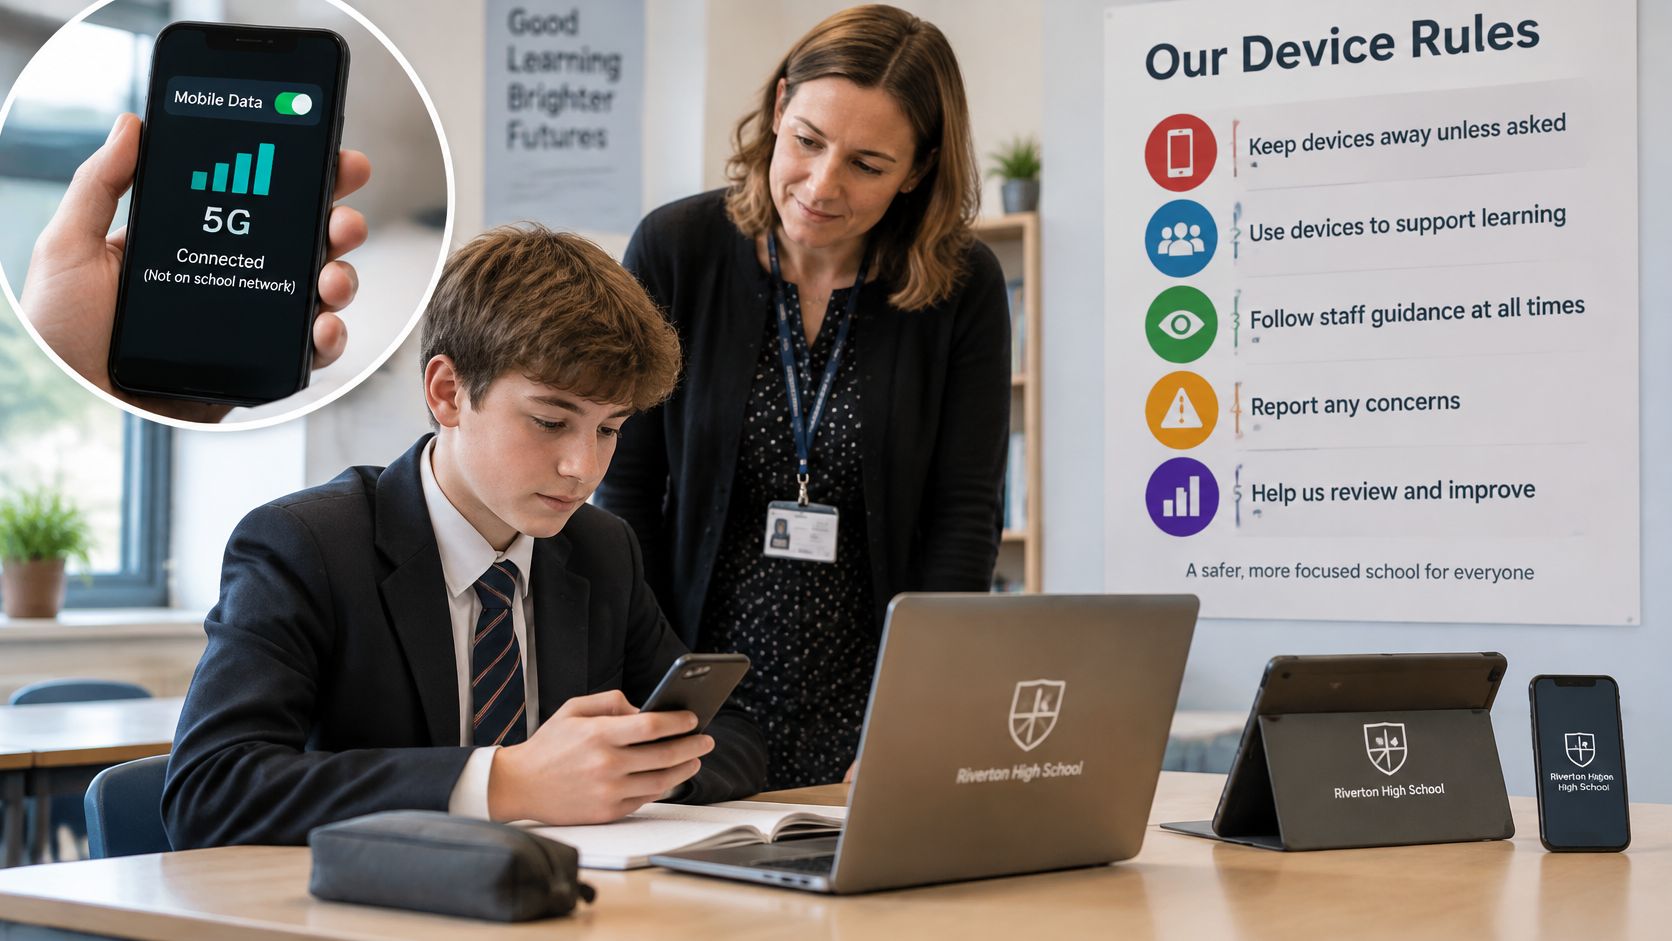
- शालेय आणि वैयक्तिक उपकरणांसाठी स्वीकार्य वापर निर्धारित करा. मोबाईल डेटावरील फोनचा समावेश करा. शालेय फिल्टर त्या ट्रॅफिकपर्यंत पोहोचत नाही, त्यामुळे नियम केवळ नेटवर्कवर न राहता व्यक्तीसोबत राहिला पाहिजे.
- रिपोर्टिंग मार्गाची माहिती द्या. एक सेफगार्डिंग प्रमुख, एक नामांकित उपप्रमुख, एक निनावी फॉर्म आणि तासांमध्ये लिहिलेली प्रतिसाद वेळ. "कर्मचाऱ्याला सांगा" हा योग्य मार्ग नाही.
- सेफगार्डिंग आणि वर्तन प्रक्रियांना जोडा. छळवणूक आणि हानिकारक मजकूर शेअर करण्यासाठीच्या दंडांचा उल्लेख करा. कोणीही खाते रीसेट करण्यापूर्वी स्क्रीनशॉट आणि टाइमस्टॅम्प ठेवा आणि त्या साहित्याला इतर कोणत्याही विद्यार्थी रेकॉर्डप्रमाणेच काळजीपूर्वक हाताळा. विद्यार्थ्यांच्या माहितीची जबाबदार हाताळणी हा मार्गाचा भाग आहे, कार्यालयासाठीचे दुय्यम धोरण नाही.
- पुनरावलोकन तारीख आणि गव्हर्नरच्या मंजुरीवर सहमत व्हा. दोन्ही पहिल्या पानावर ठेवा. मालक नसलेले धोरण कालांतराने दुर्लक्षित होते.
उदाहरणाअर्थ, दुय्यम ग्रुप-चॅट प्रकरण दोन दिवस प्रलंबित राहते कारण अहवाल प्राप्त करण्यासाठी कोणाचीही नियुक्ती केली नव्हती. गोपनीय एस्केलेशन, कोणताही पासवर्ड बदलण्यापूर्वी पुरावे जतन करणे आणि कॅम्पसमध्ये WiFi, शाळेद्वारे व्यवस्थापित डिव्हाइसेसवर आणि शिकण्यासाठी वापरल्या जाणार्या इतर नेटवर्कवर समान अपेक्षा असल्यास, ते त्याच संध्याकाळी पुढे सरकले असते.
एका पानांच्या स्टाफ सारांशाने शेवट करा. चाचणी अगदी थेट आहे.
प्रत्येक प्रौढ व्यक्ती एका वाक्यात प्रमुख व्यक्ती आणि मार्गाचे नाव सांगू शकते. ते सांगू शकत नसतील, तर पॉलिसी अजून वापरात आलेली नाही.
विद्यार्थी पोहोचू शकणाऱ्या प्रत्येक नेटवर्कचे फिल्टरिंग करणे
डिव्हाइस जेव्हा डोमेन शोधते त्या क्षणी फिल्टरिंग कार्य करते. ते फक्त त्या नेटवर्कद्वारे जाणाऱ्या ट्रॅफिकचे नियंत्रण करते ज्याचे ते संरक्षण करते. संपूर्ण साइटसाठी एकच सेटिंग असल्यामुळे विद्यार्थी, कर्मचारी आणि अतिथी यांच्या गरजा कशा अस्पष्ट होतात.
कार्यक्षम धोरणामध्ये अडल्ट कंटेंट, जुगार आणि हिंसाचारासाठी कॅटेगरी ब्लॉक्स, Google, Bing आणि YouTube वर सक्तीचे केलेले Safe Search, नामांकित व्यक्तीच्या मालकीच्या अॅलो आणि ब्लॉक लिस्ट्स आणि विद्यार्थी संध्याकाळी किंवा वीकेंडला राहतात तेथे वेळ-आधारित नियम असतात.
| नेटवर्क | सामान्य धोरण | मुख्य तफावत | तपासा |
|---|---|---|---|
| विद्यार्थी WiFi | प्रौढ, जुगार आणि हिंसाचारासाठी श्रेणी ब्लॉक; सेफ सर्च सुरू आहे | विद्यार्थी VPNs किंवा DNS फिल्टरिंग बायपास करणारे ॲप्स वापरतात | दर आठवड्याला एखादे ज्ञात VPN आणि एनक्रिप्टेड ॲप तपासा |
| कर्मचारी नेटवर्क | नोंदवलेल्या ॲडमिन ओव्हरराइड्ससह सौम्य श्रेणी | पुनरावलोकनाशिवाय ओव्हरराइड्स लागू केले जातात | ओव्हरराइड लॉगचे दरमहा पुनरावलोकन करा |
| गेस्ट आणि अभ्यागत WiFi | सर्वात कडक फॅमिली-सेफ धोरण, कर्मचाऱ्यांच्या सिस्टीममध्ये प्रवेश नाही | सामायिक नेटवर्कवरील अनोळखी डिव्हाइस | वेगळे VLAN आणि ब्लॉक पृष्ठे दिसत असल्याची पुष्टी करा |
| मोबाइल डेटावरील वैयक्तिक डिव्हाइस | शाळेबाहेरील फिल्टरिंग | कोणतेही DNS फिल्टर लागू होत नाही | डिव्हाइस नियम आणि अध्यापनाद्वारे समाविष्ट, फिल्टरद्वारे नाही |
| बोर्डिंग किंवा निवासी WiFi | संध्याकाळ आणि आठवड्याच्या शेवटी वेळ-आधारित नियम | नियम एकदाच सेट केले जातात आणि त्यांचे कधीही पुनरावलोकन केले जात नाही | प्रत्येक सत्रात वेळ-आधारित नियमांचे पुनरावलोकन करा आणि बदलांची नोंद ठेवा |
फॉल्स पॉझिटिव्हचा काय परिणाम होतो
समजा, सिक्सथ-फॉर्म बायोलॉजी वेबसाइटचे वर्गीकरण एडल्ट कंटेंट म्हणून केले गेले आहे. हे दुरुस्त करण्यासाठी तीन दिवस लागतात. तोपर्यंत धडा आधीच शिकवून झाला आहे आणि शिक्षकांचा ब्लॉक लिस्टवरील विश्वास उडतो. दुरुस्तीचा वेग हा नियंत्रणाचा एक भाग आहे, IT कडून मिळालेली कोणतीही सवलत नाही.
या सत्रातील तीन तपासण्या
- विद्यार्थ्यांच्या WiFi वर बायपासचा प्रयत्न करून पहा. एक माहित असलेले VPN आणि एक एनक्रिप्टेड मेसेजिंग ॲप उघडा. लुकअप ब्लॉक केले होते, फक्त लॉग केले होते की अदृश्य होते याची नोंद घ्या. हे कर्मचाऱ्यांच्या लॅपटॉपवर नाही, तर विद्यार्थ्याच्या डिव्हाइसवर करा.
- हेतूपुरस्सर फॉल्स पॉझिटिव्ह ट्रिगर करा. शिक्षकाच्या विनंतीपासून ते पेज पुन्हा लोड होईपर्यंतच्या दुरुस्तीच्या वेळेची नोंद घ्या. जर तो कालावधी एका तासापेक्षा जास्त असेल, तर त्याच दिवशी कारवाई करू शकणाऱ्या उप-प्रतिनिधीची नियुक्ती करा.
- विद्यार्थी वाचेल त्याप्रमाणे ब्लॉक पेज वाचा. काय ब्लॉक केले आहे आणि कोणाशी संपर्क साधायचा हे त्यावर स्पष्ट असले पाहिजे. एखादी रिकामी एरर लोकांना फिल्टरला बायपास करून काम करण्यास शिकवते.
शाळांसाठी वेब फिल्टरिंग हा असा सेटअप आहे जो मी श्रेणी, सुरक्षित शोध आणि स्वतंत्र नेटवर्कसाठी नवीन IT प्रमुखाकडे सोपवेन. एक स्वच्छ ब्लॉक रिपोर्ट अजूनही विद्यार्थी सुरक्षित असल्याचे सिद्ध करत नाही. रिझॉल्व्हरपर्यंत कधीही न पोहोचणारी कोणतीही गोष्ट डॅशबोर्डऐवजी लोकांद्वारेच पकडली गेली पाहिजे.
शाळेची आणि वैयक्तिक डिव्हाइसेस व्यवस्थापित करणे
मोबाईल डेटावर असलेला विद्यार्थ्याचा फोन शाळेच्या रिसॉल्व्हरकडे कधीही परवानगी मागत नाही. डिव्हाइसचे नियम आणि शिक्षण हेच त्याच्यापर्यंत पोहोचतात. फिल्टरिंगला ते काम करण्यास सांगितले जाऊ शकत नाही.
2024 मध्ये, UK Government's Cyber Security Breaches Survey नुसार, युके मधील 52% प्राथमिक शाळांनी आणि 71% माध्यमिक शाळांनी मागील 12 महिन्यांत सायबर उल्लंघन किंवा हल्ला ओळखल्याची नोंद केली आहे. अकाऊंट आणि डिव्हाइस सुरक्षेकडे एखाद्या घटनेनंतर करायचा प्रकल्प म्हणून न पाहता दैनंदिन सवय म्हणून पहा.
नुकसान कमी करणारा क्रम
- शाळेच्या मालकीची डिव्हाइस नोंदणीकृत करा. मोबाइल डिव्हाइस व्यवस्थापनाने ॲप्स, सेटिंग्ज आणि अपडेट्स नियंत्रित केले पाहिजेत. कधीही चेक इन न होणारा लॅपटॉप म्हणजे शाळेचे स्टिकर असलेले वैयक्तिक डिव्हाइस आहे.
- ॲडमिनिस्ट्रेटर आणि स्टाफ खात्यांसाठी मल्टी-फॅक्टर ऑथेंटिकेशन आवश्यक करा. बनावट लॉगिन पेजद्वारे चोरी होऊ शकणाऱ्या कोडपेक्षा फिशिंग-प्रतिबंधक पद्धतीला प्राधान्य द्या, जसे की हार्डवेअर की किंवा साइटचे नाव दर्शवणारे ॲप प्रॉम्प्ट.
- ज्ञात धोक्यांची (एक्सप्लॉयटेड व्हल्नरॅबिलिटी) काही दिवसांत दुरुस्ती (पॅच) करा. एकदा त्रुटी वापरली जात असली की, सत्राच्या शेवटी बदल करणे खूप धीमे ठरते.
- प्रत्येक सत्रात एक बॅकअप रिस्टोअर करा. यास किती वेळ लागला आणि त्या फाइल्स वापरण्यायोग्य होत्या की नाही याची नोंद घ्या. न तपासलेला बॅकअप म्हणजे केवळ एक आशा असते.
उदाहरणाअर्थ, मल्टी-फैक्टर ऑथेंटिकेशन नसलेले शिक्षक खाते विद्यार्थ्यांच्या कुटुंबांना फिशिंग लिंक्स ईमेल करण्यासाठी वापरले जाते. याचा धडा "अधिक साधने खरेदी करा" हा नाही. धडा असा आहे की दुसऱ्या घटकाशिवाय प्रिव्हिलेज्ड लॉगिन म्हणजे शाळेच्या पत्त्यावर विश्वास ठेवणाऱ्या लोकांसाठी उघडे दार आहे.
वैयक्तिक डिव्हाइसेससाठी दोन पर्याय
BYOD policy तेव्हाच कार्य करते जेव्हा तुम्ही एक नियम निवडता आणि त्याची अंमलबजावणी करता.
- नावनोंदणी करा, नंतर अनुमती द्या. वैयक्तिक फोन आणि लॅपटॉप डिव्हाइस मॅनेजमेंटमध्ये समाविष्ट केले जातात, ज्यामध्ये ॲप मर्यादा आणि हरवलेल्या डिव्हाइसचा डेटा साफ करण्याची सुविधा असते ज्यास कुटुंबांनी लिखित स्वरूपात संमती दिली आहे.
- केवळ गेस्ट नेटवर्क. वैयक्तिक उपकरणे कर्मचारी प्रणाली आणि शेअर केलेल्या ड्राइव्हपासून दूर राहतात. त्यांना सर्वात कडक कुटुंब-सुरक्षित धोरण लागू केले जाते आणि ॲडमिन VLAN मध्ये कोणताही मार्ग दिला जात नाही.
मी या महिन्यात एका नियमाची अंमलबजावणी करेन. स्टाफ नेटवर्कवर कोणतेही वैयक्तिक डिव्हाइस नाही. ती मर्यादा प्रत्यक्षात आल्यावर इतर सर्व गोष्टींचे पालन केले जाऊ शकते.
विद्यार्थ्यांना प्रत्यक्षात सामोरे जावे लागणाऱ्या धोक्यांचे शिक्षण देणे
Ofcom ने अहवाल दिला आहे की ऑनलाइन जाणाऱ्या युके मधील 8 ते 17 वयोगटातील 93% मुलांना ऑनलाइन सुरक्षेबद्दल कमीत कमी एक शालेय धडा आठवत होता, आणि त्या मुलांपैकी 76% मुलांना तो धडा उपयुक्त वाटला. तथापि, त्याच वयोगटाने नुकसानीची नोंद केली आहे. 8 ते 17 वयोगटातील 32% मुलांनी सांगितले की त्यांनी मागील 12 महिन्यांत ऑनलाइन काहीतरी चिंताजनक किंवा वाईट पाहिले होते. नियमितपणे ऑनलाइन-सुरक्षा धडे घेणाऱ्या 30% मुलांमध्ये, हे प्रमाण वाढून 97% झाले. एका परिपाठापेक्षा पुनरावृत्ती अधिक प्रभावी ठरते.
पाच छोटे धडे, नंतर एक सराव पास
- फिशिंग. शाळेच्या कार्यालयासारख्या किंवा बँकेसारख्या दिसणाऱ्या बनावट संदेशाचा वापर करा. विद्यार्थ्यांनी टॅप करण्याऐवजी होव्हर केले पाहिजे, प्रेषक तपासला पाहिजे आणि तो फॉरवर्ड केला पाहिजे.
- अति-शेअरिंग (Oversharing). इयत्ता 6 वी च्या अशा विद्यार्थ्याचे उदाहरण घ्या जो सहकाऱ्याने मागितल्यामुळे गेम चॅटमध्ये घराचा पत्ता टाईप करतो. "वाईट वेबसाईट्स"ची यादी देणे हा पाठ नसून, घरातून कोणती माहिती कधीही बाहेर जाऊ नये हा खरा पाठ आहे.
- सायबर बुलिंग. स्क्रीनशॉट्सचे काय करायचे ते दाखवा. ते सेव्ह करा, चॅटमध्ये उत्तर देऊ नका आणि कोणीही तो थ्रेड डिलीट करण्यापूर्वी नियुक्त केलेल्या प्रौढ व्यक्तीकडे ते सुपूर्द करा.
- असुरक्षित संपर्क. एखादी प्रौढ व्यक्ती किंवा अनोळखी व्यक्ती जेव्हा मुलाला गेममधून बाहेर काढून खाजगी ॲपवर नेण्याचा प्रयत्न करते, तोच क्षण थांबण्याचा आणि कोणालातरी सांगण्याचा असतो. ते वापरतील अशा वाक्याचा सराव करून घ्या.
- AI साधने. तायवानमधील एका 2025 च्या सर्वेक्षणात असे दिसून आले की सर्वेक्षण केलेल्या 63% किशोरांनी शालेय अभ्यासासाठी AI वापरल्याचे सांगितले, तरीही केवळ 31.5% जणांनी पालकांशी आणि 52% जणांनी शिक्षकांशी AI सुरक्षिततेबद्दल चर्चा केली होती. 2025 च्या एका अमेरिकन सर्वेक्षणात असे दिसून आले की शाळांनी AI चा स्वीकार केल्यामुळे बहुतांश पालक आणि जवळजवळ निम्मे विद्यार्थी विद्यार्थ्यांच्या डेटाची गोपनीयता आणि सुरक्षिततेबद्दल चिंतित होते. सार्वजनिक साधनामध्ये नावे, पत्ते आणि फोटो यासह कोणती माहिती कधीही टाईप करू नये आणि तो मजकूर कुठे जाऊ शकतो याचे शिक्षण द्या.
तरुण वर्ग अधिक स्पष्ट रिपोर्टिंग साधने आणि सोप्या गोपनीयता स्पष्टीकरणांची मागणी करतो. पोस्टरवर त्यांच्या शब्दांचा वापर करा आणि विद्यार्थ्यांच्या गटाला ते डिझाइन करू द्या. मुलांसाठी फोन सुरक्षेचा धडा फॉर्म ट्युटर्सना सुरुवात करण्यासाठी एक ठोस गोष्ट देतो, जी नियमांच्या दुसऱ्या स्लाइडपेक्षा जास्त प्रभावी ठरते.
प्रत्येक सत्र एका रिपोर्टिंग सिम्युलेशनसह समाप्त करा. पाठ पूर्ण झाला आहे असे मानण्यापूर्वी विद्यार्थ्याने नामनिर्देशित प्रौढ व्यक्तीकडे संदेश पोहोचवणे आवश्यक आहे.
घटनांचे रिपोर्टिंग करणे आणि काय बदलते याचे मापन करणे
एका सिस्टमॅटिक रिव्ह्यू मध्ये असे दिसून आले आहे की ऑनलाइन-सुरक्षा हस्तक्षेपांमुळे सामान्यतः ऑनलाइन-सुरक्षेच्या ज्ञानाचे स्मरण सुधारले, परंतु कोणत्याही हस्तक्षेपाने धोकादायक ऑनलाइन वर्तनात लक्षणीय बदल घडवून आणला नाही. अनेक कार्यक्रम ज्ञानासाठी काही प्रमाणात प्रभावी आणि वर्तनासाठी अप्राभावी मानले गेले. उपस्थिती, क्विझचे गुण आणि स्वाक्षरी केलेले धोरण केवळ एक सत्र पार पडल्याचे दर्शवतात.
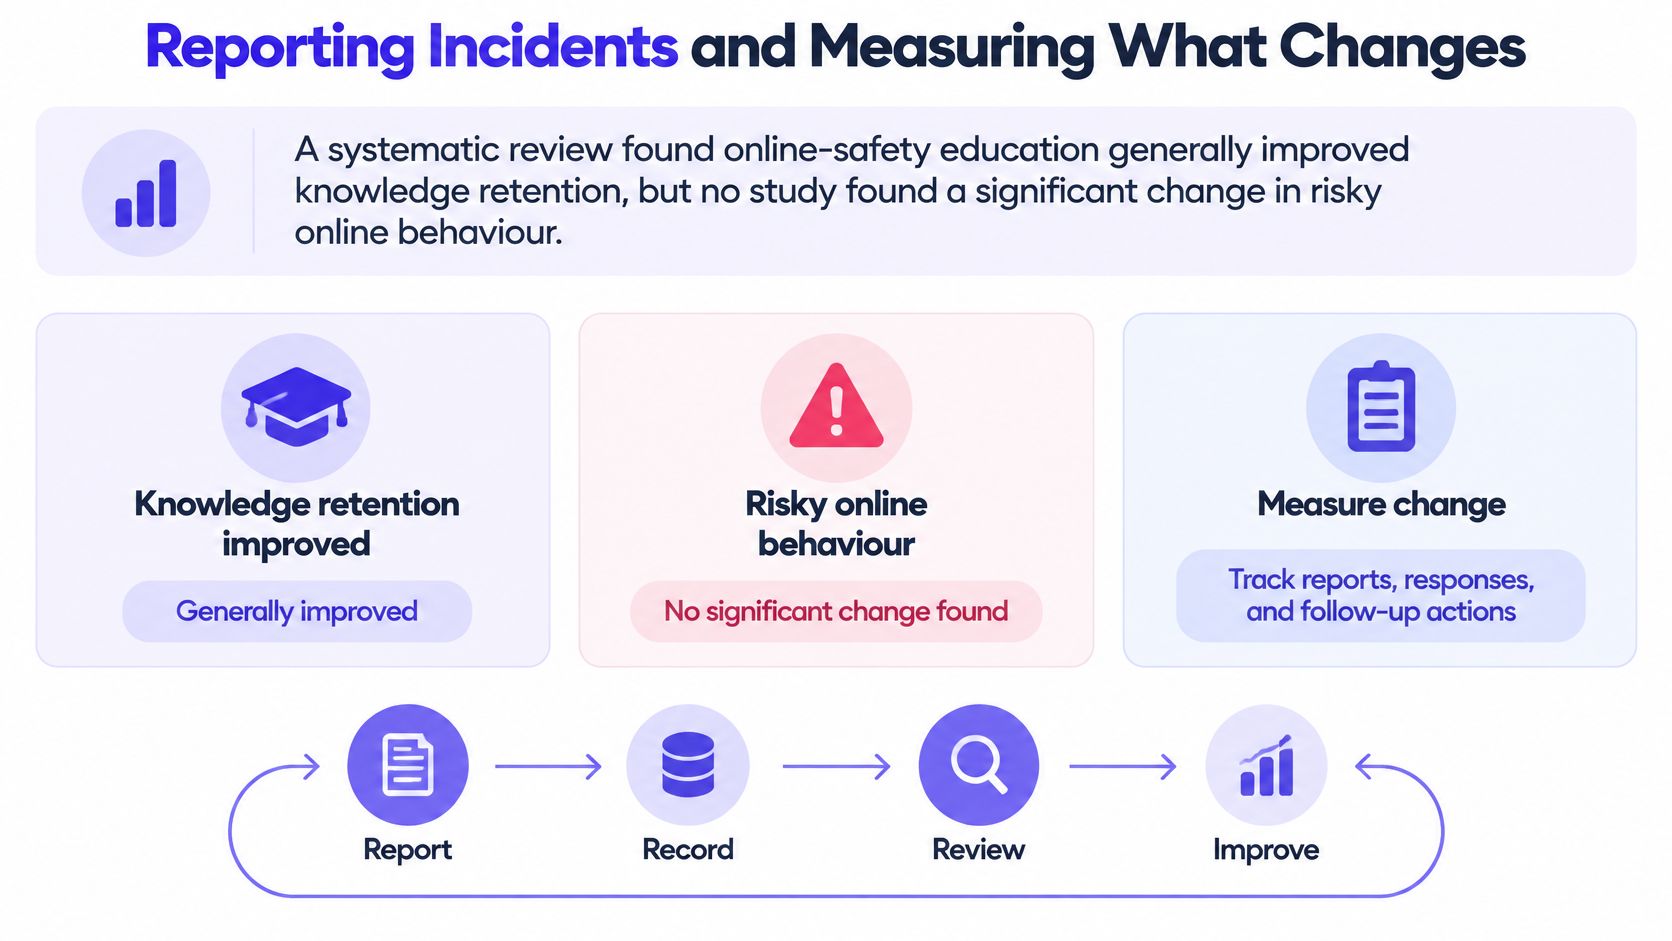
निनावी विद्यार्थी आणि कर्मचारी परिस्थिती तसेच तुमच्याकडे आधीपासून असलेल्या इन्सिडंट लॉगसह बेसलाइन सेट करा. प्रत्येक सत्रात त्याच प्रश्नांवर पुन्हा मूल्यांकन करा. हे पाच उपाय क्विझची जागा घेतात.
| मेट्रिक | ते कसे मोजावे | याचा असा अर्थ घ्यावा |
|---|---|---|
| रिपोर्ट करण्यासाठी लागणारा वेळ | घटनेपासून ते एका नामनिर्देशित प्रौढ व्यक्तीला सांगण्यापर्यंतचे तास | कमी वेळ म्हणजेच विद्यार्थ्यांचा या मार्गावर विश्वास आहे |
| फिशिंग-रिपोर्ट दर | सत्रात नोंदवलेले संशयित फिशिंग रिपोर्ट्स, भागिले विद्यार्थी आणि कर्मचारी संख्या | सुरवातीला झालेली वाढ म्हणजे अधिक रिपोर्टिंग असू शकते, अधिक हल्ले नव्हे |
| पुनरावृत्ती-गुन्हेगार दर | एका सत्रात दोन किंवा अधिक घटना घडलेले विद्यार्थी | घटणारा दर दर्शवतो की केलेल्या उपाययोजना प्रभावी ठरत आहेत |
| सुरक्षा संदर्भ (सेफगार्डिंग रेफरल्स) | प्रत्येक सत्रात नोंदवलेले रेफरल्स | रिपोर्ट करण्याच्या वेळेसोबत वाचा; वाढीचा अर्थ उत्तम शोध असणे असा असू शकतो |
| मार्ग आठवणे (रूट रिकॉल) | एका लहान सर्वेक्षणात रिपोर्टिंग मार्ग सांगू शकणाऱ्या विद्यार्थ्यांचा वाटा | कमी आठवण असणे म्हणजे धडे लक्षात राहत नाहीत |
मार्गाचे केवळ वर्णन करू नका, तो प्रत्यक्षात वापरून पहा
- एखाद्या संशयास्पद संदेशाची माहिती एका नामांकित प्रौढाकडे देणाऱ्या विद्यार्थ्याची वेळ मोजा. एका काल्पनिक मजकुराचा वापर करा. प्रत्येक हँडऑफ लिहून ठेवा.
- पुरावा तपासा. कोणतेही खाते रीसेट करण्यापूर्वी किंवा डिव्हाइस डेटा साफ करण्यापूर्वी स्क्रीनशॉट आणि टाइमस्टॅम्प सुरक्षित ठेवले पाहिजेत.
- फीडबॅकची पुष्टी करा. रिपोर्ट करणाऱ्या व्यक्तीला कर्मचाऱ्यांच्या सारांशावर लिहिलेल्या प्रतिसाद वेळेच्या आत उत्तर मिळाले पाहिजे.
समजा, संक्षिप्त धड्यांच्या सत्रानंतर रेफरल्सचे प्रमाण वाढले. जोपर्यंत तुमच्या हे लक्षात येत नाही की विद्यार्थ्यांनी या मार्गावर विश्वास ठेवण्यास सुरुवात केली आहे, तोपर्यंत ही एक बिघडत चाललेली समस्या वाटू शकते. संपूर्ण सेट एकत्रितपणे वाचा, एका वेळी एक सेल पाहू नका.
रिपोर्ट करण्यासाठी कमी वेळ लागणे आणि वाढणारे रेफरल्स ही सहसा चांगली बातमी असते. रेफरल्स स्थिर असताना पुनरावृत्ती होणाऱ्या घटनांमध्ये वाढ होणे याचा अर्थ केसेस नोंदवल्या जात नाहीत.
या आकडेवारीव्यतिरिक्त तांत्रिक लॉग अजूनही महत्त्वाचे आहेत, विशेषतः वैयक्तिक डिव्हाइसेस आणि गेस्ट WiFi वर. फॉल्स पॉझिटिव्ह, बायपास करण्याचे प्रयत्न आणि ब्लॉक पेज वापरण्यायोग्य आहे की नाही ते तपासा. वर्तनात बदल झाला आहे याचा पुरावा म्हणून लॉगकडे पाहू नका.
या सत्रात 30-दिवसांचे ऑनलाइन सुरक्षितता ऑडिट सुरू करा
प्रत्येक आठवड्यासाठी एक नामनिर्देशित मालक नियुक्त करा, जेणेकरून आजारी असलेल्या एकाच व्यक्तीमुळे तपासणी प्रलंबित राहणार नाही. एकच लॉग ठेवा. पुढील सत्राची बेसलाइन त्या फाइलवरून सुरू झाली पाहिजे, आठवणीवरून नाही.
आठवडा 1, वरिष्ठ लीडर. पाच स्तरांची यादी करा आणि प्रत्येकाला लिखित, चाचणी केलेले किंवा अज्ञात म्हणून चिन्हांकित करा. अज्ञात असणे हे एक प्रामाणिक स्टेटस आहे. एखाद्या पॉलिसीमध्ये त्या स्तराचा उल्लेख आहे म्हणून ते अपग्रेड करू नका.
आठवडा 2, सेफगार्डिंग प्रमुखासह IT प्रमुख. विद्यार्थी आणि गेस्ट फिल्टरिंग तपासण्या रन करा. VPN चाचणी, एक फॉल्स पॉझिटिव्ह आणि ब्लॉक पेजवर संपर्काचे नाव आहे की नाही याची नोंद घ्या.
आठवडा 3, IT प्रमुख किंवा मॅनेज्ड सर्व्हिस प्रोव्हायडर. डिव्हाइस तपासण्या पूर्ण करा. एनरोलमेंटमधील त्रुटी, ॲडमिन मल्टि-फॅक्टर ऑथेंटिकेशन, अपडेटच्या तारखा आणि लागलेल्या वेळेसह एक बॅकअप रिस्टोरेशन.
आठवडा 4, सेफगार्डिंग प्रमुख. एका काल्पनिक घटनेवर रिपोर्टिंग सराव रन करा. प्रत्येक पायरीची वेळ नोंदवा आणि कर्मचाऱ्यांना एक-पानांचा सारांश पाठवा जेणेकरून हा मार्ग सार्वजनिक होईल.
शाळा, कॅम्पस आणि विद्यार्थ्यांच्या निवासासाठी, सुरक्षा उपाय प्रत्येक नेटवर्क आणि VLAN नुसार असणे आवश्यक आहे. ब्लॉक केलेले URLs, धोक्यांचे विश्लेषण आणि वापराबद्दलचे उपयुक्त पुरावे तुम्ही एकाच डॅशबोर्डवरून ॲडजस्ट करू शकता, जे लॉग मधील अचूक वेळेसोबत वाचता येतात.
सर्वात जास्त अज्ञात बाबी असलेला स्तर आधी दुरुस्त करा. जी शाळा अद्याप आपल्या रिपोर्टिंग मार्गाचे नाव निश्चित करू शकत नाही, तिच्याकडे कमकुवत फिल्टर असलेल्या शाळेपेक्षा अधिक तातडीची त्रुटी आहे. कर्मचारी अजूनही चिंता कोणाकडे नोंदवायची हे सांगू शकत नसताना मी कॅटेगरी लिस्ट पॉलिश करण्यात महिना घालवणार नाही.
Purple Shield हे शाळा, कॅम्पस आणि निवासस्थानासाठीचे सुरक्षेचे DNS आणि कंटेंट फिल्टरिंग आहे WiFi, ज्यामध्ये प्रति नेटवर्क आणि प्रति VLAN सेफगार्डिंग धोरण, Google, Bing आणि YouTube वर Safe Search, आणि काय ब्लॉक केले गेले हे दाखवणारे रिपोर्टिंग समाविष्ट आहे. ते पुरावे 30-दिवसांच्या लॉगच्या शेजारी ठेवा जेणेकरून तुम्हाला नेटवर्क स्तर आणि मानवी मार्ग एकाच आठवड्यात पाहता येईल. विद्यार्थी वापरत असलेल्या नेटवर्कसाठी धोरणे सेट करण्यासाठी Purple Shield ला भेट द्या.