
कमांड अँड कंट्रोल (command and control) म्हणजे काय? DNS डिफेन्ससह C2 चे स्पष्टीकरण
कमांड अँड कंट्रोल म्हणजे काय? C2 कसे कार्य करते, आक्रमणकर्ते याचा कसा वापर करतात आणि DNS-लेयर डिफेन्स कनेक्ट होण्यापूर्वी कॉलबॅक्स कसे ब्लॉक करतात ते शिका.
Published ७ नोव्हेंबर, २०२६
कमांड अँड कंट्रोल (C2) हा सायबर हल्ल्याचा असा टप्पा आहे ज्यामध्ये हल्लेखोर त्याने तडजोड केलेल्या सिस्टिमशी संवाद साधतो आणि त्यांना निर्देशित करतो.
तुम्ही एखाद्या हॉटेल, कॅम्पस किंवा हॉस्पिटलमध्ये गेस्ट WiFi चालवत आहात. एक व्हिजिटर लॅपटॉप कनेक्ट करतो, प्रवेश अटी स्वीकारतो आणि ब्राउझिंग सुरू करतो. तो लॅपटॉप आधीच संक्रमित स्थितीत आला आहे का किंवा बॅकग्राउंडमध्ये चालणारे सॉफ्टवेअर एखाद्या हल्लेखोराशी संपर्क साधण्याचा प्रयत्न करत आहे का, हे तुम्ही पाहू शकत नाही.
तुम्ही त्या डिव्हाइसचे मालक नाही आणि त्यात सिक्युरिटी एजंट इंस्टॉल केलेला असेल असे तुम्ही गृहीत धरू शकत नाही. परंतु ते तुमचे नेटवर्क कसे वापरते यावर तुमचे नियंत्रण निश्चितच असते. डोमेन नावावर अवलंबून असलेल्या कॉलबॅक्ससाठी, कनेक्शनला अनुमती देण्यापूर्वी गंतव्यस्थान तपासण्याची पहिली संधी DNS लुकअपमुळे तुम्हाला मिळते.
अनुक्रमणिका
- Command and Control चा सोप्या शब्दांत अर्थ काय आहे
- C2 चॅनल संसर्गापासून ते कमांडपर्यंत कसे कार्य करते
- सामान्य C2 चॅनेल्स आणि ती प्रत्येकात कशी मिसळून जातात
- आक्रमणकर्ते DNS आणि बदलत्या डोमेन्सचा आधार का घेतात
- कॉलबॅककडे निर्देश करणारे DNS सिग्नेल्स
- DNS-लेयरचा बचाव कॉलबॅक कसा थांबवतो
- एखादी घटना घडण्यापूर्वी तुमचे कॉलबॅक ब्लॉकिंग तपासा
सोप्या शब्दांत कमांड आणि कंट्रोल म्हणजे काय
एखाद्या संक्रमित लॅपटॉपचा विचार गॅरेजमध्ये लपवलेल्या चोरीच्या कारसारखा करा. मूळ चोरी आधीच झाली आहे. C2 हे चोराकडे असलेले रिमोट कंट्रोल आहे, ज्यामुळे त्यांना इंजिन सुरू करणे, त्याचा मार्ग बदलणे आणि इतर कुठूनतरी सूचना पाठवणे शक्य होते.
हा फरक महत्त्वाचा आहे कारण डिव्हाइसमध्ये प्रवेश करणे आणि नंतर त्यावर नियंत्रण ठेवणे या वेगवेगळ्या ॲक्टिव्हिटी आहेत.
कमांड अँड कंट्रोल (C2) हा सायबर हल्ल्याचा असा टप्पा आहे ज्यामध्ये हल्लेखोर त्याने तडजोड केलेल्या सिस्टिमशी संवाद साधतो आणि त्यांना निर्देशित करतो.
फिशिंग, शोषित केलेली सेवा किंवा चोरीला गेलेली क्रेडेंशियल्स नेटवर्कमध्ये प्रवेशाचा मार्ग देऊ शकतात. C2 हे सततच्या संवादाचा मार्ग प्रदान करते. MITRE ATT&CK याला एक स्वतंत्र विरोधकाची युक्ती म्हणून मानते आणि 18 Enterprise C2 तंत्रांचे दस्तऐवजीकरण करते, ज्यामध्ये पीडित नेटवर्कमधील हल्लेखोराच्या नियंत्रणाखालील प्रणालींशी होणाऱ्या संवादाचा समावेश होतो.
त्या संवादात स्पष्ट मालवेअर सर्व्हर समाविष्ट असणे आवश्यक नाही. हल्लेखोर सूचनांना सामान्य ट्रॅफिकसारखे दाखवू शकतात, मेसेज एनकोड करू शकतात किंवा पर्यायी मार्ग स्थापित करू शकतात.
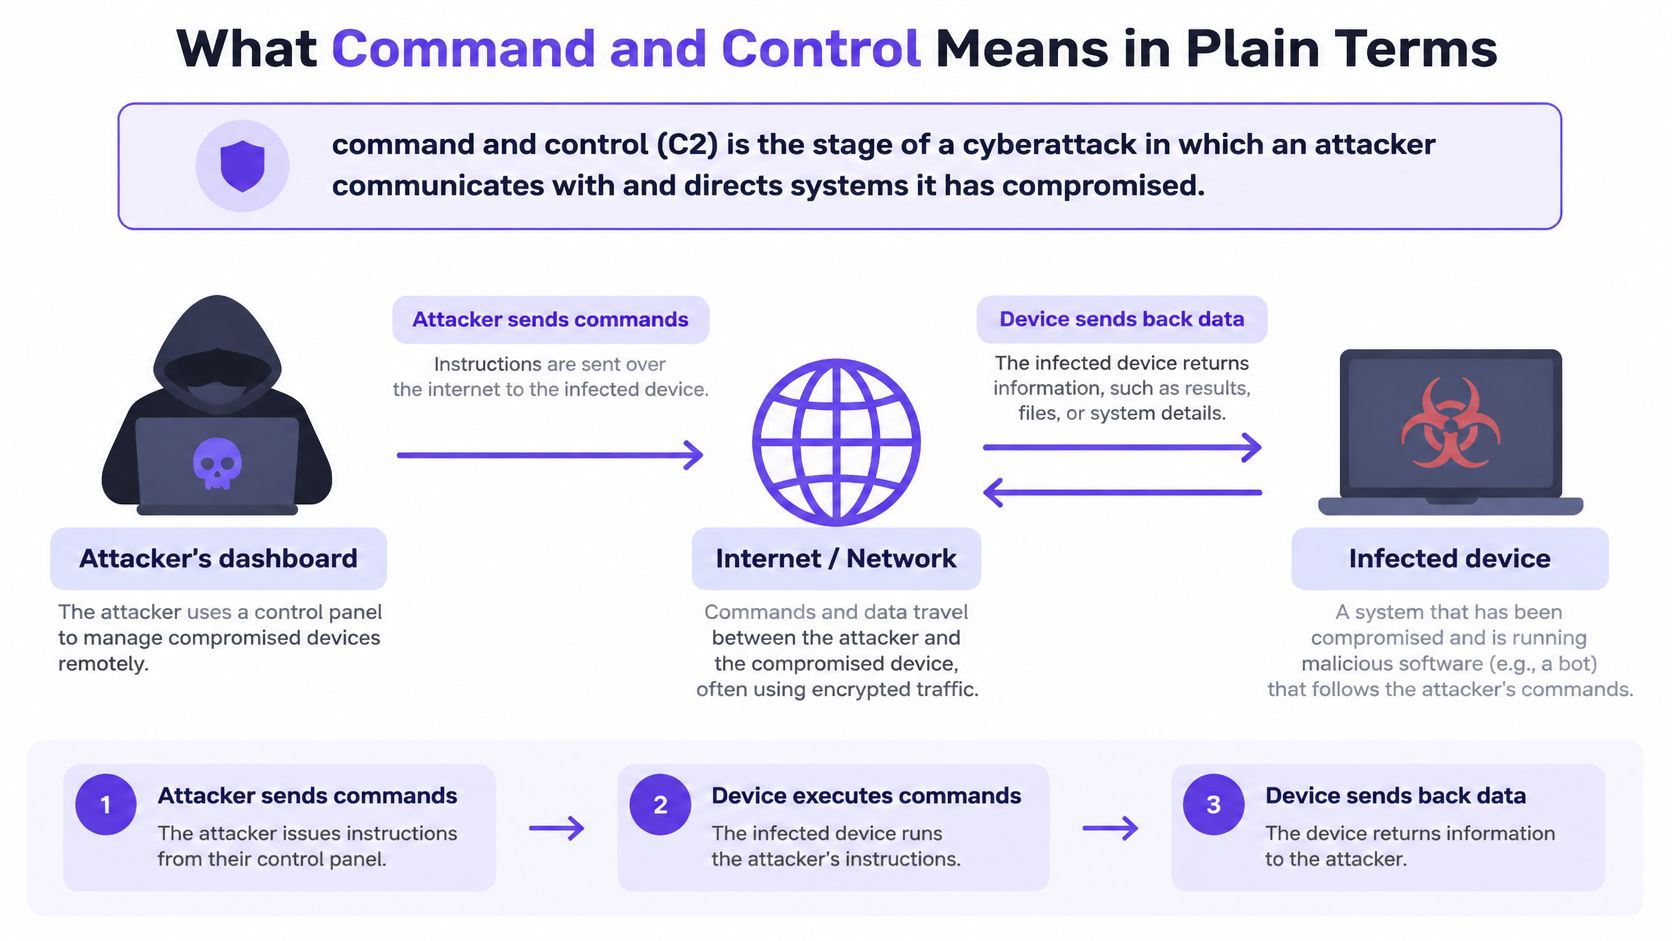
सततच्या नियंत्रणामुळे आक्रमणकर्त्याला काय करता येते
एकदा कार्यक्षम चॅनेल तयार झाले की, हॅकर तडजोड केलेल्या (compromised) सिस्टमला याद्वारे निर्देशित करू शकतो:
- कमांड चालवा: इन्फेक्टेड सॉफ्टवेअरला उपलब्ध असलेल्या ॲक्सेसचा वापर करून कार्ये कार्यान्वित करा.
- टूल्स डाउनलोड करा: मूळ इन्फेक्शनमधील क्षमतांव्यतिरिक्त अधिक क्षमता जोडा.
- लॅटरली मूव्ह व्हा: नेटवर्कवरील इतर सिस्टम्सपर्यंत पोहोचण्याचा प्रयत्न करा.
- माहिती चोरा: ॲक्सेस करता येण्याजोग्या फायली किंवा संकलित केलेले निकाल बाहेर पाठवा.
- पर्सिस्टन्स कायम ठेवा: ॲक्सेस सुरक्षित ठेवा जेणेकरून ॲक्टिव्हिटी नंतर सुरू राहू शकेल.
या शक्य कारवाया आहेत, प्रत्येक इन्फेक्शनचा तो आपोआप होणारा परिणाम नाही. परवानग्या, विभागणी आणि इतर सुरक्षा नियंत्रणे अजूनही हल्लेखोर काय साध्य करू शकतो यावर मर्यादा घालतात.
त्याचप्रमाणे, मूळ मालवेअर डाउनलोड हटवणे हा नियंत्रण संपल्याचा पुरावा नाही. दुसरा घटक किंवा संवादाचा मार्ग अद्याप शिल्लक असू शकतो. सुरक्षा यंत्रणांनी काय चालू आहे आणि अनधिकृत संवाद अद्याप कार्य करत आहेत का, या दोन्ही गोष्टी निश्चित करणे आवश्यक आहे.
व्यवहार्य दृष्टीने कमांड आणि कंट्रोल म्हणजे काय असा प्रश्न विचारणाऱ्या ऑपरेटसाठी याचे उत्तर म्हणजे तडजोड किंवा संसर्ग झाल्यानंतर मिळालेले रिमोटी निर्देश होय. सामायिक WiFi वर, यामुळे बचावात्मक प्रश्न बदलतो: केवळ डिव्हाइस संक्रमित आहे की नाही एवढेच नाही, तर तुमचे नेटवर्क त्याला त्याच्या कंट्रोलरपर्यंत पोहोचू देईल का, हा खरा प्रश्न असतो.
C2 चॅनेल संसर्गापासून कमांडपर्यंत कसे कार्य करते
तुमच्या ठिकाणी येण्यापूर्वीच संक्रमित झालेल्या अभ्यागताच्या लॅपटॉपचा विचार करा. तुमच्या WiFi नेटवर्कशी जोडल्याने संक्रमण होत नाही, परंतु यामुळे त्या संशयास्पद सॉफ्टवेअरला इंटरनेटचा नवीन मार्ग मिळू शकतो.
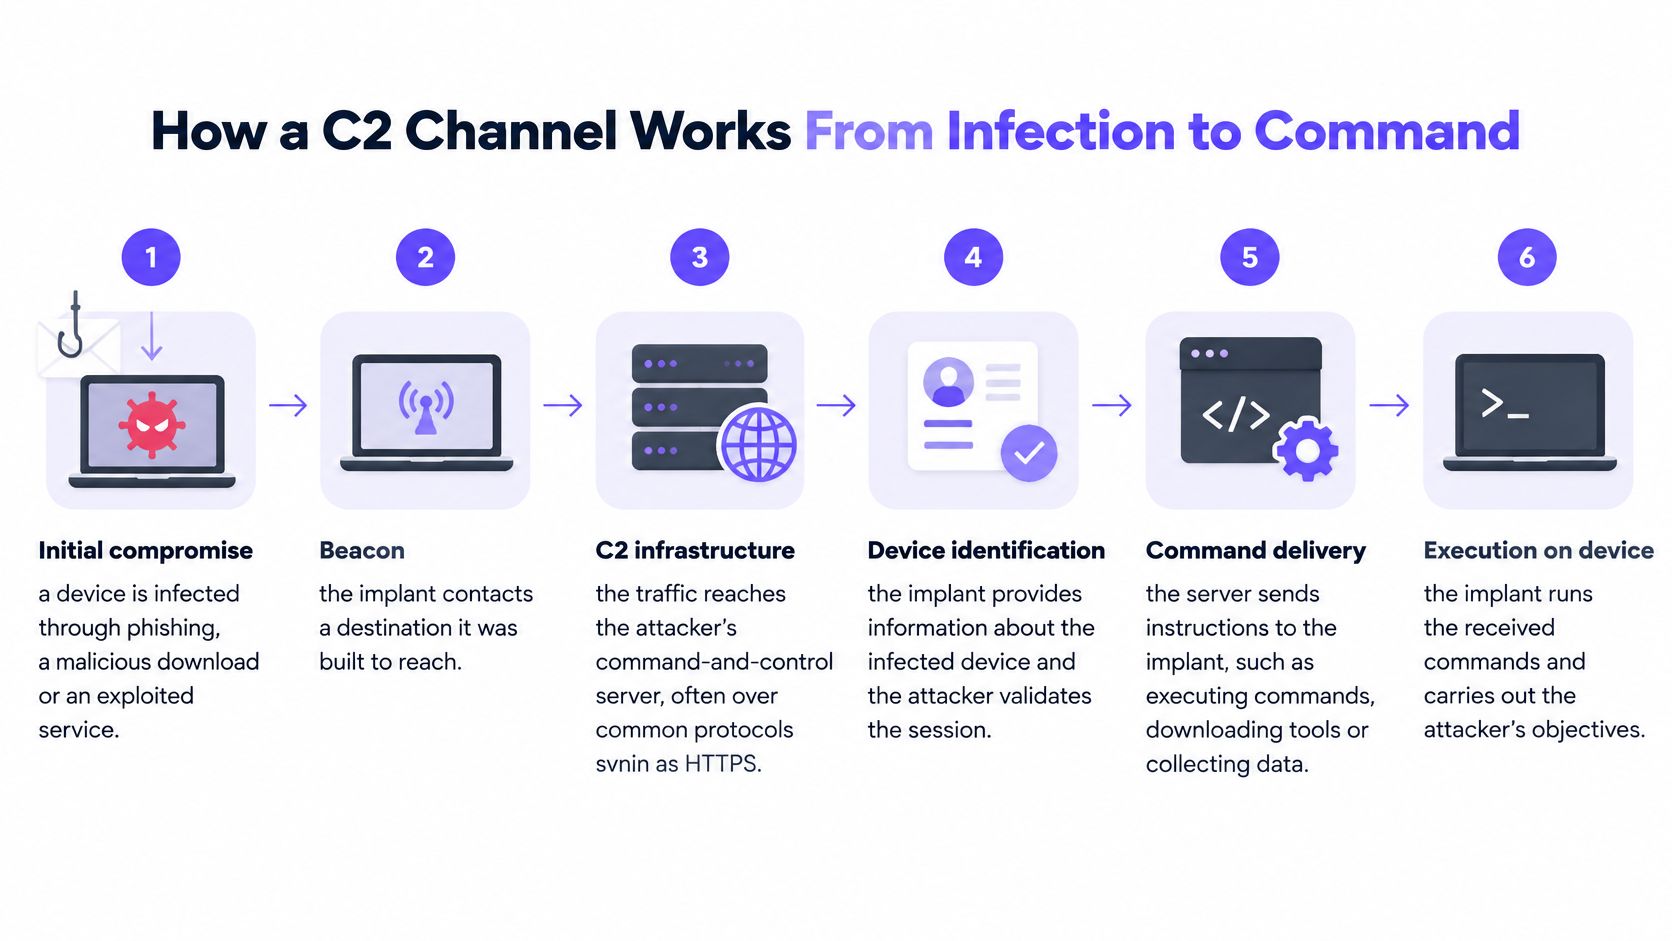
खालील क्रम सॉफ्टवेअरचा चेक-इन करण्याचा हेतू आणि ते चेक-इन पूर्ण करण्यासाठी आवश्यक असलेली नेटवर्क क्रियाकलाप यांना वेगळे करतो.
प्रारंभिक तडजोड (Initial compromise). फिशिंग अटॅचमेंट, हानीकारक डाउनलोड किंवा एक्सप्लॉइट केलेली सर्व्हिस याद्वारे इम्प्लांट (म्हणजेच तडजोड झालेल्या डिव्हाइसवर रन होणारा सॉफ्टवेअर) सादर केला जातो. सुरक्षा रक्षकांनी मूळ एंट्री पॉइंट आणि त्यानंतरच्या नेटवर्क क्रियाकलापांमधील फरक ओळखला पाहिजे, कारण एक ब्लॉक केल्याने दुसरा ब्लॉक होतोच असे नाही.
बीकनची तयारी (Beacon preparation). इम्प्लांट उपलब्ध असल्याचे घोषित करण्यासाठी आणि कामाची मागणी करण्यासाठी चेक-इन (ज्याला अनेकदा बीकन म्हणतात) तयार करतो. वापरकर्त्याने काहीही ओपन न करता देखील टाइमर या क्रियाकलाप सक्रिय करू शकतो, त्यामुळे केवळ ब्राउझर क्रियाकलाप प्रत्येक कनेक्शनचे स्पष्टीकरण देऊ शकत नाही.
नेम रिझोल्यूशन (Name resolution). गंतव्यस्थान डोमेन वापरत असल्यास आणि कोणतेही वापरण्यायोग्य ॲड्रेस आधीपासून उपलब्ध नसल्यास, ते नाव ॲड्रेसमध्ये भाषांतरित करण्यासाठी डिव्हाइस DNS ला विनंती करते. हा एक प्रारंभिक, हलका निर्णय बिंदू आहे जिथे सुरक्षा रक्षक संबंधित सर्व्हर कनेक्शन सुरू होण्यापूर्वी गंतव्यस्थानाचे मूल्यांकन करू शकतात.
कमांड डिलिव्हरी (Command delivery). संभाषण यशस्वी झाल्यास, कंट्रोलर सूचना परत पाठवू शकतो, जसे की दुसरे टूल डाउनलोड करणे किंवा फाइल्स गोळा करणे. सुरक्षा रक्षकांना आता केवळ त्याच्या गंतव्यस्थानाचाच नव्हे, तर संभाषणाच्या सामग्रीचा आणि परिणामांचा विचार करावा लागेल.
एक्झिक्युशन आणि सतत ॲक्सेस (Execution and continued access). इम्प्लांट कार्य पूर्ण करतो आणि निकाल परत करू शकतो किंवा संभाषण अयशस्वी झाल्यास पर्यायी मार्ग वापरून पाहू शकतो. त्यामुळे, सुरक्षेच्या तपासणीसाठी एकाच ब्लॉक केलेल्या प्रयत्नाला घटनेचा शेवट मानण्याऐवजी पुढील क्रियाकलापांचा शोध घेणे आवश्यक आहे.
फक्त रिक्वेस्ट नाही, तर पॅटर्न वाचा
एखाद्या अपरिचित डोमेनवर नियमित वेळापत्रकानुसार पुन्हा पुन्हा केले जाणारे लहान लुकअप तपासास पात्र असते. एखाद्या परिचित सेवेसाठी केलेली अधूनमधून येणारी विनंती ही नेहमीची असू शकते, परंतु केवळ वेळ किंवा परिचय यावरून हा प्रश्न सुटत नाही. वैध अपडेट सॉफ्टवेअर देखील आपोआप चेक इन करते.
अधिक व्यापक पार्श्वभूमीसाठी, Statlyst चे आकडेवारीतील मालवेअर प्रवाह हे मालवेअर क्रियाकलापांवर संदर्भ प्रदान करते. परंतु ऑपरेशनल दृष्टिकोनातून, तुमचा निर्णय गंतव्यस्थान, विनंती करणाऱ्या उपकरणाचा नेटवर्क संदर्भ आणि सभोवतालच्या घटनांवर आधारित असावा.
त्याच्या पुढील डोमेन-आधारित चेक-इनमध्ये व्यत्यय आणण्यापूर्वी तुम्हाला हानीकारक फाईल शोधण्याची आवश्यकता नाही. इतर कोणीतरी डिव्हाइसचे निवारण हाताळत असले, तरीही हे एक उपयुक्त नियंत्रण ठरते.
सामान्य C2 चॅनेल्स आणि त्यातील प्रत्येक चॅनेल कसा मिसळून जातो
विविध C2 चॅनेल हे वेगवेगळ्या प्रकारच्या वैध क्रियाकलापांसारखे दिसतात, त्यामुळे बचावकर्त्यांना प्रत्येकासाठी योग्य नियंत्रणांची आवश्यकता असते.
C2 चॅनेल्स, ते कसे मिसळतात आणि त्यांना कोठे पकडावे
| चॅनेल | हे सहजासहजी का मिसळते | संरक्षक हे कोठे पकडतात |
|---|---|---|
| HTTP आणि HTTPS | ट्रॅफिक नेहमीच्या वेब ब्राउझिंगसारखे दिसते | डेस्टिनेशनवर TLS-सुलभ फिल्टरिंग आणि रेप्युटेशन तपासण्या |
| DNS | नाव शोधणे जे जवळजवळ प्रत्येक नेटवर्कने सक्षम केले पाहिजे | थ्रेट श्रेणी आणि क्वेरी लॉगिंगसह रिझॉल्व्हर |
| ईमेल | मेल सर्व्हर्स कडून आणि त्यांना जाणारे मेसेज ज्याची युझर्स अपेक्षा करतात | लिंक्स आणि अटॅचमेंट्ससाठी मेल गेटवे स्कॅनिंग |
| रिमोट ॲक्सेस (RDP, telnet) | ॲडमिनिस्ट्रेटर सेशन्ससारखे दिसते | गेस्ट नेटवर्क्सचे विभाजन करा आणि आउटबाउंड ॲडमिन पोर्ट्स ब्लॉक करा |
| इंडस्ट्रियल प्रोटोकॉल्स (DNP3, Modbus) | ऑपरेशनल नेटवर्क्समध्ये अपेक्षित ट्रॅफिक | प्रोटोकॉल-सुलभ मॉनिटरिंग आणि OT विभाजन |
HTTP आणि HTTPS हे एक उपयुक्त छद्मवेष तयार करतात कारण ॲप्लिकेशन्स सतत वेब विनंत्या पाठवत असतात. एक छोटा एन्क्रिप्टेड कॉलबॅक सामान्य ॲप्लिकेशन कॉलसारखा दिसू शकतो. डेस्टिनेशन रेप्युटेशन (गंतव्यस्थानाची प्रतिष्ठा) मदत करते, तर TLS-जागरूक नियंत्रणांची काळजीपूर्वक अंमलबजावणी करणे आवश्यक आहे, विशेषत: जिथे अतिथींच्या एन्क्रिप्टेड ट्रॅफिकची तपासणी केल्याने गोपनीयता आणि ऑपरेशनल समस्या निर्माण होऊ शकतात.
DNS चा एक वेगळा फायदा आहे: नेहमीच्या सेवांसाठी डिव्हाइसेसना नेम रिझोल्यूशनची आवश्यकता असते. MITRE च्या Industrial Control Systems ATT&CK फ्रेमवर्क मध्ये DNS ला एक मानक ॲप्लिकेशन-लेयर C2 मेकॅनिझम म्हणून नोंदवले आहे, ज्यामध्ये DNS फील्डमध्ये डेटा लपवणे आणि DNS टनेलचा वापर करणे समाविष्ट आहे. येथे, DNS केवळ कंट्रोलर शोधत नाही; क्वेरी आणि रिस्पॉन्स स्वतः मेसेजेस वाहून नेऊ शकतात.
चॅनेलनुसार योग्य कंट्रोल जुळवा
ईमेल अपेक्षित मेल इन्फ्रास्ट्रक्चरद्वारे सूचना पाठवू शकते. लिंक्स आणि अटॅचमेंट्सवर गेटवे तपासणे उपयुक्त आहे, परंतु व्यापक संवाद मार्गाचे संनियंत्रण करण्यासाठी तो पर्याय असू शकत नाही.
रिमोट-ॲक्सेस प्रोटोकॉल साठी, अतिथी उपकरणाला आउटबाउंड ॲडमिनिस्ट्रेटिव्ह ॲक्सेसची अजिबात गरज का आहे असा प्रश्न विचारा. अनावश्यक सेवा प्रतिबंधित करा आणि अतिथी नेटवर्क व्यवस्थापन प्रणालींपासून वेगळे ठेवा. अधिकृत रिमोट ॲडमिनिस्ट्रेशनसाठी सरसकट सवलतीऐवजी एक निश्चित मार्ग असावा.
औद्योगिक प्रोटोकॉल एका वेगळ्या संदर्भात येतात. कार्यक्षम उपकरणे असलेल्या हॉस्पिटल किंवा कॅम्पसने ते वातावरण अभ्यागतांच्या ॲक्सेसपासून वेगळे ठेवले पाहिजे आणि अपेक्षांनुसार प्रोटोकॉल वर्तन समजून घेणारे संनियंत्रण (monitoring) वापरले पाहिजे.
एन्क्रिप्शन निरीक्षक काय पाहू शकतात हे देखील बदलते. DNS over HTTPS सह, नाव-रिझोल्यूशन विनंत्या HTTPS च्या आत प्रवास करतात, त्यामुळे रिझॉल्व्हर अंमलबजावणीसाठी केवळ पारंपारिक DNS ट्रॅफिकऐवजी एन्क्रिप्टेड पर्यायांचा विचार करणे आवश्यक आहे.
अनुमती दिलेल्या प्रोटोकॉलला विश्वासार्ह उद्देश मानणे ही एक सामान्य चूक आहे. परिचित पोर्ट किंवा एन्क्रिप्टेड कनेक्शनमुळे ते गंतव्यस्थान सुरक्षित आहे हे सिद्ध होत नाही.
आक्रमणकर्ते DNS आणि रोटेटिंग डोमेन्सवर का अवलंबून असतात
एक स्थिर गंतव्यस्थान संरक्षकांना ब्लॉक करण्यासाठी काहीतरी स्थिर पर्याय देते. मालवेअर ज्या नावांपर्यंत पोहोचण्याचा प्रयत्न करतो ती नावे बदलून हल्लेखोर त्यात अडथळा आणणे अधिक कठीण करू शकतात.
एक domain-generation algorithm, किंवा DGA, सीडवरून संभाव्य नावांची गणना करतो, जे वेळेवर अवलंबून असू शकते. दैनंदिन सीडच्या काल्पनिक उदाहरणात, मालवेअर दररोज नावांचा एक नवीन संच तयार करतो, तर आक्रमणकर्ता जुळणारे नाव नोंदवतो. कालच्या ब्लॉकलिस्टमध्ये आजचे गंतव्यस्थान समाविष्ट नसण्याची शक्यता असते.
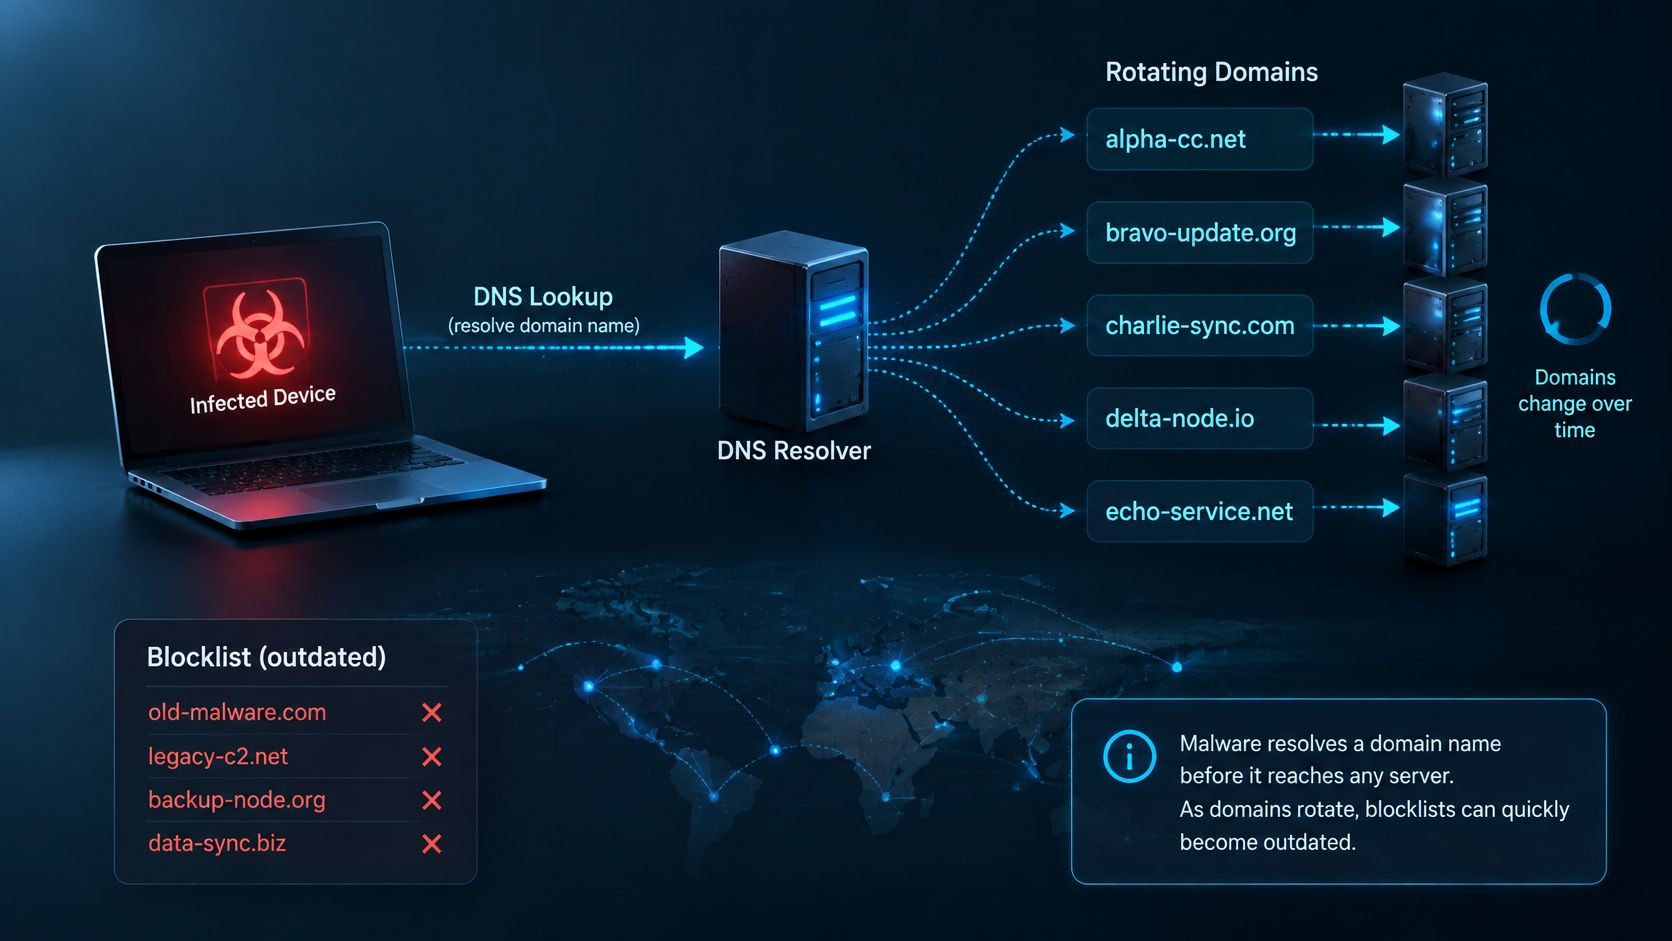
हॅकर्स DNS प्रतिसादांमधून गंतव्य ॲड्रेस किंवा पोर्ट्स देखील प्राप्त करू शकतात, किंवा तडजोड झालेल्या तृतीय-पक्ष DNS इन्फ्रास्ट्रक्चरद्वारे रेकॉर्डमध्ये बदल करू शकतात. CISA चे DNS सुरक्षा मार्गदर्शन DNS सुरक्षा सेवांचे वर्णन क्वेरींचे विश्लेषण करणे आणि मालवेअर, रॅन्समवेअर, फिशिंग, व्हायरस, हानीकारक साइट्स आणि स्पायवेअर विरुद्ध प्रतिबंधात्मक कारवाई करणे असे करते.
डेस्टिनेशन स्वीकारण्यापूर्वी हस्तक्षेप करा
जेव्हा एखादा सुरक्षात्मक रिझॉल्व्हर संशयास्पद नाव ओळखतो, तेव्हा तो वापरण्यायोग्य उत्तर देणे थांबवू शकतो. त्या उत्तरावर अवलंबून असलेल्या कनेक्शनसाठी, हॅकरचे बदलणारे बॅकएंड हे डिव्हाइसचे पुढील गंतव्यस्थान कधीही बनत नाही.
यामुळे प्रत्येक संभाव्य कॉलबॅक पाथवर DNS लागू होतो असे नाही. कॅश केलेली उत्तरे, हार्ड-कोड केलेले अॅड्रेसेस आणि पर्यायी रिझोल्यूशन रूट्ससाठी इतर नियंत्रणांची आवश्यकता असते. परंतु जिथे नवीन लुकअप आवश्यक असते, तिथे बदलणाऱ्या प्रत्येक सर्व्हर अॅड्रेसचा वैयक्तिकरित्या पाठपुरावा करण्यापेक्षा नावाचे परीक्षण करणे अधिक व्यावहारिक ठरते.
कॉलबॅकडे निर्देश करणारे DNS सिग्नेल्स
हे DNS पॅटर्न तपासाला प्राधान्य देण्यास मदत करतात, परंतु प्रत्येक सुगावा आहे, इन्फेक्शनचा पुरावा नाही.
DNS सिग्नल, ते काय सूचित करतात आणि त्यास कसा प्रतिसाद द्यावा
| सिग्नल | यावरून काय सूचित होते | प्रतिक्रिया |
|---|---|---|
| रँडम दिसणारे, हाय-एंट्रॉपी डोमेन नेम | अल्गोरिदमद्वारे तयार केलेले संभाव्य C2 डोमेन | हानीकारक म्हणून घोषित केलेले डोमेन ब्लॉक करा आणि स्त्रोत डिव्हाइसचे पुनरावलोकन करा |
| नियमित अंतराने एकाच नावासाठी वारंवार केले जाणारे लुकअप्स | कंट्रोलरला संभाव्य बीकनिंग चेक-इन | अलर्ट करा आणि नेटवर्क सेगमेंट ओळखा |
| उत्तारांवर खूप कमी TTL | ब्लॉकलिस्ट चुकवण्यासाठी संभाव्य इन्फ्रास्ट्रक्चर रोटेशन | कारवाई करण्यापूर्वी इतर सिग्नलशी परस्परसंबंध जोडा |
| TXT-जास्त असणारी क्वेरी किंवा प्रतिसाद ट्रॅफिक | DNS मध्ये संभाव्य एनकोड केलेल्या कमांड्स किंवा डेटा | टनलिंगसाठी तपास करा आणि हानीकारक गंतव्यस्थान ब्लॉक करा |
| एकाच नावासाठी वारंवार अयशस्वी झालेले लुकअप्स | बंद पडलेल्या किंवा सिंकहोल केलेल्या डोमेनविरुद्ध संभाव्य पुनर्रचना प्रयत्न | डिव्हाइस तपासा आणि फॉलबॅक डोमेन शोधा |
उच्च एंट्रॉपी (High entropy) म्हणजे एखादे नाव असामान्यपणे अनपेक्षित दिसते. कायदेशीर सेवा देखील मशिनने तयार केलेल्या नावांचा वापर करतात, त्यामुळे केवळ स्वरूप हा ब्लॉक करण्याचा योग्य नियम नाही.
एक लहान टाइम टू लिव्ह, किंवा TTL, रिझॉल्व्हरला उत्तर जास्त काळ न ठेवण्यास सांगते. ते जलद पायाभूत सुविधा बदलांना समर्थन देऊ शकते, परंतु वैध सेवा देखील कमी कालावधीची उत्तरे वापरतात. त्याचप्रमाणे, हल्लेखोर एन्कोड केलेली सामग्री वाहून नेण्यासाठी त्यांचा गैरवापर करू शकत असले तरी TXT रेकॉर्डचे कायदेशीर उद्देश असतात.
प्रकरण एस्कलेट करण्यापूर्वी पुरावे एकत्र करा
जेव्हा तोच स्रोत नियमित अंतराने रँडम दिसणाऱ्या डोमेनची विनंती करतो, अल्पकालीन उत्तरे प्राप्त करतो आणि नंतर अयशस्वी झाल्यास संबंधित नावांसाठी प्रयत्न करतो, तेव्हा ही बाब अधिक चिंतेची ठरते. प्रत्येक असामान्य क्वेरीला वेगळी आणीबाणी मानण्यापेक्षा हे संयोजन अधिक उपयुक्त ठरते.
थ्रेट इंटेलिजन्स फीड्स गंतव्यस्थानाचा संदर्भ जोडण्यात मदत करू शकतात. हा संदर्भ क्वेरी इतिहास, धोरणात्मक निर्णय आणि नेटवर्क ॲट्रिब्यूशन सोबत वापरा, त्यांचा पर्याय म्हणून नाही.
व्यावहारिक नियम: विश्लेषकाला काय संशय आहे यापेक्षा वेगळे नेटवर्कने काय पाहिले ते रेकॉर्ड करा.
उदाहरणार्थ, लॉगवरून हे सिद्ध होऊ शकते की एका स्त्रोताने ब्लॉक केलेल्या डोमेनची विनंती केली होती. परंतु यावरून डिव्हाइसने हल्लेखोराच्या आदेशाची अंमलबजावणी केली आहे किंवा नेटवर्कमधून डेटा बाहेर गेला आहे हे सिद्ध होत नाही.
गेस्ट WiFi मुळे ॲट्रिब्युशन विशेषतः महत्त्वाचे बनते. CISA चे गेस्ट-नेटवर्क अंमलबजावणी मार्गदर्शन गेस्ट DNS विनंत्या Protective DNS द्वारे पास करण्याची आणि गेस्ट ट्रॅफिक विभाजित व लेबल करण्याची मागणी करते जेणेकरून स्त्रोत समूहानुसार असामान्य इव्हेंट्सचे वर्गीकरण केले जाऊ शकेल.
टाइमस्टॅम्प, विनंती करणाऱ्या स्रोताची माहिती, SSID किंवा VLAN, विचारलेले नाव आणि पॉलिसीचा निकाल जतन करा. तुमच्या संस्थेच्या गोपनीयतेच्या आवश्यकतांनुसार प्रवेश आणि धारणा मर्यादित करा. भेट देणाऱ्याच्या वैयक्तिक फाइल्सची तपासणी न करता किंवा अनावश्यक ओळख तपशील गोळा न करता तुम्ही प्रतिसादाचे समन्वय साधू शकता.
DNS-लेयर डिफेंसेस कॉलबॅक कसा थांबवतात
- डिव्हाइस नावाची विनंती करते. त्याची क्वेरी मंजूर रिझॉल्व्हरपर्यंत पोहोचते.
- रिझॉल्व्हर पॉलिसी तपासतो. थ्रेट इंटेलिजेंस आणि श्रेणीचे नियम हे ठरवतात की डेस्टिनेशनला अनुमती दिली आहे की नाही.
- मॅलिशिअस डेस्टिनेशन ब्लॉक केले जाते. रिझॉल्व्हर वापरण्यायोग्य डेस्टिनेशन ॲड्रेसऐवजी ब्लॉकिंग रिस्पॉन्स परत पाठवतो.
- निर्णयाची नोंद ठेवली जाते. लॉग नेटवर्क इंटिग्रेशनद्वारे पुरवलेल्या SSID किंवा VLAN ॲट्रिब्युशनसह वेळ आणि सोर्स संदर्भ राखून ठेवतात.
आकृती गंतव्य कनेक्शनच्या आधीचा तो निर्णय दर्शवते.
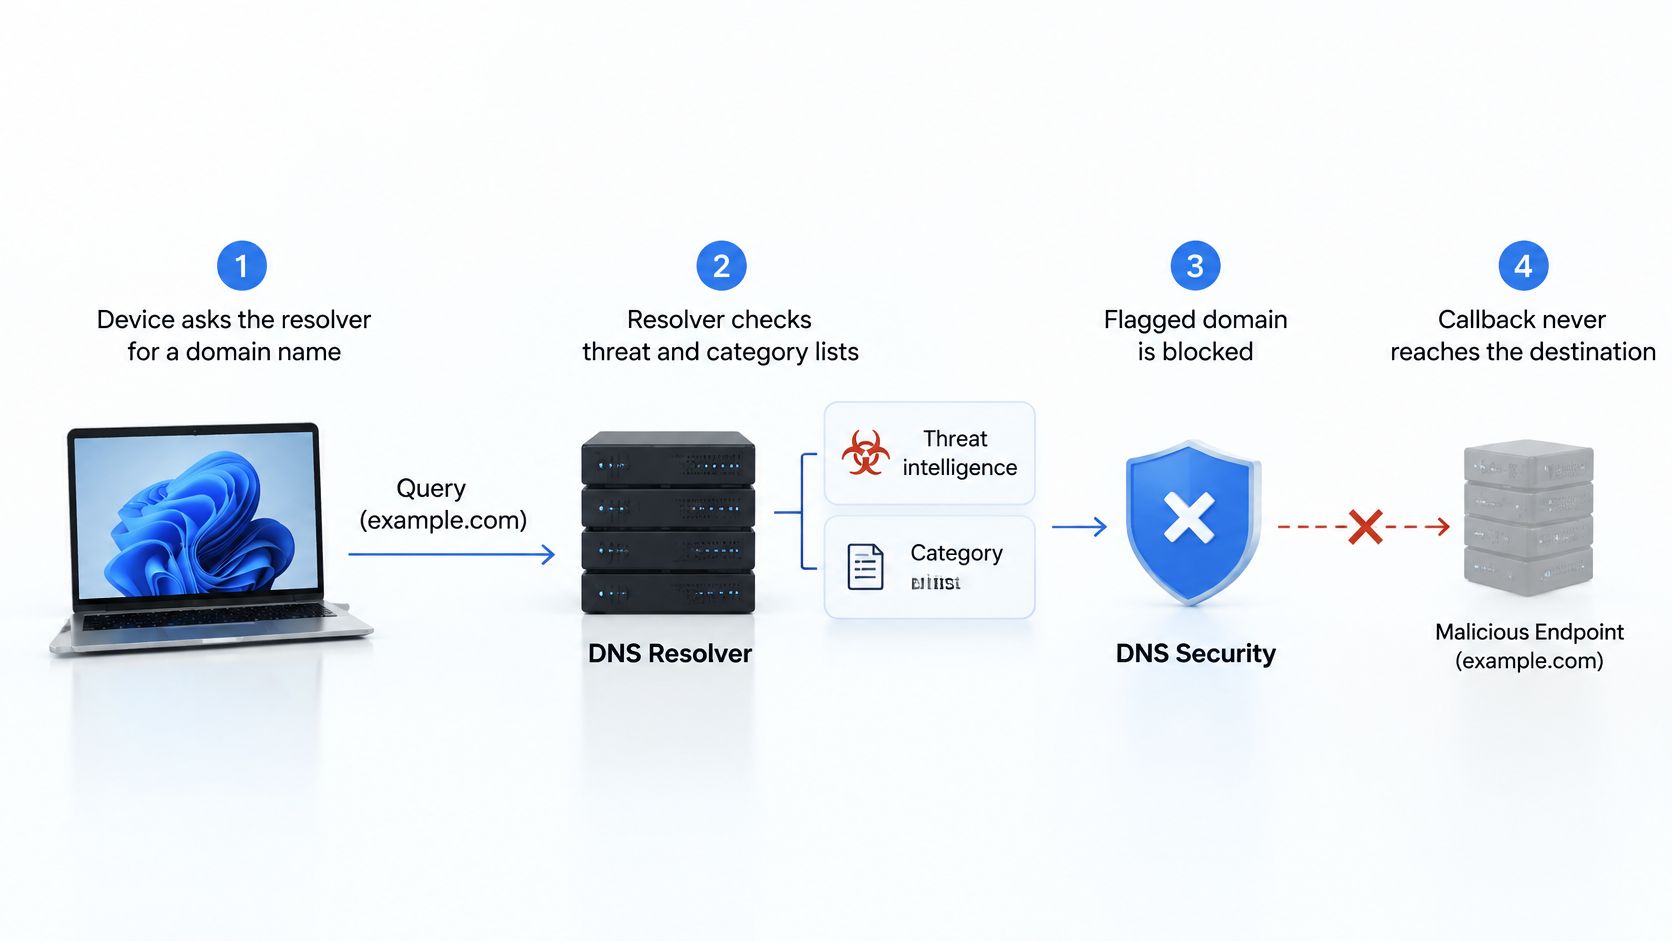
गguest WiFi
वर पॉलिसी लागू राहील याची खात्री करामंजूर रिझॉल्व्हर वापरण्यासाठी गेस्ट नेटवर्क कॉन्फिगर करा आणि अनधिकृत रिझोल्यूशन रूट्स प्रतिबंधित करा. फेल-क्लोज्ड बिहेवियर चे नियोजन करा जेणेकरून पॉलिसी-सर्व्हिस आउटेजमुळे तपासणी न केलेल्या विनंत्या शोधल्याशिवाय जात नाहीत आणिDeployment पूर्वी उपलब्धता परिणामांची चाचणी घ्या.
DNS सिंकहोल हा आणखी एक प्रतिसाद दृष्टिकोन आहे, जो संशयास्पद किंवा धोरणविरोधी लुकअप नियंत्रित ठिकाणाकडे पुनर्नियोजित करतो. तुमच्या लॉगमध्ये रीडायरेक्शन आणि नकार किंवा इतर ब्लॉकिंग प्रतिसादांमधील फरक स्पष्ट दिसला पाहिजे.
व्हिडिओ DNS संरक्षण दृष्टिकोनाचे अतिरिक्त स्पष्टीकरण प्रदान करतो.
DNS फिल्टरिंगमुळे डिव्हाइस पूर्णपणे सुरक्षित होत नाही. हार्ड-कोड केलेले पत्ते नाव रिझोल्यूशन बायपास करतात आणि आधीच प्रस्थापित झालेले सेशन्स सुरू राहू शकतात, म्हणून DNS संरक्षणाची जोड सेगमेंटेशन आणि आऊटबाउंड कनेक्शन नियमांसोबत द्या.
आवश्यक लुकअप थांबवल्याने त्या मार्गावरील सूचना थांबतात, परंतु यामुळे इन्फेक्शन पूर्णपणे काढून टाकले जात नाही.
एखादी घटना घडण्यापूर्वी तुमचे कॉलबॅक ब्लॉकिंग तपासा
या आठवड्यात तुमच्या नेटवर्क किंवा ICT टीमसोबत ही चेकलिस्ट वापरा:
- रिफॉर्मर एन्फोर्समेंटची पुष्टी करा. गेस्ट, कर्मचारी आणि विद्यार्थी SSIDs ची स्वतंत्रपणे पडताळणी करा. त्यांच्या विनंत्या फक्त अपेक्षित कॉन्फिगरेशनवर अवलंबून न राहता प्रत्यक्षात कुठे जातात ते तपासा.
- अनुमती दिलेले आणि ब्लॉक केलेले निकाल तपासा. प्रत्येक SSID वरून, सुरक्षित-माहित असलेले गंतव्यस्थान आणि फिल्टरिंग सेवेचे नियुक्त केलेले निरुपद्रवी चाचणी डोमेन वापरून पहा. थेट मालवेअर इन्फ्रास्ट्रक्चर वापरू नका.
- विघटन वर्तनाची चाचणी घ्या. मान्यताप्राप्त मेंटेनन्स विंडोमध्ये, पॉलिसी सेवा उपलब्ध नसताना काय होते याची चाचणी घ्या. नेटवर्क इच्छित फेल-क्लोज्ड धोरणाचे पालन करत असल्याची आणि टीमला कारवाईयोग्य अलर्ट मिळत असल्याची पुष्टी करा.
- ॲट्रिब्यूशनची पाहणी करा. ब्लॉक केलेल्या घटनांच्या नोंदींमध्ये SSID, VLAN आणि वेळ थेट किंवा विश्वासार्ह समन्वयाद्वारे समाविष्ट असल्याची खात्री करा. विश्लेषक संबंधित पुरावे मिळवू शकतो का ते तपासा.
- इस्कॅलेशनची मालकी नियुक्त करा. अलर्टचे पुनरावलोकन कोण करेल, स्रोत डिव्हाइस प्रतिबंधित कोण करू शकेल आणि वेन्यू, गेस्ट किंवा डिव्हाइस मालकाशी कोण संवाद साधेल यावर सहमती ठेवा.
इस्टेटमध्ये कोणताही व्यत्यय न आणता बदलांचे पायलट परीक्षण करा
यशस्वी चाचणीसाठी केवळ दृश्यमान ब्लॉक पेजपेक्षा जास्त गोष्टींची आवश्यकता असते. अपेक्षित निकाल, निरीक्षण केलेला निकाल आणि संबंधित लॉग नोंद जतन करा जेणेकरून दुसरी व्यक्ती काय घडले याची पडताळणी करू शकेल.
पायलट चाचणीमध्ये सामान्य पाहुण्यांच्या (guest) क्रियाकलापांचा समावेश करा. कायदेशीर ब्रॉउझिंग आणि आवश्यक ठिकाण (venue) सेवा वापरण्यायोग्य राहतील याची खात्री करा आणि कर्मचाऱ्यांनी चुकीचे ब्लॉक कसे हाताळावे याचे दस्तऐवजीकरण करा. अस्पष्ट व्यत्ययापेक्षा स्पष्टपणे परिभाषित केलेल्या धोरणास (policy) समर्थन देणे सोपे असते.
बदल नियंत्रण (change control) चालवणाऱ्या ग्राहकांसाठी, आम्ही अधिक व्यापक बदल करण्यापूर्वी तुमच्या टीमसोबत किंवा ICT प्रदात्यासोबत एका SSID वर पायलट चाचणीचे नियोजन करतो. त्यामुळे मंजुरीसाठी जबाबदार असलेल्या व्यक्तींना पुनरावलोकन करण्यासाठी एक निश्चित व्याप्ती आणि पुरावा मिळतो.
निर्णय सरळ आहे: तुमचे सध्याचे नेटवर्क काय ब्लॉक केले आहे, ते कुठे घडले आणि कोणी प्रतिसाद दिला पाहिजे हे सिद्ध करू शकते का? ते तसे करू शकत नसल्यास, पायलट SSID वर रिझॉल्व्हर अंमलबजावणी आणि स्त्रोत विशेषता (source attribution) सह प्रारंभ करा, नंतर चाचण्यांवरून विश्वासार्ह परिणाम मिळाल्यानंतरच विस्तार करा.
Purple Shield हे DNS लुकअपवरच कमांड-अँड-कंट्रोल कॉलबॅक्स आणि ज्ञात फिशिंग व मालवेअर डोमेन्स ब्लॉक करते, जेणेकरून संबंधित कनेक्शन कधीच सुरू होत नाही. तुमच्या अतिथी WiFi चे संरक्षण करण्याबाबत चर्चा करण्यासाठी आणि तुमच्या टीम किंवा ICT प्रदात्यासोबत पायलटचे नियोजन करण्यासाठी Purple Shield ला भेट द्या.