
URL फिल्टरिंग म्हणजे काय आणि ते वेबसाइट्स कशा ब्लॉक करते
URL फिल्टरिंग म्हणजे काय? पेज लोड होण्यापूर्वी ते वेब ॲड्रेस कसे तपासते, ते वापरत असलेल्या श्रेणी आणि ते कुठे कमी पडते ते जाणून घ्या.
Published १२ नोव्हेंबर, २०२६
URL फिल्टरिंग पृष्ठ लोड होण्यापूर्वी नियम, श्रेणी आणि अनुमती सूची (allowlists) किंवा ब्लॉक सूचींनुसार (blocklists) विनंती केलेल्या वेब पत्त्याची तपासणी करते. ही तपासणी डोमेन नेम सिस्टमवर केली जाते, जी IETF च्या RFC 1034 आणि RFC 1035 तपशिलांमध्ये परिभाषित केलेली नेमिंग लेयर आहे, जी लिंकवरील टॅप आणि पृष्ठ प्रदर्शित होण्याच्या मधील अंतरात कार्यरत असते.
हॉटेलमधील पाहुणा बुकिंग ईमेलमधील एका लिंकवर टॅप करतो. एक विद्यार्थी शाळेच्या लॅपटॉपवर शोध निकाल उघडतो. प्रसूती किंवा प्रतीक्षा कक्षातील रुग्ण रुग्णालयाच्या WiFi वर व्हिडिओ साइट वापरण्याचा प्रयत्न करतो. प्रत्येक प्रकरणात, ब्राउझरने पृष्ठ लोड करण्यापूर्वी फिल्टर गंतव्यस्थानाचा निर्णय घेतो. त्या व्यक्तीला एकतर ती साइट दिसते किंवा त्या नेटवर्कवर ती ब्लॉक केली असल्याचे सांगणारी सूचना दिसते.
फिल्टर पेजच्या सामग्रीची पाहणी करण्यापूर्वीच निर्णय होतो. त्याचे नियम आणि नोंदी ठरवतात की ते कोणत्या विनंत्या पकडते आणि जेव्हा ते एखादी विनंती ब्लॉक करते तेव्हा काय होते.
अनुक्रमणिका
- सोप्या शब्दांत URL Filtering म्हणजे काय
- पेज लोड होण्यापूर्वी फिल्टर निर्णय कसा घेतो
- अमलबजावणीच्या पद्धती आणि प्रत्येक पद्धत काय तपासते
- URL Filtering विरुद्ध DNS Filtering
- URL Filtering कोठे वापरले जाते आणि शाळांनी ते का स्वीकारले
- Encrypted DNS फिल्टरला बायपास का करू शकते
- वर्गवारीवर आधारित ब्लॉक्स (Category Blocks) कडून चुका का होतात
- URL Filtering तुमच्या नेटवर्कसाठी योग्य आहे का ते तपासा
सरळ शब्दांत URL फिल्टरिंगचा अर्थ काय आहे
एखादा अतिथी हॉटेलच्या WiFi मध्ये सामील होतो, कन्फर्मेशन ईमेलमधील लिंकवर टॅप करतो आणि वाट पाहतो. पेज एकतर उघडते किंवा ब्रँडेड नोटीस दिसते. ब्राउझरकडे दाखवण्यासाठी काहीही असण्यापूर्वी, काही पायऱ्यांपूर्वीच निर्णय घेतला गेला होता.
URL फिल्टरिंग ही कनेक्शन उघडण्यापूर्वी नियम, वर्गवारी, रेप्युटेशन डेटा आणि अलोलिस्ट किंवा ब्लॉकलिस्टच्या विरूद्ध विनंती केलेला वेब पत्ता तपासून वेबसाइट्सवरील अॅक्सेस नियंत्रित करण्याची पद्धत आहे.
तीन याद्या हातात घेतलेल्या एका द्वारपालाची कल्पना करा. पाहुण्यांची यादी, म्हणजेच अलावलिस्ट, सामान्य नियमाने नकार दिला असला तरीही तुमच्या धोरणात अपवाद म्हणून नमूद केलेल्या साइट्सना परवानगी देते. बंदी घातलेली यादी, म्हणजेच ब्लॉकलिस्ट, इतर काहीही असले तरी नमूद केलेल्या साइट्सना थेट नाकारते. बाकीच्या सर्वांची कॅटेगिरीनुसार वर्गवारी केली जाते, त्यामुळे जुगाराशी संबंधित साइट्स 'नाही' च्या दाराकडे जातात आणि उजळणीच्या साइट्स 'होय' च्या दाराकडे जातात.
प्रत्येक फिल्टर याच क्रमाने समान तीन प्रश्नांची उत्तरे देतो:
- कशाची विनंती केली होती. एक डोमेन नाव, आणि काही सेटअप्समध्ये त्यापुढील पूर्ण पाथ (path).
- कोणता नियम जुळतो. एक श्रेणी, एक सूची नोंद, एक रेप्युटेशन स्कोअर, एक वापरकर्ता गट किंवा वेळ विंडो.
- पुढे काय होते. अनुमती द्या, ब्लॉक करा किंवा निर्णयाचे स्पष्टीकरण देणाऱ्या सूचना पृष्ठावर रीडायरेक्ट करा.
कश्याचे मूल्यमापन केले जात आहे याबद्दल तंतोतंत स्पष्टता ठेवा. फिल्टर गंतव्यस्थान (destination) पाहतो, कोणी सर्च बॉक्स किंवा कॉन्टॅक्ट फॉर्ममध्ये टाईप केलेले शब्द नाही. वाक्प्रचार-स्तरीय नियंत्रण ही एक वेगळी तंत्रज्ञानाची पद्धत आहे जी पत्ता किंवा स्वतः पेज तपासते, आणि ती वेगवेगळ्या प्रकारे अपयशी ठरते.
तुम्हाला हे नियंत्रण शाळा, कार्यालये, रुग्णालये, वाचनालये, विमानतळ आणि अशा प्रत्येक अतिथी नेटवर्कमध्ये दिसेल जे साइटऐवजी ब्लॉक पेज दाखवते.
सामग्री येण्यापूर्वी फिल्टर पत्यावर निर्णय घेतो, म्हणूनच तो जलद असतो आणि म्हणूनच तो पेजच्या आतील सर्व काही पाहू शकत नाही.
पेज लोड होण्यापूर्वी फिल्टर कसा निर्णय घेतो
एका लुकअपचे सुरुवातीपासून शेवटपर्यंत निरीक्षण करा म्हणजे रचना समजेल. डोमेन नेम सिस्टम वाचनीय डोमेनला पत्यामध्ये रूपांतरित करते आणि DNS-आधारित फिल्टरिंग त्या नामकरण प्रक्रियेला लागू करण्याच्या टप्प्यात बदलते. BIND DNS इतिहास नोंदवतो त्याप्रमाणे: रिझॉल्व्हर योग्य पत्ता परत देऊ शकतो, लुकअप नाकारू शकतो किंवा वापरकर्त्याला पॉलिसी पेजवर पाठवू शकतो.
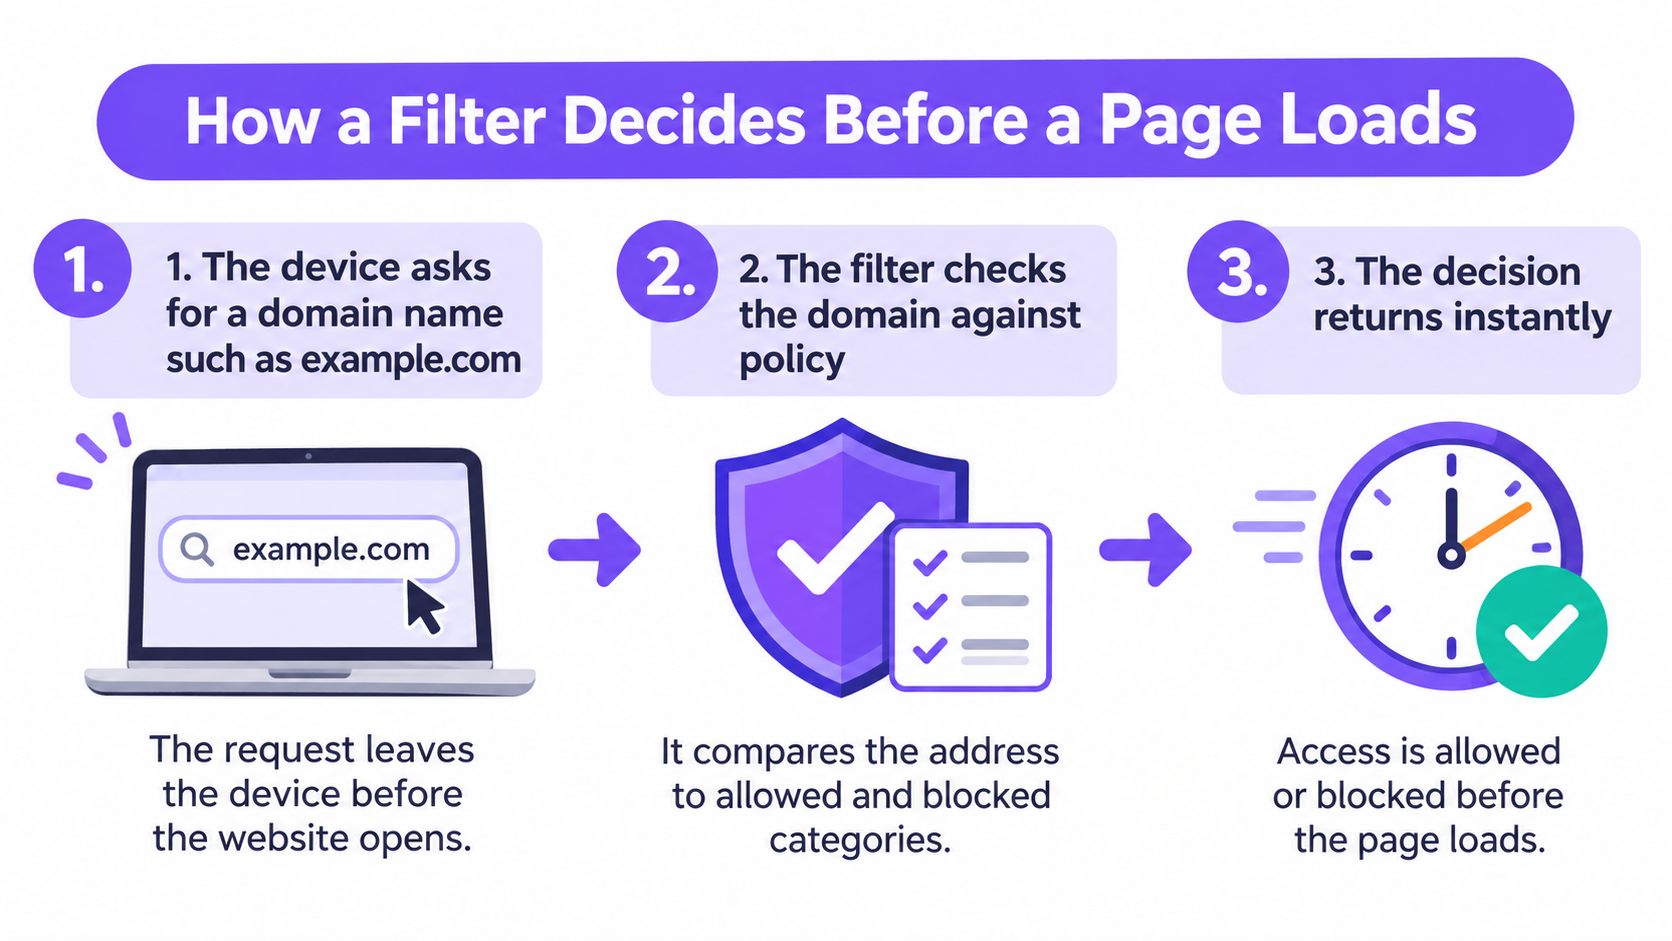
खालील लहान वॉकथ्रू तोच क्रम प्रत्यक्षात दाखवतो.
प्रत्येक पायरी का महत्त्वाची आहे याच्या कारणासह, ही क्रमवारी टप्प्याटप्प्याने खालीलप्रमाणे आहे.
- डिव्हाइस डोमेन नाव मागते. कोणतेही पेज डेटा अस्तित्वात येण्यापूर्वी ती विनंती डिव्हाइसमधून बाहेर पडते, त्यामुळे त्या क्षणी मूल्यमापन करण्यासाठी फक्त नावच उपलब्ध असते.
- रिफॉल्व्हरला ती प्राप्त होते. हा तो नेमिंग स्तर आहे जिथे वाचण्यायोग्य पत्ते रूटेबल पत्त्यांमध्ये बदलतात, आणि याच कारणास्तव येथे ठेवलेला फिल्टर कोणत्याही डिव्हाइसला स्पर्श न करता प्रत्येक डिव्हाइस पाहू शकतो.
- डोमेनची पॉलिसीशी तुलना केली जाते. त्याची वर्गवारी, कोणतीही परवानगी किंवा ब्लॉक नोंद, त्याचा रेप्युटेशन स्कोर आणि त्या नेटवर्कशी जोडलेले कोणतेही वेळापत्रक. कनेक्शन अस्तित्वात येण्यापूर्वीच मॅच निश्चित केला जातो.
- पॉलिसी उत्तर परत पाठवते. प्रत्यक्ष पत्ता, कोणताही पत्ता नाही, किंवा सूचना पेजवर रीडिरेक्ट. मजबूत सेटअप्स विनंती सिंकहोल करतात जेणेकरून क्लायंटला असे उत्तर मिळते जे कुठेही उपयुक्त ठरत नाही.
- ब्राउझर कनेक्ट होतो किंवा सूचना वाचतो. ब्लॉक केलेला लुकअप कधीही कनेक्शन उघडत नाही, त्यामुळे फिशिंग पेज किंवा मालवेअर कॉलबॅक नंतर खंडित होण्याऐवजी पहिल्याच टप्प्यावर नष्ट होतो.
- इव्हेंट लॉगमध्ये लिहिला जातो. वेळ, नेटवर्क, विनंती केलेले डोमेन आणि निर्णय. त्या नोंदी ॲडमिनिस्ट्रेटरला पॉलिसी ट्यून करण्याची किंवा एकाच वाईट डोमेनची वारंवार मागणी करणारे डिव्हाइस ओळखण्याची अनुमती देतात.
ही प्रणाली अनेक स्तरांवर कार्य करते. यात अचूक डोमेन किंवा URL मॅचिंगपासून ते कॅटेगिरी वर्गीकरण, कीवर्ड तपासणी आणि मालवेअर व फिशिंगसाठी रेप्युटेशन स्कोरिंग, तसेच गट आणि वेळेवर आधारित नियमांचा समावेश आहे. डोमेनच्या निर्णयावर हे सर्वात मजबूत असते, कारण आधुनिक पेज अनेक डोमेनवरून कंटेंट घेते आणि एनक्रिप्टेड HTTPS मधील माहिती लपवते, ज्यामुळे डोमेनचे नाव हाच एकमेव विश्वासार्ह संकेत ठरतो.
डिव्हाइसवर काहीही इंस्टॉल करण्याची आवश्यकता नाही. एकदा DNS बदल केल्यानंतर, फिल्टरिंग एकाच वेळी त्या नेटवर्कवरील प्रत्येक डिव्हाइसला कव्हर करते, कोणत्याही डिव्हाइसवर काहीही इंस्टॉल न करता.
या आठवड्यात तुम्ही करू शकता अशा दोन तपासण्या:
- डिव्हाइसेस कोणते रिझॉल्व्हर वापरतात याची पुष्टी करा. नेटवर्कद्वारे दिलेल्या DNS सेटिंग्ज पहा. जर डिव्हाइसेस बाहेरील रिझॉल्व्हरकडे निर्देशित केली गेली असतील, तर कन्सोल काहीही सांगत असले तरी तुमचे धोरण लागू केले जात नाही.
- तुम्हाला ब्लॉक करायचा असलेला डोमेन लोड करा. ॲडमिनिस्ट्रेटरच्या लॅपटॉपवरून नाही, तर अतिथी डिव्हाइसवरून प्रयत्न करा. सूचना पेज दिसले नाही, तर तुम्हाला धोरणाच्या समस्येपेक्षा कव्हरेजची समस्या आहे.
अमलबजावणीच्या पद्धती आणि प्रत्येक पद्धत काय तपासते
एखाद्या हॉटेलला पेमेंट गेटवे सुरू ठेवायचा आहे, कौटुंबिक क्षेत्रांमध्ये जुगार खेळण्याच्या साईट्स ब्लॉक करायच्या आहेत आणि पाहुण्यांच्या संक्रमित लॅपटॉपला संशयास्पद संपर्क करण्यापासून थांबवायचे आहे. ही तीन वेगळी कामे आहेत आणि प्रत्येक काम एका वेगळ्या पद्धतीचे आहे. तुमच्या समस्येशी जुळणारी रांग शोधा.
| पद्धत | हे काय तपासते | सामान्य निकाल | उदाहरण |
|---|---|---|---|
| अचूक domain किंवा URL जुळणी | यादीनुसार विशिष्ट पत्ता | अनुमती द्या किंवा ब्लॉक करा | एक वृत्त साइट ब्लॉक करा |
| श्रेणी वर्गीकरण | domain ला दिलेली श्रेणी | साइट्सचा संपूर्ण गट ब्लॉक करा | जुगार खेळण्याच्या साइट्स ब्लॉक करा |
| कीवर्ड तपासणी | पत्यामधील किंवा पृष्ठावरील शब्द | ब्लॉक करा किंवा इशारा द्या | प्रतिबंधित शब्द असलेला पृष्ठ पाथ फ्लॅग करा |
| प्रतिष्ठा स्कोअरिंग | थ्रेट इंटेलिजन्स स्कोअर | माहित असलेले मालवेअर किंवा फिशिंग domain ब्लॉक करा | नवीन नोंदणीकृत फिशिंग domain ब्लॉक करा |
| वेळ किंवा गट धोरण | वेळापत्रक, वापरकर्ता गट किंवा नेटवर्क | ठराविक वेळी अधिक कडक नियम लागू करा | गेस्ट WiFi वर संध्याकाळी अधिक कडक नियम लागू करा |
बहुतांश कार्यक्षम डिप्लॉयमेंट्स दोन किंवा तीन पद्धती एकत्र करतात, कारण प्रत्येक पद्धतीमध्ये काही ना काही त्रुटी असते. अचूक याद्या निश्चित असतात आणि साइट्स बदलत असल्याने त्यांना सतत अपडेट ठेवणे आवश्यक असते. कॅटेगिरी कोट्यवधी डोमेनवर लागू होतात, परंतु त्यामागील वर्गीकरण जेवढे चांगले असेल तितक्याच त्या प्रभावी ठरतात. कीवर्डचे नियम कॅटेगिरीकडून सुटलेल्या गोष्टी पकडतात, पण कधीकधी शब्द समान असल्यामुळे निर्दोष पानांनाही ब्लॉक करतात. रेप्युटेशन स्कोरिंग अशा नवीन नोंदणीकृत फिशिंग डोमेनला पकडते ज्यांचे वर्णन करण्यासाठी कोणत्याही कॅटेगिरीला वेळ मिळालेला नसतो.
व्यावहारिक नियम: श्रेणी आणि थ्रेट डेटापासून सुरुवात करा, जे कमीत कमी देखभालीमध्ये सर्वाधिक विस्तार समाविष्ट करतात. त्यानंतर आपल्या वेन्यूसाठी आवश्यक असलेल्या साइट्ससाठी, जसे की पेमेंट प्रदाता किंवा पेशंट पोर्टल, नामनिर्देशित अपवाद जोडा. कीवर्ड नियम सर्वात शेवटी आणि मर्यादित प्रमाणात जोडा.
प्रत्येक रांग एका वेगळ्या प्रश्नाचे उत्तर देते: कशाचे मूल्यमापन केले जात आहे आणि ते जुळल्यावर काय झाले पाहिजे. दुसऱ्या प्रश्नामुळे ठिकाणांना समस्यांना सामोरे जावे लागते, कारण एकच सरसकट नियम कर्मचारी, विद्यार्थी आणि पाहुण्यांसाठी एकाच वेळी योग्य असणे दुर्मिळ आहे.
URL फिल्टरिंग विरुद्ध DNS फिल्टरिंग
तुलना सहसा उत्पादन निवडीच्या रूपात येते, आणि ती तशी नाही. DNS फिल्टरिंग हा URL फिल्टरिंगमधील एकच अंमलबजावणी बिंदू आहे: प्रॉक्सी किंवा ब्राउझरऐवजी लुकअपच्या ठिकाणी घेतलेला समान धोरणात्मक निर्णय.
DNS-लेयर इम्प्लिमेंटेशनमध्ये क्लायंट प्रथम पत्त्यासाठी विचारतो, आणि फिल्टरिंग रिझॉल्व्हर विनंती केलेल्या डोमेनची, तसेच अधिक मजबूत इम्प्लिमेंटेशन्समध्ये ते परत करत असलेल्या पत्त्याची, पॉलिसीचे नियम आणि थ्रेट इंटेलिजन्सशी तुलना करतो. ते नंतर वास्तविक उत्तर देऊ शकते, काहीही उत्तर देऊ शकत नाही, ब्लॉक पेजवर रिडायरेक्ट करू शकते किंवा विनंती सिंगकहोल करू शकते. प्रोटेक्टिव्ह DNS सर्व्हिस निवडण्याबाबत मार्गदर्शन करताना CISA आणि NSA हे सांगते की हे स्थान नंतर काय होते याची तपासणी करण्याची वाट पाहण्याऐवजी फिशिंग, मालवेअर, रॅन्समवेअर, बॉटनेट आणि कमांड-अँड-कंट्रोल इन्फ्रास्ट्रक्चरच्या पहिल्या कनेक्शनलाच ब्लॉक करते.
शेजारी शेजारी पाहिल्यास, योग्यतेचा निर्णय घेणाऱ्या गुणधर्मांवर हे दोघे भिन्न आहेत.
| वैशिष्ट्य | URL फिल्टरिंग (पूर्ण) | DNS फिल्टरिंग |
|---|---|---|
| निर्णय कुठे घेतला जातो | प्रोक्सी, फायरवॉल किंवा ब्राउझर | DNS रिझॉल्व्हर, कनेक्शनपूर्वी |
| काय तपासले जाते | पूर्ण URL, पाथ, कीवर्ड्स आणि वर्गवारी | डोमेनचे नाव आणि ते परत करत असलेला IP पत्ता |
| डिव्हाइसवर सॉफ्टवेअरची आवश्यकता असते का | बहुतेकदा होय, किंवा गेटवे प्रोक्सी | नाही, नेटवर्क स्तरावर सेट केलेले असते |
| HTTPS पेजेसच्या आत पाहते का | होय, TLS तपासणीसह | नाही, फक्त डोमेन स्तरावर |
| सामान्य डिप्लॉयमेंट | प्रोक्सी असलेले एंटरप्राइज नेटवर्क आणि शाळा | गेस्ट WiFi, व्हेन्यू आणि ब्रँच नेटवर्क्स |
डोमेन लेयर अशा देखील विनंत्या पाहतो ज्या वापरकर्ते कधीही टाइप करत नाहीत. AdGuard च्या डिसेंबर 2024 च्या ट्रॅकर रिपोर्टनुसार 2024 मध्ये जागतिक इंटरनेट ट्रॅफिकमध्ये जाहिरात ट्रॅकर्सचा वाटा 7.84% होता, आणि त्यातील प्रत्येक विनंतीची सुरुवात एका लुकअपच्या स्वरूपात होते.
- जेव्हा ग्रॅन्युलॅरिटीपेक्षा कव्हरेज अधिक महत्त्वाचे असते तेव्हा DNS फिल्टरिंग निवडा. अनमॅनेज्ड अतिथी डिव्हाइसेस, अनेक ठिकाणे, आणि कोणाच्याही फोनवर एजंट इन्स्टॉल करण्याची इच्छा नसणे.
- जेव्हा तुम्हाला सखोलतेची आवश्यकता असेल तेव्हा पूर्ण URL फिल्टरिंग निवडा. पाथ-लेव्हल नियम, पेज-लेव्हल तपासणी, अपलोड आणि डाउनलोड नियंत्रणे.
- ज्या ठिकाणी धोक्यामुळे समर्थन मिळते तेथे दोन्ही चालवा. अनेक सेवा आधीच हे करतात: रिझॉल्व्हर डोमेनचा निर्णय हाताळतो, प्रॉक्सी पुढे काय होते ते हाताळतो.
मर्यादा स्पष्टपणे नमूद करणे आवश्यक आहे. DNS फिल्टरिंग एखाद्या साइटला ब्लॉक करू शकते, पण अनुमती दिलेल्या domain मधील कोणते पृष्ठ लोड झाले होते हे ते सांगू शकत नाही. जर तो फरक तुमच्या धोरणासाठी महत्त्वाचा असेल, तर तुम्हाला नेमिंग लेयरच्या वर तपासणीची आवश्यकता आहे, आणि DNS फिल्टरिंग कसे कार्य करते यावरील दृष्टीक्षेप ती लेयर काय सोडवते आणि काय सोडवत नाही हे स्पष्ट करतो.
URL फिल्टरिंग कुठे वापरले जाते आणि शाळांनी ते का स्वीकारले
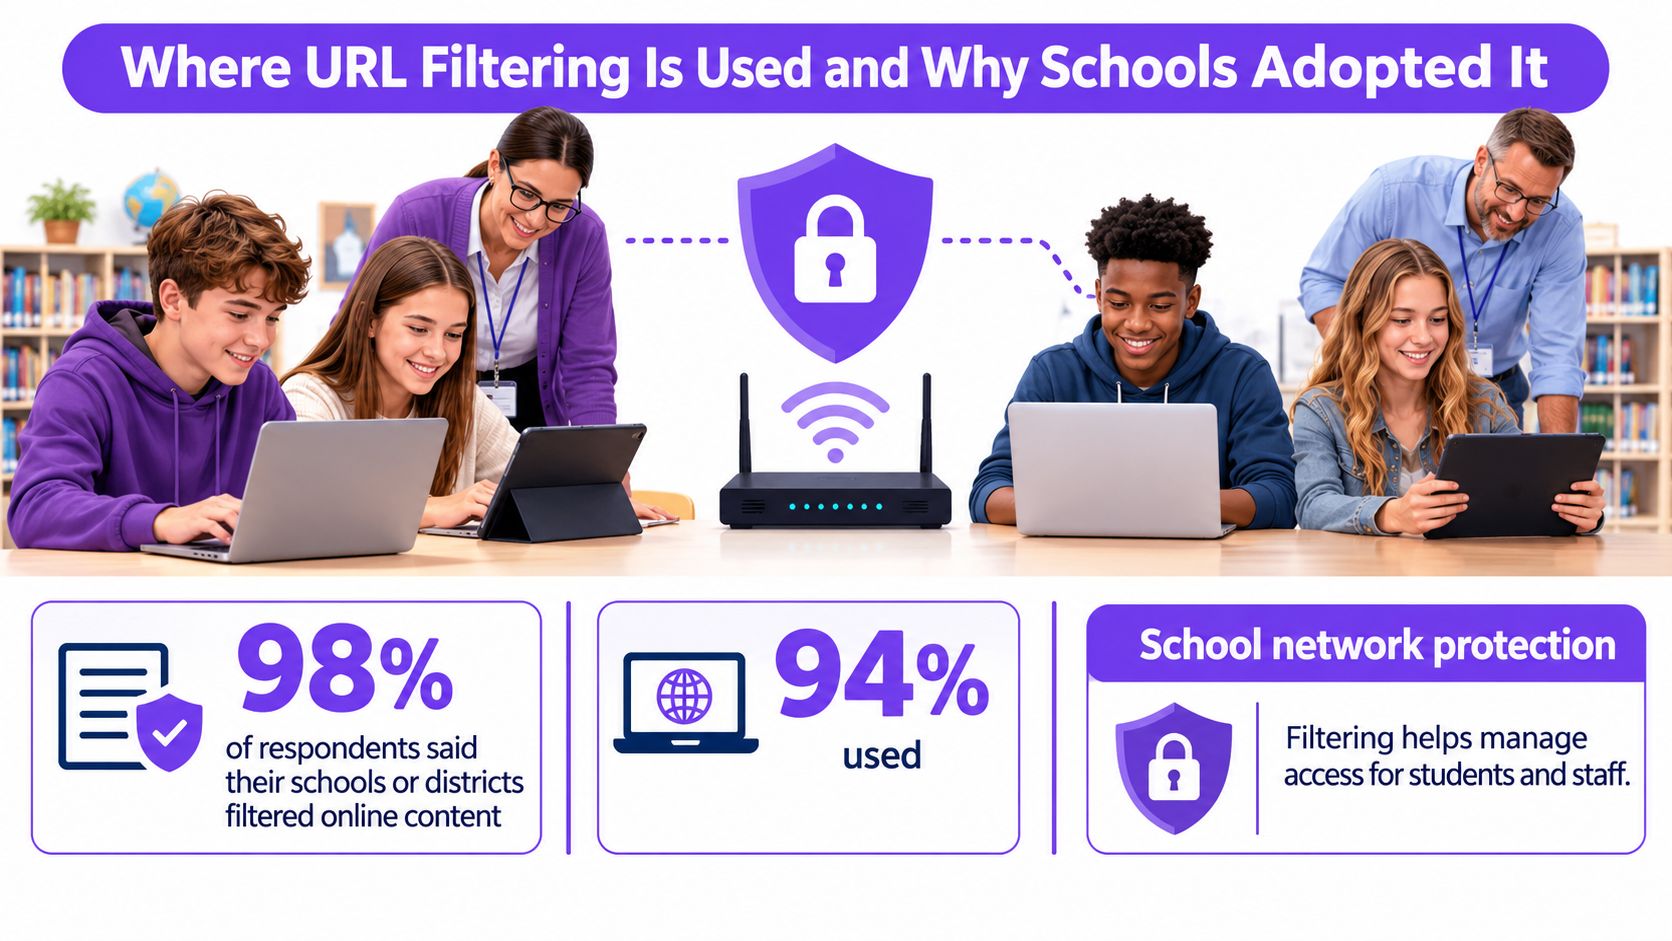
एक विद्यार्थी शाळेच्या लॅपटॉपवर शोध निकालावर क्लिक करतो. पेज लोड होण्यापूर्वी फिल्टर शाळेचे नियम लागू करतो, ज्यामुळे कर्मचाऱ्यांना विद्यार्थी कोणत्या साइट्सवर पोहोचू शकतात याचे व्यवस्थापन करण्यास मदत होते. 4,299 प्रतिसादांसह 2012 मध्ये आयोजित केलेल्या देशभरातील अमेरिकन असोसिएशन ऑफ स्कूल लायब्रेरियन्स सर्वेक्षणात, 98% प्रतिसादकर्त्यांनी सांगितले की त्यांच्या शाळांनी किंवा जिल्ह्यांनी ऑनलाइन सामग्री फिल्टर केली आहे, तर 94% लोकांनी फिल्टरिंग सॉफ्टवेअर वापरत असल्याचे नोंदवले आहे.
| मापदंड | प्रतिसादकर्त्यांचा वाटा | संख्या |
|---|---|---|
| शाळा किंवा जिल्ह्यांनी ऑनलाइन कंटेंट फिल्टर केला | 98% | रिपोर्ट केलेले नाही |
| फिल्टरिंग सॉफ्टवेअर वापरले | 94% | रिपोर्ट केलेले नाही |
| URL-आधारित फिल्टरिंग, सर्वाधिक सामान्य सॉफ्टवेअर दृष्टिकोन | 70% | 2,827 |
| कीवर्ड-आधारित फिल्टरिंग | 60% | 2,423 |
| ब्लॅकलिस्टचा वापर | 47% | 1,898 |
| स्टाफसाठी लागू केलेले फिल्टर | 88% | रिपोर्ट केलेले नाही |
| विद्यार्थी आणि स्टाफसाठी फिल्टरिंगचा समान स्तर | 56% | रिपोर्ट केलेले नाही |
उत्तरदात्यांमध्ये URL-आधारित फिल्टरिंग ही सर्वात सामान्य सॉफ्टवेअर पद्धत होती, त्यानंतर कीवर्ड-आधारित फिल्टरिंग आणि ब्लॅकलिस्टचा क्रमांक लागतो. फिल्टरिंग हे केवळ विद्यार्थ्यांपुरते मर्यादित नव्हते: 88% लोकांनी सांगितले की कर्मचारी देखील यामध्ये समाविष्ट होते, आणि 56% लोकांनी विद्यार्थी आणि कर्मचाऱ्यांसाठी समान स्तराचे फिल्टरिंग वापरले.
हे निष्कर्ष शालेय फिल्टरच्या दोन भूमिकांकडे निर्देश करतात: विद्यार्थ्यांचे रक्षण करणे आणि स्वीकारार्ह-वापर धोरणे (acceptable-use policies) अंमलात आणणे. फिल्टर हा नेटवर्क ॲक्सेससाठी लागू केलेला नियम आहे, प्रत्येक पेजचे योग्य वर्गीकरण केले जाईल याची शाश्वती नाही. फिल्टर वैध साहित्य ब्लॉक करू शकतात किंवा धोरणाने प्रतिबंधित करण्याचे उद्दिष्ट असलेली सामग्री वगळू शकतात, त्यामुळे शाळांना निर्णयांचे पुनरावलोकन आणि समायोजन करण्यासाठी एका मार्गाची आवश्यकता असते.
इतर तीन सेटिंग्जमध्ये तेच नियंत्रण
- हॉस्पिटॅलिटी ठिकाणे अतिथीच्या WiFi वर श्रेणी नियम लागू करू शकतात, यामध्ये ज्या फोनचे ठिकाण थेट व्यवस्थापन करत नाही त्यांचाही समावेश होतो. फॅमिली ॲट्रॅक्शन लहान मुलांद्वारे वापरल्या जाणाऱ्या नेटवर्कसाठी अधिक कडक नियम निवडू शकते.
- हॉस्पिटल नेटवर्क्स क्लिनिकल आणि संदर्भ संसाधनांची गरज असलेल्या कर्मचाऱ्यांना, तसेच स्वतंत्र नेटवर्क वापरणाऱ्या अभ्यागतांना सेवा देतात. त्या गटांना वेगवेगळ्या धोरणांची आवश्यकता असू शकते.
- ग्रंथालये आणि विमानतळ सामायिक सार्वजनिक WiFi वर नियम लागू करू शकतात. स्पष्ट ब्लॉक संदेश वापरकर्त्यांना एखादी साइट का उपलब्ध नाही हे समजून घेण्यास मदत करतात.
शाळांचे उदाहरण काळजी घेण्याच्या कर्तव्याची (duty-of-care) गरज प्रामुख्याने स्पष्ट करते, परंतु हेच धोरणात्मक प्रश्न जिथे लोक नेटवर्क शेअर करतात तिथे सर्वत्र उद्भवतात. शाळांसाठी वेब फिल्टरिंग ची मार्गदर्शिका शाळा त्या धोरणांचा कसा अवलंब करतात हे स्पष्ट करते.
व्यावहारिक काम म्हणजे लोक आणि नेटवर्कनुसार नियमांची सांगड घालणे. प्राथमिक शाळेसाठी योग्य असलेले धोरण हॉटेल बारसाठी खूप जास्त ब्लॉक करू शकते किंवा विद्यार्थ्यांच्या निवासासाठी खूप कमी ब्लॉक करू शकते. मोठी श्रेणी सूची ती विसंगती दूर करणार नाही; धोरणामध्ये नेटवर्कचे प्रेक्षक आणि उद्देश प्रतिबिंबित होणे आवश्यक आहे.
एनक्रिप्टेड DNS फिल्टरला का बायपास करू शकते
एखादी शाळा तिच्या WiFi ला फिल्टर केलेला DNS रिझॉल्व्हर वापरण्यासाठी सेट करू शकते, तरीही विद्यार्थ्यांचे ब्राउझर वेगवेगळ्या, एनक्रिप्टेड रिझॉल्व्हरद्वारे डोमेन लुकअप पाठवू शकते. त्यामुळे फिल्टरचे त्या विनंत्यांवरील नियंत्रण सुटते. DNS over HTTPS हा असा एक प्रोटोकॉल आहे जो ही दरी निर्माण करू शकतो, ज्यामुळे डिव्हाइस दुसरा लुकअप मार्ग निवडू शकत असताना DNS ब्लॉकिंग केवळ अंशतः प्रभावी ठरते.
रिमॉल्व्हरच्या सभोवतालचे मार्ग
- ॲप्समधील हार्ड-कोडेड रिझॉल्व्हर्स. काही ॲप्लिकेशन्स नेटवर्कच्या DNS सेटिंग्जकडे दुर्लक्ष करतात आणि त्यांचे स्वतःचे वापरतात.
- ब्राउझर सेटिंग्ज. ब्राउझर एनक्रिप्टेड रिझॉल्व्हर वापरण्यासाठी कॉन्फिगर केला जाऊ शकतो.
- VPNs. VPN चे DNS लुकअप नेटवर्कच्या रिझॉल्व्हरपर्यंत पोहोचण्यापूर्वी ट्रॅफिक नेटवर्कच्या पलीकडे नेऊ शकते.
- डायरेक्ट ॲड्रेस कनेक्शन्स. आधीच IP पत्ता माहित असलेले ॲप डोमेन लुकअप वगळू शकते.
- शेअर केलेले क्लाउड डोमेन्स. शेअर केलेले डोमेन ब्लॉक केल्याने असंबद्ध सेवांमध्ये अडथळा येऊ शकतो. याला अनुमती दिल्यास अनेक सेवांपर्यंत पोहोचता येऊ शकते.
त्याऐवजी कशाची अंमलबजावणी करावी
एक नेटवर्क गेटवे मंजूर नसलेल्या सॉल्व्हर्सकडे जाणार्या आऊटबाऊंड DNS विनंत्यांना ब्लॉक करू शकतो, ज्याद्वारे डिव्हाइसेसना नेटवर्कच्या सॉल्व्हरकडे निर्देशित केले जाते किंवा त्या विनंत्यांचे रिझोल्यूशन होण्यापासून रोखले जाते. लॉग्स अयशस्वी लुकअप किंवा असामान्य सॉल्व्हर ट्रॅफिकचे तपशील उघड करू शकतात, जरी ते डिव्हाइसवरील प्रत्येक कृती दाखवत नाहीत. धोरण समजण्यायोग्य आणि व्यवस्थापित करण्यायोग्य राहण्यासाठी अपवाद नोंदवून ठेवा.
काय वचन द्यावे: नेटवर्कचा DNS मार्ग वापरणारे डिव्हाइसेस फिल्टर केले जातात. गेटवे नियंत्रणे त्या मार्गाभोवतीच्या काही मार्गांना मर्यादित करू शकतात, परंतु ते नेटवर्कच्या सर्व क्रियाकलापांमध्ये दृश्यमानतेची हमी देऊ शकत नाहीत.
अतिथी WiFi अंमलबजावणी करणे अधिक कठीण करते: अभ्यागतांचे फोन त्यांच्या स्वतःच्या सेटिंग्ज वापरू शकतात आणि ते ठिकाण त्यांच्यावर सॉफ्टवेअर इन्स्टॉल करू शकत नाही. नेटवर्क कॉन्फिगरेशनमध्ये रिझॉल्व्हर नियम ठेवा, नंतर ते नियम काय पाहू शकतात आणि काय पाहू शकत नाहीत याबद्दल स्पष्ट रहा. DNS over HTTPS मुळे नेटवर्कची दृश्यमानता कशी बदलते ते जाणून घ्या.
कॅटेगरी ब्लॉकच्या चुका का होतात
शाळेमध्ये, धड्याचे साधन अशा डोमेनवर असू शकते जे न संबंधित सामग्रीसाठी देखील वापरले जाते. जर फिल्टरने त्या डोमेनला चुकीच्या वर्गात टाकले, तर शाळेला ब्लॉक करायच्या असलेल्या सामग्रीसोबतच विद्यार्थी त्या संसाधनाचा ॲक्सेस देखील गमावू शकतात. वर्गवारीचे निर्णय नेटवर्क शेअर करणाऱ्या प्रत्येकावर परिणाम करतात.
कॅटेगरी ब्लॉक अयशस्वी होण्याचे दोन मार्ग
अंडर-ब्लॉकिंग (Under-blocking) तेव्हा होते जेव्हा एखादे हानिकारक पृष्ठ पुढे जाते कारण त्याचे डोमेन वर्गीकृत केले गेलेले नसते किंवा ते चुकीच्या पद्धतीने वर्गीकृत केलेले असते. ओव्हर-ब्लॉकिंग (Over-blocking) तेव्हा होते जेव्हा उपयुक्त सामग्री, जसे की आरोग्य पृष्ठ, पेमेंट सेवा, शिक्षण संसाधन किंवा व्यवसाय साधन, ब्लॉक केलेल्या श्रेणीमध्ये ठेवले जाते.
काही पॅरेंटल-कंट्रोल उत्पादनांना दोन्ही त्रुटींचा सामना करावा लागला आहे: योग्य सामग्री ब्लॉक करताना संवेदनशील डोमेन चुकवणे किंवा विसंगत नियम लागू करणे. DNS-फिल्टरिंग अचूकतेचे 2025 चे पुनरावलोकन हे स्पष्ट करते की विशिष्ट उद्देशासाठी वापरलेल्या संदर्भ सूचीवर परिणाम का अवलंबून असतात. चुकीच्या वर्गीकरणामुळे फॉल्स पॉझिटिव्ह तयार होऊ शकतात आणि जेव्हा तेच धोरण संपूर्ण नेटवर्कवर लागू होते, तेव्हा त्याचा परिणाम अधिक लोकांवर होतो, जसे की TMA 2025 कॉन्फरन्स पेपर वर्णन करतो.
हॉटेलमध्ये, चुकीचे वर्गीकरण केलेले पेमेंट डोमेन अतिथींना व्यवहार पूर्ण करण्यापासून रोखू शकते. फ्रंट-डेस्क कर्मचाऱ्यांना या समस्येबद्दल माहिती मिळू शकते, जरी ते फिल्टरिंग पॉलिसी स्वतः बदलू शकत नाहीत.
वर्गवारी सूचीवर विश्वास ठेवण्यापूर्वी काय विचारावे
- प्रत्येक श्रेणीसाठी सूक्ष्मता आणि रीकॉल. एकंदरीत अचूकतेमुळे तुमच्या नेटवर्कसाठी महत्त्वाच्या श्रेणींमधील समस्या लपल्या जाऊ शकतात.
- चुकीच्या पद्धतीने वर्गीकृत केलेल्या domain साठी पुनरावलोकन मार्ग. दुरुस्त्या कोण हाताळते आणि पुनरावलोकनासाठी साइट कशी सादर केली जाऊ शकते ते शोधा.
- Allowlist चे नियंत्रण. अपवाद कोण जोडू शकते, प्रत्येक बदल कसा नोंदवला जातो आणि त्याचे पुनरावलोकन कधी केले जाते हे स्पष्ट करा.
- ब्लॉक पेजवरील फीडबॅक. उपलब्ध असायला हवी अशा साइटबद्दल रिपोर्ट करण्याचा मार्ग अतिथींना किंवा शिक्षकांना उपलब्ध करून द्या.
- तात्पुरते अपवाद. धोरणामध्ये कायमस्वरूपी त्रुटी सोडण्याऐवजी विशिष्ट गरजेसाठी ठराविक कालावधीसाठी प्रवेश द्या.
- असे अहवाल जे पॉलिसी ब्लॉक्सना थ्रेट ब्लॉक्सपासून वेगळे करतात. श्रेणी निर्णय आणि सुरक्षितता घटनांसाठी वेगवेगळ्या उपायांची आवश्यकता असते.
मोठी वर्गवारी यादी चांगल्या निर्णयांची खात्री देत नाही. प्रत्येक वर्गवारी म्हणजे काहीतरी उपयुक्त ब्लॉक करण्याची किंवा काहीतरी हानीकारक मिस करण्याची दुसरी संधी असते, त्यामुळे यादीच्या लांबीपेक्षा वर्गीकरणाची गुणवत्ता आणि चुका दुरुस्त करण्याची प्रक्रिया अधिक महत्त्वाची असते.
URL फिल्टरिंग तुमच्या नेटवर्कसाठी योग्य आहे का ते तपासा
चार प्रश्न हे ठरवतात, आणि त्यांना व्हेंडरच्या प्रात्यक्षिकापेक्षा कमी वेळ लागतो.
- डिव्हाइसेसची यादी करा. संचलित (Managed), असंचलित (unmanaged) आणि अतिथी (guest). या मिश्रणावरून तुम्ही एंडपॉइंटवर स्थापित केलेल्या कशावरही अवलंबून राहू शकता की नाही हे समजते.
- काय ब्लॉक करायचे ते ठरवा. केवळ धोके, केवळ हानीकारक श्रेणी किंवा दोन्ही. या उत्तरावरून तुमच्या अहवाल आवश्यकता निश्चित होतात.
- डिव्हाइसेस resolver बदलू शकतात की नाही ते तपासा. जर ते बदलू शकत असतील, तर गेटवे एखाद्या मंजूर मार्गाची सक्ती करू शकतो का ते विचारा, कारण एन्क्रिप्ट केलेले DNS अशा resolver च्या आजूबाजूला मार्ग तयार करते ज्याची सक्ती केलेली नाही.
- अचूकतेचा पुरावा मागा. श्रेणी-स्तरीय अचूकता आणि रीकॉल, चुकीच्या पद्धतीने वर्गीकृत केलेल्या साइटसाठी पुनरावलोकन मार्ग, आणि allowlists चे नियंत्रण कसे केले जाते. जो पुरवठादार पुनरावलोकन प्रक्रियेचे वर्णन करू शकत नाही तो फिल्टर नव्हे तर केवळ एक यादी विकत असतो.
ती चेकलिस्ट यासाठीच तयार केली आहे ज्यासाठी Purple Shield बनवले आहे: एक असा DNS लेयर जो प्रत्येक नेटवर्कवरील प्रत्येक डिव्हाइसवर सामग्री फिल्टर करतो, धोके थांबवतो आणि जाहिराती हटवतो, ज्यामध्ये प्रत्येक SSID, VLAN आणि वेन्यूसाठी एक पॉलिसी आणि काय ब्लॉक केले गेले आणि कधी केले गेले यासाठी एक डॅशबोर्ड उपलब्ध असतो. याचे फिल्टरिंग फ्रेंडली WiFi मानक आणि इंटरनेट वॉच फाउंडेशनच्या मानकांची पूर्तता करते.
एकाच चाचणी नेटवर्कवर एक आठवड्याच्या पायलट प्रोजेक्टने सुरुवात करा. धोरण लागू करा, तुम्ही ब्लॉक करण्याची अपेक्षा असलेले डोमेन लोड करा आणि सूचना पेज दिसत असल्याची खात्री करा, त्यानंतर पहिल्या आठवड्याचे लॉग वाचा. तुम्हाला धोरण ब्लॉक्स, धोका ब्लॉक्स आणि फॉल्स पॉझिटिव्ह यांमधील फरक पाहायचा आहे, कारण हा फरक तुम्हाला धोरण प्रत्येक साइटवर पोहोचण्यापूर्वी त्यात सुधारणा करण्याची गरज आहे की नाही ते सांगतो.
Purple Shield तुमच्या वेन्यू, अतिथी आणि सार्वजनिक WiFi नेटवर्कवर एक संरक्षणात्मक DNS लेयर ठेवते. हे लुकअप दरम्यान हानिकारक कॅटेगिरी, फिशिंग आणि मालवेअर डोमेन ब्लॉक करते, तसेच कनेक्शन सुरू होण्यापूर्वी जाहिराती आणि ट्रॅकर्स हटवते. तुम्ही प्रत्येक SSID, VLAN आणि वेन्यूसाठी स्वतंत्र धोरण सेट करू शकता, तसेच एकाच डॅशबोर्डवर काय, कुठे आणि केव्हा ब्लॉक झाले ते पाहू शकता. हे तुमच्या नेटवर्कशी कसे जुळते हे पाहण्यासाठी Purple Shield ला भेट द्या.