
WiFi गेस्ट नेटवर्क सुरक्षेच्या सर्वोत्तम पद्धती
एक व्यावहारिक WiFi गेस्ट नेटवर्क सुरक्षा मार्गदर्शिका: SSID आणि VLAN अलगीकरण, WPA3, DNS फिल्टरिंग, वेळापत्रक आणि ते सिद्ध करणाऱ्या चाचण्या.
Published ३० ऑक्टोबर, २०२६

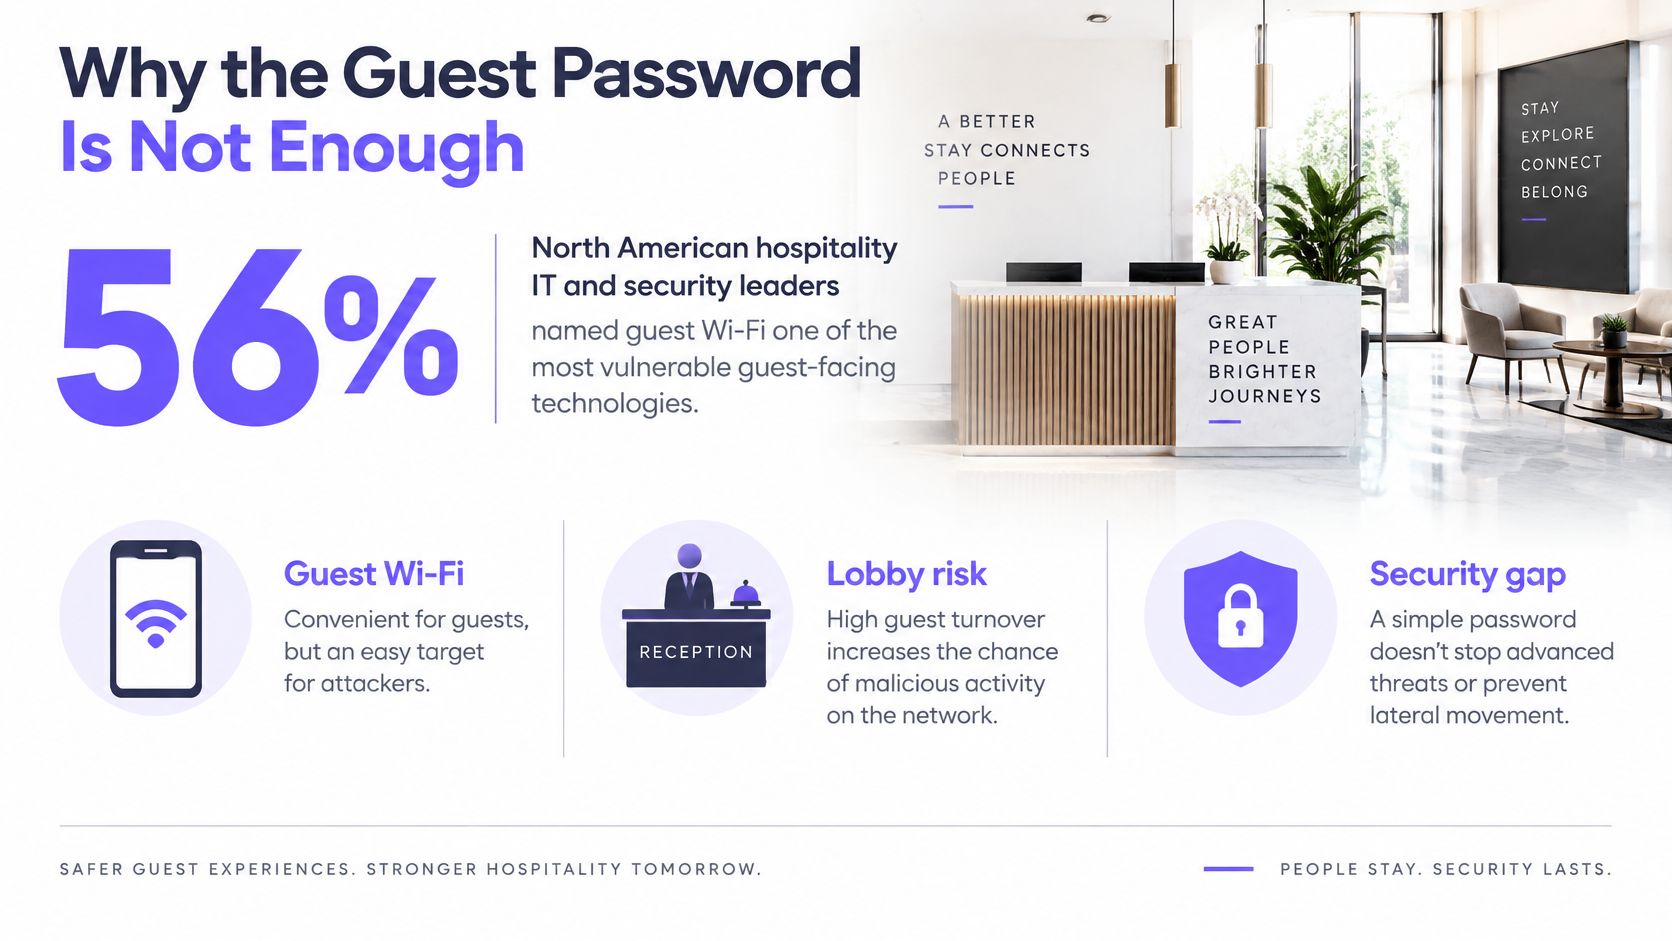
2025 मध्ये, VikingCloud च्या हॉस्पिटॅलिटी सायबर अहवालानुसार, उत्तर अमेरिकन हॉस्पिटॅलिटी IT आणि सुरक्षितता नेत्यांपैकी 56% लोकांनी गेस्ट WiFi ला सर्वात असुरक्षित गेस्ट-फेसिंग तंत्रज्ञानांपैकी एक म्हणून ओळखले आहे. तुमच्या लॉबी WiFi ला पासवर्ड आहे की नाही हा उपयुक्त प्रश्न नाही. खरा प्रश्न हा आहे की एखादा व्हिजिटर नेटवर्कशी जोडल्यानंतर त्याचे डिव्हाइस कशापर्यंत पोहोचू शकते.
अनुक्रमणिका
- गेस्ट पासवर्ड पुरेसा का नाही
- गेस्ट नेटवर्क नियंत्रित करणारे नियंत्रणे
- गेस्ट्सना LAN पासून कसे वेगळे करावे
- मिश्र उपकरणांसाठी WPA2 किंवा WPA3 निवडा
- SSID द्वारे DNS फिल्टरिंग आणि वेळापत्रक
- Captive Portal गोपनीयता
- जेव्हा आयसोलेशन चाचण्या तरीही अयशस्वी होतात
- गेस्ट WiFi पॉलिसी प्रत्यक्षात आणा
गेस्ट पासवर्ड पुरेसा का नाही
समजा एका हॉटेल लॉबीमध्ये जुन्या लॅपटॉपवर कॉन्फरन्सचे प्रतिनिधी आहेत, सध्याच्या फोनवर कुटुंबे आहेत आणि व्हिजिटरची उपकरणे आहेत ज्यांचे व्यवस्थापन IT मधील कोणीही करत नाही. ते पेमेंट टर्मिनल्स, ऑफिस सिस्टीम आणि बिल्डिंग कंट्रोल्स चालवणाऱ्या संस्थेसोबत नेटवर्क शेअर करत आहेत. रुग्णालयात, खाजगी संसाधनांमध्ये क्लिनिकल सिस्टीम समाविष्ट असू शकतात; कॅम्पसमध्ये, विद्यार्थ्यांच्या नोंदी आणि विभागीय स्टोरेज असू शकते.
WPA हे डिव्हाइस आणि ॲक्सेस पॉइंटमधील वायरलेस लिंक एनक्रिप्ट करते. ते अश्लील कंटेंट फिल्टर करत नाही, फिशिंग डोमेन्स ब्लॉक करत नाही, फोन विश्वासार्ह आहे की नाही हे ठरवत नाही किंवा प्रिंटर्स आणि मॅनेजमेंट इंटरफेसेसचा ॲक्सेस आपोआप रोखत नाही. या कामांसाठी स्वतंत्र नियंत्रणांची गरज असते.
हॉस्पिटॅलिटी क्षेत्रातील हे शोध पासवर्ड संपूर्ण सुरक्षा डिझाइन का असू शकत नाही यावर प्रकाश टाकतात.
पब्स, हॉटेल्स, कॅम्पस, विद्यार्थी वसतिगृहे, रुग्णालये, वाचनालये, विमानतळ आणि बहु-स्थानिक कार्यालयांquasi, WiFi गेस्ट नेटवर्क सुरक्षेचा अर्थ लेअर्ड कन्टेनमेंट असा आहे. ॲक्सेस पॉलिसीने तीन प्रश्नांची उत्तरे दिली पाहिजेत:
- खाजगी संसाधने: व्हिजिटर कर्मचारी, रहिवासी किंवा ऑपरेशन्ससाठी राखीव असलेल्या कोणत्याही गोष्टीपर्यंत पोहोचू शकतात का?
- इतर गेस्ट: एखादे अनमॅनेज्ड डिव्हाइस त्याच्या शेजारील उपकरणांचा शोध घेऊ शकते किंवा त्यांच्याशी संपर्क साधू शकते का?
- इंटरनेट गंतव्यस्थाने: इच्छित कनेक्शन सुरू होण्यापूर्वी नेटवर्क ज्ञात धोकादायक गंतव्यस्थानांना नकार देईल का?
कार्यरत इंटरनेट कनेक्शन यापैकी कोणत्याही प्रश्नाचे उत्तर देत नाही. यशस्वी कॅप्टिव्ह-पोर्टल लॉगिन देखील नाही.
गेस्ट नेटवर्क मर्यादित ठेवणारे कंट्रोल्स
गेस्ट WiFi कंट्रोल्स आणि ते कसे सिद्ध करायचे
| नियंत्रण | हे कशास थांबवते | गेस्ट डिव्हाइसवरून चाचणी पास करा |
|---|---|---|
| त्याच्या स्वतःच्या VLAN वर समर्पित गेस्ट SSID | कर्मचारी LAN, टिल्स किंवा क्लिनिकल सिस्टम्सपर्यंत पोहोचणे | माहीत असलेल्या अंतर्गत सबनेट्सवर पोहोचण्यायोग्य सेवा नाहीत |
| लेयर 2 क्लायंट आयसोलेशन | गेस्ट-टू-गेस्ट डिस्कव्हरी, शेअरिंग आणि अटॅक्स | दुसरा गेस्ट फोन शोधला जाऊ शकत नाही किंवा त्याच्याशी संपर्क साधला जाऊ शकत नाही |
| मॅनेजमेंट आणि LAN साठी डीफॉल्ट डिनाय | राऊटर, कंट्रोलर, प्रिंटर, स्टोरेज आणि अंतर्गत DNS मध्ये प्रवेश | प्रतिबंधित सेवा प्रतिसाद देत नाहीत |
| फक्त DHCP, DNS आणि वेबला अनुमती द्या | अनावश्यक इनबाउंड आणि आऊटबाउंड सेवा | अनधिकृत कनेक्शन नाकारले जातात |
| WPA3-Personal, आवश्यक असल्यास फक्त ट्रांझिशन | सक्षम क्लायंटवर ऑफलाईन पासवर्डचा अंदाज लावणे | गेस्ट कनेक्शनची असोसिएशन नोंद जिथे समर्थित असेल तिथे WPA3 दाखवते |
| युनिक गेस्ट पासफ्रेझ | लीक झालेला गेस्ट सिक्रेट स्टाफ WiFi उघडणे | गेस्ट सिक्रेट प्रिव्हिलेज्ड SSIDs ला ऑथेंटिकेट करत नाही |
| प्रोटेक्टिव्ह DNS | फिशिंग, मालवेअर आणि कमांड-अँड-कंट्रोल लुकअप्स | रिझॉल्व्हरचे सुरक्षित थ्रेट-टेस्ट नाव कोणतेही वापरण्यायोग्य डेस्टिनेशन परत करत नाही |
| IPv4 सह जुळणारे IPv6 नियम | IPv4 ॲक्सेस-कंट्रोल याद्यांना बायपास करणे | तेच प्रतिबंधित मार्ग IPv6 वर देखील पोहोचण्यायोग्य राहत नाहीत |
| टाइम-ऑफ-डे पॉलिसी | कमी कर्मचारी असताना विनाकारण परवानगी देणारा ॲक्सेस | संध्याकाळच्या आणि वीकेंडच्या चाचण्यांदरम्यान ठरवलेले निर्बंध प्रत्यक्षात लागू होतात |
मॅट्रिक्स ही ऑडिट यादी आहे, टिक करण्यासाठी कंट्रोलर सेटिंग्जची यादी नाही. अतिथीच्या (guest) फोनवरून सुरुवात करा, त्याच्या कनेक्शनचे तपशील नोंदवा आणि आपण ज्या सेवांचे संरक्षण करू इच्छिता त्यांची चाचणी घ्या. जेव्हा फोन विशिष्ट तपासणी करू शकत नाही, तेव्हा अधिकृत टेस्ट लॅपटॉप वापरा.
ऑफ-पाथ TCP-हायजॅकिंग अभ्यास करणाऱ्या संशोधकांनी 80 पैकी 69 वास्तविक जगातील WiFi नेटवर्कवर यशस्वीपणे कनेक्शन हायजॅक केले, जे चाचणी केलेल्या नेटवर्कच्या 86% दर्शवते. तो नियंत्रित निष्कर्ष सखोल संरक्षणास पाठिंबा देतो; ते तुमच्या ठिकाणी तडजोड होण्याच्या संभाव्यतेचे वर्णन करत नाही.
निकाल काळजीपूर्वक वाचा
केवळ टाइमआउट होणे हे निर्णायक नसते. टार्गेट बंद असू शकते, किंवा नेटवर्क अजूनही ॲक्सेसची अनुमती देत असताना त्याचे होस्ट फायरवॉल तुमच्या प्रोबला ब्लॉक करू शकते. टार्गेट सर्व्हिस एखाद्या ऑथराइज्ड नेटवर्कवरून काम करते याची खात्री करा, नंतर गेस्ट कनेक्शनवरून त्याच सर्व्हिसची चाचणी घ्या.
त्याचप्रमाणे, डिस्कव्हरीमधून फोन गायब होणे म्हणजे क्लायंट आयसोलेशन सिद्ध होत नाही. जवळच्या ॲक्सेस पॉईंट्सद्वारे कनेक्ट केलेल्या डिव्हाइसेससह, ज्ञात गेस्ट डिव्हाइसेसमधील थेट संवादाची चाचणी घ्या. डिस्कव्हरी सप्रेशन आणि ट्रॅफिक ब्लॉकिंग या गोष्टी एकमेकांऐवजी वापरल्या जाऊ शकत नाहीत.
वेब-ओन्ली पॉलिसीला प्रत्यक्ष ॲक्सेस वर्कफ्लोसाठी अपवादांची देखील आवश्यकता असते. इच्छित इन्फ्रास्ट्रक्चरसाठी DHCP, मंजूर रिझॉल्व्हरसाठी DNS आणि ऑथेंटिकेशनपूर्वी आवश्यक असलेल्या पोर्टल डिपेंडन्सीजना अनुमती द्या. एका लहान अपवादाचे गेटवेच्या मॅनेजमेंट सर्व्हिसेससाठी अनियंत्रित ॲक्सेसमध्ये रूपांतर करू नका.
आयसोलेशनला उपयुक्ततेपासून (usability) वेगळे करा
सामान्यतः होणारी चूक म्हणजे एकाच ब्रिजवर बसलेले किंवा ट्रस्टेड नेटवर्कमध्ये राउट केलेले दुसरे SSID नाव. नवीन नाव गेस्ट काय निवडतात ते बदलते, इन्फ्रास्ट्रक्चर कोणते पॅकेट्स फॉरवर्ड करते ते नाही.
पसार होण्याची अट (Pass condition): प्रत्येक प्रतिबंधित पाथ शून्य यशस्वी कनेक्शन्स दाखवतो, आणि पुरावा कशाची चाचणी घेण्यात आली होती हे ओळखतो.
क्लायंट-साइड निकालांसह डिनाइड-फ्लो लॉग ठेवा. यशस्वी इंटरनेट ॲक्सेस स्वतंत्रपणे नोंदवा, कारण उपलब्धता महत्त्वाची आहे, परंतु तो कंटेनमेंटचा पुरावा नाही. एनक्रिप्शन, फिल्टरिंग आणि वेळापत्रक या प्रत्येकाला स्वतःच्या तपासणीची आवश्यकता असते.
गेस्ट वापरकर्त्यांना LAN पासून कसे वेगळे करायचे
कंटेंट रूल्स जोडण्यापूर्वी सीमारेषा तयार करा. CISA चे एंटरप्राइज वायरलेस मार्गदर्शन मुख्य नेटवर्कपासून गेस्ट ट्रॅफिक वेगळे करण्याची आणि विविध विश्वासार्ह स्तरांवरील संप्रेषणांचे निरीक्षण करण्याची शिफारस करते.
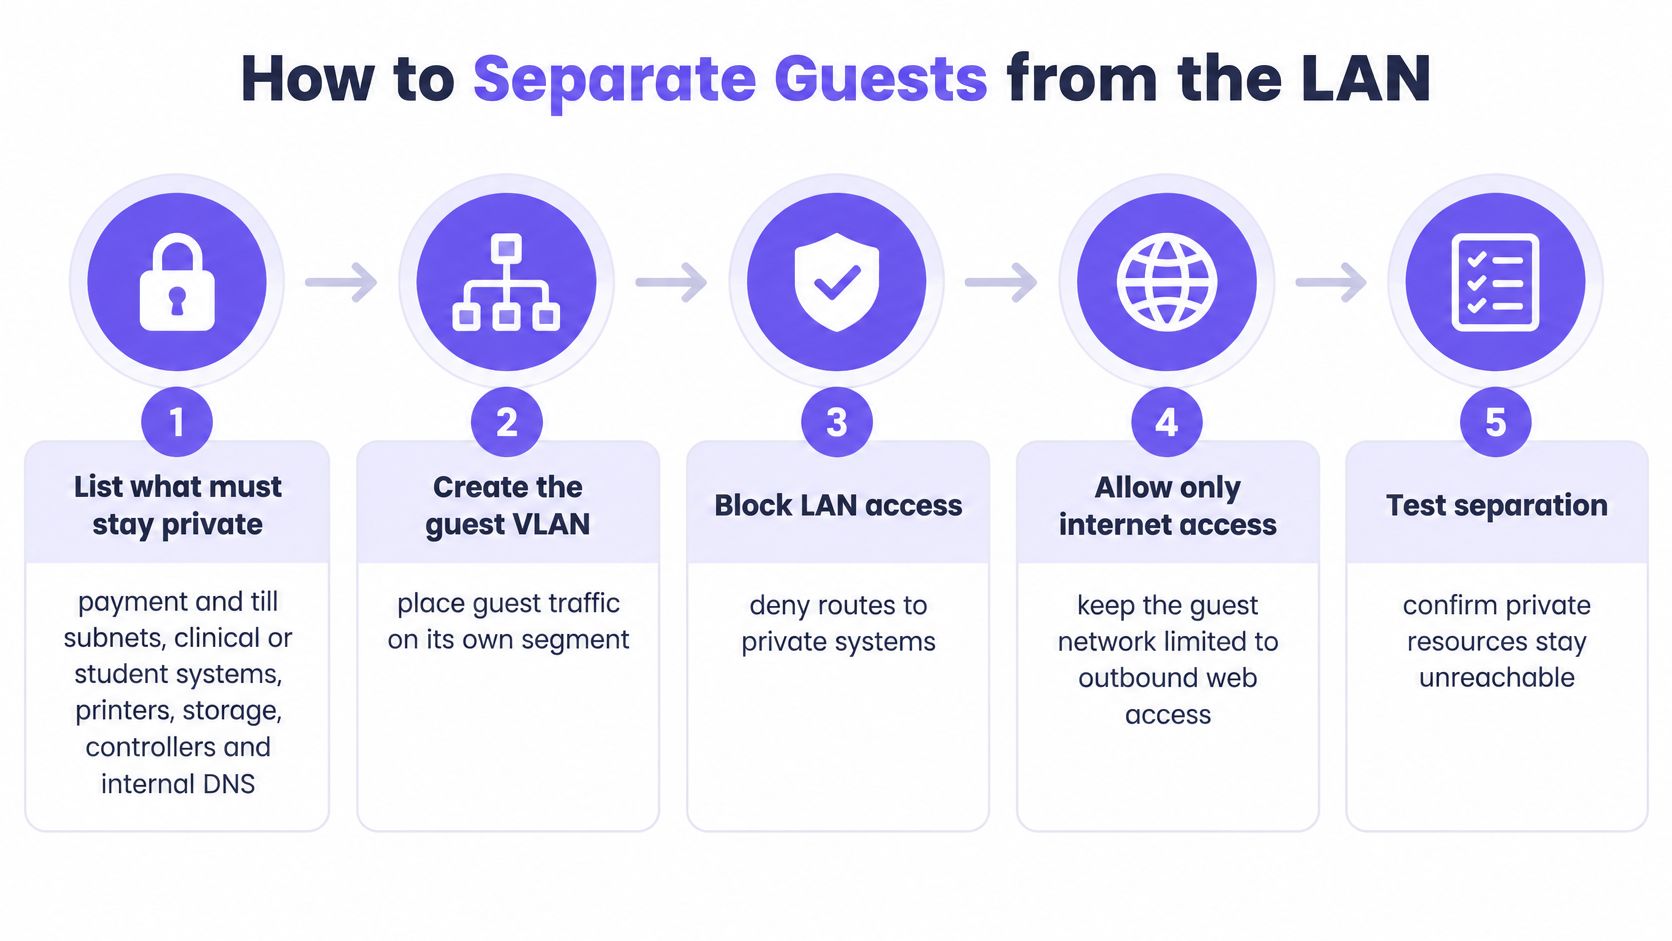
क्रमाने सीमा तयार करा
- खाजगी सिस्टीमची यादी करा आणि त्यांचे सबनेट्स आणि सर्व्हिस मालकांची नोंद घ्या, कारण पेमेंट टर्मिनल्स, क्लिनिकल सिस्टीम, प्रिंटर, स्टोरेज, कंट्रोलर आणि अंतर्गत DNS ही तुमची प्रतिबंधित-लक्ष्य सूची बनतात.
- ओळखण्यायोग्य गेस्ट SSID आणि युनिक गेस्ट पासफ्रेज तयार करा जेणेकरून रिसेप्शन स्टाफ विशेषाधिकार प्राप्त क्रेडेंशियल वितरीत करणार नाही.
- SSID ला समर्पित VLAN आणि DHCP स्कोपवर मॅप करा, आणि नंतर ट्रस्टेड सेगमेंटमध्ये राउटिंग नाकारा, कारण केवळ VLAN टॅगिंग इंटर-VLAN ॲक्सेस नियंत्रित करत नाही.
- प्रत्येक ब्रॉडकास्टिंग ॲक्सेस पॉइंट आणि त्याच्या कंट्रोलर प्रोफाईलवर पीअर-टू-पीअर ब्लॉकिंग सक्षम करा जेणेकरून शेजारील APs हा पर्यायी गेस्ट-टू-गेस्ट मार्ग बनणार नाही.
- फायरवॉलवर, आवश्यक इंटरनेट सेवांना अनुमती देण्यापूर्वी LAN आणि मॅनेजमेंट डेस्टिनेशनसाठी गेस्ट ॲक्सेस नाकारा, गेटवे ॲडमिनिस्ट्रेशनला DHCP आणि DNS फंक्शन्सपासून वेगळे ठेवा.
- समान IPv6 सीमा लागू करा, ज्यामध्ये योग्य सेम-लिंक संरक्षणांचा समावेश आहे, जेणेकरून ड्युअल-स्टॅक क्लायंट अनफिल्टर केलेला मार्ग वापरू शकणार नाहीत; कायदेशीर ऑपरेशनसाठी आवश्यक असलेले मुख्य IPv6 कंट्रोल ट्रॅफिक राखून ठेवा.
- गेस्ट्सना फक्त निवडलेला फिल्टरिंग रिझॉल्व्हर दाखवा जेणेकरून कॉर्पोरेट DNS द्वारे खाजगी नेमस्पेस माहिती उघड होणार नाही.
- गेस्ट फोन आणि अधिकृत चाचणी लॅपटॉपवरून, सूचीबद्ध सेवांचा आणि दुसऱ्या गेस्ट डिव्हाइसशी संवादाचा प्रयत्न करा जेणेकरून तुम्ही कॉन्फिगरेशन हेतूऐवजी वर्तनाची पडताळणी कराल.
- नाकारलेले-फ्लो पुरावे आणि चाचणी नोट्स राखून ठेवा जेणेकरून फर्मवेअर, फायरवॉल आणि VLAN मधील बदल ज्ञात बेसलाइन विरुद्ध तपासले जाऊ शकतील.
वायरलेस प्रोफाईल्स, स्विचेस ट्रंक्स आणि फायरवॉल सीमा कुठे जुळल्या पाहिजेत हे ठरवताना नेटवर्क सेगमेंटेशन मार्गदर्शक उपयुक्त ठरते. केवळ ॲक्सेस पॉइंटचे VLAN फील्ड न तपासता पूर्ण पाथ तपासा.
डिप्लॉयमेंट चेकपॉइंट म्हणून खालील क्रमाचा वापर करा.
पाहुण्यांच्या बाजूने साइन ऑफ करा
पोर्टल ऑथेंटिकेशनपूर्वी, ऑथेंटिकेशननंतर आणि APs दरम्यान रोमिंग करताना चाचणी घ्या. पोर्टल लागू केल्याने फॉरवर्डिंग वर्तन बदलू शकते, त्यामुळे केवळ ऑथेंटिकेट केलेल्या डिव्हाइसची तपासणी केल्यास ॲक्सेस वर्कफ्लोचा काही भाग अटेस्टेड राहतो.
IPv6 लिंक-लोकल डेस्टिनेशनसाठी, त्याच वायरलेस सेगमेंटवरील क्लायंट वापरा; ते पत्ते सामान्य इंटर-VLAN राउटिंगद्वारे पोहोचले जात नाहीत. तुमच्या फोनमध्ये योग्य साधने नसल्यास, IPv4 निकालामध्ये ते समाविष्ट आहे असे मानण्याऐवजी टेस्ट लॅपटॉप वापरा.
दोन्ही IP व्हर्जनवर प्रत्येक प्रतिबंधित डेस्टिनेशन आणि पियर पाथ अनरिचेबल राहिल्यावरच बदल बंद करा. त्या नकारात्मक निकालांसह परवानगी दिलेल्या सेवांसाठी सकारात्मक तपासण्या चालू ठेवा.
मिश्रित उपकरणांसाठी WPA2 किंवा WPA3 निवडा
प्रॉडक्शन वायरलेस प्रोफाइल बदलण्यापूर्वी WPA3-ओन्ली ॲक्सेस आणि फेन्स्ड कॉम्पेटीबिलिटी SSID यापैकी एक निवडा. मॅनेज्ड, सध्याच्या उपकरणांची संख्या ही त्यांच्या मालकाने दिलेल्या लॅपटॉपसह येणाऱ्या कॉन्फरन्स प्रेक्षकांपेक्षा वेगळी असते.
कंपॅटिबिलिटीचा निर्णय हा ठिकाणी येणाऱ्या डिव्हाइसेसचा असतो.
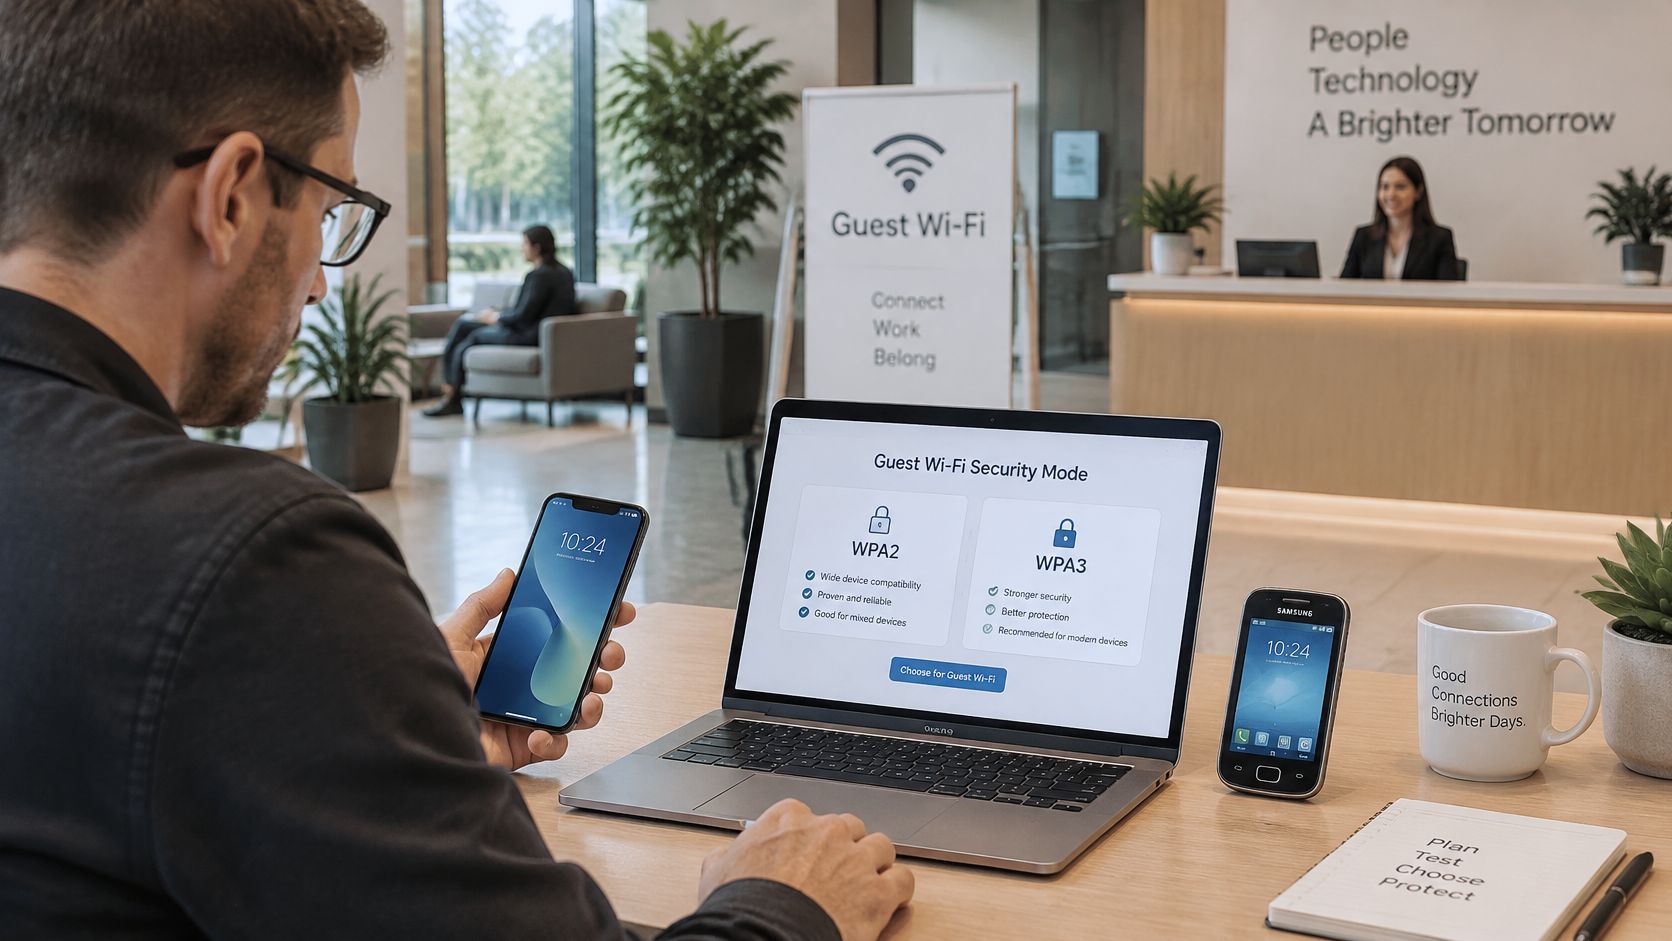
Wi-Fi Alliance चे सुरक्षा मार्गदर्शन सांगते की WPA3 ला प्रोटेक्टेड मॅनेजमेंट फ्रेम आवश्यक आहेत, जुन्या जुनाट प्रोटोकॉलला ते नाकारते आणि WPA3-Personal ला पासवर्डचा अंदाज लावणाऱ्या हल्ल्यांविरुद्ध मजबूत प्रतिकारशक्ती देते. ट्रान्समिशन मोड WPA3 सपोर्ट नसलेल्या क्लायंटसाठी कनेक्टिव्हिटी राखून ठेवतो, परंतु ते अधिक कमकुवत सुसंगतता मार्ग देखील राखून ठेवते.
गेस्ट वर्गवारीनुसार WPA मोड
| मोड | सर्वात योग्य | मुख्य धोका |
|---|---|---|
| मुख्य गेस्ट SSID वर फक्त WPA3 | नवीन फोन आणि लॅपटॉप जे सर्व WPA3 ला सपोर्ट करतात | जुने क्लायंट कनेक्ट करू शकत नाहीत |
| आयसोलेटेड कंपॅटिबिलिटी SSID वर WPA3 ट्रांझिशन | काही जुने डिव्हाइसेस असलेली मिश्रित ठिकाणे | कमकुवत फॉलबॅक मार्ग कायम राहतो |
| WPA3-Enterprise 192-bit | उच्च-संवेदनशील मॅनेज्ड ताफे | बहुतेक सार्वजनिक गेस्ट डिव्हाइसेसना वगळते |
सुसंगततेला (compatibility) एक स्पष्ट अपवाद बनवा
केवळ डिव्हाइस ब्रँडच नाही, तर निगोशिएट केलेल्या सुरक्षा मोडची इन्व्हेंटरी ठेवा. ऑपरेटिंग-सिस्टम व्हर्जन, वायरलेस ॲडॉप्टर किंवा ड्रायव्हर अन्यथा ओळखीचा लॅपटॉप काय सपोर्ट करतो ते बदलू शकतात.
चाचणी गेस्ट SSID वर केवळ WPA3 चा पायलट करा आणि त्याचा विस्तार करण्यापूर्वी असोसिएशन अपयशांची तपासणी करा. जिथे जुन्या ॲक्सेसची आवश्यकता असेल, तिथे ट्रान्सिशन मोड त्याच्या स्वतःच्या पासवर्डसह स्वतंत्रपणे आयसोलेट केलेल्या सुसंगतता SSID वर ठेवा. कर्मचाऱ्यांचा सिक्रेट कोड कधीही पुन्हा वापरू नका आणि वेगवेगळ्या सुरक्षा मोड्समध्ये मुख्य गेस्ट सिक्रेट कोड पुन्हा वापरू नका.
WPA3 कनेक्शनवर PMF ची आवश्यकता ठेवा. ट्रान्सिशन प्रोफाईलवर, प्लॅटफॉर्मच्या सुसंगतता आवश्यकतांचे पालन करा आणि प्रत्येक असोसिएशनला समान संरक्षण मिळते असे गृहीत धरण्याऐवजी प्रत्येक क्लायंट काय निगोशिएट करतो ते सत्यापित करा.
वायरलेस-सुरक्षा निर्णयाच्या व्हिज्युअल मार्गदर्शकासाठी, खालील व्हिडिओ पहा.
कनेक्शनच्या संख्येऐवजी नेगोशिएशन मोजा
समजा एखादे हॉटेल नियमितपणे जुन्या लॅपटॉपसह कॉन्फरन्स आयोजित करते. त्यांचा कॉम्पेटीबिलिटी पाथ विश्वसनीय नेटवर्क आणि मुख्य अतिथी लोकसंख्या दोन्हीपासून फेन्स्ड (वेगळा) ठेवा आणि रिसेप्शनला कोणता SSID ऑफर करायचा याचे स्पष्ट स्पष्टीकरण द्या.
सुसंगत फोन आणि लॅपटॉपची सत्यापित संख्या असलेले नवीन विद्यार्थी वसतिगृह केवळ WPA3-only वापरू शकते. तो निर्णय इमारतीच्या वयावर नसावा, तर निरीक्षण केलेल्या क्षमतेवर आधारित असावा.
कनेक्ट झालेला क्लायंट हा WPA3 क्लायंट असेलच असे नाही. नेगोशिएट केलेला मोड तपासा.
असोसिएशन अपयश, सुसंगतता ॲक्सेसचा अनावधानाने झालेला वापर आणि सुरक्षित SSIDs मध्ये सामील होण्याच्या प्रयत्नांचा मागोवा घ्या. WPA3 वर वाटाघाटी करणाऱ्या गेस्ट कनेक्शन्सच्या भागाचे दस्तऐवजीकरण करा, गेस्ट क्रेडेंशियल्स प्रिव्हिलेज्ड नेटवर्कपासून पूर्णपणे वेगळे ठेवा आणि उरलेला वापर आता अपवादाचे समर्थन करत नसेल तेव्हा जुना ॲक्सेस बंद करा.
SSID नुसार DNS फिल्टरिंग आणि शेड्यूल्स
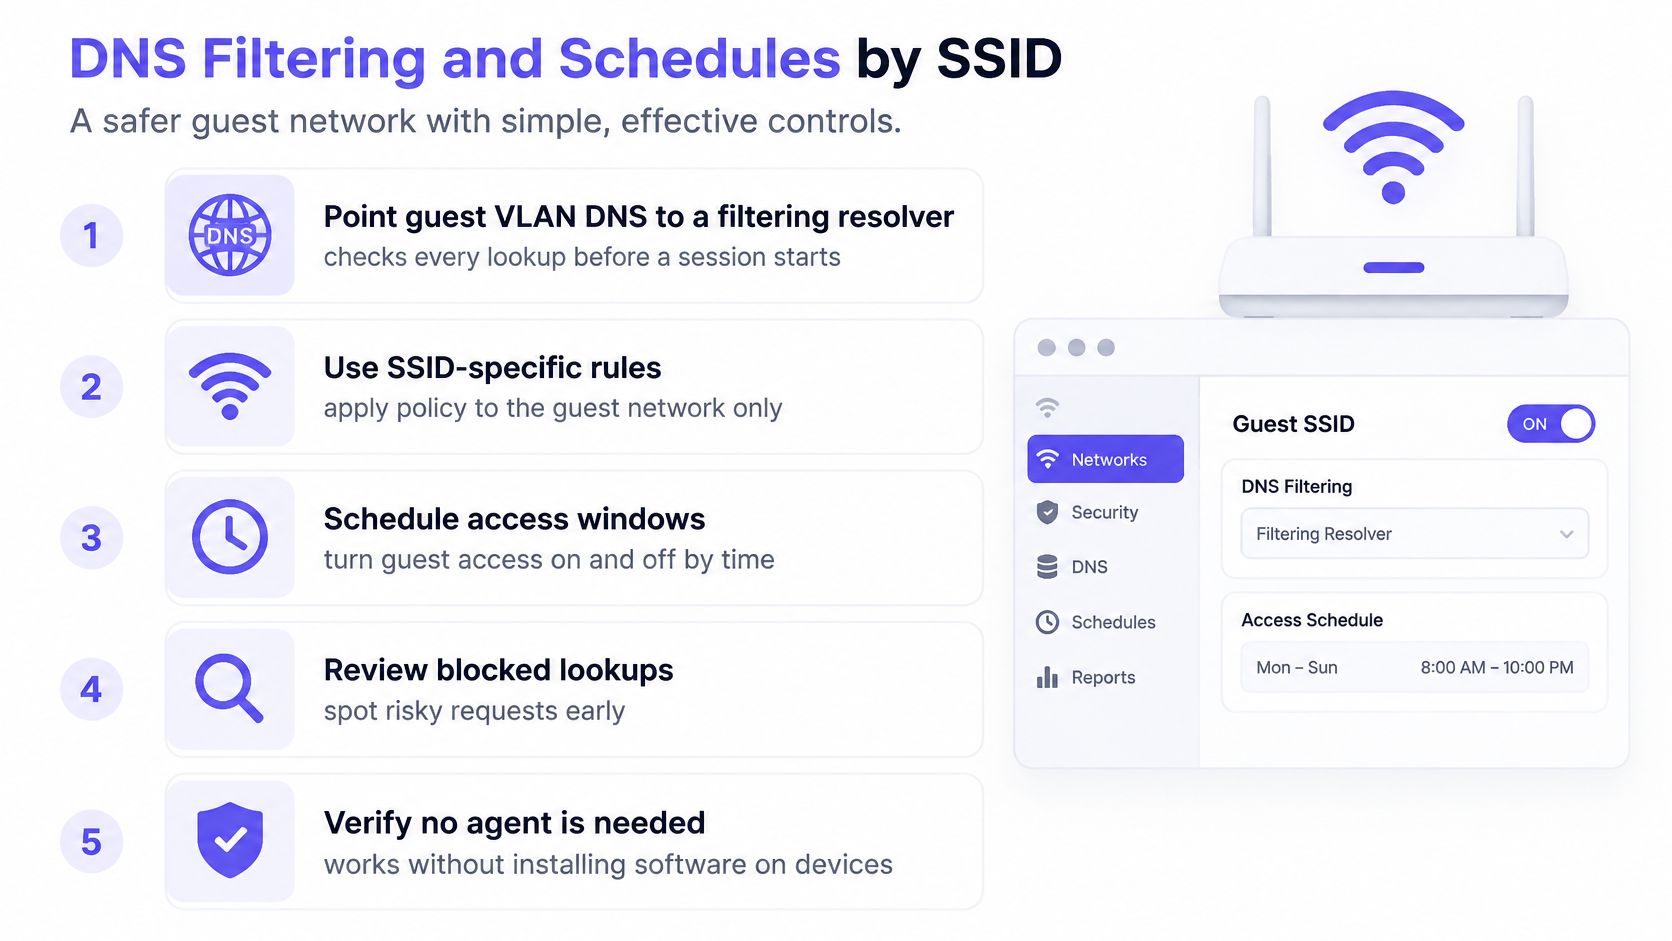
गेस्ट DNS विनंत्या फिल्टरिंग रिसॉल्व्हरवर पाठवा, नंतर क्लायंट ते वापरत असल्याची खात्री करा. DNS नियंत्रणे भेट देणाऱ्यांच्या डिव्हाइसवर सॉफ्टवेअर इंस्टॉल न करता काम करतात, परंतु केवळ DHCP सेटिंग पर्यायी रिसॉल्व्हर किंवा एनक्रिप्टेड DNS बायपास थांबवत नाही.
स्थानिक ठिकाणानुसार गेस्ट DNS आणि शेड्यूल पॉलिसी
| ठिकाण | DNS पॉलिसी | वेळापत्रक |
|---|---|---|
| पब, हॉटेल किंवा आकर्षण केंद्र | सक्तीच्या Safe Search सह कौटुंबिक-सुरक्षित वर्ग | कार्यक्रम आणि सार्वजनिक सुट्ट्यांनंतर पुनरावलोकन करा |
| रुग्णालयाची प्रतीक्षालय खोली | फिशिंग, मालवेअर आणि कमांड-अँड-कंट्रोल ब्लॉकिंग | दररोज तेच नियम, बदलानंतर पुन्हा चाचणी |
| विद्यार्थी वसतिगृह | धोका ब्लॉकिंग सोबत कॅटेगरी फिल्टरिंग | संध्याकाळ आणि वीकेंडसाठी अधिक कडक प्रोफाईल |
| मोफत लॉबी WiFi | सर्वात कडक प्रोफाईल, एजंटची आवश्यकता नाही | वीकेंड पुनरावलोकनासह दैनंदिन वेळापत्रक |
| कर्मचारी किंवा पेड नेटवर्क | स्वतंत्र रिझॉल्व्हर पॉलिसी, कधीही आपोआप गेस्ट लिस्ट नाही | व्यवसाय आणि सेवा आवश्यकतांनुसार सेट करा |
या सुरुवातीच्या पॉलिसी आहेत, रिसेप्शन बंद झाल्यानंतर रहिवाशाचा आवश्यक ॲक्सेस खंडित करण्याची कारणे नाहीत. संपूर्ण नेटवर्क बंद झाले पाहिजे असे गृहीत धरण्याऐवजी योग्य श्रेणी घट्ट करा किंवा न वापरलेल्या सेवा मर्यादित करा.
पॉलिसी आणि ऑनबोर्डिंगची एकत्रित चाचणी करा
कॅटेगरी प्रतिबंध आणि थ्रेट ब्लॉकिंग यातील फरक समजून घेण्यासाठी WiFi कंटेंट फिल्टरिंग मार्गदर्शिका वापरा. कर्मचाऱ्यांची पॉलिसी वेगळी ठेवा आणि लाइव्ह धोकादायक ठिकाणी भेट देण्याऐवजी रिझॉल्व्हरच्या सुरक्षित चाचणी सुविधेचा वापर करा.
युनिव्हर्सिटी ऑफ मन्स्टरच्या Captive Portal अभ्यासाने 2025 मध्ये 55 जर्मन सार्वजनिक WiFi हॉटस्पॉट्सचे परीक्षण केले आणि सतत उच्च-जोखमीचे वर्तन आणि स्पष्ट GDPR उल्लंघन आढळून आले. त्यामुळे फिल्टरिंगचे निर्णय आणि प्रवेश वर्कफ्लोला सामायिक गोपनीयता पुनरावलोकनाची आवश्यकता आहे.
पॉलिसी लागू करताना या चेकलिस्टचा वापर करा.
ब्लॉक केलेल्या कॅटेगरी स्पष्ट पॉलिसी पेजद्वारे समजावून सांगा. ब्रँडेड डिनायल पेज दाखवण्यासाठी HTTPS मधे अडथळा आणू नका, ज्यामुळे सर्टिफिकेट वॉर्निंग्ज निर्माण होतील. DNS ब्लॉकिंगमुळे वाचता येण्याजोग्या पेजऐवजी ब्राउझर एरर येऊ शकतो, त्यामुळे ॲक्सेस करण्यायोग्य मदत मार्ग उपलब्ध करून द्या.
इव्हेंट्स आणि बँक हॉलिडेज नंतरच्या शेड्यूल्सचे पुनरावलोकन करा. ॲड आणि ट्रॅकर ब्लॉकिंगमुळे नको असलेले डाउनलोड्स देखील कमी होऊ शकतात, परंतु हे थ्रेट कंट्रोल्ससाठी पर्याय नाही.
Captive Portal गोपनीयता
फॉर्मवरील फील्ड्ससह प्रारंभ करा. जर सामान्य इंटरनेट ॲक्सेससाठी ईमेल पत्ता, जन्मतारीख किंवा खोली क्रमांकाची आवश्यकता नसेल, तर केवळ पोर्टल टेम्पलेट ते फील्ड प्रदान करते म्हणून ते गोळा करू नका.
प्रत्येक आयडेंटिफायर सुरक्षित करण्यासाठी, मर्यादित करण्यासाठी आणि शेवटी हटवण्यासाठी आणखी एक रेकॉर्ड तयार करतो. तुम्ही व्हॅरिफिकेशन जोडल्याशिवाय ईमेल फील्ड देखील कनेक्ट करणारी व्यक्ती त्या पत्त्याची मालक आहे हे स्थापित करत नाही, ज्यामुळे अधिक अडथळे आणि प्रक्रिया वाढते.
पोर्टलला ॲप्लिकेशन म्हणून समजा
पोर्टल आणि त्याचे फॉर्म सबमिशन वैध प्रमाणपत्रासह HTTPS वर पाठवा. सबमिट केलेल्या माहितीचे डेस्टिनेशन, थर्ड-पार्टी स्क्रिप्ट, प्रशासकीय ॲक्सेस आणि एक्स्पोर्ट तपासा, लँडिंग पेज फक्त तुमचा लोगो प्रदर्शित करते की नाही हेच नाही.
- हेतू: प्रत्येक आवश्यक फील्डला एक दस्तऐवजीकृत ऑपरेशनल कारण द्या.
- पर्याय: प्रवेशाच्या निर्णयापासून पर्यायी मार्केटिंग संमती वेगळी करा.
- डेटा धारणा: ओळख नोंदी, सेशन्स आणि डिव्हाइस निरीक्षणांसाठी त्यांच्या वास्तविक हेतूनुसार हटवण्याचे नियम सेट करा.
- प्रवेश अधिकार: वेगवेगळ्या ठिकाणांसह, गेस्ट माहिती कोण पाहू किंवा एक्सपोर्ट करू शकते यावर मर्यादा घाला.
अटींचा चेकबॉक्स अत्याधिक डेटा संकलन करणे आवश्यक करत नाही. तसेच अतिथीला इंटरनेट वापरण्यासाठी जाहिरात संदेशांना सहमती देण्याची गरज नसावी.
फिशिंगच्या संधी कमी करा
अधिकृत SSID आणि पोर्टल ओळख अशा साइन इनद्वारे प्रकाशित करा ज्यावर अतिथी विश्वास ठेवू शकतात. एक आकर्षक लोगो कॉपी करणे सोपे आहे, त्यामुळे भेट देणाऱ्यांना प्रमाणपत्र इशारे दुर्लक्षित करायला किंवा ठिकाणाच्या लॉगिन पृष्ठावर त्यांचा संघटनात्मक पासवर्ड प्रविष्ट करायला शिकवू नका.
गोपनीयता तपासणी: तुम्ही कमी माहिती गोळा करून तीच ॲक्सेस सेवा प्रदान करू शकता का?
पाहुण्यांना थोडक्यात, उपयुक्त मार्गदर्शन द्या: अनपेक्षित लॉगिन पृष्ठांची पडताळणी करा, जिथे उपलब्ध असेल तिथे मल्टी-फॅक्टर ऑथेंटिकेशन वापरा आणि ब्राउझर प्रमाणपत्र इशारे बायपास करू नका. सोप्या भाषेत नेटवर्क काय नोंदवते ते स्पष्ट करा.
यशस्वी लॉगिनचा अर्थ ॲक्सेस वर्कफ्लो पूर्ण झाला असा आहे. याचा अर्थ अभ्यागताचे डिव्हाइस, डेस्टिनेशन किंवा सभोवतालचे वायरलेस वातावरण सुरक्षित असल्याचे ते प्रमाणित करत नाही.
आयसोलेशन चाचण्या तरीही अयशस्वी होतात तेव्हा
गेस्ट SSID तरीही बॅक-ऑफिस प्रिंटर उघड करू शकते. जर व्हिजिटरचा फोन तेथपर्यंत पोहोचला, तर फॉरवर्डिंग बाउंड्री अयशस्वी झाली आहे. वेगळे नेटवर्क नाव किंवा पूर्ण झालेले पोर्टल लॉगिन त्या ट्रॅफिकला रोखत नाही.
गेस्ट आयसोलेशनमधील अपयश आणि त्यावर उपाय
| लक्षण | सामान्य कारण | उपाय |
|---|---|---|
| गेस्ट प्रिंटर किंवा टिल सबनेटपर्यंत पोहोचतो | SSID ब्रिज्ड किंवा VLAN LAN कडे राऊट केले आहे | अनावधानाने केलेले ब्रिजिंग किंवा परवानगी दिलेले राऊटिंग काढा, नंतर IPv4 आणि IPv6 ची पुन्हा चाचणी घ्या |
| गेस्ट एकमेकांना शोधतात | काही APs वर क्लायंट आयसोलेशन गहाळ आहे | प्रत्येक AP आणि SSID प्रोफाइलवर ते सक्षम करा |
| IPv4 ब्लॉक केले आहे, IPv6 कार्य करते | ACLs फक्त IPv4 साठी लिहिले आहेत | समकक्ष IPv6 नाकारणे लागू करा आणि पुन्हा चाचणी घ्या |
| अंतर्गत नावे रिझॉल्व्ह होतात | DHCP द्वारे कॉर्पोरेट DNS दिले गेले आहे | फक्त फिल्टरिंग रिझॉल्व्हर सर्व्ह करा |
| लॉबी पासवर्डने स्टाफ WiFi उघडतो | एकच पासफ्रेझ पुन्हा वापरला गेला आहे | प्रत्येक SSID साठी युनिक सिक्रेट्स वापरा, नंतर रोटेट करा |
| नवीन फोन WPA2 वर राहतात | मुख्य गेस्ट SSID वर ट्रांझिशन मोड | मुख्य SSID वर फक्त WPA3-only वापरा, ज्यामध्ये लेगसी ॲक्सेस वेगळा कुंपण घातलेला असेल |
| पोर्टल सेशनला गरजेपेक्षा जास्त माहिती मागतो | साइनअप फॉर्मकडे मार्केटिंग म्हणून पाहिले जाते | ॲक्सेससाठी जे आवश्यक आहे तेच गोळा करा आणि रिटेंशनचा कालावधी कमी करा |
पॅकेट मार्गाचे अनुसरण करा
प्रिंटर अजूनही रीच करण्यायोग्य असल्यास, SSID-to-VLAN मॅपिंग, स्विच पोर्ट प्रोफाईल आणि फायरवॉल नियम क्रम ट्रॅक करा. गेस्ट डिनाय नियमाच्या वर असणारा ब्रॉड अलाऊ नियम VLAN टॅग योग्य असतानाही ट्रॅफिकला जाऊ देऊ शकतो.
त्याच AP वर आणि वेगवेगळ्या AP वर असलेल्या पाहुण्यांसोबत पियर आयसोलेशनची चाचणी घ्या. लोकल ब्लॉक एका ॲक्सेस पॉइंटशी संबंधित उपकरणांना थांबवू शकतो, तर अपस्ट्रीम स्विचिंग पाथ उघडा ठेवू शकतो. एका AP वर यशस्वी चाचणी होणे पुरेसे नाही.
केवळ नाव शोधल्याने अंतर्गत सेवेचा ॲक्सेस सिद्ध होत नाही. कॅश केलेली उत्तरे आणि सार्वजनिकरीत्या प्रकाशित केलेल्या नोंदी दिशाभूल करू शकतात; कोणत्या रिझॉल्व्हरने प्रतिसाद दिला ते तपासा, त्यानंतर डेस्टिनेशन सर्व्हिस कनेक्शन स्वीकारते का याची चाचणी घ्या.
बायपास आणि ऑपरेशनल बदल तपासा
जर DNS पॉलिसी विसंगत वाटत असेल, तर रिसॉल्व्हरचे अपयश आणि क्लायंट बायपास यातील फरक ओळखा. DNS over HTTPS हे स्पष्ट करू शकते की ब्राउझर-स्तरीय DNS नेटवर्कद्वारे जाहिरात केलेल्या रिसॉल्व्हरपेक्षा वेगळे कसे वागते.
मॅनेज्ड सर्व्हिस म्हणून वायरलेस सुरक्षा वापरणाऱ्या संस्थांसाठी, अलर्टला कोण प्रतिसाद देते आणि रॉग ॲक्सेस पॉइंट कोण नियंत्रित करू शकते ते परिभाषित करा. मॅनेज्ड मॉनिटरिंग स्थानिक आयसोलेशन चाचण्यांची जागा घेत नाही.
प्रोब आणि असोसिएशन लॉग्स त्यांच्या ऑपरेशनल उद्देशासाठी आवश्यक असेपर्यंतच ठेवा आणि त्यांचा ॲक्सेस कोणाला आहे यावर मर्यादा घाला. ॲप्लिकेशन ट्रॅफिक एनक्रिप्ट केलेले असले तरीही, या नोंदी एखाद्या ठिकाणी होणारी हालचाल उघड करू शकतात, विशेषतः हॉटेल्स, रुग्णालये किंवा कॅम्पसमध्ये.
फर्मवेअर अद्यतने, AP रिप्लेसमेंट किंवा साईट रोलआउट्सनंतर, तैनात केलेल्या सेटिंग्जची मंजूर प्रोफाईलसह तुलना करा आणि क्लायंट चाचण्यांची पुनरावृत्ती करा. निकालांची नोंद बदलांच्या नोंदीसह जतन करा.
प्रतिबंधित कनेक्शन्स IPv4 आणि IPv6 दोन्हीवर कोणताही निकाल देत नाहीत तेव्हाच आयसोलेशन पास होते. असोसिएटेड क्लायंट दाखवणारे डॅशबोर्ड कनेक्टिव्हिटी सिद्ध करते, आयसोलेशन नाही.
गेस्ट WiFi पॉलिसी प्रत्यक्षात आणा
पाच दिवसांचा बदल क्रम वायरलेस, फायरवॉल आणि पोर्टल मालकांना स्पष्ट कामे आणि दस्तऐवजीकरण केलेला स्वीकृती बिंदू देतो.
एक व्यावहारिक बदल क्रम
- पहिला दिवस: गेस्ट डिव्हाइसवरून, IPv4 आणि IPv6 वर LAN सेवा, मॅनेजमेंट इंटरफेस, प्रिंटर आणि इतर गेस्ट्सचा ॲक्सेस तपासा. प्रतिसाद देणाऱ्या कोणत्याही प्रतिबंधित मार्गाची नोंद घ्या.
- दुसरा दिवस: VLAN, ब्रिजिंग आणि क्लायंट-आयसोलेशनमधील अंतर सुधारा. पुन्हा वापरलेले क्रेडेंशियल्स वेगळे करा आणि रिसेप्शन सूचना अपडेट करा.
- तिसरा दिवस: निवडलेल्या WPA कॉन्फिगरेशनचे पायलट करा, नंतर सुसंगततेसाठी राखून ठेवलेला कोणताही ॲक्सेस आयसोलेट करा.
- चौथा दिवस: संरक्षणात्मक DNS आणि त्याचे वेळापत्रक लागू करा. अवाजवी पोर्टल फील्ड्स काढून टाका आणि उर्वरित साइन-इन फ्लोची चाचणी घ्या.
- पाचवा दिवस: स्वीकृती चाचण्यांची पुनरावृत्ती करा. क्लायंट परिणाम आणि नाकारलेले-फ्लो लॉग साइन-ऑफ रेकॉर्ड म्हणून जतन करा.
स्वीकृतीनंतर, RecensioAI मधील गेस्ट WiFi सेटअप मार्गदर्शक वापरून QR-आधारित जॉइनिंग तपशील तयार करा. QR कोडमध्ये दर्शविलेल्या कोणत्याही जॉइनिंग क्रेडेंशियलला कर्मचाऱ्यांचे गुपित न मानता सार्वजनिक गेस्ट माहिती म्हणून माना.
बाउंड्री न बदलता DNS लेयर जोडा
फायरवॉल आवश्यक DNS पॉलिसी लागू करू शकत नसल्यास, गेस्ट VLAN वरील क्लाउड प्रोटेक्टिव्ह DNS सर्व्हिस फिल्टरिंग जोडू शकते. Purple Shield स्टँडअलोन किंवा सध्याच्या WiFi सोबत चालते, एजंट्सशिवाय गेस्ट आणि BYOD डिव्हाइसेस कव्हर करते आणि गेस्ट, कर्मचारी, रहिवासी आणि पेड नेटवर्कसाठी प्रति SSID आणि VLAN स्वतंत्र पॉलिसींना सपोर्ट करते.
DNS, फर्मवेअर किंवा VLAN बदलांनंतर पुन्हा चाचणी घ्या. ब्लॉक केलेला चाचणी लूकअप हे खाजगी सिस्टीम्सपर्यंत पोहोचता येत नाही हे सिद्ध करत नाही. जेव्हा प्रतिबंधित डेस्टिनेशन्स दोन्ही IP व्हर्जनवर कोणताही निकाल देत नाहीत आणि संबंधित सर्व्हिसेसपर्यंत पोहोचता येत नाही, तेव्हाच स्वीकार्यता चाचणी यशस्वी होते.
Captive Portal डेटा फक्त ॲक्सेस वर्कफ्लोसाठी आवश्यक असण्यापुरता मर्यादित ठेवा. कमी संकलित फील्ड्स म्हणजे हाताळण्यासाठी आणि राखून ठेवण्यासाठी कमी वैयक्तिक माहिती.
Purple Shield व्हिजिटर्सच्या डिव्हाइसेसवर एजंट्स न ठेवता गेस्ट आणि सार्वजनिक WiFi साठी प्रोटेक्टिव्ह DNS, फॅमिली-सेफ कंटेंट कंट्रोल्स आणि थ्रेट ब्लॉकिंग प्रदान करते. Purple Shield चाचणी केलेल्या VLAN, फायरवॉल आणि क्लायंट-आयसोलेशन सीमारेषांसोबत प्रति-नेटवर्क पॉलिसी आणि रिपोर्टिंग ऑफर करते.