
O que é filtragem de URL e como ela bloqueia sites
O que é filtragem de URL? Saiba como ela verifica um endereço da web antes do carregamento de uma página, as categorias que utiliza e quais são as suas limitações.
Published 12 de novembro de 2026
A filtragem de URL verifica um endereço web solicitado em relação a regras, categorias e listas de permissões ou bloqueios antes que a página seja carregada. A verificação fica no Domain Name System, a camada de nomes definida nas especificações RFC 1034 e RFC 1035 da IETF, no intervalo entre um toque em um link e a exibição da página.
Um hóspede de hotel toca em um link em um e-mail de reserva. Um estudante abre um resultado de pesquisa em um laptop da escola. Um paciente em uma sala de espera tenta acessar um site de vídeos no WiFi do hospital. Em cada caso, o filtro julga o destino antes que o navegador recarregue a página. A pessoa vê o site ou um aviso de que ele está bloqueado nessa rede.
A decisão ocorre antes que o filtro possa inspecionar o conteúdo da página. Suas regras e registros determinam quais solicitações ele captura e o que acontece quando uma delas é bloqueada.
Índice
- O que significa filtragem de URL em termos simples
- Como um filtro decide antes do carregamento de uma página
- Métodos de aplicação e o que cada um verifica
- Filtragem de URL versus filtragem de DNS
- Onde a filtragem de URL é usada e por que as escolas a adotaram
- Por que o DNS criptografado pode burlar um filtro
- Por que os bloqueios por categoria cometem erros
- Verifique se a filtragem de URL é adequada para a sua rede
O que significa filtragem de URLs em termos simples
Um hóspede se conecta ao WiFi de um hotel, toca em um link em um e-mail de confirmação e aguarda. A página abre ou surge um aviso com a marca do hotel. A decisão foi tomada alguns passos antes, antes mesmo de o navegador ter algo para exibir.
A filtragem de URLs é um método de controle de acesso a sites que verifica um endereço web solicitado em relação a regras, categorias, dados de reputação e listas de permissão ou bloqueio antes que a conexão seja estabelecida.
Imagine um porteiro controlando três listas. A lista de convidados, a lista de permissões, autoriza os sites definidos em sua política como exceções, mesmo quando a regra geral indicaria a negação. A lista de proibidos, a lista de bloqueio, recusa os sites especificados em qualquer situação. Todos os outros acessos são organizados por categoria: assim, sites de apostas são direcionados à porta de acesso negado e sites de estudo são encaminhados à porta de acesso liberado.
Todo filtro responde às mesmas três perguntas, nesta ordem:
- O que foi solicitado. Um nome de domínio e, em algumas configurações, o caminho completo após ele.
- Qual regra se aplica. Uma categoria, uma entrada de lista, uma pontuação de reputação, um grupo de usuários ou uma janela de tempo.
- O que acontece a seguir. Permitir, bloquear ou redirecionar para uma página de aviso que explica a decisão.
Seja preciso sobre o que está sendo avaliado. O filtro analisa o destino, não as palavras que alguém digita em uma caixa de pesquisa ou formulário de contato. O controle em nível de frase é uma técnica diferente que inspeciona o endereço ou a própria página, e falha de maneiras distintas.
Você encontrará esse controle em escolas, escritórios, hospitais, bibliotecas, aeroportos e em qualquer rede de visitantes que exiba uma página de bloqueio em vez de um site.
O filtro toma uma decisão sobre o endereço antes que o conteúdo chegue. É por isso que ele é rápido e também por isso que não consegue ver tudo o que está dentro de uma página.
Como um filtro toma a decisão antes de a página carregar
Ao acompanhar uma consulta do início ao fim, a arquitetura mostra sua lógica. O Sistema de Nomes de Domínio converte um domínio legível em um endereço IP, e o filtragem baseada em DNS transforma essa etapa de resolução em um ponto de aplicação de regras. Como registra a história do BIND DNS: o resolvedor pode retornar o endereço correto, negar a consulta ou redirecionar o usuário para uma página de política.
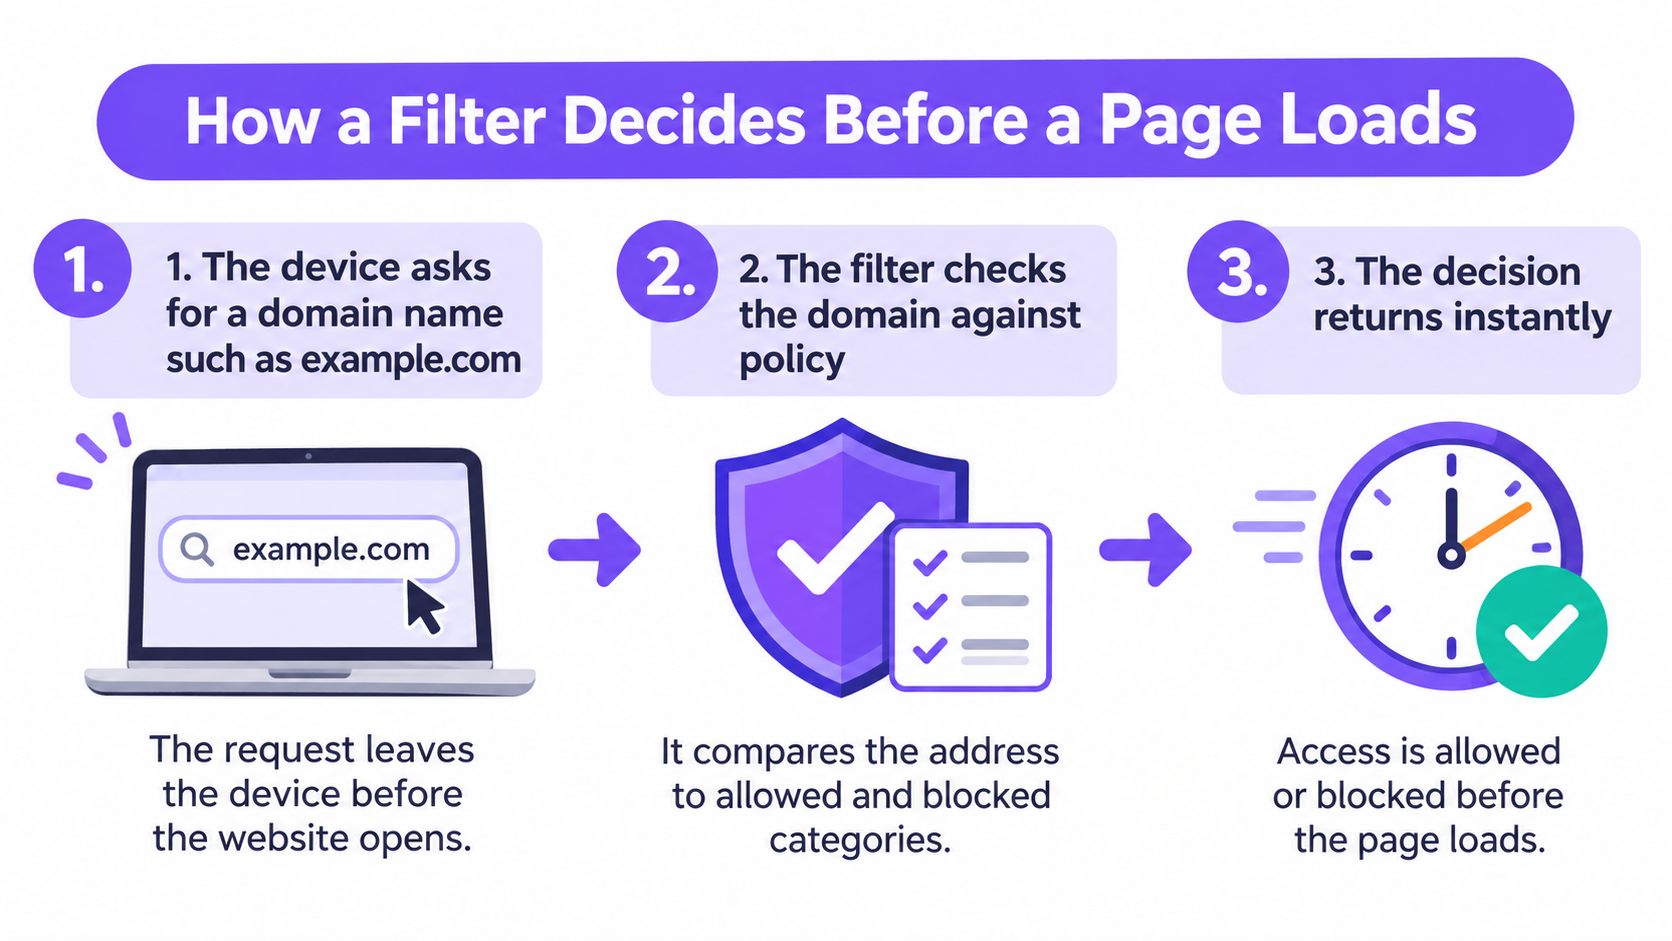
O breve passo a passo abaixo mostra a mesma sequência em ação.
Aqui está a sequência, passo a passo, com a razão pela qual cada etapa é importante.
- O dispositivo solicita um nome de domínio. Essa solicitação sai do dispositivo antes que qualquer dado da página exista; portanto, o nome é tudo o que há para avaliar naquele momento.
- O resolvedor a recebe. Esta é a camada de nomes onde endereços legíveis se tornam roteáveis, e é exatamente por isso que um filtro colocado aqui visualiza cada dispositivo sem precisar tocar em nenhum deles.
- O domínio é comparado com a política. Sua categoria, qualquer entrada de permissão ou bloqueio, sua pontuação de reputação e qualquer agendamento vinculado a essa rede. Uma correspondência é definida antes que uma conexão exista.
- A política retorna uma resposta. O endereço real, nenhum endereço ou um redirecionamento para uma página de aviso. Configurações mais robustas aplicam sinkhole à solicitação, de modo que o cliente receba uma resposta que não leva a lugar útil algum.
- O navegador conecta ou lê o aviso. Uma consulta bloqueada nunca abre uma conexão; assim, uma página de phishing ou um retorno de malware é interrompido na primeira etapa, em vez de ser interrompido posteriormente.
- O evento é gravado em um log. Horário, rede, domínio solicitado e decisão. Esses registros permitem que um administrador ajuste a política ou identifique um dispositivo específico que continua solicitando o mesmo domínio malicioso.
O mecanismo opera em múltiplos níveis: desde a correspondência exata de domínios ou URLs, passando pela classificação por categorias, inspeção de palavras-chave e pontuação de reputação para malware e phishing, até regras baseadas em grupos e horários. Sua maior eficiência está na decisão por domínio, pois uma página moderna carrega conteúdo de diversas origens e a criptografia HTTPS oculta o conteúdo interno, tornando o nome o sinal mais confiável.
Não é necessário instalar nada no dispositivo. Uma vez realizada a alteração do DNS, a filtragem cobre todos os dispositivos nessa rede de uma só vez, sem qualquer instalação nos dispositivos.
Duas verificações que você pode executar esta semana:
- Confirme qual resolvedor os dispositivos usam. Verifique as configurações de DNS que a rede fornece. Se os dispositivos estiverem apontados para um resolvedor externo, sua política não é a que está sendo aplicada, independentemente do que o console exibe.
- Carregue um domínio que você espera bloquear. Tente a partir de um dispositivo de visitante, não do notebook de um administrador. Se a página de aviso não aparecer, você tem um problema de cobertura em vez de um problema de política.
Métodos de aplicação e o que cada um verifica
Um hotel deseja manter um gateway de pagamento acessível, bloquear sites de apostas em áreas familiares e impedir que o laptop infectado de um hóspede faça conexões externas não autorizadas. Três tarefas distintas, e cada uma pertence a um método diferente. Encontre a linha que atende ao seu problema.
| Método | O que verifica | Resultado típico | Exemplo |
|---|---|---|---|
| Correspondência exata de domínio ou URL | Um endereço específico comparado a uma lista | Permitir ou bloquear | Bloquear um site de notícias |
| Classificação por categoria | A categoria atribuída a um domínio | Bloquear um grupo inteiro de sites | Bloquear sites de apostas |
| Inspeção de palavras-chave | Palavras no endereço ou na página | Bloquear ou avisar | Sinalizar um caminho de página que contém uma palavra proibida |
| Pontuação de reputação | Pontuações de inteligência de ameaças | Bloquear domínios conhecidos de malware ou phishing | Bloquear um domínio de phishing recém-registrado |
| Política de grupo ou horário | Agendamento, grupo de usuários ou rede | Aplicar uma regra mais rígida em horários definidos | Regras noturnas mais rígidas no WiFi para visitantes WiFi |
A maioria das implantações ativas combina dois ou três métodos, pois cada um possui lacunas. Listas exatas são precisas e exigem manutenção constante à medida que os sites mudam. As categorias oferecem escala para milhões de domínios, mas dependem totalmente da qualidade da classificação por trás delas. Regras por palavras-chave identificam o que as categorias não capturam, mas bloqueiam excessivamente páginas legítimas que contêm determinado termo. A pontuação de reputação identifica domínios de phishing recém-registrados que nenhuma categoria teve tempo de classificar.
Regra prática: Comece com categorias e dados de ameaças, que cobrem a maior parte com a menor manutenção. Em seguida, adicione exceções específicas para os sites dos quais seu local depende, como um provedor de pagamentos ou um portal de pacientes. Por fim, adicione regras de palavras-chave de forma pontual.
Cada linha responde a uma pergunta diferente: o que está sendo avaliado e o que deve acontecer quando houver uma correspondência. A segunda pergunta é onde os locais enfrentam problemas, pois uma única regra geral raramente é adequada para funcionários, alunos e visitantes ao mesmo tempo.
Filtragem de URLs versus filtragem de DNS
A comparação geralmente surge como uma escolha de produto, mas não se trata disso. A filtragem DNS é um ponto de aplicação exclusivo dentro da filtragem de URL: a mesma decisão de política, posicionada na consulta em vez de em um proxy ou dentro do navegador.
Em uma implementação na camada DNS, o cliente solicita um endereço primeiro, e o resolvedor de filtragem compara o domínio solicitado, além do endereço que ele retorna em implementações mais robustas, com regras de política e inteligência contra ameaças. Ele pode então retornar a resposta real, não retornar nada, redirecionar para uma página de bloqueio ou aplicar o sinkhole à solicitação. As orientações da CISA e da NSA sobre a seleção de um serviço de DNS protetivo destacam que essa abordagem bloqueia a primeira conexão com infraestruturas de phishing, malware, ransomware, botnets e comando e controle, em vez de esperar para inspecionar o que acontece depois.
Lado a lado, as duas opções diferem nos atributos que determinam a adequação.
| Atributo | Filtragem de URL (completa) | Filtragem de DNS |
|---|---|---|
| Onde a decisão ocorre | Proxy, firewall ou navegador | Resolvidos DNS, antes da conexão |
| O que é verificado | URL completa, caminho, palavras-chave e categorias | Nome de domínio e o endereço IP que ele retorna |
| Requer software nos dispositivos | Geralmente sim, ou um proxy gateway | Não, configurado no nível da rede |
| Vê o conteúdo de páginas HTTPS | Sim, com inspeção TLS | Não, apenas no nível de domínio |
| Implantação típica | Redes corporativas e escolas com proxy | WiFi para visitantesWiFi, locais de atendimento e redes de filiais |
A camada de domínio também visualiza solicitações que os usuários nunca digitam. O relatório de rastreadores de dezembro de 2024 da AdGuard revelou que os rastreadores de anúncios representaram 7,84% do tráfego global da internet em 2024, e cada uma dessas solicitações começa como uma consulta.
- Escolha a filtragem DNS quando a cobertura for mais importante que a granularidade. Dispositivos de visitantes não gerenciados, diversos locais e nenhuma intenção de instalar agentes no celular de ninguém.
- Escolha a filtragem completa de URLs quando precisar de profundidade. Regras em nível de caminho, inspeção em nível de página, controles de envio e download.
- Execute ambos onde o risco justificar. Muitos serviços já fazem isso: o resolvedor lida com a decisão do domínio e o proxy lida com o que acontece a seguir.
O limite merece ser explicitado claramente. O filtro DNS pode bloquear um site, mas não consegue informar qual página de um domínio permitido foi carregada. Se essa distinção for importante para a sua política, você precisa de uma inspeção acima da camada de nomes, e uma análise de como funciona a filtragem DNS estabelece o que essa camada resolve e o que ela não resolve.
Onde a filtragem de URLs é utilizada e por que as escolas a adotaram
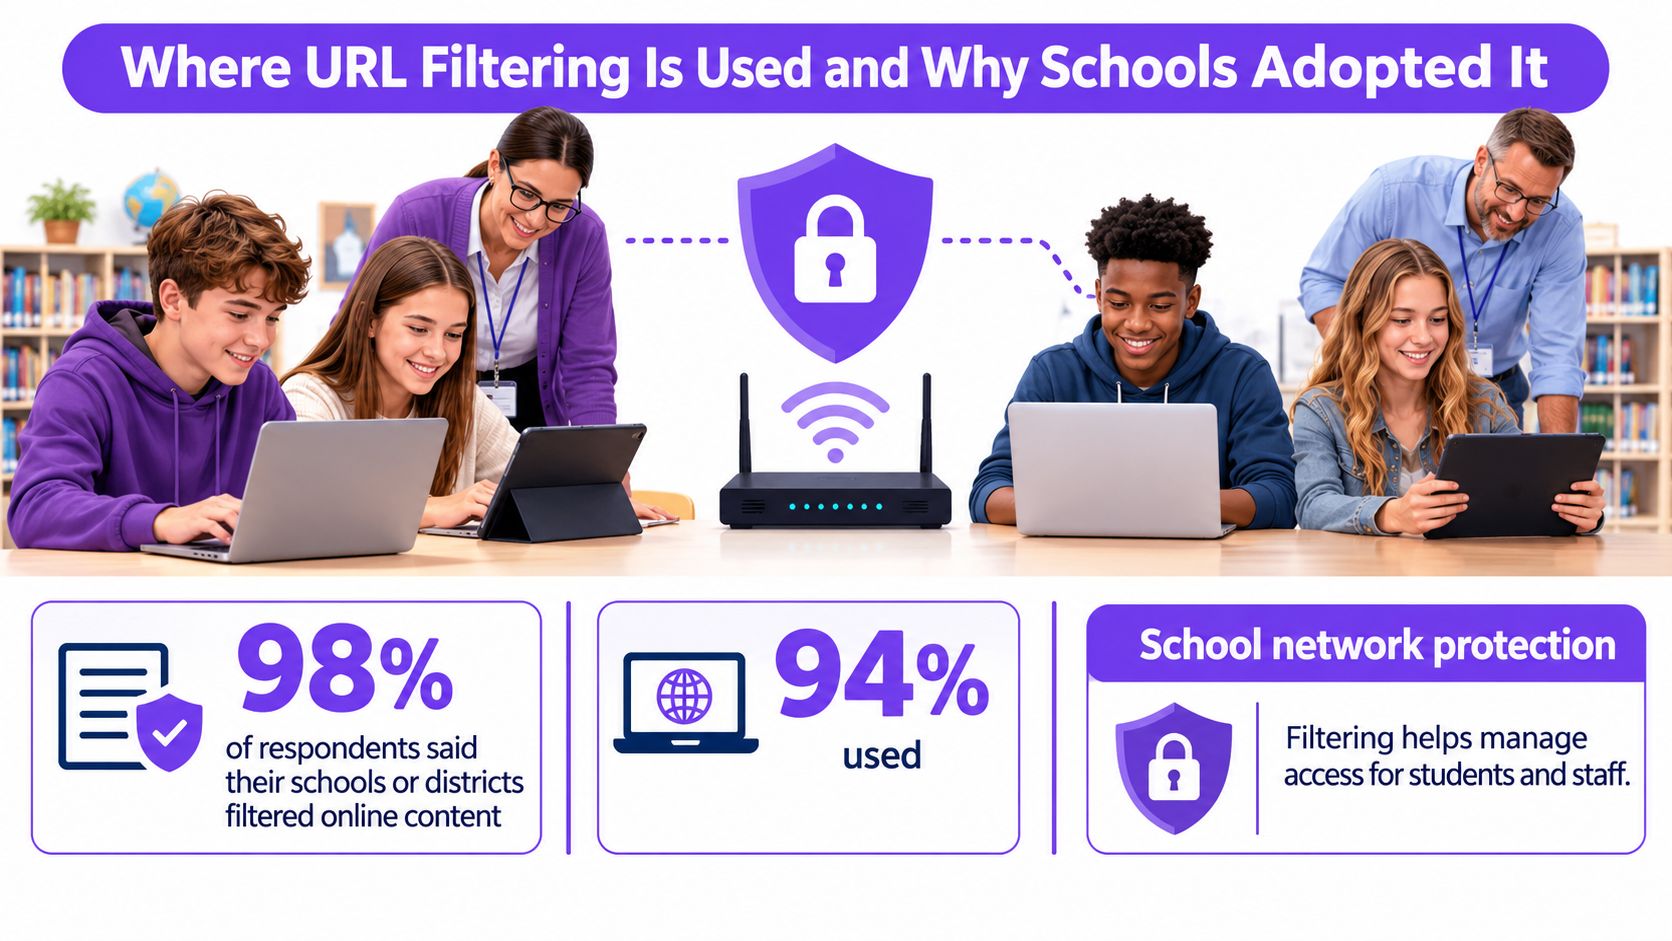
Um aluno clica em um resultado de pesquisa em um notebook da escola. O filtro aplica as regras da instituição antes de a página carregar, ajudando a equipe a gerenciar quais sites os alunos podem acessar. Em uma pesquisa nacional da American Association of School Librarians realizada em 2012 com 4.299 respostas, 98% dos entrevistados disseram que suas escolas ou distritos filtravam conteúdo online, enquanto 94% relataram usar software de filtragem.
| Métrica | Proporção de entrevistados | Contagem |
|---|---|---|
| Escolas ou distritos que filtraram conteúdo online | 98% | Não informado |
| Utilizaram software de filtragem | 94% | Não informado |
| Filtragem baseada em URL, abordagem de software mais comum | 70% | 2.827 |
| Filtragem baseada em palavras-chave | 60% | 2.423 |
| Uso de listas negras | 47% | 1.898 |
| Filtros aplicados aos funcionários | 88% | Não informado |
| Mesmo nível de filtragem para alunos e funcionários | 56% | Não informado |
A filtragem baseada em URL foi a abordagem de software mais comum entre os entrevistados, seguida pela filtragem baseada em palavras-chave e listas negras. A filtragem também se aplicou além dos alunos: 88% disseram que a equipe estava coberta, e 56% usaram o mesmo nível de filtragem para alunos e funcionários.
Essas descobertas apontam para duas funções dos filtros escolares: proteger os alunos e colocar em prática as políticas de uso aceitável. Um filtro é uma regra aplicada ao acesso à rede, não uma garantia de que todas as páginas serão classificadas corretamente. Os filtros podem bloquear materiais legítimos ou deixar passar conteúdos que uma política visa restringir; portanto, as escolas precisam de uma maneira de revisar e ajustar as decisões.
O mesmo controle em três outros cenários
- Locais de hospitalidade podem aplicar regras de categoria para o WiFi para visitantes WiFi, inclusive em celulares que o local não gerencia diretamente. Uma atração familiar pode optar por regras mais rigorosas para a rede usada por crianças.
- Redes hospitalares atendem a funcionários que precisam de recursos clínicos e de referência, bem como a visitantes que usam uma rede separada. Esses grupos podem precisar de políticas diferentes.
- Bibliotecas e aeroportos podem aplicar regras ao WiFi para visitantes WiFi compartilhado. Mensagens de bloqueio claras ajudam os usuários a entender por que um site está indisponível.
As escolas tornam o dever de proteção especialmente visível, mas as mesmas questões de política surgem em qualquer lugar onde as pessoas compartilhem uma rede. O guia sobre filtragem de web para escolas explica como as instituições de ensino abordam essas políticas.
A tarefa prática é alinhar as regras às pessoas e à rede. Uma política adequada para uma escola primária pode bloquear demais para o bar de um hotel ou de menos para uma acomodação estudantil. Uma lista de categorias mais longa não resolverá essa incompatibilidade; a política precisa refletir o público e o propósito da rede.
Por que o DNS criptografado pode ignorar um filtro
Uma escola pode configurar sua rede WiFi para utilizar um resolvedor DNS com filtro, mas o navegador de um aluno pode enviar as consultas de domínio por meio de outro resolvedor criptografado. Com isso, o filtro perde a visibilidade dessas solicitações. O DNS sobre HTTPS é um dos protocolos que pode gerar essa lacuna, tornando o bloqueio por DNS parcialmente eficaz quando os dispositivos conseguem escolher outro caminho de consulta.
Os caminhos ao redor de um resolvedor
- Resolvedores codificados diretamente nos aplicativos. Alguns aplicativos ignoram as configurações de DNS da rede e utilizam as suas próprias.
- Configurações do navegador. Um navegador pode ser configurado para usar um resolvedor criptografado.
- VPNs. Uma VPN pode transportar o tráfego além da rede antes que a busca DNS alcance o resolvedor da rede.
- Conexões diretas por endereço IP. Um aplicativo que já conhece um endereço IP pode ignorar a busca de domínio.
- Domínios em nuvem compartilhados. Bloquear um domínio compartilhado pode interromper serviços não relacionados. Permití-lo pode deixar múltiplos serviços acessíveis.
O que impor em vez disso
Um gateway de rede pode bloquear solicitações DNS de saída para resolvedores não aprovados, direcionando os dispositivos para o resolvedor da rede ou impedindo que essas solicitações sejam resolvidas. Os logs podem revelar pesquisas com falhas ou tráfego incomum de resolvedores, embora não mostrem todas as ações em um dispositivo. Registre exceções para que a política permaneça compreensível e gerenciável.
O que prometer: Os dispositivos que utilizam o caminho de DNS da rede são filtrados. Os controles de gateway podem limitar algumas rotas em torno desse caminho, mas não podem garantir visibilidade sobre todas as atividades da rede.
O WiFi para visitantes WiFi torna a aplicação mais difícil: os celulares dos visitantes podem usar suas próprias configurações, e o local não pode instalar softwares neles. Insira regras de resolvedor na configuração da rede e, em seguida, seja claro sobre o que essas regras podem e não podem visualizar. Saiba como o DNS sobre HTTPS altera a visibilidade da rede.
Por que os bloqueios por categoria cometem erros
Em uma escola, o recurso de uma aula pode estar hospedado em um domínio também utilizado para materiais não relacionados. Se o filtro colocar esse domínio na categoria errada, os alunos podem perder o acesso ao recurso juntamente com o conteúdo que a escola pretendia bloquear. As decisões de categoria afetam todos que compartilham a rede.
Duas maneiras pelas quais um bloqueio por categoria falha
O bloqueio insuficiente ocorre quando uma página prejudicial passa porque seu domínio não foi classificado ou foi classificado incorretamente. O bloqueio excessivo ocorre quando um conteúdo útil, como uma página de saúde, serviço de pagamento, recurso educacional ou ferramenta corporativa, é colocado em uma categoria bloqueada.
Alguns produtos de controle dos pais enfrentam dificuldades com ambos os erros: omitir domínios sensíveis enquanto bloqueiam conteúdo apropriado ou aplicar regras inconsistentes. Uma análise de 2025 sobre a precisão da filtragem DNS explica por que os resultados dependem da lista de referência usada para uma finalidade específica. Erros de classificação podem gerar falsos positivos, e seus efeitos atingem mais pessoas quando a mesma política é aplicada em toda a rede, conforme descrito no artigo da conferência TMA 2025.
Em um hotel, um domínio de pagamento classificado incorretamente pode impedir que os hóspedes concluam uma transação. A equipe da recepção pode ser informada sobre o problema, embora não possa alterar a política de filtragem por conta própria.
O que perguntar antes de confiar em uma lista de categorias
- Precisão e rechamada para cada categoria. A precisão geral pode ocultar problemas nas categorias que realmente importam para a sua rede.
- Um fluxo de revisão para domínios classificados incorretamente. Saiba quem gerencia as correções e como um site pode ser enviado para análise.
- Governança de listas de permissões. Esclareça quem pode adicionar exceções, como cada alteração é registrada e quando ela é revisada.
- Feedback na página de bloqueio. Ofereça aos visitantes ou professores uma maneira de reportar um site que deveria estar disponível.
- Exceções temporárias. Utilize acesso com tempo limitado para uma necessidade específica, em vez de deixar uma brecha permanente na política.
- Relatórios que separam bloqueios por política de bloqueios por ameaça. Decisões de categoria e eventos de segurança exigem respostas diferentes.
Uma lista de categorias mais longa não garante decisões melhores. Cada categoria é mais uma oportunidade de bloquear algo útil ou deixar passar algo prejudicial, portanto a qualidade da classificação e o processo de correção de erros importam mais do que a extensão da lista.
Verifique se a filtragem de URLs é adequada para a sua rede
Quatro perguntas definem a decisão, exigindo menos tempo do que a demonstração de um fornecedor.
- Mapeie os dispositivos. Gerenciados, não gerenciados e de visitantes. Essa composição indica se você pode confiar em algo instalado no endpoint.
- Decida o que precisa ser bloqueado. Apenas ameaças, apenas categorias prejudiciais ou ambos. A resposta define seus requisitos de relatórios.
- Verifique se os dispositivos podem alterar o resolvedor. Se puderem, confirme se o gateway consegue impor um caminho aprovado, pois o DNS criptografado contorna um resolvedor que não seja imposto.
- Exija evidências de precisão. Precisão e rechamada ao nível de categoria, o fluxo de revisão para um site classificado incorretamente e como as listas de permissões são governadas. Um fornecedor que não consegue descrever o processo de revisão está vendendo uma lista, não um filtro.
Essa lista de verificação é a razão pela qual o Purple Shield foi desenvolvido: uma camada DNS que filtra conteúdo, impede ameaças e remove anúncios em todos os dispositivos de qualquer rede, com uma política por SSID, VLAN e local, além de um painel centralizado para o que foi bloqueado e quando. Sua filtragem atende ao padrão Friendly WiFi e ao nível da Internet Watch Foundation.
Inicie com um piloto de uma semana em uma única rede de testes. Aplique a política, acesse um domínio que deve ser bloqueado para confirmar a exibição da página de aviso e, em seguida, analise os logs do primeiro período. O objetivo é identificar a proporção entre bloqueios por política, bloqueios por ameaças e falsos positivos, pois essa divisão indica se a política precisa de ajustes antes de ser implantada em todos os locais.
O Purple Shield adiciona uma camada protetora de DNS às redes dos seus estabelecimentos, de visitantes e do público geral, utilizando WiFi, bloqueando categorias nocivas, domínios de phishing e malware no momento da consulta, além de remover anúncios e rastreadores antes do início da conexão. É possível definir uma política separada para cada SSID, VLAN e local, visualizando em um único painel o que foi bloqueado, onde e quando. Acesse Purple Shield para ver como a solução se adapta à sua rede.