
O que é a filtragem de URL e como bloqueia sites
O que é a filtragem de URL? Saiba como verifica um endereço web antes de uma página carregar, as categorias que utiliza e onde falha.
Published 12 de novembro de 2026
A filtragem de URL verifica um endereço Web solicitado com base em regras, categorias e listas de permissões ou de bloqueio antes do carregamento da página. A verificação ocorre no Domain Name System, a camada de nomes definida nas especificações RFC 1034 e RFC 1035 da IETF, no intervalo entre o toque numa hiperligação e a apresentação da página.
O hóspede de um hotel toca numa hiperligação num e-mail de reserva. Um estudante abre um resultado de pesquisa num portátil da escola. Um paciente numa sala de espera experimenta um site de vídeos no WiFi do hospital. Em cada caso, o filtro avalia o destino antes de o navegador carregar a página. A pessoa vê o site ou um aviso de que este se encontra bloqueado nessa rede.
A decisão ocorre antes de o filtro poder inspecionar o conteúdo da página. As suas regras e registos determinam que pedidos deteta e o que acontece quando bloqueia um.
Índice
- O que significa a filtragem de URL em termos simples
- Como um filtro decide antes de uma página carregar
- Métodos de aplicação e o que cada um verifica
- Filtragem de URL versus filtragem de DNS
- Onde a filtragem de URL é utilizada e por que motivo as escolas a adotaram
- Por que motivo o DNS encriptado pode contornar um filtro
- Por que motivo os bloqueios por categoria cometem erros
- Verifique se a filtragem de URL se adequa à sua rede
O que significa a filtragem de URL em termos simples
Um hóspede liga-se ao WiFiWiFi de um hotel, toca numa ligação num e-mail de confirmação e aguarda. A página abre-se ou surge um aviso com a marca. A decisão foi tomada alguns passos antes, antes de o navegador ter algo para mostrar.
A filtragem de URL é um método de controlo de acesso a sites que verifica um endereço web solicitado em função de regras, categorias, dados de reputação e listas de permissões ou de bloqueio antes de a ligação ser aberta.
Pense num porteiro com três listas. A lista de convidados (a lista de permissões) dá acesso aos sites designados como exceção pela sua política, mesmo quando a regra geral o negaria. A lista de banidos (a lista de bloqueio) recusa a entrada aos sites indicados, independentemente de qualquer outro fator. Todos os restantes são triados por categoria: o acesso a jogos de azar é direcionado para a porta de entrada proibida e o site de revisões para a porta de acesso permitido.
Todos os filtros respondem às mesmas três perguntas, por esta ordem:
- O que foi solicitado. Um nome de domínio e, em algumas configurações, o caminho completo após este.
- Qual a regra correspondente. Uma categoria, uma entrada numa lista, uma pontuação de reputação, um grupo de utilizadores ou um intervalo de tempo.
- O que acontece a seguir. Permitir, bloquear ou redirecionar para uma página de aviso que explica a decisão.
Seja preciso em relação ao que está a ser avaliado. O filtro analisa o destino e não as palavras que alguém digita numa caixa de pesquisa ou num formulário de contacto. O controlo ao nível de expressões é uma técnica diferente que inspeciona o endereço ou a própria página, e falha de formas distintas.
Encontrará este controlo em escolas, escritórios, hospitais, bibliotecas, aeroportos e em qualquer rede de convidados que apresente uma página de bloqueio em vez de um site.
Um filtro decide sobre o endereço antes de o conteúdo chegar, razão pela qual é rápido e também pela qual não consegue ver tudo o que está dentro de uma página.
Como um filtro decide antes de uma página carregar
Ao acompanhar uma consulta do início ao fim, a arquitetura revela-se coerente. O Sistema de Nomes de Domínio (DNS) converte um domínio legível num endereço, e a filtragem baseada em DNS transforma essa etapa de resolução num ponto de aplicação de regras - tal como o histórico do BIND DNS regista: o resolvedor pode devolver o endereço correto, recusar a consulta ou redirecionar o utilizador para uma página de política.
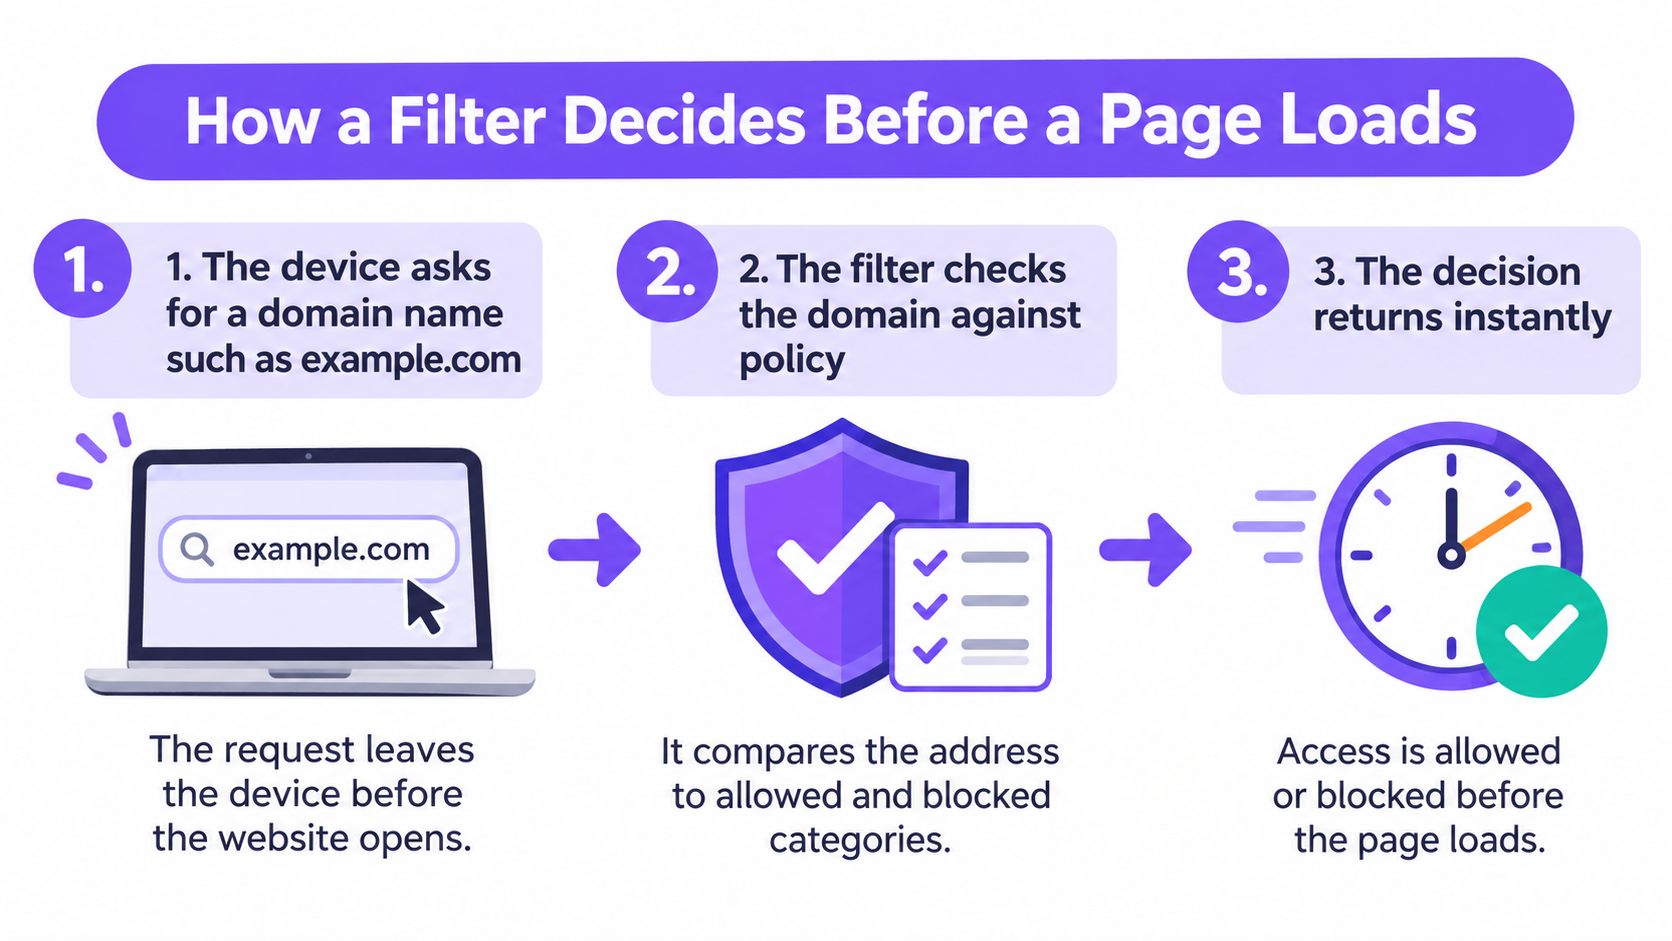
O breve passo a passo abaixo mostra a mesma sequência em movimento.
Apresentamos a sequência, passo a passo, acompanhada do motivo pelo qual cada passo é importante.
- O dispositivo pede um nome de domínio. Esse pedido sai do dispositivo antes de existirem quaisquer dados da página, pelo que o nome é tudo o que há para avaliar nesse momento.
- O resolutor recebe-o. Esta é a camada de atribuição de nomes onde os endereços legíveis se tornam endereços encaminháveis, motivo pelo qual um filtro aqui colocado vê todos os dispositivos sem tocar em nenhum deles.
- O domínio é comparado com a política. A sua categoria, qualquer entrada de permissão ou bloqueio, a sua pontuação de reputação e qualquer agendamento associado a essa rede. A correspondência é resolvida antes de existir uma ligação.
- A política devolve uma resposta. O endereço real, nenhum endereço ou um redirecionamento para uma página de aviso. As configurações mais sólidas redirecionam o pedido (sinkhole) para que o cliente receba uma resposta que não vai dar a lado nenhum útil.
- O navegador liga-se ou lê o aviso. Uma pesquisa bloqueada nunca abre uma ligação, pelo que uma página de phishing ou uma chamada de malware morre logo no primeiro passo, em vez de ser interrompida mais tarde.
- O evento é registado num log. Hora, rede, domínio solicitado e decisão. Esses registos permitem a um administrador ajustar a política ou detetar um dispositivo que continua a pedir repetidamente o mesmo domínio malicioso.
O mecanismo opera a vários níveis: desde a correspondência exata de domínios ou URL, passando pela classificação por categorias, inspeção de palavras-chave e pontuação de reputação para malware e phishing, até regras baseadas em grupos e horários. A sua eficácia máxima reside na decisão sobre o domínio, uma vez que uma página moderna carrega conteúdos de múltiplos domínios e o protocolo HTTPS encriptado oculta o conteúdo interno, tornando o nome o único sinal fiável.
Não é necessário instalar nada no dispositivo. Assim que a alteração de DNS é efetuada, a filtragem abrange todos os dispositivos nessa rede em simultâneo, sem necessidade de instalar nada em nenhum dispositivo.
Duas verificações que pode realizar esta semana:
- Confirme qual o resolvedor que os dispositivos utilizam. Verifique as definições de DNS fornecidas pela rede. Se os dispositivos estiverem apontados para um resolvedor externo, a sua política não é a que está a ser aplicada, independentemente do que a consola indique.
- Carregue um domínio que prevê bloquear. Tente fazê-lo a partir de um dispositivo de visitante e não do portátil de um administrador. Se a página de aviso não aparecer, tem um problema de cobertura e não um problema de política.
Métodos de aplicação e o que cada um verifica
Um hotel quer manter um gateway de pagamento acessível, bloquear sites de apostas em áreas familiares e impedir que o portátil infetado de um hóspede estabeleça ligações externas. Três tarefas distintas, e cada uma pertence a um método diferente. Encontre a linha que corresponde ao seu problema.
| Método | O que verifica | Resultado típico | Exemplo |
|---|---|---|---|
| Correspondência exata de domínio ou URL | Um endereço específico em comparação com uma lista | Permitir ou bloquear | Bloquear um site de notícias |
| Classificação por categoria | A categoria atribuída a um domínio | Bloquear um grupo inteiro de sites | Bloquear sites de jogos de azar |
| Inspeção de palavras-chave | Palavras no endereço ou na página | Bloquear ou avisar | Sinalizar um caminho de página que contenha uma palavra proibida |
| Pontuação de reputação | Pontuações de inteligência de ameaças | Bloquear domínios conhecidos de malware ou phishing | Bloquear um domínio de phishing recém-registado |
| Política por hora ou grupo | Horário, grupo de utilizadores ou rede | Aplicar uma regra mais rigorosa a horas definidas | Regras noturnas mais estritas no WiFi para visitantes WiFi |
A maioria das implementações operacionais combina dois ou três métodos, porque cada um tem as suas lacunas. As listas exatas são precisas, mas exigem uma manutenção constante à medida que os sites mudam. As categorias aplicam-se a milhões de domínios, mas dependem inteiramente da qualidade da classificação subjacente. As regras por palavras-chave detetam o que as categorias ignoram, mas bloqueiam em excesso páginas legítimas que contenham a mesma palavra. A pontuação de reputação identifica domínios de phishing recém-registados que nenhuma categoria teve ainda tempo de descrever.
Regra prática: Comece com categorias e dados sobre ameaças, que cobrem a maior parte das situações com o menor esforço de manutenção. Em seguida, adicione exceções específicas para os sites dos quais o seu espaço depende, como um fornecedor de pagamentos ou um portal do paciente. Adicione regras de palavras-chave em último lugar e de forma restrita.
Cada linha responde a uma pergunta diferente: o que está a ser avaliado e o que deve acontecer quando há uma correspondência. A segunda pergunta é onde os espaços entram em problemas, porque uma regra geral raramente é a correta para funcionários, alunos e visitantes ao mesmo tempo.
Filtragem de URL versus filtragem de DNS
A comparação costuma surgir sob a forma de uma escolha de produto, contudo não o é. A filtragem de DNS é um ponto de aplicação único dentro da filtragem de URL: a mesma decisão de política, colocada na consulta em vez de ser aplicada num proxy ou dentro do navegador.
Numa implementação ao nível da camada DNS, o cliente solicita primeiro um endereço, e o resolvedor com filtragem compara o domínio solicitado, bem como o endereço que devolve em implementações mais robustas, com regras de política e inteligência contra ameaças. Pode depois devolver a resposta real, não devolver nada, redirecionar para uma página de bloqueio ou redirecionar o pedido para um sinkhole. As orientações da CISA e da NSA sobre a seleção de um serviço de DNS de proteção destacam que esta abordagem bloqueia a primeira ligação a infraestruturas de phishing, malware, ransomware, botnet e comando e controlo, em vez de esperar para inspecionar o que acontece posteriormente.
Lado a lado, os dois diferem nos atributos que determinam a sua adequação.
| Atributo | Filtragem de URL (completa) | Filtragem de DNS |
|---|---|---|
| Onde a decisão ocorre | Proxy, firewall ou navegador | Resolvido de DNS, antes da ligação |
| O que é verificado | URL completo, caminho, palavras-chave e categorias | Nome do domínio e o endereço IP que devolve |
| Requer software nos dispositivos | Frequentemente sim, ou um proxy de gateway | Não, definido ao nível da rede |
| Vê o interior de páginas HTTPS | Sim, com inspeção TLS | Não, apenas ao nível do domínio |
| Implementação típica | Redes empresariais e escolas com proxy | WiFi para visitantes WiFi, locais de eventos e redes de sucursais |
A camada de domínio também deteta pedidos que os utilizadores nunca chegam a digitar. O relatório de rastreadores da AdGuard de dezembro de 2024 revelou que os rastreadores de anúncios representaram 7,84% do tráfego global da internet em 2024, e cada um desses pedidos começa como uma consulta.
- Escolha a filtragem de DNS quando a cobertura for mais importante do que a granularidade. Dispositivos de visitantes não geridos, múltiplos espaços e sem interesse em instalar agentes no telemóvel de ninguém.
- Escolha a filtragem completa de URL quando precisar de profundidade. Regras ao nível do caminho, inspeção ao nível da página, controlos de carregamento e transferência de ficheiros.
- Execute ambas quando o risco o justificar. Muitos serviços já o fazem: o resolvedor trata da decisão do domínio e o proxy trata do que acontece a seguir.
O limite deve ser enunciado de forma clara. O filtro de DNS pode bloquear um site, mas não pode indicar que página de um domínio permitido foi carregada. Se essa distinção for importante para a sua política, necessita de inspeção acima da camada de nomes, e uma análise sobre como funciona o filtro de DNS esclarece o que essa camada resolve e não resolve.
Onde é utilizada a filtragem de URL e por que motivo as escolas a adotaram
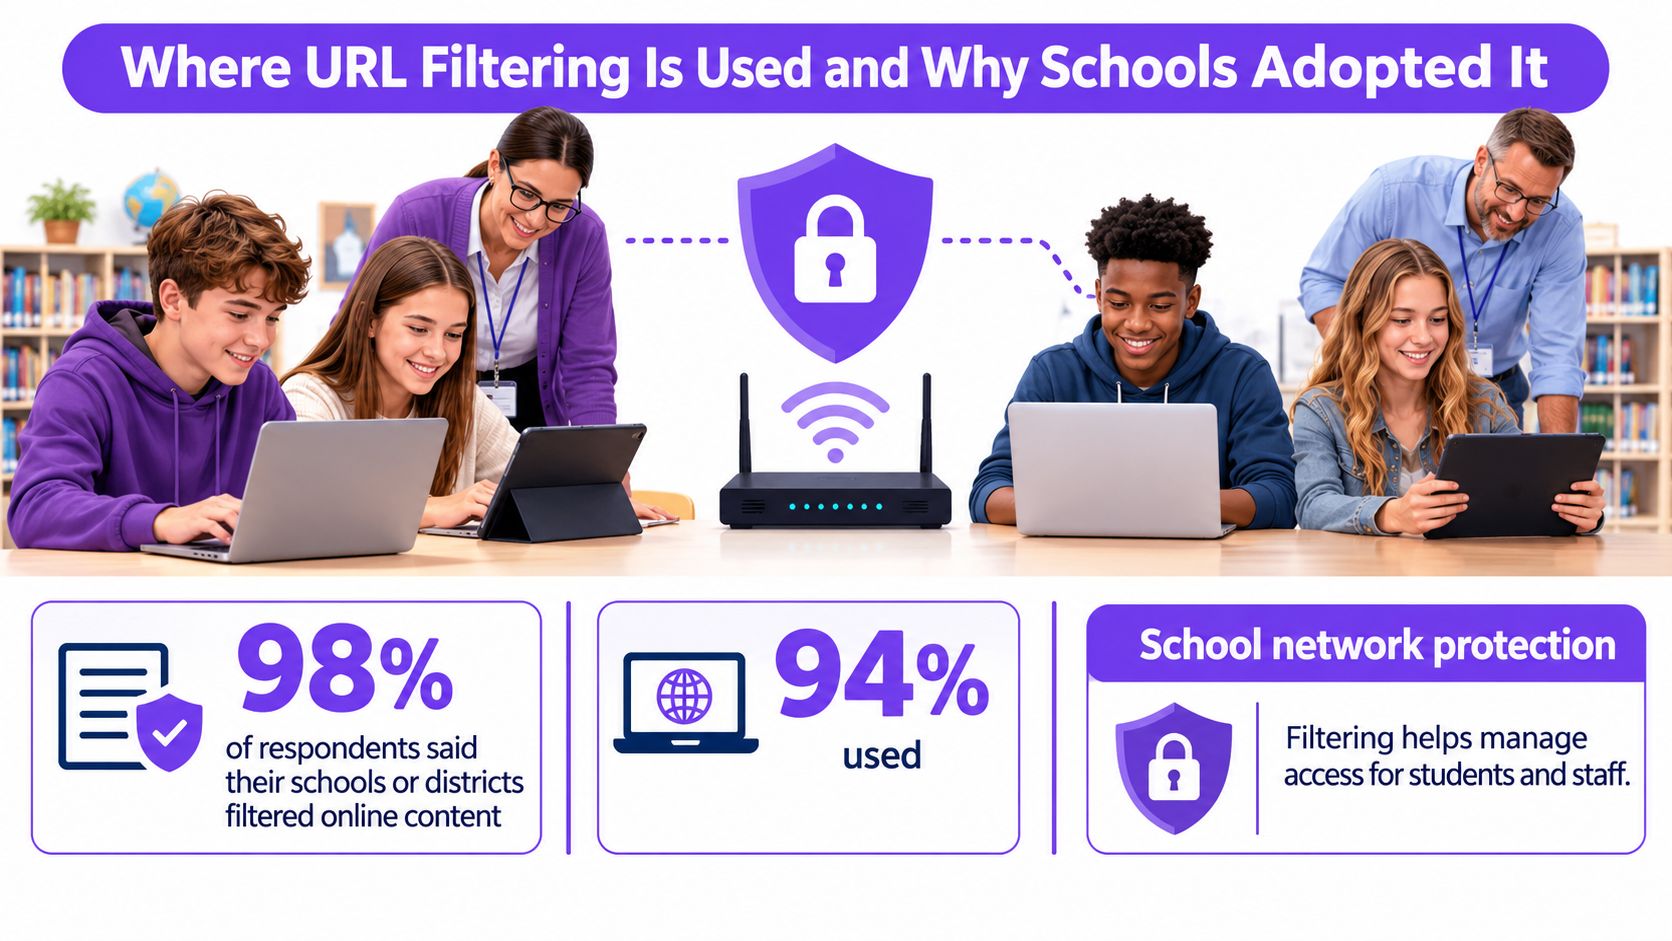
Um estudante clica num resultado de pesquisa num portátil da escola. O filtro aplica as regras da escola antes de a página carregar, ajudando os funcionários a gerir os sites a que os estudantes podem aceder. Num inquérito de âmbito nacional da American Association of School Librarians realizado em 2012, com 4299 respostas, 98% dos inquiridos afirmaram que as suas escolas ou agrupamentos filtravam conteúdos online, enquanto 94% declararam utilizar software de filtragem.
| Medida | Percentagem de inquiridos | Total |
|---|---|---|
| Escolas ou agrupamentos que filtraram conteúdos online | 98% | Não comunicado |
| Utilizaram software de filtragem | 94% | Não comunicado |
| Filtragem baseada em URL, a abordagem de software mais comum | 70% | 2 827 |
| Filtragem baseada em palavras-chave | 60% | 2 423 |
| Utilização de listas negras | 47% | 1 898 |
| Filtros aplicados ao pessoal docente e não docente | 88% | Não comunicado |
| Mesmo nível de filtragem para alunos e pessoal | 56% | Não comunicado |
A filtragem baseada em URL foi a abordagem de software mais comum entre os inquiridos, seguida pela filtragem baseada em palavras-chave e listas negras. A filtragem também se aplicou para além dos alunos: 88% afirmaram que o pessoal docente e não docente estava coberto, e 56% utilizaram o mesmo nível de filtragem para alunos e funcionários.
Essas conclusões apontam para duas funções dos filtros escolares: proteger os alunos e pôr em prática as políticas de utilização aceitável. Um filtro é uma regra aplicada ao acesso à rede, e não uma garantia de que todas as páginas serão classificadas corretamente. Os filtros podem bloquear material legítimo ou falhar conteúdos que uma política pretende restringir, pelo que as escolas precisam de uma forma de rever e ajustar as decisões.
O mesmo controlo em três outros cenários
- Espaços de restauração e hotelaria podem aplicar regras de categoria ao WiFi para visitantes, incluindo em telemóveis que o espaço não gere diretamente. Uma atração familiar pode optar por regras mais estritas para a rede utilizada por crianças.
- As redes hospitalares servem funcionários que necessitam de recursos clínicos e de referência, bem como visitantes que utilizam uma rede separada. Esses grupos podem precisar de políticas diferentes.
- Bibliotecas e aeroportos podem aplicar regras ao WiFi público partilhado. Mensagens de bloqueio claras ajudam os utilizadores a compreender por que razão um site está indisponível.
As escolas tornam o dever de proteção especialmente visível, mas as mesmas questões de política surgem em qualquer lugar onde as pessoas partilhem uma rede. O guia de filtragem Web para escolas explica como as escolas abordam essas políticas.
A tarefa prática consiste em adequar as regras às pessoas e à rede. Uma política adequada a uma escola primária pode bloquear conteúdo em excesso para o bar de um hotel ou insuficiente para uma residência de estudantes. Uma lista de categorias mais longa não resolverá essa desadequação; a política precisa de refletir o público-alvo e a finalidade da rede.
Por que razão o DNS encriptado pode contornar um filtro
Uma escola pode configurar o seu WiFi para utilizar um resolvedor DNS com filtragem, mas o navegador de um aluno pode enviar as consultas de domínio através de um resolvedor encriptado diferente. O filtro perde, assim, a visibilidade sobre esses pedidos. O DNS sobre HTTPS é um dos protocolos que pode criar esta lacuna, tornando o bloqueio por DNS apenas parcialmente eficaz quando os dispositivos podem escolher um caminho de consulta alternativo.
Os caminhos em torno de um resolver
- Resolvedores codificados em aplicações. Algumas aplicações ignoram as definições de DNS da rede e utilizam as suas próprias.
- Definições do navegador. Um navegador pode ser configurado para utilizar um resolvedor encriptado.
- VPNs. Uma VPN pode transportar o tráfego para fora da rede antes que a sua consulta de DNS alcance o resolvedor da rede.
- Ligações diretas por endereço. Uma aplicação que já conheça um endereço IP pode ignorar a consulta de domínio.
- Domínios de cloud partilhados. Bloquear um domínio partilhado pode interromper serviços não relacionados. Permiti-lo pode deixar múltiplos serviços acessíveis.
O que aplicar em alternativa
Um gateway de rede pode bloquear pedidos de DNS de saída para resolvedores não aprovados, direcionando os dispositivos para o resolvedor da rede ou impedindo a resolução desses pedidos. Os registos podem revelar procuras falhadas ou tráfego invulgar do resolvedor, embora não mostrem todas as ações num dispositivo. Registe as exceções para que a política permaneça compreensível e gerível.
O que prometer: Os dispositivos que utilizam o caminho de DNS da rede são filtrados. Os controlos do gateway podem limitar alguns caminhos em redor desse percurso, mas não podem garantir a visibilidade de toda a atividade da rede.
O WiFi para visitantes torna a aplicação de regras mais difícil: os telemóveis dos visitantes podem usar as suas próprias definições e o espaço não pode instalar software neles. Coloque as regras do resolvedor na configuração da rede e, em seguida, seja claro quanto ao que essas regras podem e não podem ver. Saiba como o DNS over HTTPS altera a visibilidade da rede.
Por que razão os bloqueios de categorias cometem erros
Numa escola, um recurso de uma aula pode estar num domínio também utilizado para conteúdos não relacionados. Se o filtro colocar esse domínio na categoria errada, os alunos podem perder o acesso ao recurso juntamente com o conteúdo que a escola pretendia bloquear. As decisões sobre as categorias afetam todos os que partilham a rede.
Duas formas como um bloqueio de categoria falha
O bloqueio insuficiente ocorre quando uma página prejudicial passa porque o seu domínio não foi classificado ou foi classificado incorretamente. O bloqueio excessivo ocorre quando conteúdo útil, como uma página de saúde, um serviço de pagamento, um recurso educativo ou uma ferramenta de trabalho, é colocado numa categoria bloqueada.
Alguns produtos de controlo parental têm tido dificuldades com ambos os erros: falhar domínios sensíveis enquanto bloqueiam conteúdos adequados ou aplicam regras inconsistentes. Uma análise de 2025 à precisão da filtragem de DNS explica por que razão os resultados dependem da lista de referência utilizada para um fim específico. As classificações incorretas podem criar falsos positivos e os seus efeitos atingem mais pessoas quando a mesma política se aplica a toda a rede, tal como descreve o artigo da conferência TMA 2025.
Num hotel, um domínio de pagamento incorretamente classificado pode impedir os hóspedes de concluir uma transação. A receção pode ter conhecimento do problema, mesmo não tendo capacidade para alterar a política de filtragem por si própria.
O que perguntar antes de confiar numa lista de categorias
- Precisão e revocação para cada categoria. A exatidão geral pode ocultar problemas nas categorias relevantes para a sua rede.
- Um fluxo de revisão para domínios incorretamente classificados. Descubra quem trata das correções e como um site pode ser submetido para revisão.
- Governança da lista de permissões. Esclareça quem pode adicionar exceções, como cada alteração é registada e quando é revista.
- Feedback a partir da página de bloqueio. Ofereça aos visitantes ou professores uma forma de reportar um site que deveria estar disponível.
- Exceções temporárias. Utilize um acesso por tempo limitado para uma necessidade específica em vez de deixar uma lacuna permanente na política.
- Relatórios que separam bloqueios por política de bloqueios por ameaça. Decisões de categoria e eventos de segurança exigem respostas diferentes.
Uma lista de categorias mais longa não garante melhores decisões. Cada categoria é mais uma oportunidade para bloquear algo útil ou deixar passar algo prejudicial, pelo que a qualidade da classificação e o processo de correção de erros importam mais do que a extensão da lista.
Verifique se a filtragem de URL é adequada para a sua rede
Quatro perguntas definem a escolha - e demoram menos tempo do que a demonstração de um fornecedor.
- Liste os dispositivos. Geridos, não geridos e de visitantes. O conjunto indica se pode confiar em algo instalado no ponto final.
- Decida o que tem de ser bloqueado. Apenas ameaças, apenas categorias prejudiciais ou ambos. A resposta define os seus requisitos de relatórios.
- Verifique se os dispositivos podem alterar o resolvedor. Se puderem, pergunte se o gateway pode impor um caminho aprovado, visto que o DNS encriptado contorna um resolvedor que não seja imposto.
- Solicite provas de precisão. Precisão e revocação ao nível da categoria, o fluxo de revisão para um site incorretamente classificado e como são governadas as listas de permissões. Um fornecedor que não consiga descrever o processo de revisão está a vender uma lista, não um filtro.
Essa lista de verificação é precisamente a finalidade para a qual o Purple Shield foi desenvolvido: uma camada de DNS que filtra conteúdos, impede ameaças e remove anúncios em todos os dispositivos de qualquer rede, com uma política por SSID, VLAN e local de instalação, e um painel único para controlar o que foi bloqueado e quando. A sua filtragem cumpre a norma Friendly WiFi e o padrão da Internet Watch Foundation.
Comece com um piloto de uma semana numa única rede de testes. Aplique a política, aceda a um domínio que prevê bloquear e confirme que a página de aviso é exibida. Em seguida, analise os registos da primeira semana. O objetivo é avaliar a proporção entre bloqueios por política, bloqueios por ameaças e falsos positivos, pois essa distribuição indica se a política necessita de ajustes antes de ser implementada em todos os locais.
O Purple Shield adiciona uma camada protetora de DNS às redes do seu espaço, de convidados e de WiFi públicas, bloqueando categorias prejudiciais, domínios de phishing e malware logo na consulta, além de eliminar anúncios e rastreadores antes de a ligação ser iniciada. Pode definir uma política separada para cada SSID, VLAN e espaço, acompanhando o que foi bloqueado, onde e quando, num único painel de controlo. Visite Purple Shield para ver como se adapta à sua rede.