
O que é um filtro de conteúdos? Como funciona e onde se aplica
O que é um filtro de conteúdos? Saiba como os filtros bloqueiam categorias, impõem a Pesquisa Segura, utilizam DNS e onde se aplicam em redes de casa, escolares e WiFi públicas.
Published 4 de novembro de 2026
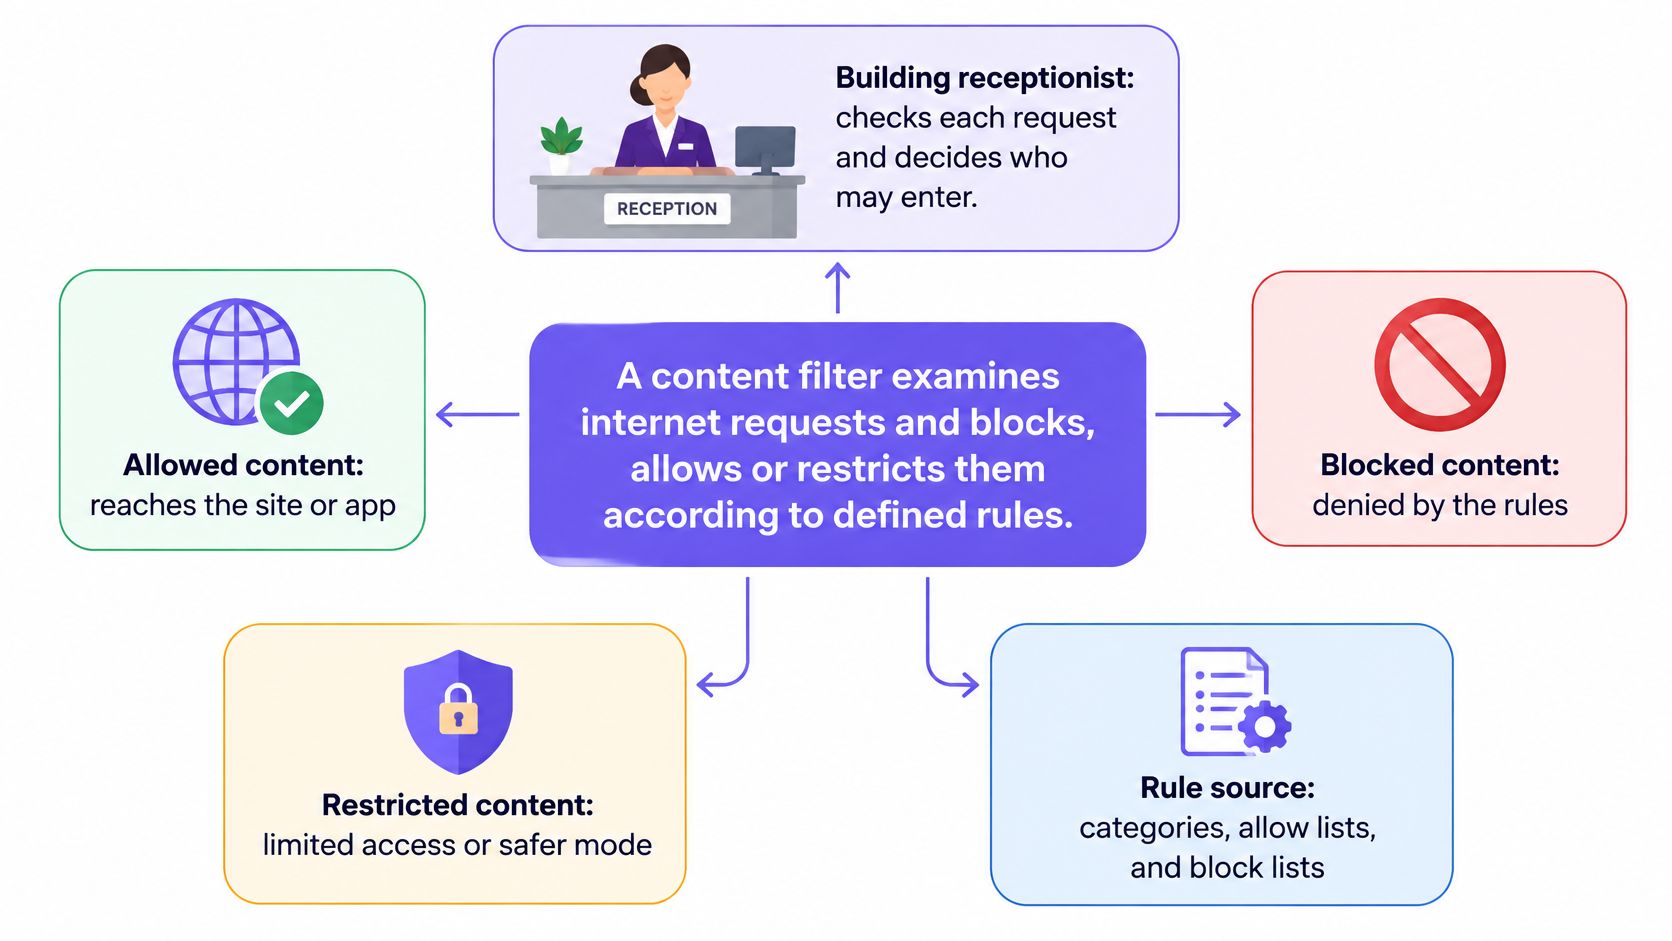
Um filtro de conteúdos examina os pedidos de internet e bloqueia, permite ou restringe os mesmos de acordo com regras definidas. Mas se uma rede bloquear um website inseguro, isso significa que consegue reconhecer material prejudicial em todos os outros locais?
Essa é a lacuna por trás da questão: o que é um filtro de conteúdo? Um filtro toma decisões com base na informação que consegue inspecionar, como um nome de domínio, um endereço de destino ou um URL de página. Compreender esse ponto de decisão ajuda a escolher uma proteção útil sem esperar que ela forneça uma segurança online completa.
Índice
- O que um Filtro de Conteúdo Faz em Termos Simples
- Categorias de Conteúdo que os Filtros Bloqueiam Comumente
- Métodos de Aplicação: do DNS ao Safe Search
- Como um Filtro Decide Cada Pedido
- Onde os Filtros de Conteúdo se Aplicam e Como as Políticas Diferem
- O que os Filtros Deixam Passar e Onde Bloqueiam em Excesso
- Escolha a Camada de Filtragem que a sua Rede Necessita
O que Faz um Filtro de Conteúdo em Termos Simples
Um filtro de conteúdos analisa os pedidos de internet e bloqueia-os, permite-os ou restringe-os de acordo com regras definidas. Pense na receção de um edifício que verifica o cartão de cada visitante antes de decidir se este pode subir.
Imagine que um visitante liga um telemóvel ao WiFi de um hotel e abre um site de apostas. O filtro da rede verifica o destino com a política do hotel. Se o jogo for proibido, recusa o acesso, mesmo que o visitante seja o proprietário do telemóvel e não tenha instalado qualquer software de filtragem.
As regras transformam um pedido num resultado
Os administradores podem definir como alvo categorias, tais como material adulto ou redes sociais, domínios específicos ou as próprias restrições da sua organização. Um filtro pode permitir, bloquear, redirecionar ou registo de dados um pedido. O registo de dados pode acompanhar outro resultado, pelo que um pedido permitido pode, ainda assim, deixar um registo.
A escala varia desde o controlo parental num telemóvel até a um serviço de rede partilhada que abrange dispositivos em todo um espaço. A distinção importante reside em onde as regras operam, e não no facto de o dispositivo pertencer a um encarregado de educação, escola ou empresa.
Um marco institucional foi o Children's Internet Protection Act, aprovado em outubro de 2000, que exigia que as escolas elegíveis e bibliotecas públicas beneficiárias de determinados descontos E-rate adotassem políticas de segurança na Internet e filtrassem representações visuais específicas, conforme descrito no relatório da NTIA sobre a CIPA. Os seus requisitos abrangiam computadores ligados à Internet utilizados por adultos e menores, tornando a filtragem uma responsabilidade institucional e não apenas uma configuração num dispositivo pessoal.
Regra prática: Identifique as regras, o ponto de aplicação e a decisão resultante. Uma simples lista de categorias não constitui um filtro funcional.
No exemplo do hotel, a regra proíbe os jogos de azar, o ponto de aplicação situa-se na rede de convidados e a decisão nega o acesso. Esses componentes explicam o que o sistema faz.
Categorias de Conteúdo Comummente Bloqueadas pelos Filtros
| Categoria | O que Abrange | Configuração Comum |
|---|---|---|
| Conteúdo adulto ou sexualmente explícito | Sites de pornografia e nudez | Escolas, WiFi para convidados WiFi, contas familiares |
| Imagens de abuso sexual infantil | Destinos identificados através de listas de abuso conhecidas | Políticas base de proteção |
| Jogos de azar e apostas | Sites de apostas e casinos | Hotéis, locais de trabalho, escolas |
| Violência e armas | Violência explícita, venda de armas | Escolas, bibliotecas públicas |
| Redes sociais | Redes sociais e plataformas de conversação | Escolas, escritórios a gerir o tempo |
| Jogos e transmissão de conteúdos | Jogos online e serviços de vídeo | Escolas, locais de trabalho a gerir a largura de banda |
| Malware e phishing | Domínios maliciosos ou de fraude conhecidos | Redes que utilizam uma camada de filtragem de segurança |
Uma categoria de conteúdo agrupa destinos por tema. Pense nos corredores de um supermercado: colocar produtos em grupos identificados torna gerível uma grande seleção, mas um rótulo não descreve perfeitamente cada item.
Normalmente, um fornecedor mantém a base de dados de categorias, enquanto um administrador decide que categorias uma política permite. Os administradores também podem manter listas locais para destinos que necessitem de tratamento especial.
Os controlos de conteúdo adulto tratam do acesso a sites sexualmente explícitos. Os controlos por lista de abusos tratam de material ilegal identificado ou destinos associados, mas não significam que um filtro de domínio inspecione e responda a cada imagem em si. As políticas de jogos de azar cobrem serviços de apostas, enquanto as categorias de violência e armas requerem uma análise cuidadosa, pois o jornalismo legítimo e os recursos educativos podem sobrepor-se a temas sensíveis.
Nem todas as restrições constituem uma avaliação de segurança
Escolas e locais de trabalho podem restringir plataformas sociais, jogos ou streaming para gerir distrações e a utilização da rede. Um serviço de vídeo bloqueado não é necessariamente malicioso, e uma plataforma social permitida não é necessariamente adequada para todas as atividades.
As conclusões sobre bibliotecas escolares nacionais resumidas na entrada da enciclopédia Wiley sobre filtragem de internet relataram que 88% das escolas bloqueavam redes sociais e 69% bloqueavam jogos online. Essas conclusões históricas ilustram a amplitude com que as instituições têm utilizado a filtragem para além de material ilegal ou adulto.
As categorias de malware e phishing servem um propósito diferente: restringem destinos associados a comprometimentos de segurança ou enganos. Mantenha o motivo de segurança separado de uma preferência de produtividade para que a equipa compreenda a razão de ser de cada regra.
Antes de ativar as categorias, registe:
- O objetivo: Indique se a restrição apoia a proteção de pessoas, a segurança, a gestão de largura de banda ou uma política de utilização aceitável.
- O grupo afetado: Especifique se a regra se aplica a estudantes, convidados, funcionários ou a outro segmento da rede.
- O responsável: Indique quem pode aprovar alterações e resolver classificações contestadas.
Uma política mais curta e justificada é mais fácil de manter do que uma lista longa ativada sem revisão.
Métodos de Aplicação: Do DNS à Pesquisa Segura
| Método | Onde Atua | O Que Pode Ver | Principal Limitação |
|---|---|---|---|
| Filtragem ao nível do DNS | Resolução de nomes, antes da ligação | Nome de domínio solicitado | Não consegue avaliar páginas individuais num domínio permitido |
| Bloqueio baseado em IP | Encaminhamento de rede | Endereço IP de destino | Pode bloquear em excesso sites não relacionados que partilham um endereço |
| Filtragem de URL ou proxy | Gateway web ou proxy | Caminho completo do URL quando visível ou desencriptado | O HTTPS limita a visibilidade, a menos que seja inspecionado |
| Software de ponto final | Software instalado em cada dispositivo | Atividade de páginas e aplicações dentro das suas permissões | Requer instalação e manutenção nos dispositivos abrangidos |
| Aplicação da Pesquisa Segura | Definições do serviço de pesquisa suportado | Controla o modo de filtragem dos resultados devolvidos | Abrange apenas os serviços suportados e as suas capacidades de filtragem |
Escolha o ponto onde ocorre a decisão
A filtragem ao nível de DNS atua quando um dispositivo solicita acesso a um domínio. Antes de a aplicação se ligar, o resolvedor verifica o nome em relação à política, podendo recusar a resolução ou devolver uma resposta controlada.
A proposta de orientação do NIST sobre a implementação segura de DNS descreve o DNS de proteção como suporte para o bloqueio de tráfego prejudicial em tempo real, filtragem por categorias baseada em políticas e histórico de consultas para resposta a incidentes. A nossa explicação de como funciona a filtragem DNS explora esse ponto de aplicação com mais detalhe.
O bloqueio baseado em IP utiliza o endereço numérico de rede do destino em vez do seu nome. Isto pode ser útil para um destino hostil específico, mas a hospedagem partilhada torna-a uma ferramenta pouco precisa: bloquear um endereço pode afetar serviços que pretendia manter disponíveis.
Um filtro de URL ou proxy web pode fazer distinções mais específicas, como permitir um website enquanto restringe um caminho particular. No entanto, o HTTPS encripta o caminho em trânsito. Inspecioná-lo requer normalmente um esquema de inspeção explicitamente configurado, com gestão de certificados, considerações de privacidade e testes de compatibilidade de aplicações.
O software de endpoint transfere a aplicação de regras para o dispositivo. Dependendo das suas permissões e conceção, pode aplicar controlos à atividade do navegador ou de aplicações e continuar a funcionar fora do local. Isso torna-o útil para equipamentos geridos, mas menos prático para os telemóveis pessoais dos visitantes.
Os controlos de pesquisa resolvem um problema mais específico
A aplicação da Pesquisa Segura (Safe Search) mantém os serviços de pesquisa suportados num modo mais restritivo. O Google e o Bing disponibilizam definições de filtragem de pesquisa, enquanto o YouTube utiliza o Modo Restrito em vez de uma funcionalidade de Pesquisa Segura com o mesmo nome.
Por exemplo, um aluno que pesquise um termo neutro de biologia pode receber um conjunto de resultados mais restrito. Isso não garante que todos os resultados sejam apropriados, nem controla todos os destinos que o aluno possa abrir diretamente.
Escolha a filtragem de DNS para uma cobertura ampla em redes partilhadas, controlos de pontos finais para requisitos de dispositivos geridos e uma inspeção mais detalhada apenas quando precisar e a puder gerir de forma responsável.
Os controlos de pesquisa complementam essas escolhas. Não substituem a decisão sobre quais os destinos que a rede deve permitir.
Como um Filtro Decide Cada Pedido
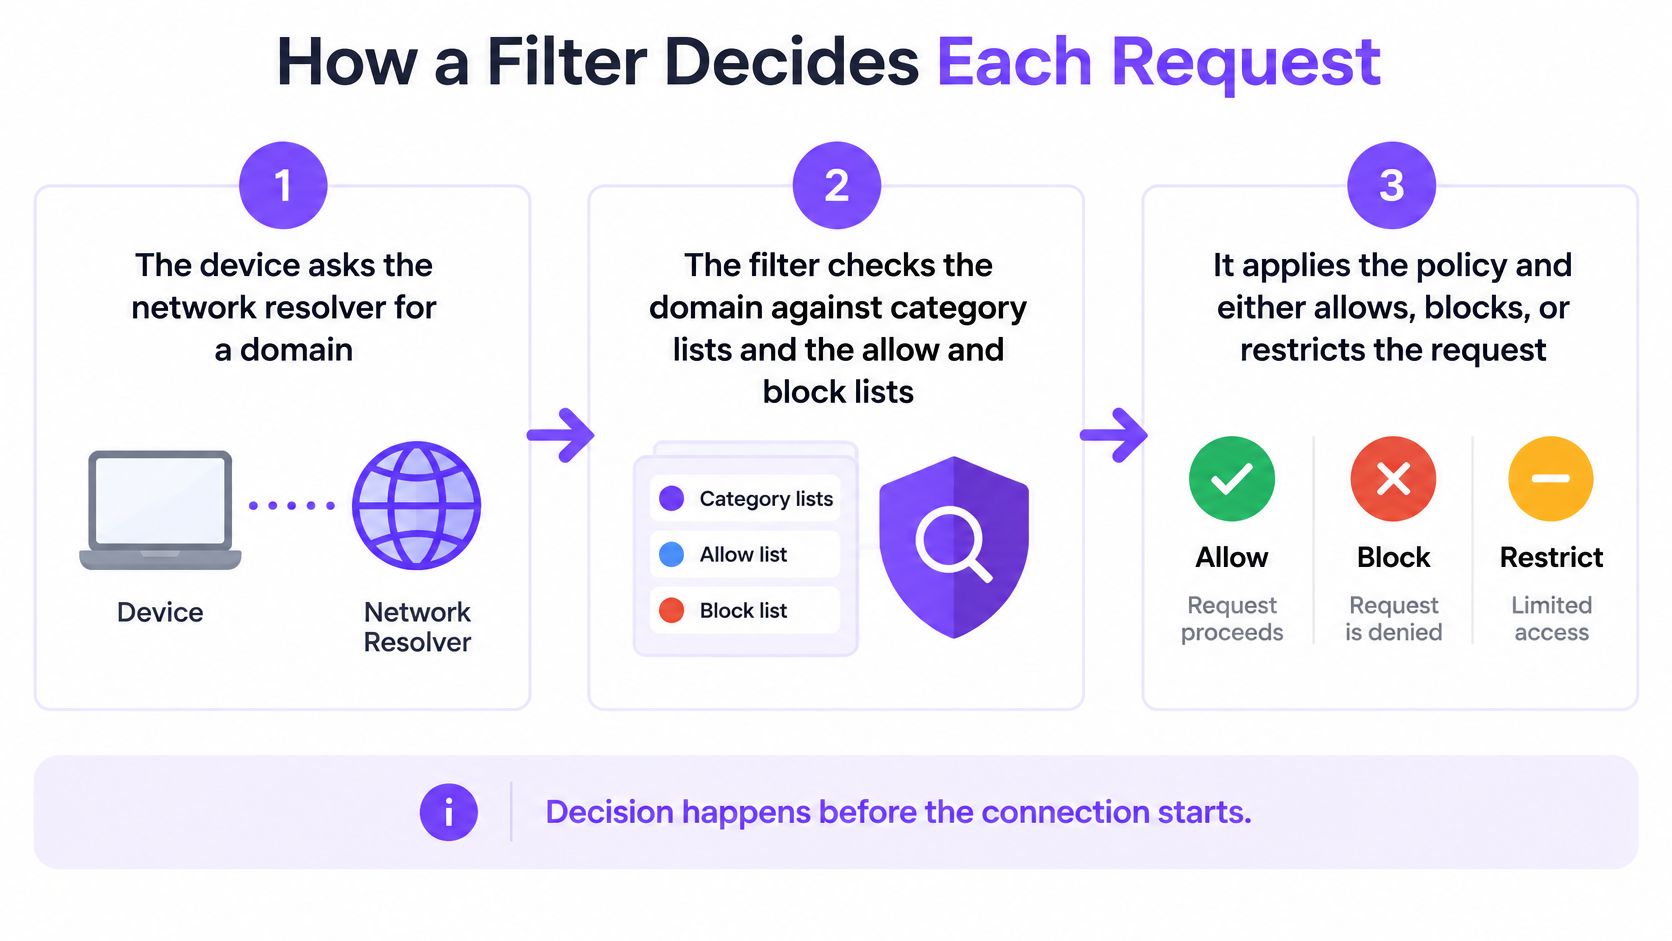
Uma decisão baseada em DNS segue uma sequência lógica, embora os fornecedores possam combinar verificações ou realizá-las numa ordem diferente. A precedência das regras é mais importante do que a ordem de apresentação: uma exceção não deve sobrepor-se acidentalmente a uma restrição de segurança.
O dispositivo solicita uma pesquisa de domínio. O pedido é enviado para o resolvedor aprovado da rede. Isto proporciona ao serviço de filtragem um ponto de decisão antes de a aplicação estabelecer a respetiva ligação.
O filtro verifica a classificação e as listas locais. Procura a categoria do domínio e qualquer entrada de permissão ou bloqueio mantida pelo administrador. Estas verificações estabelecem qual é o destino e se foi criada alguma exceção específica.
O serviço seleciona a política aplicável. Um nome de rede separado, ou SSID, e um segmento de rede virtual, ou VLAN, podem identificar quais as regras aplicáveis. Um horário pode diferenciar ainda mais o tempo de aulas do acesso de lazer.WiFi
A inteligência sobre ameaças contribui para uma decisão de segurança. O serviço verifica a existência de destinos conhecidos de phishing, malware ou comando e controlo. Configure a precedência para que uma exceção por conveniência não contorne um bloqueio de ameaça obrigatório.
O resolvedor devolve um resultado. Um pedido permitido recebe as informações necessárias para se ligar; um pedido recusado recebe uma rejeição ou outra resposta controlada. É possível apresentar uma página de bloqueio nos casos em que a implementação a suporte, mas esta não é garantida para todas as aplicações ou ligações encriptadas.
O serviço regista a decisão. Os registos úteis identificam o domínio solicitado, a política aplicável, o resultado e a hora. O registo sucede à decisão para que os administradores possam investigar o resultado em vez de apenas a tentativa de pesquisa.
Torne a aplicação visível e fiável
Um dispositivo que utilize o seu próprio serviço externo de DNS encriptado pode ignorar o resolvedor aprovado. Por conseguinte, os administradores de rede precisam de controlos de governação do resolvedor, e não apenas de uma definição de DNS fornecida quando os dispositivos se ligam à rede.
Uma explicação clara sobre um bloqueio é preferível a uma falha de ligação não explicada.
Nos casos em que uma página de bloqueio seja tecnicamente possível, apresente o motivo da política e uma via para solicitar a revisão. Para aplicações que não consigam apresentar essa página, forneça instruções de suporte acessíveis noutro local.
Onde se Aplicam os Filtros de Conteúdo e Como Diferem as Políticas
A mesma categoria pode ser razoável para o dispositivo de uma criança e excessiva para a sessão de pesquisa de um adulto. Trate os seguintes elementos como exemplos de políticas e não como requisitos universais.
A proteção familiar começa frequentemente com um dispositivo de aprendizagem partilhado.
| Ambiente | Categorias Típicas | Ponto de Aplicação | Exemplo de Horário |
|---|---|---|---|
| Casa de família | Conteúdo adulto, jogos de azar, redes sociais | Dispositivo da criança ou router doméstico | Regras mais rigorosas à noite |
| Escola | Conteúdo adulto, jogos de azar, redes sociais, jogos | Toda a rede, políticas separadas para alunos e funcionários | Redes sociais bloqueadas durante as aulas |
| Biblioteca pública | Controlos de conteúdo adulto adequados aos níveis de crianças, adultos e visitantes | Segmento de rede separado por nível de acesso | Restrições de nível infantil durante todo o horário de abertura |
| WiFi para visitantes de hotel ou pub WiFi | Conteúdo adulto, jogos de azar, malware e phishing | Rede de visitantes utilizando a política de proteção designada | Mesma política a todas as horas |
| Hospital | Malware e phishing, material adulto em redes de pacientes | Redes separadas para pacientes, funcionários e área clínica | Regras mais rigorosas à noite na rede de pacientes |
Adapte a proteção ao contexto sem identificação desnecessária
Em casa, os pais podem associar restrições a um dispositivo específico. Uma escola necessita de exceções educativas e de acessos diferenciados para os funcionários, enquanto uma biblioteca pública deve ter em conta o acesso legítimo de adultos a par da proteção infantil.
Geralmente, os hotéis e bares não podem presumir que conhecem a idade de cada visitante, o que torna útil uma política de convidados claramente comunicada. Os hospitais precisam de uma distinção adicional: as regras de navegação dos pacientes não devem ser aplicadas indiscriminadamente aos sistemas clínicos.
O relatório da OCDE sobre garantia de idade e bem-estar das crianças destaca salvaguardas proporcionais que preservam a privacidade. Os controlos baseados na identidade associam permissões a uma pessoa; os controlos de política de rede aplicam regras a um segmento ou local sem recolher necessariamente a identidade ou estimar a idade.
Para ambientes educativos, o filtragem web para escolas precisa de apoiar o acesso à aprendizagem, bem como as restrições. Os controlos dos resultados de pesquisa e os controlos de destino abordam partes diferentes dessa tarefa.
Este vídeo fornece outra forma de abordar o tema.
Decida o que acontece em caso de interrupção
A operação Fail-open preserva a conectividade quando a filtragem deixa de estar disponível, permitindo potencialmente o acesso não filtrado. Por outro lado, a operação Fail-closed recusa o tráfego afetado, preservando a restrição mas interrompendo o serviço.
Escolha deliberadamente para cada ambiente. Uma rede de navegação para convidados e um fluxo de trabalho clínico podem ter consequências muito diferentes se a conetividade for interrompida.
O que os Filtros Deixam Passar e Onde Bloqueiam em Excesso
Vantagens: os filtros podem rejeitar destinos nocivos conhecidos, aplicar restrições consistentes em redes partilhadas e fornecer registos para investigação. Limitações: podem falhar ameaças, negar acessos legítimos e exigir uma análise humana quando as classificações não correspondem ao objetivo de uma visita.
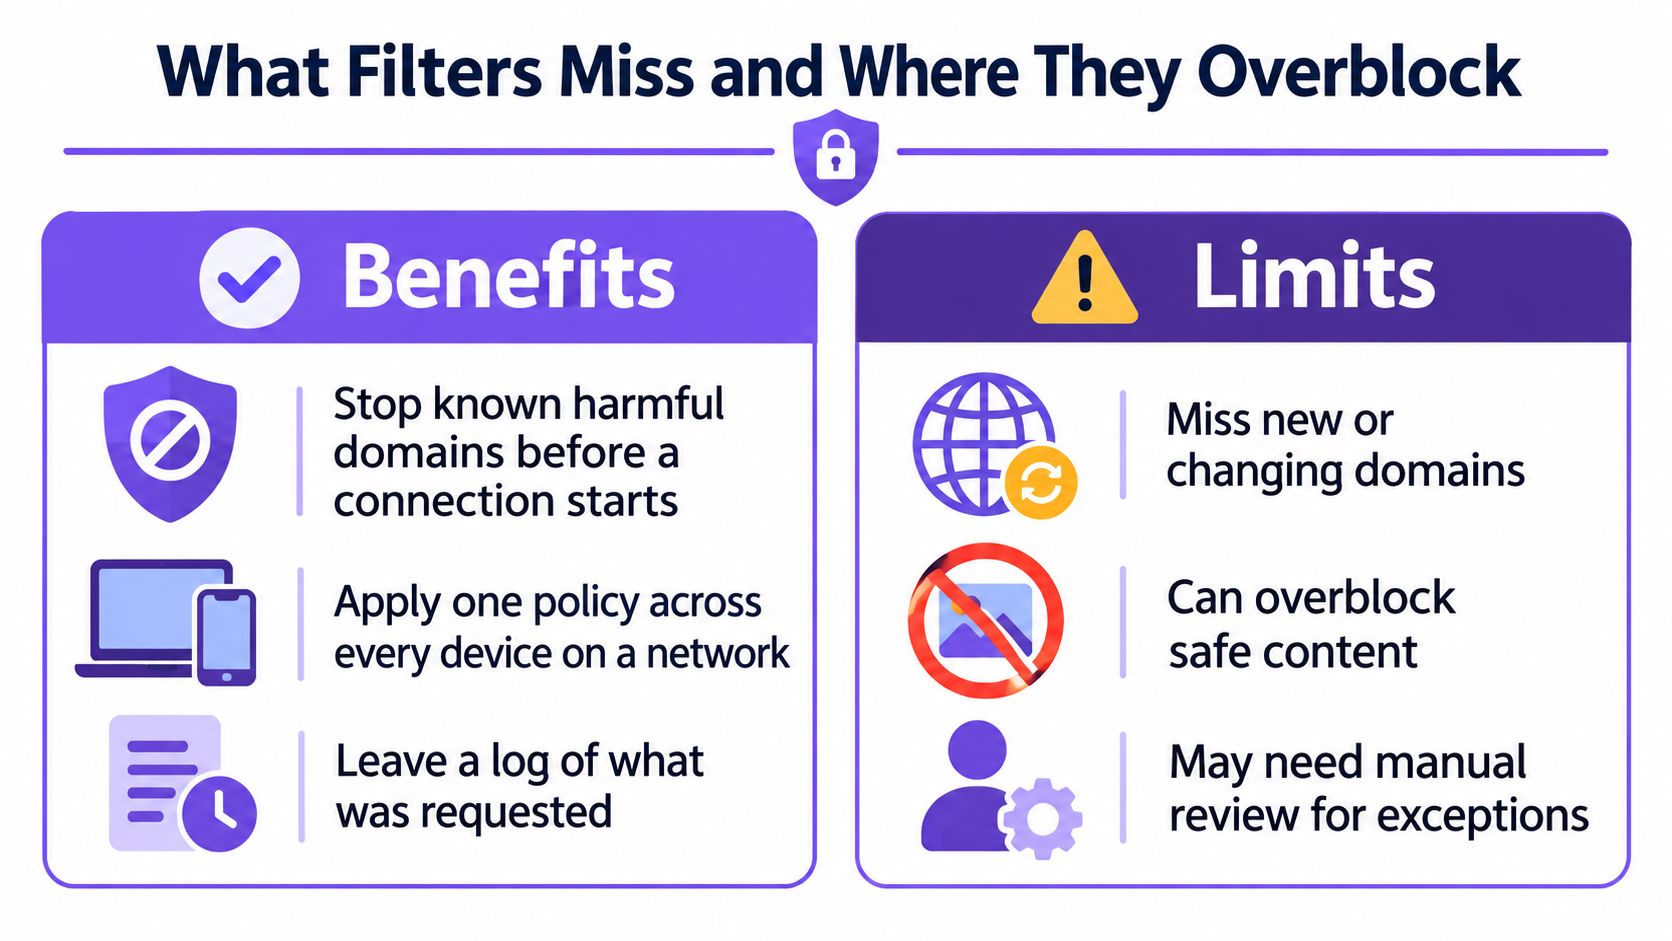
Um falso negativo ocorre quando o material que deveria ser bloqueado passa. Um falso positivo ocorre quando material legítimo e permitido é bloqueado.
Testes independentes descritos neste artigo de avaliação de filtragem de rede concluíram que alguns sistemas de controlo parental não conseguiram bloquear até 96% dos domínios sensíveis e analisaram o bloqueio colateral associado a endereços IP partilhados. Esta conclusão diz respeito aos sistemas e domínios testados, e não a uma taxa de falha universal para filtros de conteúdo.
Meça ambos os tipos de erro
Um filtro exclusivo por domínio não consegue determinar o significado de cada publicação, imagem ou página num serviço permitido. Tão-pouco a categoria de um domínio estabelece a razão pela qual alguém o está a visitar: um educador de saúde e um utilizador casual podem solicitar o mesmo recurso sensível por razões diferentes.
Audite a política real em vez de celebrar um elevado número de bloqueios:
- Testar resultados previstos: Utilize destinos de teste fornecidos pelo fornecedor e sites legítimos seguros e representativos. Não navegue em material ilegal para avaliar um filtro.
- Revisar acessos recusados: Amostre pedidos bloqueados de recursos curriculares, serviços de reserva, informações de saúde e outros destinos necessários.
- Registar restrições falhadas: Investigue acessos comunicados que contrariem a política, incluindo novos domínios e classificações incorretas.
- Controlar exceções: Exija um motivo, um aprovador e uma data de revisão para a sobreposição de regras.
O contorno do resolvedor (resolver bypass) também deve fazer parte dos testes. Compreender o DNS sobre HTTPS ajuda os administradores a distinguir a resolução encriptada legítima de uma rota não autorizada para contornar a política de rede.
Padrão de auditoria: Contabilize os serviços legítimos indevidamente negados a par das ameaças não detetadas. Nenhuma das métricas é útil isoladamente.
A filtragem reduz a exposição; não substitui os procedimentos de proteção, a moderação da plataforma, as denúncias de utilizadores ou a segurança dos dispositivos. Uma auditoria útil produz alterações de políticas e casos resolvidos, e não apenas uma captura de ecrã do painel de controlo.
Escolha a Camada de Filtragem que a sua Rede Necessita
Que camada de filtragem pode aplicar as suas regras nos dispositivos da sua rede? Escolha com base em quem precisa de proteção, no que deve ser restringido e onde pode aplicar e rever a política. Um filtro útil é aquele que a sua equipa consegue operar, testar e explicar.
Analise as decisões operacionais
Identifique os utilizadores e dispositivos. Separe convidados, estudantes, funcionários e equipamentos não geridos. Inclua dispositivos sem navegador, uma vez que ainda podem fazer pedidos de rede.
Atribua uma razão a cada restrição. Separe a proteção contra ameaças da salvaguarda e das opções de produtividade. Razões claras ajudam os administradores a avaliar exceções de forma consistente.
Verifique se a instalação em dispositivos é realista. Em redes WiFi partilhadas, instalar software nos dispositivos dos visitantes pode não ser prático. O Purple Shield é uma camada de DNS protetora que combina filtragem de conteúdos, defesa contra ameaças e bloqueio de anúncios, sem instalar nada nos dispositivos dos clientes. As políticas podem ser definidas por SSID, VLAN e local a partir de um único painel de controlo.
Especifique os requisitos do serviço de pesquisa. O Purple Shield impõe a Pesquisa Segura no Google, Bing e YouTube. Inclua os três nos testes de aceitação em vez de assumir que uma regra geral de conteúdo para adultos altera o comportamento de pesquisa.
Defina políticas para segmentos e horários. Defina os requisitos para cada SSID, VLAN e local e, em seguida, especifique quaisquer alterações baseadas no horário. Aplique restrições aos grupos que delas necessitam.
Exija relatórios que possa interpretar. Os relatórios do Purple Shield mostram URLs bloqueados, análise de ameaças e utilização, juntamente com a política aplicável. Decida quais os funcionários que precisam de acesso e defina uma política de retenção adequada.
Atribua alguém para gerir os recursos. Forneça aos utilizadores uma forma clara de comunicar acessos bloqueados e nomeie um responsável para os rever. Registe o motivo de cada exceção aprovada para que os administradores possam compreender a decisão posteriormente.
Crie uma política para cada segmento de rede, incluindo o motivo de cada categoria bloqueada. Em seguida, compare os registos de uma semana com os resultados de testes seguros, reclamações de utilizadores e decisões sobre exceções. Ajuste as regras sempre que estas não correspondam ao resultado pretendido.
Purple Shield fornece DNS de proteção, filtragem de conteúdos, defesa contra ameaças e bloqueio de anúncios ao nível do DNS para redes WiFi partilhadas, sem necessidade de software nos dispositivos dos visitantes. Visite Purple Shield para explorar as respetivas políticas específicas de rede e relatórios, e avalie a adequação em relação à sua política segmento a segmento.