
Segurança online para escolas: Um Guia Passo a Passo
Saiba como configurar a segurança online para escolas: políticas, filtragem web, gestão de dispositivos e comunicação de incidentes, com uma lista de verificação que pode aplicar já esta semana.
Published 5 de novembro de 2026
As escolas enfrentam uma média de cinco incidentes cibernéticos por semana, e as orientações de cibersegurança K-12 do Departamento de Educação dos EUA são claras ao afirmar que o phishing e o software desatualizado continuam a ser as principais vias de ataque. Este volume demonstra por que razão a segurança online nas escolas não pode ser tratada como um documento que se atualiza apenas antes de uma inspeção.
Avalio uma configuração pelo que os alunos fazem e pela rapidez com que uma preocupação chega a um adulto identificado. Um filtro existente, ou uma política assinada pelos funcionários, não passa nesse teste por si só.
Índice
- As cinco camadas de que todas as escolas precisam
- Como criar uma política de segurança online que os funcionários cumpram
- Filtrar todas as redes a que os alunos conseguem aceder
- Gerir os dispositivos escolares e pessoais
- Ensinar os riscos com que os alunos realmente se deparam
- Reportar incidentes e medir o que muda
- Inicie uma auditoria de segurança online de 30 dias este período
As Cinco Camadas de que Todas as Escolas Precisam
Em 2025, 80% dos professores do ensino primário inquiridos pela BBC Teach afirmaram ter conhecimento de pelo menos um incidente de proteção infantil relacionado com a segurança online envolvendo alunos nos 12 meses anteriores. O trabalho já está em cima da mesa.
Cinco camadas têm de funcionar na mesma semana: política, filtragem web, gestão de dispositivos, sinalização de incidentes e ensino. Se uma delas existir apenas no papel, as outras terão uma falha.
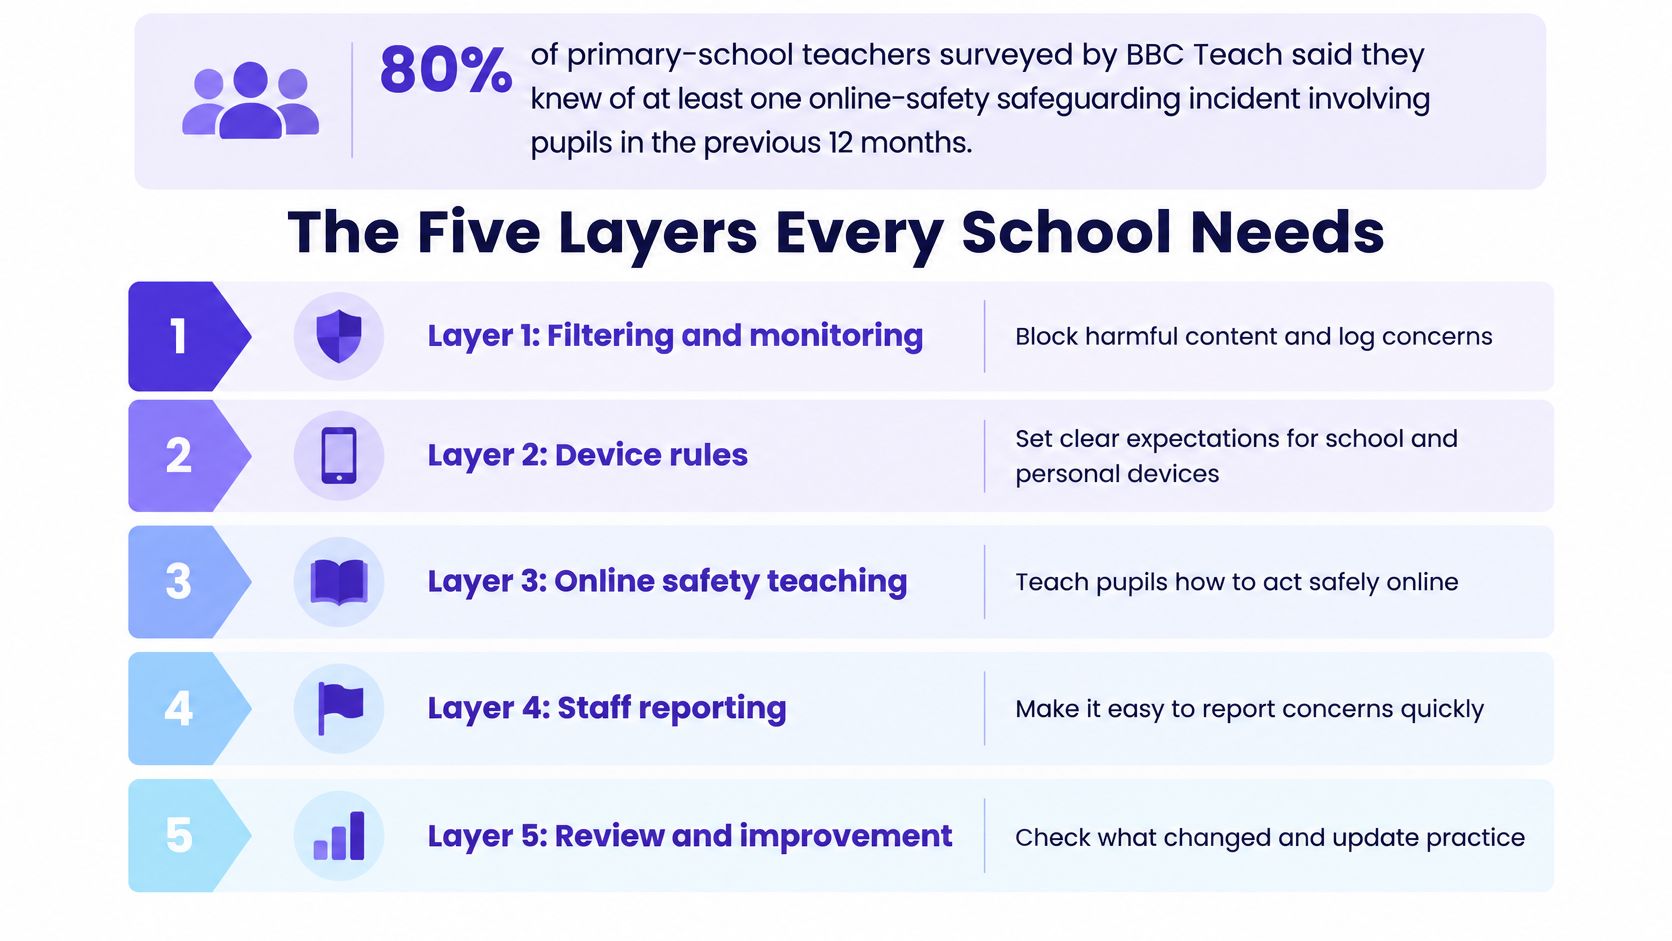
| Camada | O Que Abrange | Proprietário Típico | Como Verificar |
|---|---|---|---|
| Política | Utilização aceitável, funções, comunicação de incidentes e sanções | Líder sénior e responsável pela proteção de menores | Os funcionários conseguem nomear o responsável e a via de comunicação numa frase |
| Filtragem Web | Bloqueios por categoria, Pesquisa Segura, listas de permissões e bloqueios por rede | Líder de TI com o responsável pela proteção de menores | Testar um desvio e um falso positivo a cada período escolar |
| Gestão de dispositivos | Registo, regras de aplicações, atualizações e segurança da conta de administrador | Líder de TI ou prestador de serviços geridos | Auditar o registo e o MFA de administrador a cada período escolar |
| Comunicação de incidentes | Vias, tratamento de provas e feedback a quem reporta | Responsável pela proteção de menores | Cronometrar um reporte simulado de um aluno para um adulto nomeado |
| Ensino | Aulas sobre riscos, comunicação de incidentes e privacidade repetidas ao longo dos anos letivos | Líder curricular e diretores de turma | Inquirir os alunos para saber se conseguem nomear uma via de comunicação |
Onde as camadas falham
Imagine-se que um aluno envia uma mensagem desagradável num chat de grupo às 21h. O ensino deveria ter ensinado o que guardar. A sinalização deveria ter designado o adulto que a recebe antes da manhã seguinte. A filtragem nunca viu o chat. A falha reside entre os responsáveis, não dentro de um único PDF.
O mesmo padrão surge nas aulas normais. Um filtro bloqueia uma página de investigação segura e o professor não tem uma pessoa identificada que a possa corrigir antes do fim do tempo letivo. Funcionários, alunos e convidados partilham a mesma rede plana, pelo que o portátil de um visitante vê mais do que devia. A segmentação de rede mantém estes caminhos separados, sendo uma alteração de IT com uma justificação de proteção infantil.
Os voluntários que gerem um clube ou uma visita de estudo têm o mesmo dever de comunicar qualquer preocupação. Calcule os custos das verificações de antecedentes dos voluntários escolares antes do primeiro turno, e não após ser dito algo num corredor.
Regra prática: Se um aluno reportasse um caso de assédio esta noite, qual das camadas falharia primeiro? Se não conseguir identificá-la num minuto, teste essa camada esta semana.
Começaria pela rota de reporte. Um adulto identificado e rápido supera uma lista de bloqueio perfeita.
Como Elaborar uma Política de Segurança Online que os Funcionários Vão Cumprir
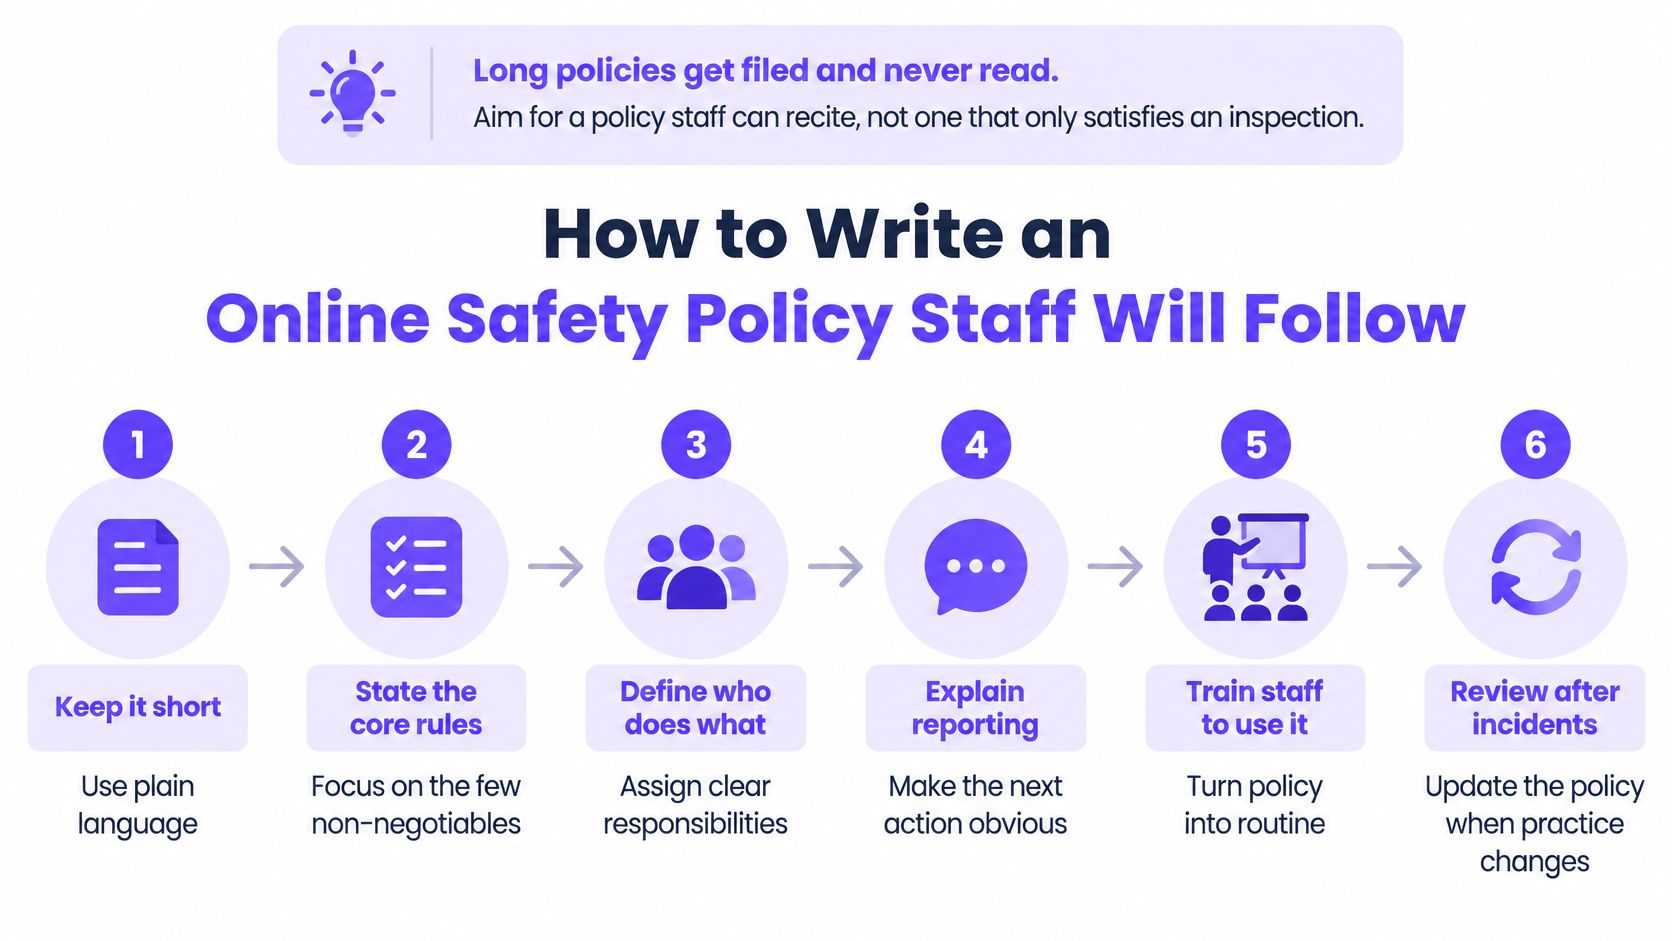
Políticas longas são arquivadas e nunca lidas. Procure uma redação que um professor consiga recitar entre aulas, e não um ficheiro que apenas pareça completo numa pasta.
As Nações Unidas relatam que mais de um terço dos jovens em 30 países já foi vítima de ciberbullying, e um em cada cinco jovens afetados faltou à escola por causa disso. O assédio deve constar na política de segurança, pois afeta a assiduidade e o bem-estar, inclusive nas redes sociais e em mensagens fora do horário escolar. A UNESCO assinala o Dia Internacional contra a Violência e o Bullying na Escola, Incluindo o Ciberbullying, na primeira quinta-feira de novembro, a qual constitui uma data sensata para revisão, em vez de ser um mero exercício formal.
Seis passos que os funcionários conseguem recitar
- Audite o último ano de casos reais. Extraia incidentes, filtre alertas e reclamações. A política tem de responder ao que já aconteceu, ou os funcionários irão tratá-la como teoria.
- Defina quem está abrangido. Alunos, funcionários, membros do conselho diretivo, voluntários e visitantes. Se uma pessoa pode ver um aluno online, precisa de uma frase que o especifique.
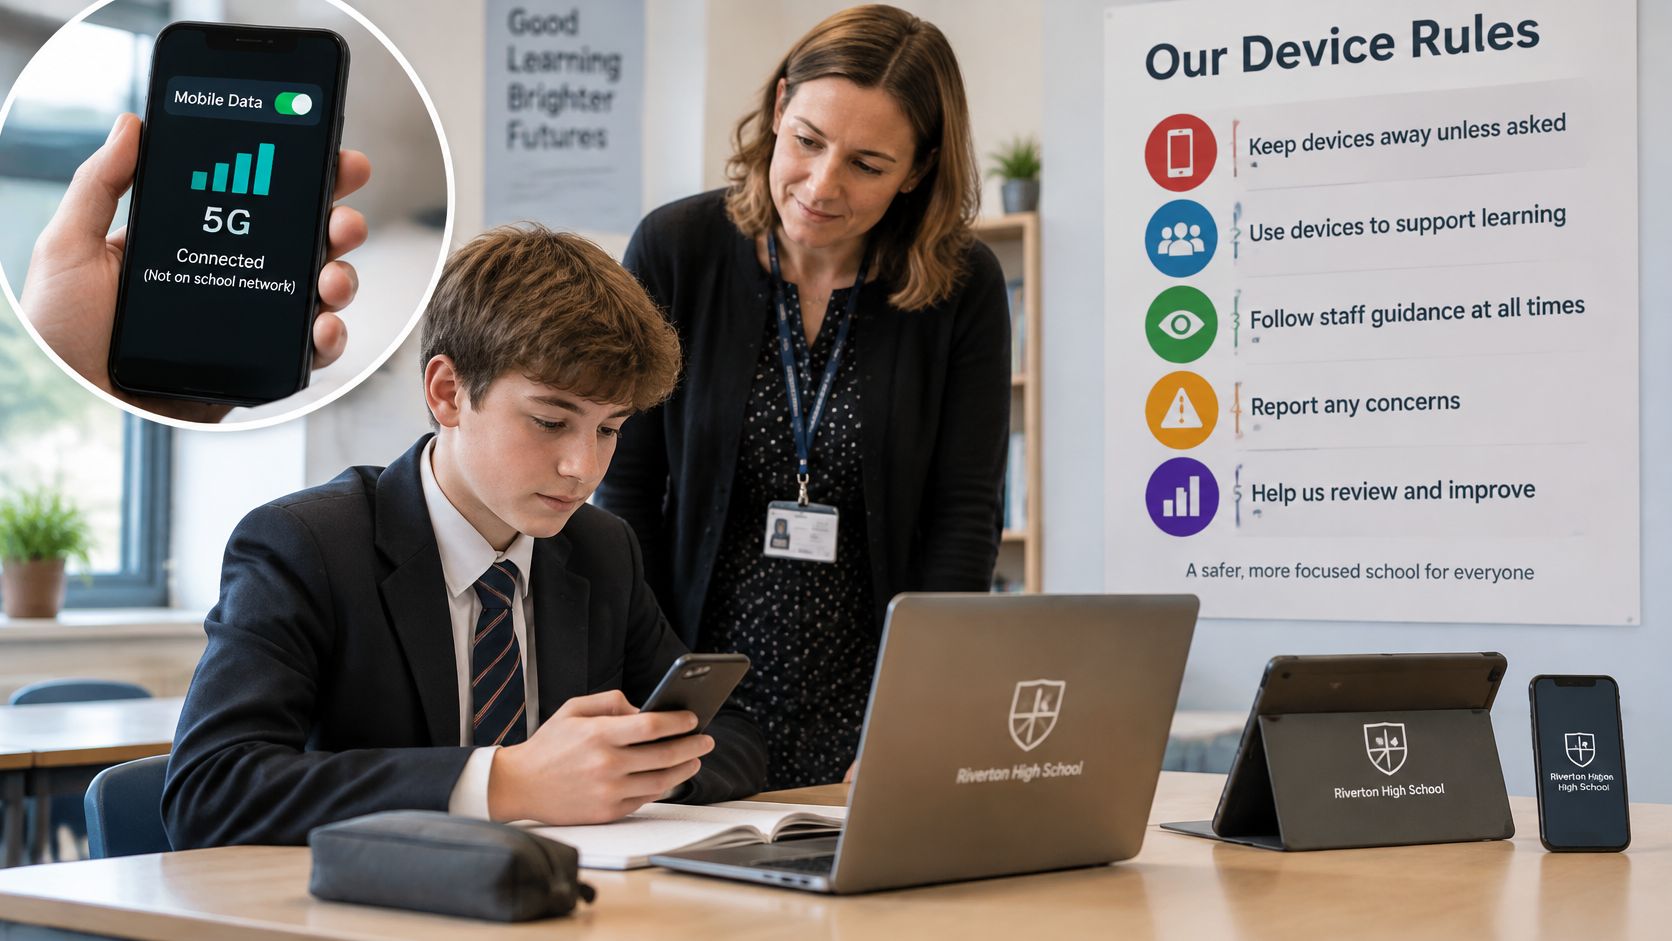
- Estabeleça a utilização aceitável para dispositivos escolares e pessoais. Inclua telefones com dados móveis. O filtro da escola não alcança esse tráfego, pelo que a regra tem de acompanhar a pessoa, não apenas a rede.
- Nomeie a via de comunicação de incidentes. Um responsável pela proteção de menores, um substituto nomeado, um formulário anónimo e um tempo de resposta escrito em horas. "Falar com um membro da equipa" não é uma via.
- Articule os procedimentos de proteção de menores e de comportamento. Indique as sanções para o assédio e para a partilha de conteúdos prejudiciais. Guarde capturas de ecrã e carimbos de data/hora antes de qualquer pessoa repor uma conta, e trate esse material com o mesmo cuidado que daria a qualquer outro registo de aluno. O tratamento responsável da informação dos estudantes faz parte da via, não é uma política secundária para a secretaria.
- Acorde uma data de revisão e a aprovação do conselho diretivo. Coloque ambas na página inicial. Uma política sem proprietário envelhece em silêncio.
Imagine-se que um caso de conversa de grupo no ensino secundário fica estagnado durante dois dias porque ninguém foi designado para receber relatórios. O encaminhamento confidencial, a preservação de provas antes de qualquer alteração de palavra-passe e as mesmas expetativas no campus WiFi, em dispositivos geridos pela escola e em outras redes utilizadas para a aprendizagem teriam feito avançar a situação na mesma noite.
Conclua com um resumo de uma página para os funcionários. O teste é direto.
Todos os adultos conseguem nomear o responsável e o canal numa única frase. Se não conseguirem, a política ainda não está em utilização.
Filtrar Todas as Redes ao Alcance dos Alunos
A filtragem funciona no momento em que um dispositivo consulta um domínio. Esta apenas controla o tráfego que passa pela rede que protege. Definir a mesma configuração para todo o local é a razão pela qual as necessidades dos alunos, do pessoal e dos convidados se confundem.
Uma política exequível contempla bloqueios de categorias para conteúdo adulto, jogos de azar e violência, a aplicação do Safe Search no Google, Bing e YouTube, listas de permissões e bloqueios sob a responsabilidade de uma pessoa designada, e regras baseadas em horários quando os alunos residem na escola à noite ou ao fim de semana.
| Rede | Política Típica | Principal Lacuna | Verificação |
|---|---|---|---|
| WiFi de AlunosWiFi | Bloqueios de categorias para conteúdos de adultos, jogo e violência; Pesquisa Segura ativa | Os alunos utilizam VPN ou aplicações que contornam a filtragem de DNS | Testar semanalmente uma VPN conhecida e uma aplicação encriptada |
| Rede de funcionários | Categorias mais leves com sobreposições administrativas registadas | Sobreposições aplicadas sem revisão | Revisar mensalmente o registo de sobreposições |
| WiFi de convidados e visitantesWiFi | Política de segurança familiar mais rigorosa, sem acesso aos sistemas dos funcionários | Dispositivos desconhecidos numa rede partilhada | Confirmar a VLAN separadaVLAN e a apresentação de páginas de bloqueio |
| Dispositivos pessoais em dados móveis | Fora da filtragem escolar | Não se aplica qualquer filtro de DNS | Coberto por regras de utilização de dispositivos e ensino, não pelo filtro |
| WiFi de internato ou residencialWiFi | Regras temporais para noites e fins de semana | Regras definidas uma vez e nunca revistas | Revisar as regras temporais a cada período e registar as alterações |
O custo de um falso positivo
Imagine que um site de biologia do ensino secundário é classificado como conteúdo para adultos. A correção demora três dias. A aula já passou e o professor deixa de confiar na lista de bloqueios. A rapidez de correção faz parte do controlo, não é um favor da equipa de TI.
Três verificações este período
- Tente contornar o sistema a partir de um dispositivo de aluno WiFi. Abra uma VPN conhecida e uma aplicação de mensagens encriptadas. Registe se a consulta foi bloqueada, apenas registada no histórico ou se ficou invisível. Faça-o num dispositivo de aluno, não no portátil de um docente.
- Provoque um falso positivo deliberado. Cronometre o tempo de correção, desde o pedido do professor até ao carregamento da página. Se esse intervalo for superior à duração de uma aula, nomeie um responsável que possa atuar no próprio dia.
- Leia a página de bloqueio como um aluno o faria. Esta deve indicar o que foi bloqueado e quem contactar. Um erro em branco ensina os utilizadores a contornar o filtro.
O filtragem Web para escolas é a configuração que eu entregaria a um novo responsável de IT para categorias, Safe Search e redes separadas. Um relatório de bloqueios limpo continua a não provar que os alunos estão em segurança. Tudo o que nunca chegue ao resolvedor tem de ser detetado por pessoas, não por um painel de controlo.
Gerir Dispositivos Escolares e Pessoais
O telemóvel de um aluno com dados móveis nunca pede permissão ao resolver da escola. As regras do dispositivo e o ensino são o que o alcançam. Não se pode pedir à filtragem que faça esse trabalho.
Em 2024, 52% das escolas primárias e 71% das escolas secundárias no Reino Unido relataram ter identificado uma violação de segurança ou um ciberataque nos 12 meses anteriores, de acordo com o Cyber Security Breaches Survey do Governo do Reino Unido. Trate a higiene das contas e dos dispositivos como uma rotina e não como um projeto para realizar após um incidente.
A ordem que reduz os danos
- Registe os dispositivos pertencentes à escola. A gestão de dispositivos móveis deve controlar aplicações, definições e atualizações. Um portátil que nunca se liga ao sistema é apenas um dispositivo pessoal com um autocolante da escola.
- Exija autenticação de múltiplos fatores para contas de administradores e funcionários. Dê preferência a um método resistente ao phishing, como uma chave de hardware ou uma notificação na aplicação que mostre o nome do site, em vez de um código que possa ser roubado por uma página de início de sessão falsa.
- Corrija vulnerabilidades exploradas conhecidas em poucos dias. As janelas de alteração no final do período escolar são demasiado lentas assim que uma falha começa a ser explorada.
- Restaure uma cópia de segurança a cada período escolar. Registe o tempo necessário e se os ficheiros estavam utilizáveis. Uma cópia de segurança não testada é apenas uma esperança.
Imagine-se que a conta de um professor sem autenticação de dois fatores é utilizada para enviar ligações de phishing por e-mail para as famílias dos alunos. A lição não é "comprar mais ferramentas". É que uma credencial de acesso privilegiada sem um segundo fator de autenticação é uma porta aberta para quem confia no endereço da escola.
Duas opções para dispositivos pessoais
Uma política de BYOD só funciona se escolher uma regra e a fizer cumprir.
- Registar e depois autorizar. Telemóveis e portáteis pessoais passam a integrar a gestão de dispositivos, com limites de aplicações e eliminação remota em caso de perda acordados por escrito com as famílias.
- Apenas rede de convidados. Os dispositivos pessoais ficam fora dos sistemas de funcionários e das unidades partilhadas. Recebem a política de proteção familiar mais rigorosa e nenhum acesso ao ambiente de administração VLAN.
Aplicaria uma regra este mês. Nenhum dispositivo pessoal na rede de funcionários. Tudo o resto pode seguir depois de essa linha ser uma realidade.
Ensinar os Riscos que os Alunos Realmente Enfrentam
A Ofcom relatou que 93% das crianças do Reino Unido entre os 8 e os 17 anos que navegam online recordavam-se de ter tido pelo menos uma aula sobre segurança online, e 76% dessas crianças consideraram a aula útil. No entanto, a mesma faixa etária continuou a relatar ter sido exposta a perigos. 32% dos jovens dos 8 aos 17 anos afirmaram ter visto algo preocupante ou desagradável online nos 12 meses anteriores. Entre os 30% que frequentavam aulas de segurança online com regularidade, a capacidade de recordação subiu para 97%. A repetição é mais eficaz do que uma única palestra.
Cinco aulas curtas e, em seguida, um teste prático
- Phishing. Utilize uma mensagem falsa que pareça ser da secretaria da escola ou de um banco. Os alunos devem passar o cursor por cima, verificar o remetente e reencaminhá-la, em vez de clicar.
- Partilha excessiva de informação. Acompanhe um aluno do 6.º ano que escreve uma morada de residência num chat de um jogo porque um colega de equipa a pediu. A lição é sobre o que nunca deve sair de casa, e não uma lista de "websites maus".
- Ciberbullying. Mostre o que fazer com as capturas de ecrã. Guarde-as, não responda no chat e entregue-as ao adulto responsável antes que alguém elimine a conversa.
- Contacto inseguro. O momento em que um adulto ou estranho leva a criança a sair do jogo para uma aplicação privada é o momento de parar e falar com alguém. Pratique a frase que a criança utilizaria.
- Ferramentas de IA. Um estudo de 2025 em Taiwan revelou que 63% dos adolescentes inquiridos relataram utilizar IA nos trabalhos escolares, embora apenas 31,5% tivessem falado sobre segurança na IA com os pais e 52% com os professores. Um estudo de 2025 nos EUA revelou que a maioria dos pais e cerca de metade dos estudantes mantinham preocupações com a privacidade e a segurança dos dados dos alunos à medida que as escolas adotavam a IA. Ensine o que nunca deve ser introduzido numa ferramenta pública, incluindo nomes, moradas e fotografias, bem como o destino que esse texto pode ter.
Os jovens pedem ferramentas de comunicação de incidentes mais claras e explicações de privacidade mais simples. Utilize a linguagem deles no cartaz e deixe um grupo de alunos desenhá-lo. Uma aula de segurança em telemóveis para crianças oferece aos diretores de turma uma história concreta a partir da qual começar, resultando melhor do que outro diapositivo com regras.
Termine todas as sessões com uma simulação de reporte. O aluno tem de transmitir a mensagem a um adulto identificado antes de a aula ser considerada concluída.
Reportar Incidentes e Medir o que Muda
Uma revisão sistemática concluiu que as intervenções de segurança online melhoraram, de forma geral, a retenção de conhecimentos sobre o tema, mas nenhuma produziu uma alteração significativa nos comportamentos de risco online. Vários programas foram considerados razoavelmente eficazes no conhecimento e ineficazes no comportamento. A assiduidade, as pontuações em questionários e uma política assinada apenas mostram que uma sessão ocorreu.
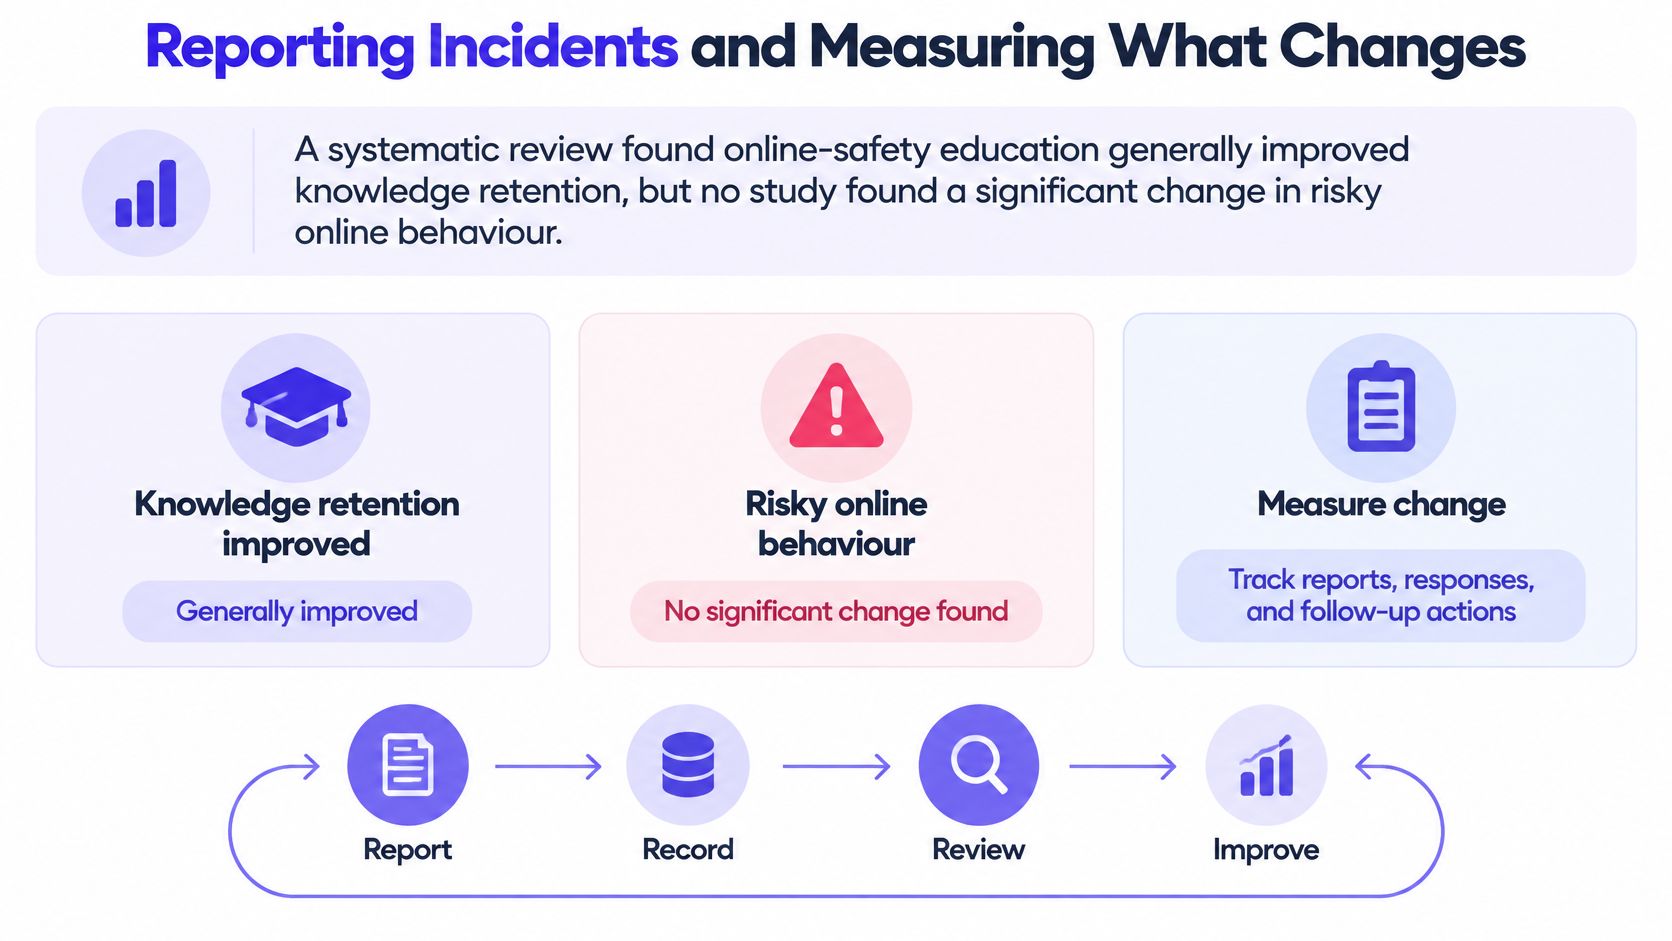
Defina uma linha de base com cenários anónimos de alunos e funcionários, além do registo de incidentes que já possui. Reavalie com as mesmas perguntas a cada período escolar. Estas cinco medidas substituem o questionário.
| Métrica | Como Medir | Como Interpretar |
|---|---|---|
| Tempo até ao relato | Horas desde o incidente até ao conhecimento por um adulto designado | Prazos mais curtos significam que os alunos confiam no canal |
| Taxa de relatos de phishing | Relatos de suspeita de phishing registados no período, divididos pelo número total de alunos e funcionários | Um aumento inicial pode significar mais relatos e não mais ataques |
| Taxa de reincidência | Alunos com dois ou mais incidentes num período | Uma taxa em queda sugere que as intervenções estão a ter efeito |
| Encaminhamentos de proteção infantil | Encaminhamentos registados a cada período | Interpretar em conjunto com o tempo até ao relato; um aumento pode significar uma melhor deteção |
| Retenção do canal | Proporção de alunos que conseguem indicar um canal de relato num inquérito rápido | Uma retenção baixa significa que as aprendizagens não estão a ser consolidadas |
Execute o percurso, não se limite a descrevê-lo
- Meça o tempo de transmissão de uma mensagem suspeita por um aluno a um adulto identificado. Utilize um texto fictício. Registe cada etapa de transmissão.
- Verifique as evidências. Capturas de ecrã e marcas temporais devem ser guardadas antes de qualquer conta ser reposta ou de um dispositivo ser formatado.
- Confirme o feedback. Quem reporta deve receber uma resposta dentro do tempo de resposta indicado no resumo para os funcionários.
Imaginemos que os encaminhamentos sobem após um período de aulas curtas. Isso pode parecer um problema a piorar até notar que os alunos começaram a confiar no canal. Leia o conjunto todo, não uma célula de cada vez.
O aumento dos encaminhamentos com um tempo de comunicação mais curto é geralmente uma boa notícia. O aumento de incidentes repetidos com encaminhamentos estáveis significa que os casos não estão a ser registados.
Os registos técnicos continuam a ser importantes a par destes números, especialmente em dispositivos pessoais e no WiFi para visitantesWiFi. Verifique falsos positivos, tentativas de bypass e se a página de bloqueio é útil. Não trate o registo como prova de que o comportamento mudou.
Inicie uma Auditoria de Segurança Online de 30 Dias Este Período
Atribua a cada semana um responsável designado para que uma verificação não fique à espera de uma única pessoa que esteja de baixa médica. Mantenha um único registo. A linha de base do próximo período deve começar a partir desse ficheiro, não de memória.
Semana 1, líder sénior. Liste as cinco camadas e marque cada uma como escrita, testada ou desconhecida. Desconhecida é um estado honesto. Não a promova só porque uma política menciona a camada.
Semana 2, responsável de TI com o responsável pela proteção. Execute as verificações de filtragem de alunos e visitantes. Registe o teste de VPN, um falso positivo e se a página de bloqueio indica um contacto.
Semana 3, responsável de TI ou prestador de serviços geridos. Conclua as verificações de dispositivos. Falhas de inscrição, autenticação de múltiplos fatores de administração, datas de atualização e uma restauração de cópia de segurança com o tempo decorrido.
Semana 4, responsável pela proteção. Realize a simulação de comunicação de um incidente fictício. Cronometre cada passo e envie um resumo de uma página à equipa para que o canal seja público.
Para escolas, campi e alojamentos de estudantes, a proteção tem de funcionar por rede e por VLAN. Provas úteis são URLs bloqueados, análise de ameaças e utilização que pode ajustar a partir de um único painel de controlo, lidos ao lado das horas reais no registo.
Corrija primeiro a camada que apresenta mais incógnitas. Uma escola que ainda não consegue identificar a sua via de sinalização tem uma lacuna mais urgente do que uma com um filtro mais fraco. Eu não passaria o mês a aperfeiçoar uma lista de categorias enquanto a equipa ainda não souber quem recebe uma preocupação.
Purple Shield é a filtragem de conteúdos e DNS protetor para escolas, campus e alojamentos WiFi, com uma política de proteção de menores por rede e por VLAN, Pesquisa Segura no Google, Bing e YouTube, e relatórios que mostram o que foi bloqueado. Coloque essas evidências ao lado do registo de 30 dias para poder ver a camada de rede e a via humana na mesma semana. Visite Purple Shield para definir políticas para as redes que os alunos utilizam.