
কন্টেন্ট ফিল্টার কী? এটি কীভাবে কাজ করে এবং কোথায় প্রয়োগ করা হয়
কন্টেন্ট ফিল্টার কী? ফিল্টার কীভাবে ক্যাটাগরি ব্লক করে, Safe Search প্রয়োগ করে, DNS ব্যবহার করে এবং বাড়ি, স্কুল ও পাবলিক WiFi-এ কোথায় প্রয়োগ করা হয় তা জানুন।
Published ৪ নভেম্বর, ২০২৬
একটি কন্টেন্ট ফিল্টার ইন্টারনেট অনুরোধগুলি পরীক্ষা করে এবং নির্দিষ্ট নিয়ম অনুসারে সেগুলি ব্লক, অনুমতি বা সীমিত করে। কিন্তু যদি কোনো নেটওয়ার্ক একটি অনিরাপদ ওয়েবসাইট ব্লক করে, তাহলে তার মানে কি এটি অন্য সব জায়গার ক্ষতিকারক উপাদান চিনতে পারে?
এটিই সেই প্রশ্নটির পেছনের ব্যবধান, একটি কনটেন্ট ফিল্টার কী? একটি ফিল্টার তার পরিদর্শনযোগ্য তথ্য যেমন ডোমেন নাম, গন্তব্যের ঠিকানা বা কোনো পৃষ্ঠার URL ব্যবহার করে সিদ্ধান্ত নেয়। সেই সিদ্ধান্তের বিন্দুটি বোঝা আপনাকে সম্পূর্ণ অনলাইন নিরাপত্তার আশা না করেই দরকারী সুরক্ষা বেছে নিতে সাহায্য করে।
সূচিপত্র
- একটি কনটেন্ট ফিল্টার সহজ কথায় কী করে
- যেসব কনটেন্ট বিভাগগুলি ফিল্টার সাধারণত ব্লক করে
- DNS থেকে সেফ সার্চ পর্যন্ত প্রয়োগের পদ্ধতি
- একটি ফিল্টার যেভাবে প্রতিটি অনুরোধের সিদ্ধান্ত নেয়
- যেখানে কনটেন্ট ফিল্টার প্রয়োগ করা হয় এবং নীতিগুলি কীভাবে আলাদা হয়
- ফিল্টার যা মিস করে এবং যেখানে সেগুলি অতিরিক্ত ব্লক করে
- আপনার নেটওয়ার্কের জন্য প্রয়োজনীয় ফিল্টার লেয়ার বেছে নিন
সহজ কথায় একটি কন্টেন্ট ফিল্টার কী করে
একটি কনটেন্ট ফিল্টার ইন্টারনেট অনুরোধগুলি পরীক্ষা করে এবং নির্দিষ্ট নিয়ম অনুসারে সেগুলি ব্লক করে, অনুমতি দেয় বা সীমাবদ্ধ করে। বিল্ডিংয়ের একজন রিসেপশনিস্টের কথা চিন্তা করুন যিনি প্রতিটি দর্শনার্থীর ব্যাজ পরীক্ষা করার পর সিদ্ধান্ত নেন যে তারা উপরে যেতে পারবেন কি না।
ধরুন একজন ভিজিটর হোটেলের WiFi এর সাথে একটি ফোন কানেক্ট করলেন এবং একটি বাজি ধরার ওয়েবসাইট খুললেন। নেটওয়ার্কের ফিল্টার হোটেলের নীতির সাথে গন্তব্যটি যাচাই করে। জুয়া খেলা নিষিদ্ধ হলে, এটি অ্যাক্সেস প্রত্যাখ্যান করে, যদিও ফোনটি ভিজিটরটির নিজের এবং তিনি কোনো ফিল্টারিং সফটওয়্যার ইনস্টল করেননি।
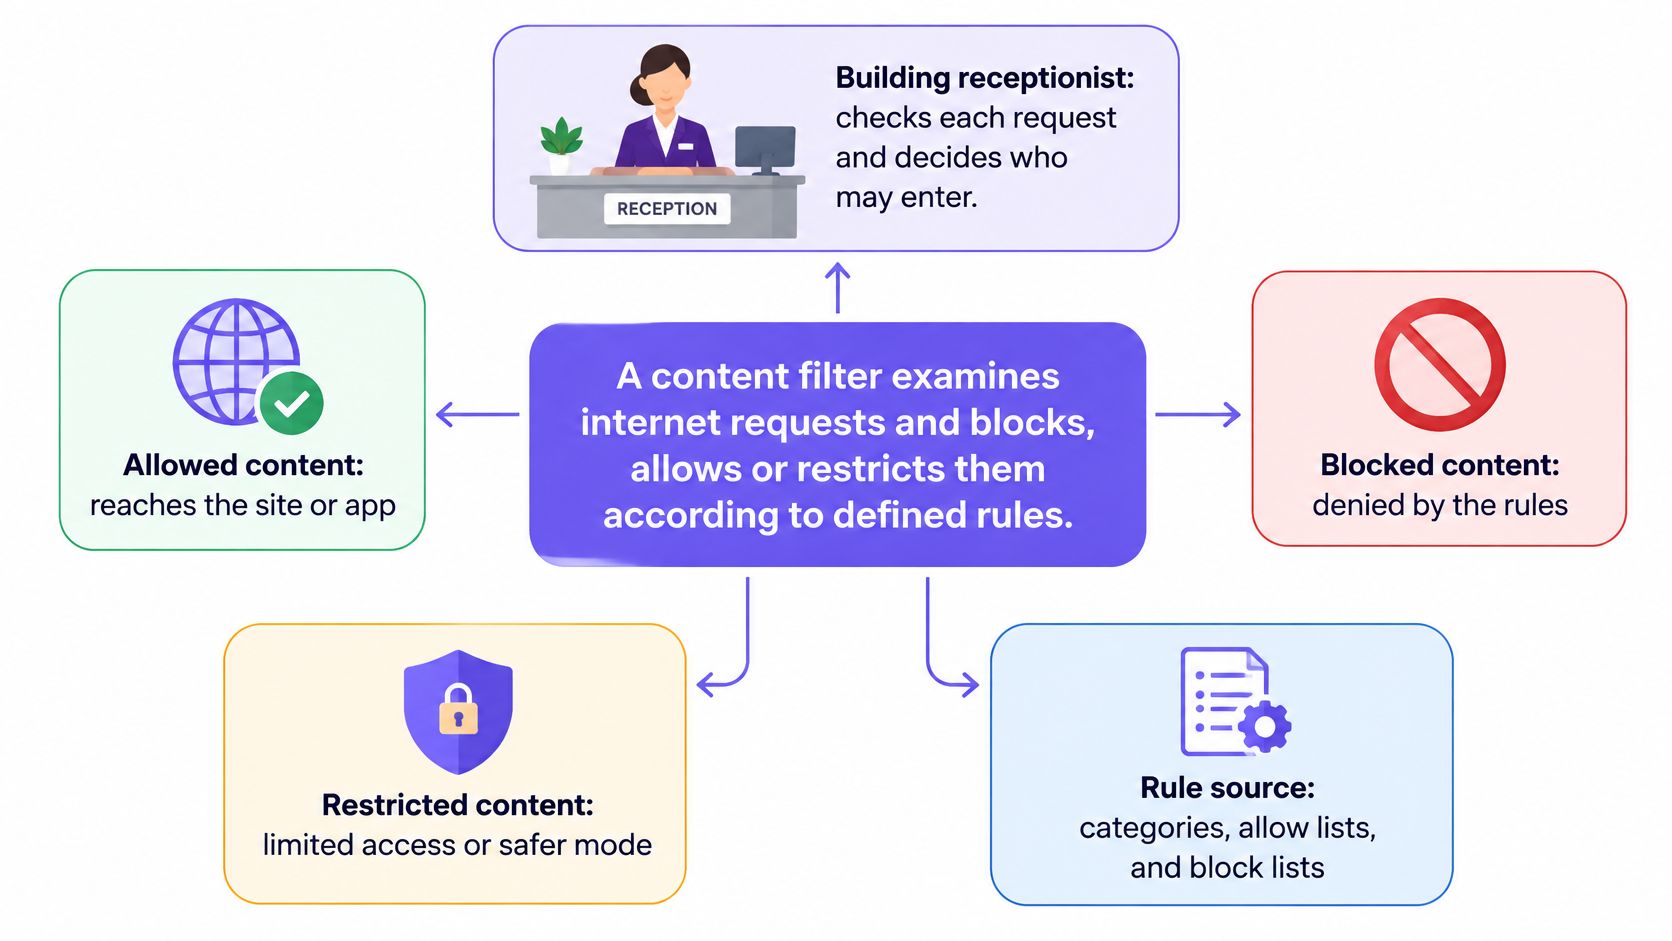
নিয়মগুলি একটি অনুরোধকে ফলাফলে রূপান্তর করে
অ্যাডমিনিস্ট্রেটররা ক্যাটাগরি লক্ষ্য করতে পারেন, যেমন প্রাপ্তবয়স্কদের সামগ্রী বা সামাজিক নেটওয়ার্কিং, নির্দিষ্ট ডোমেন, অথবা তাদের নিজস্ব প্রতিষ্ঠানের নিজস্ব বিধিনিষেধ। একটি ফিল্টার অনুরোধকে অনুমতি দিতে (permit), ব্লক করতে (block), পুনর্নির্দেশ করতে (redirect) বা লগ করতে (log) পারে। লগিং অন্য কোনো ফলাফলের সাথেও যুক্ত থাকতে পারে, তাই একটি অনুমোদিত অনুরোধও একটি রেকর্ড রেখে যেতে পারে।
এর পরিধি একটি ফোনের প্যারেন্টাল কন্ট্রোল থেকে শুরু করে একটি পুরো স্থানের ডিভাইসগুলিকে কভার করা শেয়ার্ড-নেটওয়ার্ক পরিষেবা পর্যন্ত বিস্তৃত। প্রধান পার্থক্য হলো নিয়মগুলি কোথায় কাজ করছে, ডিভাইসটি কোনো অভিভাবক, স্কুল না ব্যবসার অন্তর্গত তা নয়।
একটি প্রাতিষ্ঠানিক মাইলফলক ছিল Children's Internet Protection Act, যা অক্টোবর ২০০০-এ পাস করা হয়েছিল, যা নির্দিষ্ট E-rate ছাড় পাওয়া যোগ্য স্কুল এবং পাবলিক লাইব্রেরিগুলির জন্য ইন্টারনেট-সুরক্ষা নীতি গ্রহণ এবং নির্দিষ্ট দৃষ্টিভঙ্গি ফিল্টার করার প্রয়োজনীয়তা তৈরি করেছিল, যা CIPA সংক্রান্ত NTIA রিপোর্টে বর্ণিত হয়েছে। এর প্রয়োজনীয়তাগুলি প্রাপ্তবয়স্কদের এবং নাবালকদের দ্বারা ব্যবহৃত ইন্টারনেট-সংযুক্ত কম্পিউটারগুলিকে কভার করে, ফিল্টারিংকে কেবলমাত্র একটি ব্যক্তিগত ডিভাইস সেটিংসের পরিবর্তে একটি প্রাতিষ্ঠানিক দায়িত্বে পরিণত করেছে।
ব্যবহারিক নিয়ম: নিয়মগুলি, প্রয়োগের স্থান এবং তার ফলে গৃহীত সিদ্ধান্ত চিহ্নিত করুন। শুধুমাত্র একটি ক্যাটাগরির তালিকা একটি কার্যকরী ফিল্টার নয়।
হোটেলের উদাহরণে, নিয়মটি জুয়া খেলা নিষিদ্ধ করে, প্রয়োগের স্থানটি গেস্ট নেটওয়ার্কে থাকে এবং সিদ্ধান্তটি অ্যাক্সেস অস্বীকার করে। এই উপাদানগুলি ব্যাখ্যা করে যে সিস্টেমটি কী করে।
কন্টেন্ট ক্যাটাগরিগুলি সাধারণভাবেই ফিল্টারগুলি ব্লক করে
| ক্যাটেগরি | এর অন্তর্ভুক্ত বিষয়সমূহ | সাধারণ সেটিংস |
|---|---|---|
| প্রাপ্তবয়স্ক বা যৌন সম্পর্কিত বিষয়বস্তু | পর্নোগ্রাফি এবং নগ্নতার সাইট | স্কুল, গেস্ট WiFi, পারিবারিক অ্যাকাউন্ট |
| শিশু যৌন নির্যাতন চিত্রাবলী | পরিচিত নির্যাতন তালিকার মাধ্যমে চিহ্নিত গন্তব্যস্থল | বেসলাইন সুরক্ষানীতি |
| জুয়া | বেটিং এবং ক্যাসিনো সাইট | হোটেল, কর্মক্ষেত্র, স্কুল |
| সহিংসতা এবং অস্ত্র | গ্রাফিক সহিংসতা, অস্ত্র বিক্রি | স্কুল, পাবলিক লাইব্রেরি |
| সোশ্যাল নেটওয়ার্কিং | সোশ্যাল মিডিয়া এবং চ্যাট প্ল্যাটফর্ম | সময় পরিচালনা পরিচালনাকারী স্কুল, অফিস |
| গেমস এবং স্ট্রিমিং | অনলাইন গেমস এবং ভিডিও পরিষেবা | ব্যান্ডউইথ পরিচালনা পরিচালনাকারী স্কুল, কর্মক্ষেত্র |
| ম্যালওয়্যার এবং ফিিশিং | পরিচিত ক্ষতিকারক বা স্ক্যাম ডোমেন | সুরক্ষা ফিল্টারিং লেয়ার ব্যবহারকারী নেটওয়ার্ক |
একটি কনটেন্ট বিভাগ থিম অনুযায়ী গন্তব্যগুলিকে দলভুক্ত করে। সুপারমার্কেটের সারির কথা ভাবুন: লেবেলযুক্ত দলে পণ্য রাখলে একটি বিশাল পছন্দকে পরিচালনাযোগ্য করে তোলে, তবে একটি লেবেল প্রতিটি আইটেমকে নিখুঁতভাবে বর্ণনা করে না।
একজন ভেন্ডর সাধারণত বিভাগীয় ডেটাবেস বজায় রাখেন, যেখানে একজন অ্যাডমিনিস্ট্রেটর সিদ্ধান্ত নেন একটি পলিসিতে কোন কোন বিভাগের অনুমতি দেওয়া হবে। অ্যাডমিনিস্ট্রেটররা বিশেষ ব্যবস্থার প্রয়োজন এমন গন্তব্যগুলির জন্য স্থানীয় তালিকাও বজায় রাখতে পারেন।
প্রাপ্তবয়স্কদের কনটেন্ট নিয়ন্ত্রণের ব্যবস্থা যৌনতামূলক সুনির্দিষ্ট ওয়েবসাইটগুলোতে অ্যাক্সেস নিয়ন্ত্রণ করে। অ্যাবিউজ-লিস্ট নিয়ন্ত্রণ ব্যবস্থাগুলো চিহ্নিত অবৈধ উপাদান বা সম্পর্কিত গন্তব্যগুলোর বিরুদ্ধে কাজ করে, কিন্তু তার মানে এই নয় যে কোনো ডোমেন ফিল্টার প্রতিটি ছবি নিজেই পরিদর্শন ও মেলায়। জুয়া সংক্রান্ত নীতিগুলো বাজি ধরার পরিষেবাগুলোকে কভার করে, অন্যদিকে হিংস্রতা এবং অস্ত্রের বিভাগগুলোর পুঙ্খানুপুঙ্খ পর্যালোচনার প্রয়োজন হয়, কারণ বৈধ রিপোর্টিং এবং শিক্ষামূলক সম্পদগুলো সংবেদনশীল বিষয়ের সাথে ওভারল্যাপ করতে পারে।
প্রতিটি বিধিনিষেধ সুরক্ষার সিদ্ধান্ত নয়
মনোযোগের বিচ্যুতি এবং নেটওয়ার্ক ব্যবহার নিয়ন্ত্রণ করতে বিদ্যালয় এবং কর্মক্ষেত্রগুলি সামাজিক প্ল্যাটফর্ম, গেম বা স্ট্রিমিং সীমাবদ্ধ করতে পারে। কোনো ব্লক করা ভিডিও পরিষেবা যে ক্ষতিকারকই হবে এমনটা নাও হতে পারে, আবার কোনো অনুমোদিত সামাজিক প্ল্যাটফর্ম যে প্রতিটি কার্যকলাপের জন্য উপযুক্ত হবে তা-ও নয়।
ইন্টারনেট ফিল্টারিং সম্পর্কিত Wiley এনসাইক্লোপিডিয়া এন্ট্রি-এ সংক্ষেপে বলা জাতীয় স্কুল-লাইব্রেরির তথ্যে দেখা গেছে যে ৮৮% স্কুল সোশ্যাল নেটওয়ার্কিং সাইটগুলি ব্লক করেছে এবং ৬৯% অনলাইন গেমগুলি ব্লক করেছে। সেই ঐতিহাসিক তথ্যগুলি ইঙ্গিত করে যে প্রতিষ্ঠানগুলি অবৈধ বা অ্যাডাল্ট উপাদানের বাইরেও কত ব্যাপকভাবে ফিল্টারিং ব্যবহার করেছে।
মালওয়্যার এবং ফিশিং বিভাগগুলি আলাদা উদ্দেশ্যে কাজ করে: এগুলি নিরাপত্তা বিঘ্নিত হওয়া বা প্রতারণার সাথে সম্পর্কিত গন্তব্যগুলিকে সীমাবদ্ধ করে। প্রোডাক্টিভিটি পছন্দের থেকে নিরাপত্তার কারণটিকে আলাদা রাখুন যাতে কর্মীরা বুঝতে পারেন প্রতিটি নিয়ম কেন বিদ্যমান।
ক্যাটাগরিগুলি সক্ষম করার আগে, রেকর্ড করুন:
- উদ্দেশ্য: বিধিনিষেধটি সুরক্ষামূলক নীতি (Safeguarding), সিকিউরিটি, ব্যান্ডউইথ ম্যানেজমেন্ট নাকি গ্রহণযোগ্য-ব্যবহারের নীতি সমর্থন করে তা উল্লেখ করুন।
- প্রভাবিত গোষ্ঠী: নিয়মটি ছাত্রছাত্রী, অতিথি, কর্মী বা অন্য কোনো নেটওয়ার্ক সেগমেন্টের ক্ষেত্রে প্রযোজ্য কিনা তা নির্দিষ্ট করুন।
- মালিক: কে পরিবর্তন অনুমোদন করতে পারে এবং বিরোধপূর্ণ শ্রেণীবিভাগ সমাধান করতে পারে তার নাম উল্লেখ করুন।
পর্যালোচনা ছাড়াই সক্ষম করা একটি দীর্ঘ তালিকার চেয়ে একটি ছোট, যুক্তিসঙ্গত নীতি বজায় রাখা সহজ।
DNS থেকে সেফ সার্চ পর্যন্ত এনফোর্সমেন্ট পদ্ধতিগুলি
| পদ্ধতি | যেখানে এটি কাজ করে | যা এটি দেখতে পায় | প্রধান সীমাবদ্ধতা |
|---|---|---|---|
| DNS-লেয়ার ফিল্টারিং | নেম রেজোলিউশন, সংযোগ স্থাপনের আগে | অনুরোধ করা ডোমেইন নেম | অনুমোদিত ডোমেইনের ব্যক্তিগত পেজগুলি বিচার করতে পারে না |
| IP-ভিত্তিক ব্লকিং | নেটওয়ার্ক রাউটিং | গন্তব্য IP অ্যাড্রেস | একটি অ্যাড্রেস শেয়ার করা সম্পর্কহীন সাইটগুলিকে ভুলবশত ওভারব্লক করতে পারে |
| URL বা প্রক্সি ফিল্টারিং | ওয়েব গেটওয়ে বা প্রক্সি | দৃশ্যমান বা ডিক্রিপ্ট করা সম্পূর্ণ URL পাথ | পরিদর্শন না করা পর্যন্ত HTTPS দৃশ্যমানতা সীমাবদ্ধ করে |
| এন্ডপয়েন্ট সফটওয়্যার | প্রতিটি ডিভাইসে সফটওয়্যার ইনস্টল করা হয়েছে | এর অনুমতির মধ্যে থাকা পেজ এবং অ্যাপের কার্যক্রম | কভার করা ডিভাইসগুলিতে ইনস্টলেশন এবং রক্ষণাবেক্ষণের প্রয়োজন হয় |
| Safe Search প্রয়োগ | সমর্থিত সার্চ-সার্ভিস সেটিংস | প্রদর্শিত ফলাফলের জন্য ফিল্টারিং মোড নিয়ন্ত্রণ করে | কেবলমাত্র সমর্থিত পরিষেবা এবং সেগুলির ফিল্টারিং ক্ষমতা কভার করে |
সিদ্ধান্তটি কোথায় নেওয়া হচ্ছে সেই পয়েন্টটি বেছে নিন
DNS-স্তরের ফিল্টারিং কাজ করে যখন কোনো ডিভাইস একটি ডোমেনে কীভাবে পৌঁছাতে হয় তা জিজ্ঞেস করে। অ্যাপ্লিকেশনটি কানেক্ট করার আগে, সমাধানকারী নীতি অনুযায়ী নামটি পরীক্ষা করে এবং সমাধান প্রত্যাখ্যান করতে পারে বা একটি নিয়ন্ত্রিত উত্তর ফেরত দিতে পারে।
সুরক্ষিত DNS ডিপ্লয়মেন্ট সংক্রান্ত NIST খসড়া নির্দেশিকা রিয়েল-টাইম ক্ষতিকারক-ট্র্যাফিক ব্লকিং, নীতি-ভিত্তিক বিভাগ ফিল্টারিং এবং ঘটনা প্রতিক্রিয়ার জন্য ঐতিহাসিক প্রশ্নের তথ্য প্রদানকারী হিসেবে প্রতিরক্ষামূলক DNS-কে বর্ণনা করে। আমাদের কীভাবে DNS ফিল্টারিং কাজ করে সংক্রান্ত ব্যাখ্যায় সেই এনফোর্সমেন্ট পয়েন্টটি বিস্তারিতভাবে অন্বেষণ করা হয়েছে।
IP-ভিত্তিক ব্লকিং নামের পরিবর্তে গন্তব্যের সংখ্যাসূচক নেটওয়ার্ক অ্যাড্রেস ব্যবহার করে। এটি নির্দিষ্ট কোনও ক্ষতিকারক গন্তব্যের ক্ষেত্রে দরকারী হতে পারে, কিন্তু শেয়ার্ড হোস্টিংয়ের কারণে এটি একটি ভোঁতা হাতিয়ার হয়ে দাঁড়ায়: একটি অ্যাড্রেস ব্লক করলে আপনি যে পরিষেবাগুলি উপলব্ধ রাখতে চেয়েছিলেন সেগুলিও প্রভাবিত হতে পারে।
একটি URL ফিল্টার বা ওয়েব প্রক্সি আরও নির্দিষ্ট পার্থক্য তৈরি করতে পারে, যেমন কোনো বিশেষ পাথ সীমাবদ্ধ করে একটি ওয়েবসাইটের অনুমতি দেয়া। তবে, HTTPS ট্রানজিটে পাথটিকে এনক্রিপ্ট করে। এটি পরিদর্শন করার জন্য সাধারণত সার্টিফিকেট ম্যানেজমেন্ট, গোপনীয়তার বিষয় এবং অ্যাপ্লিকেশন-সামঞ্জস্যতা পরীক্ষার সাথে একটি স্পষ্ট সাজানো পরিদর্শন ব্যবস্থার প্রয়োজন হয়।
এন্ডপয়েন্ট সফটওয়্যার ডিভাইসটিতে প্রয়োগ ব্যবস্থা স্থানান্তরিত করে। এর অনুমতি এবং ডিজাইনের ওপর নির্ভর করে, এটি ব্রাউজার বা অ্যাপ্লিকেশন কার্যকলাপে নিয়ন্ত্রণ প্রয়োগ করতে পারে এবং ভেন্যু থেকে দূরে থাকা সত্ত্বেও কাজ চালিয়ে যেতে পারে। এটি পরিচালিত সরঞ্জামগুলোর জন্য কার্যকর, তবে দর্শকদের ব্যক্তিগত ফোনের জন্য কম ব্যবহারিক।
সার্চ কন্ট্রোলগুলি আরও নির্দিষ্ট সমস্যার সমাধান করে
সেফ সার্চ প্রয়োগ সমর্থিত অনুসন্ধান পরিষেবাগুলিকে আরও সীমাবদ্ধ মোডে রাখে। Google এবং Bing সার্চ-ফিল্টারিং সেটিং প্রদান করে, যখন YouTube একই নামের সেফ সার্চ ফিচারের পরিবর্তে রেস্ট্রিক্টেড মোড ব্যবহার করে।
উদাহরণস্বরূপ, কোনো শিক্ষার্থী যদি একটি নিরপেক্ষ জীববিজ্ঞান শব্দ অনুসন্ধান করে, তবে সে আরও সীমাবদ্ধ ফলাফলের একটি সেট পেতে পারে। এটি নিশ্চিত করে না যে প্রতিটি ফলাফলই উপযুক্ত, এবং এটি প্রতিটি গন্তব্যকে পরিচালনা করে না যা শিক্ষার্থী সরাসরি খুলতে পারে।
ব্যাপক শেয়ার্ড-নেটওয়ার্ক কভারেজের জন্য DNS ফিল্টারিং বেছে নিন, ম্যানেজড-ডিভাইসের প্রয়োজনীয়তার জন্য এন্ডপয়েন্ট কন্ট্রোল বেছে নিন, এবং আরও বিস্তৃত পরিদর্শন শুধুমাত্র তখনই বেছে নিন যখন আপনার এটি প্রয়োজন হবে এবং আপনি এটি দায়িত্বের সাথে পরিচালনা করতে পারবেন।
সার্চ কন্ট্রোলগুলি সেই পছন্দগুলির পরিপূরক। নেটওয়ার্কের কোন গন্তব্যগুলিতে অনুমতি দেওয়া উচিত তা নির্ধারণের বিকল্প এগুলো নয়।
কীভাবে একটি ফিল্টার প্রতিটি অনুরোধের সিদ্ধান্ত নেয়
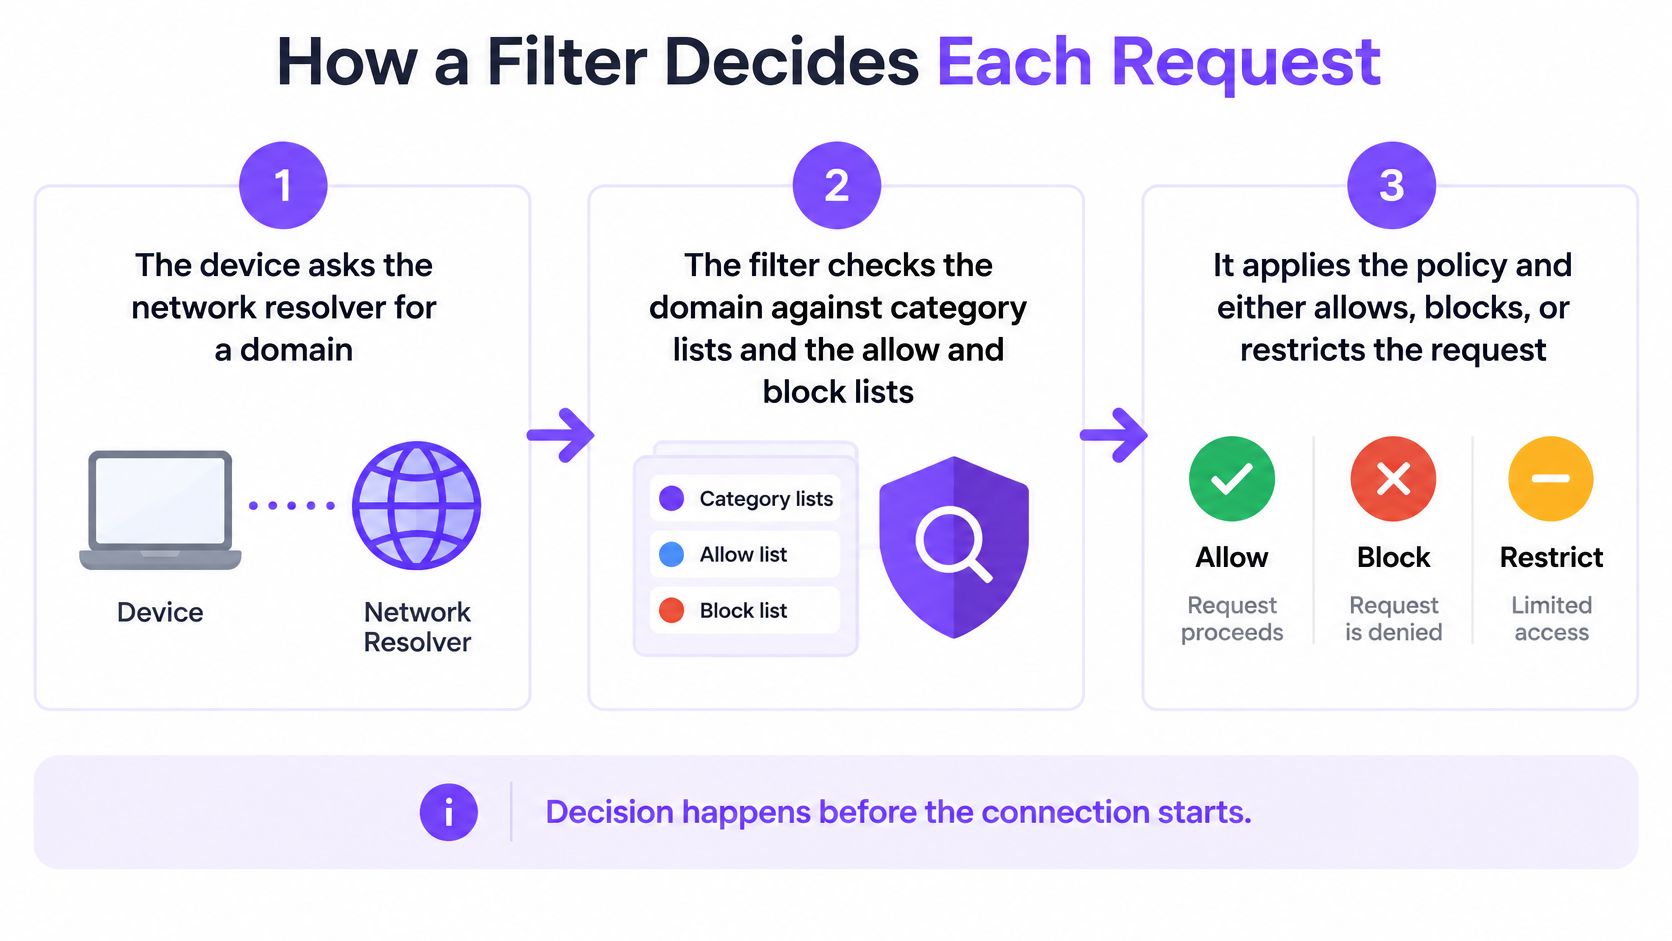
একটি DNS-ভিত্তিক সিদ্ধান্ত যুক্তিসঙ্গত ক্রমানুসারে কাজ করে, যদিও ভেন্ডররা পরীক্ষাগুলি একত্রিত করতে পারে বা অন্য ক্রমে সঞ্চালন করতে পারে। ডিসপ্লে অর্ডারের চেয়ে নিয়মের অগ্রাধিকার বেশি গুরুত্বপূর্ণ: একটি ব্যতিক্রম যেন ভুলবশত একটি নিরাপত্তা সীমাবদ্ধতাকে ওভাররাইড না করে।
ডিভাইসটি একটি ডোমেন লুকআপের অনুরোধ করে। অনুরোধটি নেটওয়ার্কের অনুমোদিত রিজলভারের কাছে যায়। এটি অ্যাপ্লিকেশন তার সংযোগ স্থাপন করার আগেই ফিল্টারিং সার্ভিসকে সিদ্ধান্ত নেওয়ার একটি সুযোগ দেয়।
ফিল্টারটি শ্রেণিবিন্যাস এবং স্থানীয় তালিকাগুলি পরীক্ষা করে। এটি ডোমেনের বিভাগ এবং অ্যাডমিনিস্ট্রেটর-পরিচালিত কোনো অনুমোদন বা ব্লক এন্ট্রি খুঁজে বের করে। এই চেকগুলি গন্তব্য কী এবং কেউ কোনো নির্দিষ্ট ব্যতিক্রম তৈরি করেছে কিনা তা নির্ধারণ করে।
সার্ভিসটি প্রযোজ্য নীতি নির্বাচন করে। একটি পৃথক WiFi নেটওয়ার্ক নাম, বা SSID, এবং একটি ভার্চুয়াল নেটওয়ার্ক সেগমেন্ট, বা VLAN, কোন নিয়মগুলি প্রযোজ্য তা চিহ্নিত করতে পারে। একটি সময়সূচী পাঠদানের সময়কে অবসরকালীন অ্যাক্সেস থেকে আলাদা করতে পারে।
থ্রেট ইন্টেলিজেন্স একটি সুরক্ষা সিদ্ধান্তে অবদান রাখে। সার্ভিসটি পরিচিত ফিিশিং, ম্যালওয়্যার বা কমান্ড-অ্যান্ড-কন্ট্রোল গন্তব্যগুলি পরীক্ষা করে। অগ্রাধিকার এমনভাবে কনফিগার করুন যাতে সুবিধাজনক কোনো ব্যতিক্রম যেন একটি বাধ্যতামূলক থ্রেট ব্লককে বাইপাস না করে।
রিজলভার একটি ফলাফল ফেরত দেয়। একটি অনুমোদিত অনুরোধ সংযোগের জন্য প্রয়োজনীয় তথ্য পায়; একটি প্রত্যাখ্যাত অনুরোধ একটি অস্বীকৃতি বা অন্য কোনো নিয়ন্ত্রিত প্রতিক্রিয়া পায়। যেখানে ইমপ্লিমেন্টেশন এটি সমর্থন করে সেখানে একটি ব্লক পেজ দেখানো সম্ভব, তবে প্রতিটি অ্যাপ্লিকেশন বা এনক্রিপ্ট করা সংযোগের জন্য এটির নিশ্চয়তা দেওয়া যায় না।
সার্ভিসটি সিদ্ধান্ত রেকর্ড করে। দরকারী রেকর্ডগুলি অনুরোধ করা ডোমেন, প্রযোজ্য নীতি, ফলাফল এবং সময় চিহ্নিত করে। লগিং সিদ্ধান্ত অনুসরণ করে যাতে অ্যাডমিনিস্ট্রেটররা শুধু প্রচেষ্টাকৃত লুকআপের পরিবর্তে ফলাফল তদন্ত করতে পারেন।
এনফোর্সমেন্ট দৃশ্যমান এবং নির্ভরযোগ্য করে তুলুন
নিজস্ব এক্সটার্নাল এনক্রিপ্টেড-DNS সার্ভিস ব্যবহার করে এমন একটি ডিভাইস অনুমোদিত সমাধানকারীকে এড়িয়ে যেতে পারে। অতএব, নেটওয়ার্ক প্রশাসকদের শুধু ডিভাইস যোগ দেওয়ার সময়ের একটি DNS সেটিংসের পরিবর্তে সমাধানকারী-পরিচালনা নিয়ন্ত্রণের প্রয়োজন হয়।
একটি ব্লকের ব্যাখ্যাতীত কানেকশন ব্যর্থতার চেয়ে তার স্পষ্ট ব্যাখ্যা দেওয়া ভালো।
যেখানে কারিগরিভাবে কোনো ব্লক পেজ দেওয়া সম্ভব, সেখানে নীতির কারণ এবং পর্যালোচনার অনুরোধ জানানোর একটি মাধ্যম প্রদান করুন। যে অ্যাপ্লিকেশনগুলি একটি ব্লক পেজ প্রদর্শন করতে পারে না, সেগুলির জন্য অন্য কোথাও অ্যাক্সেসযোগ্য সহায়তা নির্দেশাবলী সরবরাহ করুন।
কন্টেন্ট ফিল্টারগুলি কোথায় প্রয়োগ করা হয় এবং নীতিগুলি কীভাবে ভিন্ন হয়
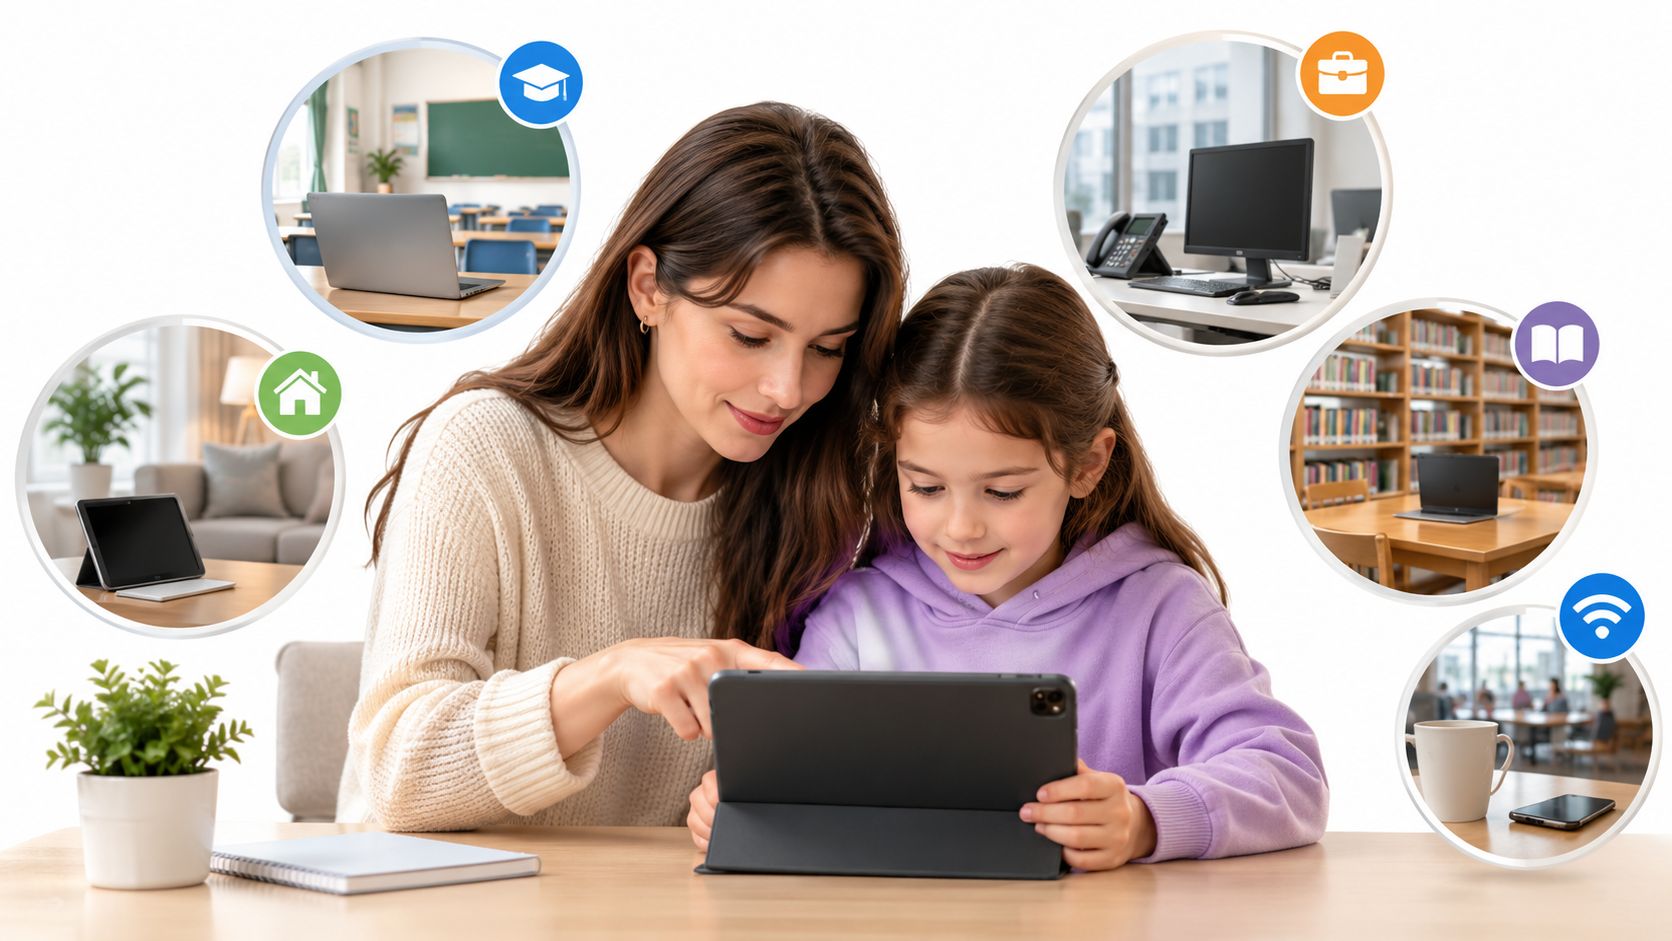
একই ক্যাটাগরি একটি শিশুর ডিভাইসের জন্য যৌক্তিক হতে পারে এবং একজন প্রাপ্তবয়স্কের গবেষণা সেশনের জন্য অতিরিক্ত হতে পারে। নিম্নলিখিতগুলিকে সর্বজনীন প্রয়োজনীয়তা নয়, বরং নীতির উদাহরণ হিসেবে বিবেচনা করুন।
পারিবারিক সুরক্ষা প্রায়শই একটি ভাগ করা শিক্ষার ডিভাইস দিয়ে শুরু হয়।
| সেটিং | সাধারণ বিভাগসমূহ | প্রয়োগের কেন্দ্র | সময়সূচীর উদাহরণ |
|---|---|---|---|
| পরিবারের বাড়ি | প্রাপ্তবয়স্কদের কনটেন্ট, জুয়া, সোশ্যাল নেটওয়ার্কিং | শিশুর ডিভাইস বা বাড়ির রাউটার | সন্ধ্যার সময় আরও কঠোর নিয়মাবলী |
| স্কুল | প্রাপ্তবয়স্কদের কনটেন্ট, জুয়া, সোশ্যাল নেটওয়ার্কিং, গেমস | নেটওয়ার্ক জুড়েই ছাত্র ও কর্মীদের জন্য আলাদা নীতি | ক্লাসের সময় সোশ্যাল মিডিয়া ব্লক থাকবে |
| পাবলিক লাইব্রেরি | শিশু, প্রাপ্তবয়স্ক এবং অতিথিদের স্তরের জন্য উপযুক্ত প্রাপ্তবয়স্কদের কনটেন্ট নিয়ন্ত্রণ | অ্যাক্সেস স্তর অনুযায়ী আলাদা নেটওয়ার্ক সেগমেন্ট | খোলা থাকার পুরো সময় জুড়েই শিশু-স্তরের বিধিনিষেধ |
| হোটেল বা পাবের অতিথি WiFi | প্রাপ্তবয়স্কদের কনটেন্ট, জুয়া, ম্যালওয়্যার এবং ফিশিং | নির্ধারিত সুরক্ষা নীতি ব্যবহারকারী গেস্ট নেটওয়ার্ক | সব সময়ে একই নীতি কার্যকর |
| হাসপাতাল | ম্যালওয়্যার এবং ফিশিং, রোগীদের নেটওয়ার্কে প্রাপ্তবয়স্কদের বিষয়বস্তু | রোগী, কর্মী এবং ক্লিনিকাল উদ্দেশ্যে আলাদা আলাদা নেটওয়ার্ক | রোগীদের নেটওয়ার্কে সন্ধ্যার সময় আরও কঠোর নিয়মাবলী |
অপ্রয়োজনীয় শনাক্তকরণ ছাড়াই প্রসঙ্গের সাথে সুরক্ষার মিল বজায় রাখুন
বাড়িতে, একজন অভিভাবক একটি নির্দিষ্ট ডিভাইসের সাথে সীমাবদ্ধতা যুক্ত করতে পারেন। একটি স্কুলের শিক্ষাগত ব্যতিক্রম এবং বিভিন্ন কর্মী অ্যাক্সেসের প্রয়োজন হয়, অন্যদিকে একটি পাবলিক লাইব্রেরিকে শিশু সুরক্ষার পাশাপাশি প্রাপ্তবয়স্কদের বৈধ অ্যাক্সেসের কথা বিবেচনা করতে হবে।
হোটেল এবং পাবগুলি সাধারণত অনুমান করতে পারে না যে তারা প্রতিটি ভিজিটরের বয়স জানে, তাই একটি স্পষ্ট যোগাযোগের গেস্ট পলিসি উপযোগী হয়। হাসপাতালের ক্ষেত্রে অতিরিক্ত একটি বিষয় খেয়াল রাখা প্রয়োজন: রোগীদের ব্রাউজিং নীতি ক্লিনিকাল সিস্টেমে নির্বিচারে প্রয়োগ করা উচিত নয়।
বয়স নিশ্চিতকরণ এবং শিশুদের সুস্থতার উপর OECD রিপোর্ট আনুপাতিক, গোপনীয়তা-সংরক্ষণকারী সুরক্ষার উপর জোর দেয়। আইডেন্টিটি-ভিত্তিক নিয়ন্ত্রণগুলি একজন ব্যক্তির সাথে অনুমতি যুক্ত করে; নেটওয়ার্ক-পলিসি নিয়ন্ত্রণগুলি পরিচয় সংগ্রহ করা বা বয়স অনুমান না করেই কোনো নির্দিষ্ট অংশ বা ভেন্যুতে নিয়ম প্রয়োগ করে।
শিক্ষামূলক পরিবেশের জন্য, স্কুলগুলির জন্য ওয়েব ফিল্টারিং-এ সীমাবদ্ধতার পাশাপাশি শিক্ষার সুযোগ অ্যাক্সেস করার সুবিধা দেওয়াও প্রয়োজন। অনুসন্ধান-ফলাফল নিয়ন্ত্রণ এবং গন্তব্য নিয়ন্ত্রণ সেই কাজের আলাদা আলাদা অংশ চিহ্নিত করে।
এই ভিডিওটি এই বিষয়ে পৌঁছানোর অন্য একটি উপায় প্রদান করে।
বিঘ্নের সময় কী ঘটবে তা নির্ধারণ করুন
Fail-open অপারেশন ফিল্টারিং অনুপলব্ধ হয়ে গেলেও কানেক্টিভিটি বজায় রাখে, যা সম্ভাব্যভাবে ফিল্টার না করা অ্যাক্সেসের অনুমতি দিতে পারে। অন্যদিকে Fail-closed অপারেশন প্রভাবিত ট্র্যাফিক প্রত্যাখ্যান করে, যা সীমাবদ্ধতা রক্ষা করে কিন্তু পরিষেবা ব্যাহত করে।
প্রতিটি পরিবেশের জন্য ভেবেচিন্তে বেছে নিন। কানেক্টিভিটি বন্ধ হয়ে গেলে একটি গেস্ট ব্রাউজিং নেটওয়ার্ক এবং একটি ক্লিনিকাল ওয়ার্কফ্লোতে খুব আলাদা পরিণতি হতে পারে।
ফিল্টারগুলি কী মিস করে এবং কোথায় অতিরিক্ত ব্লক করে
সুবিধা: ফিল্টারগুলো পরিচিত ক্ষতিকারক গন্তব্যগুলোকে প্রত্যাখ্যান করতে পারে, ধারাবাহিক যৌথ-নেটওয়ার্ক বিধিনিষেধ প্রয়োগ করতে পারে এবং তদন্তের জন্য রেকর্ড সরবরাহ করতে পারে। সীমাবদ্ধতা: এগুলো হুমকি মিস করতে পারে, বৈধ অ্যাক্সেস অস্বীকার করতে পারে এবং শ্রেণীবিভাগ পরিদর্শনের উদ্দেশ্যের সাথে না মিললে মানুষের পর্যালোচনার প্রয়োজন হতে পারে।
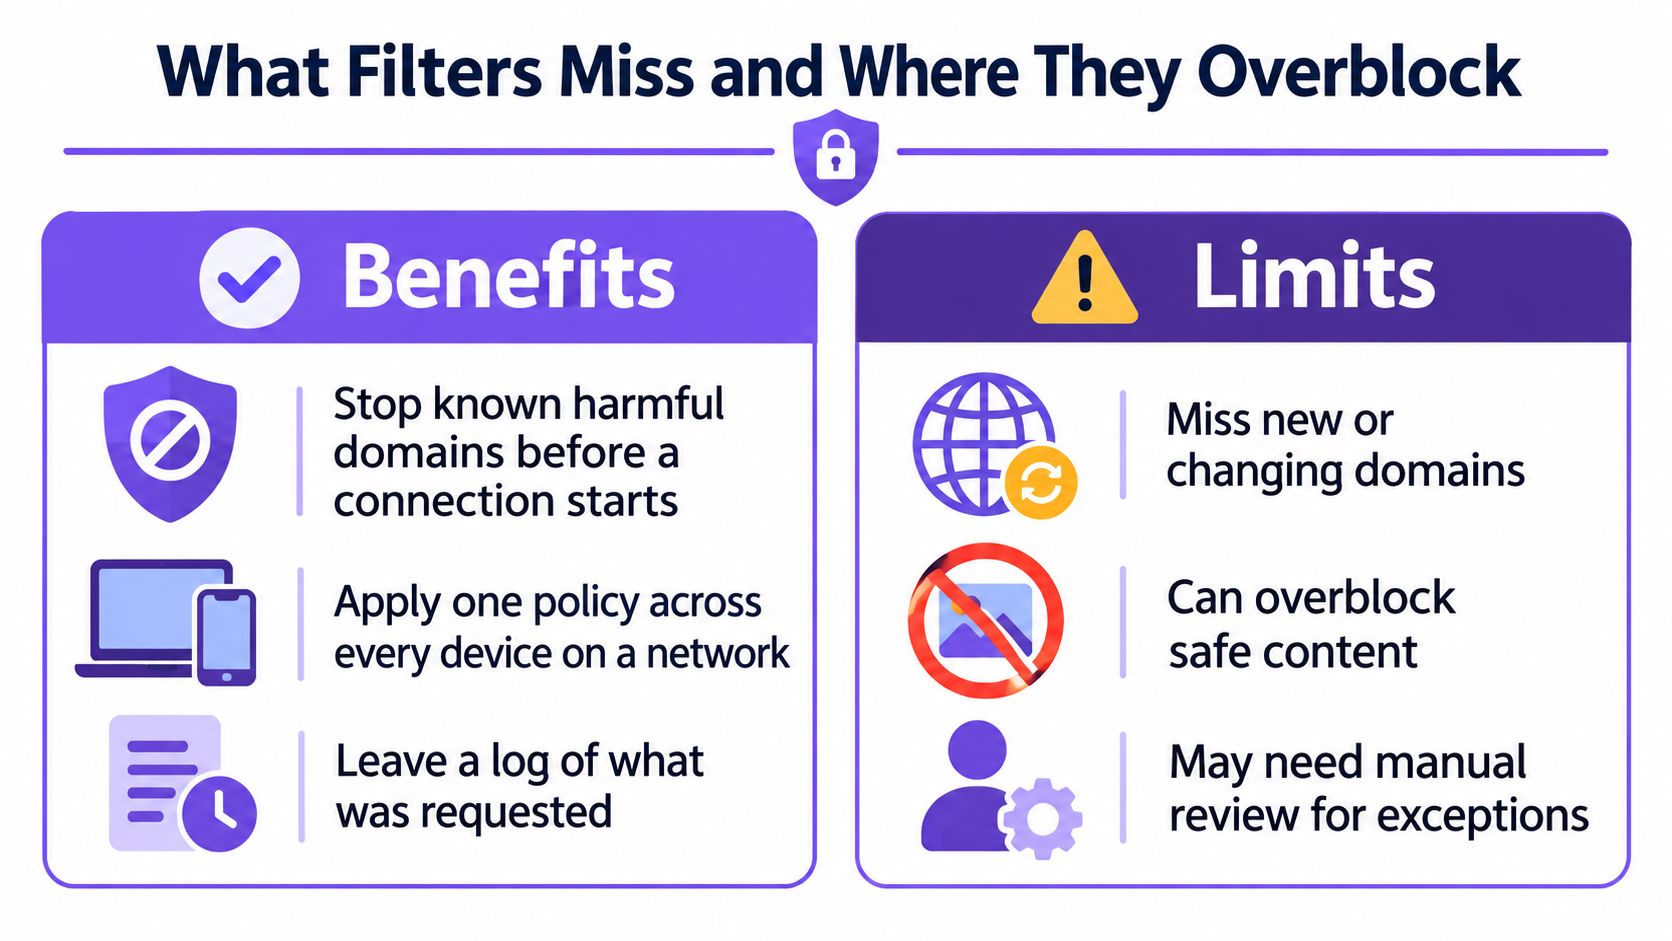
একটি ফলস নেগেটিভ ঘটে যখন ব্লক করা উচিত এমন বিষয়বস্তু বা উপাদান অ্যাক্সেস পেয়ে যায়। একটি ফলস পজিটিভ ঘটে যখন তার পরিবর্তে অনুমোদিত, বৈধ উপাদান ব্লক করা হয়।
এই নেটওয়ার্ক-ফিল্টারিং মূল্যায়ন পত্রে বর্ণিত স্বাধীন পরীক্ষায় দেখা গেছে যে কিছু অভিভাবকীয়-নিয়ন্ত্রণ ব্যবস্থা ৯৬% পর্যন্ত সংবেদনশীল ডোমেন ব্লক করতে ব্যর্থ হয়েছে এবং শেয়ার করা IP ঠিকানার সাথে সম্পর্কিত আনুষঙ্গিক ব্লকিং পরীক্ষা করা হয়েছে। এই ফলাফল পরীক্ষা করা সিস্টেম এবং ডোমেনগুলির সাথে সম্পর্কিত, বিষয়বস্তু ফিল্টারগুলির সর্বজনীন ব্যর্থতার হার নয়।
উভয় ধরনের ত্রুটি পরিমাপ করুন
একটি শুধুমাত্র ডোমেন-ভিত্তিক ফিল্টার একটি অনুমতিপ্রাপ্ত পরিষেবার মধ্যে থাকা প্রতিটি পোস্ট, ছবি বা পৃষ্ঠার অর্থ নির্ধারণ করতে পারে না। এমনকি একটি ডোমেনের বিভাগ থেকে এটিও প্রতিষ্ঠিত হয় না যে কেন কেউ সেটি ভিজিট করছেন: একজন স্বাস্থ্য শিক্ষক এবং একজন সাধারণ ব্রাউজার ভিন্ন ভিন্ন কারণে একই সংবেদনশীল রিসোর্সের জন্য অনুরোধ পাঠাতে পারেন।
একটি বড় ব্লক সংখ্যা উদযাপন করার পরিবর্তে মূল নীতি অডিট করুন:
- উদ্বেগজনক ফলাফল পরীক্ষা করুন: ভেন্ডর-প্রদত্ত পরীক্ষা গন্তব্য এবং সুরক্ষিত, প্রতিনিধিত্বমূলক বৈধ সাইট ব্যবহার করুন। একটি ফিল্টার মূল্যায়ন করার জন্য অবৈধ উপাদান ব্রাউজ করবেন না।
- প্রত্যাখ্যাত অ্যাক্সেস পর্যালোচনা করুন: পাঠ্যক্রমের সম্পদ, বুকিং পরিষেবা, স্বাস্থ্যসেবা তথ্য এবং অন্যান্য প্রয়োজনীয় গন্তব্যগুলির জন্য ব্লক করা অনুরোধগুলি নমুনা হিসাবে গ্রহণ করুন।
- অনুপস্থিত সীমাবদ্ধতা রেকর্ড করুন: নতুন ডোমেন এবং ভুল শ্রেণীবিভাগ সহ নীতির বিরোধী রিপোর্ট করা অ্যাক্সেস তদন্ত করুন।
- ব্যতিক্রম নিয়ন্ত্রণ করুন: ওভাররাইডের জন্য একটি কারণ, একজন অনুমোদনকারী এবং একটি পর্যালোচনার তারিখ প্রয়োজন।
রিজলভার বাইপাসও পরীক্ষার অংশ। DNS over HTTPS বোঝা প্রশাসকদের একটি নেটওয়ার্ক নীতির বাইরে অননুমোদিত রুট থেকে বৈধ এনক্রিপ্টেড রেজোলিউশনকে আলাদা করতে সাহায্য করে।
অডিট মানদণ্ড: মিস হওয়া হুমকির পাশাপাশি ভুলভাবে অস্বীকার করা বৈধ পরিষেবাগুলিও গণনা করুন। দুটি পরিমাপের কোনোটিই একা কার্যকর নয়।
ফিল্টারিং ঝুঁকি কমায়; এটি সুরক্ষা প্রক্রিয়া, প্ল্যাটফর্ম মডারেশন, ব্যবহারকারীর রিপোর্টিং বা ডিভাইস সুরক্ষাকে প্রতিস্থাপন করে না। একটি কার্যকর অডিট নীতি পরিবর্তন এবং সমাধান করা কেস তৈরি করে, শুধুমাত্র একটি ড্যাশবোর্ড স্ক্রিনশট নয়।
আপনার নেটওয়ার্কের যে ফিল্টার স্তরের প্রয়োজন তা নির্বাচন করুন
কোন ফিল্টার লেয়ারটি আপনার নেটওয়ার্কের ডিভাইস জুড়ে আপনার নিয়মগুলি কার্যকর করতে পারে? কার সুরক্ষা প্রয়োজন, কী সীমাবদ্ধ করা দরকার এবং কোথায় আপনি নীতি প্রয়োগ ও পর্যালোচনা করতে পারেন তার ওপর ভিত্তি করে নির্বাচন করুন। একটি দরকারী ফিল্টার হলো সেটি যা আপনার টিম পরিচালনা করতে, পরীক্ষা করতে এবং ব্যাখ্যা করতে পারে।
অপারেশনাল সিদ্ধান্তগুলির মাধ্যমে কাজ সম্পন্ন করুন
ব্যবহারকারী এবং ডিভাইসগুলির নাম নির্দিষ্ট করুন। অতিথি, শিক্ষার্থী, স্টাফ এবং অনিয়ন্ত্রিত সরঞ্জামগুলি আলাদা করুন। ব্রাউজার ছাড়া ডিভাইসগুলিকেও অন্তর্ভুক্ত করুন, কারণ সেগুলি তখনও নেটওয়ার্ক অনুরোধ পাঠাতে পারে।
প্রতিটি বিধিনিষেধের একটি কারণ দিন। কনটেন্ট ফিল্টারিং বা সেফগার্ড এবং প্রোডাক্টিভিটি অপশন থেকে থ্রেট প্রোটেকশন আলাদা করুন। স্পষ্ট কারণ অ্যাডমিনিস্ট্রেটরদের ধারাবাহিকভাবে ব্যতিক্রমগুলি মূল্যায়ন করতে সহায়তা করে।
ডিভাইস ইনস্টলেশন বাস্তবসম্মত কিনা তা পরীক্ষা করুন। শেয়ার করা WiFi-এ, দর্শকদের ডিভাইসে সফটওয়্যার ইনস্টল করা ব্যবহারিক নাও হতে পারে। Purple Shield হল একটি প্রতিরক্ষামূলক DNS লেয়ার যা কনটেন্ট ফিল্টারিং, থ্রেট ডিফেন্স এবং অ্যাড ব্লকিংয়ের সমন্বয় ঘটায়, যেখানে ক্লায়েন্ট ডিভাইসে কিছুই ইনস্টল করা হয় না। একটি ড্যাশবোর্ড থেকেই প্রতিটি SSID, VLAN এবং ভেন্যু অনুযায়ী নীতি বা পলিসি সেট করা যেতে পারে।
সার্চ-সার্ভিসের প্রয়োজনীয়তা নির্দিষ্ট করুন। Purple Shield Google, Bing এবং YouTube-এ Safe Search প্রযোজ্য করে। একটি সাধারণ প্রাপ্তবয়স্কদের বিষয়বস্তু নিয়ম অনুসন্ধানের আচরণ পরিবর্তন করে এমন ধরে নেওয়ার বদলে অ্যাক্সেপ্টেন্স টেস্টিংয়ে তিনটিকেই অন্তর্ভুক্ত করুন।
সেগমেন্ট এবং শিডিউলের জন্য পলিসি সেট করুন। প্রতিটি SSID, VLAN এবং ভেন্যুর জন্য প্রয়োজনীয় নীতি বা শর্তগুলি নির্দিষ্ট করুন, তারপর সময়-ভিত্তিক যেকোনো পরিবর্তন উল্লেখ করুন। যেসব গ্রুপের প্রয়োজন তাদের ওপরই বিধিনিষেধ প্রয়োগ করুন।
সহজে বোঝা যায় এমন রিপোর্টিংয়ের প্রয়োজনীয়তা যুক্ত করুন। Purple Shield রিপোর্টিং ব্লক করা URL, থ্রেট অ্যানালিসিস এবং প্রযোজ্য পলিসির সাথে ব্যবহারের তথ্য দেখায়। কোন স্টাফ সদস্যদের অ্যাক্সেস দরকার তা নির্ধারণ করুন এবং একটি উপযুক্ত রিটেনশন পলিসি বা তথ্য সংরক্ষণের নীতি সেট করুন।
আবেদন বা আপিল সামলানোর জন্য কাউকে দায়িত্ব দিন। ব্লক করা অ্যাক্সেসের বিষয়ে রিপোর্ট করার জন্য ব্যবহারকারীদের একটি স্পষ্ট উপায় দিন এবং এটি পর্যালোচনা করার জন্য একজন ব্যক্তি বা ওনারকে নির্দিষ্ট করুন। অনুমোদিত প্রতিটি ব্যতিক্রমের কারণ রেকর্ড করুন যাতে অ্যাডমিনিস্ট্রেটররা পরবর্তীতে সিদ্ধান্তটি বুঝতে পারেন।
প্রতিটি নেটওয়ার্ক সেগমেন্টের জন্য একটি নীতি লিখুন, যার মধ্যে প্রতিটি ব্লক করা বিভাগের কারণ অন্তর্ভুক্ত থাকবে। তারপর নিরাপদ পরীক্ষার ফলাফল, ব্যবহারকারীদের অভিযোগ এবং ব্যতিক্রমী সিদ্ধান্তগুলির সাথে এক সপ্তাহের লগ তুলনা করুন। যেসব ক্ষেত্রে নিয়মগুলি কাঙ্ক্ষিত ফলাফলের সাথে মিলছে না, সেখানে সেগুলি সামঞ্জস্য করুন।
Purple Shield কোনো ভিজিটরদের ডিভাইসে সফটওয়্যার ছাড়াই শেয়ার্ড WiFi-এর জন্য প্রোটেক্টিভ DNS, কনটেন্ট ফিল্টারিং, থ্রেট ডিফেন্স এবং DNS-লেয়ার বিজ্ঞাপন ব্লকিং প্রদান করে। এর নেটওয়ার্ক-নির্দিষ্ট নীতি এবং রিপোর্টিং অন্বেষণ করতে Purple Shield-এ যান, তারপর আপনার সেগমেন্ট-বাই-সেগমেন্ট পলিসির সাথে এর উপযুক্ততা মূল্যায়ন করুন।