
Sécurité en ligne pour les établissements scolaires : le guide étape par étape
Découvrez comment mettre en place la sécurité en ligne pour les établissements scolaires : politiques, filtrage web, gestion des équipements et signalement des incidents, avec une liste de contrôle applicable dès cette semaine.
Published 5 novembre 2026
Les établissements scolaires subissent en moyenne cinq incidents de cybersécurité par semaine, et les directives de cybersécurité K-12 du ministère de l'Éducation des États-Unis indiquent clairement que l'hameçonnage et les logiciels obsolètes restent les principaux vecteurs d'attaque. Face à ce volume, la sécurité en ligne dans les écoles ne peut pas être traitée comme un simple document que l'on actualise avant une inspection.
Je juge une configuration à ce que font les élèves et à la rapidité avec laquelle un problème atteint un adulte désigné. Un filtre existant ou une politique signée par le personnel ne suffisent pas à réussir ce test.
Table des matières
- Les cinq niveaux dont chaque école a besoin
- Comment rédiger une politique de sécurité en ligne que le personnel appliquera
- Filtrer tous les réseaux accessibles aux élèves
- Gérer les appareils scolaires et personnels
- Enseigner les risques auxquels les élèves sont réellement confrontés
- Signaler les incidents et mesurer les changements
- Lancer un audit de sécurité en ligne de 30 jours ce trimestre
Les cinq niveaux de protection dont chaque établissement a besoin
En 2025, 80 % des enseignants du primaire interrogés par la BBC Teach ont déclaré avoir eu connaissance d'au moins un incident de protection lié à la sécurité en ligne impliquant des élèves au cours des 12 mois précédents. Le travail est déjà sur la table.
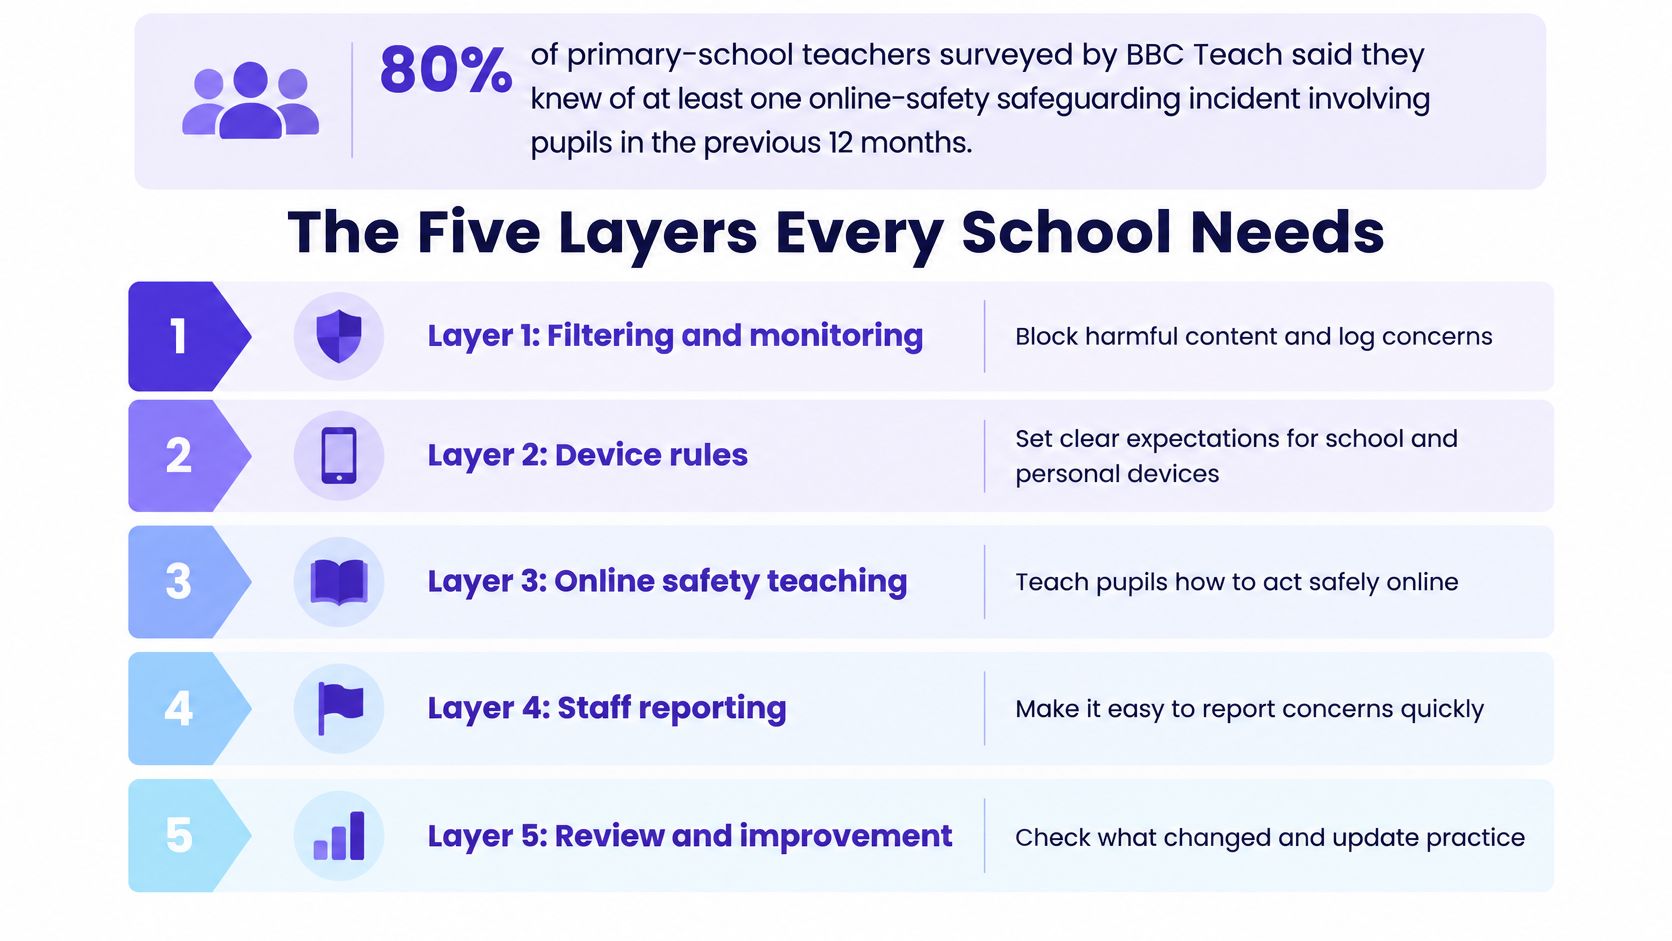
Cinq couches doivent fonctionner au cours de la même semaine : la politique, le filtrage web, la gestion des appareils, les signalements et l'enseignement. Si l'une d'elles n'existe que sur le papier, les autres présentent une faille.
| Niveau | Ce qu'il couvre | Responsable type | Comment le vérifier |
|---|---|---|---|
| Politique | Utilisation acceptable, rôles, signalement et sanctions | Cadre dirigeant et responsable de la protection | Le personnel peut nommer le responsable et la procédure de signalement en une phrase |
| Filtrage web | Blocage par catégorie, Safe Search, listes d'autorisation et de blocage par réseau | Responsable IT avec le responsable de la protection | Tester un contournement et un faux positif chaque trimestre |
| Gestion des équipements | Enregistrement, règles sur les applications, mises à jour et sécurité des comptes administrateur | Responsable IT ou prestataire de services gérés | Auditer l'enregistrement et l'A2F des administrateurs chaque trimestre |
| Signalement | Procédures, gestion des preuves et retour d'information à l'émetteur du signalement | Responsable de la protection | Chronométrer un signalement fictif de l'élève à l'adulte désigné |
| Enseignement | Cours sur les risques, les signalements et la confidentialité répétés dans toutes les promotions | Responsable du programme d'études et professeurs principaux | Sonder les élèves pour savoir s'ils peuvent nommer une procédure de signalement |
Où les niveaux de protection cèdent
Imaginons qu'un élève envoie un message malveillant dans un groupe de discussion à 21h. L'enseignement aurait dû lui apprendre ce qu'il faut conserver. Le canal de signalement aurait dû désigner l'adulte qui le reçoit avant le matin. Le filtrage n'a jamais vu la discussion. Le problème se situe entre les responsables, pas au sein d'un seul PDF.
Le même schéma se produit dans les cours ordinaires. Un filtre bloque une page de recherche sûre et l'enseignant n'a personne à contacter capable de corriger le tir avant la fin de l'heure. Le personnel, les élèves et les invités partagent un même réseau plat, de sorte qu'un ordinateur portable de visiteur voit plus qu'il ne le devrait. La segmentation du réseau permet de séparer ces accès, et c'est une modification informatique qui répond à un impératif de protection des personnes.
Les bénévoles qui animent un club ou une sortie ont le même devoir de transmettre une inquiétude. Chiffrez les coûts des vérifications d'antécédents des bénévoles de l'établissement avant le premier service, et non après une remarque faite dans un couloir.
Règle pratique : Si un élève signalait un harcèlement ce soir, quel niveau défaillirait en premier ? Si vous ne pouvez pas le nommer en une minute, testez ce niveau cette semaine.
Je commencerais par la procédure de signalement. Un adulte désigné rapidement joignable vaut mieux qu'une liste de blocage parfaite.
Comment rédiger une politique de sécurité en ligne que le personnel appliquera
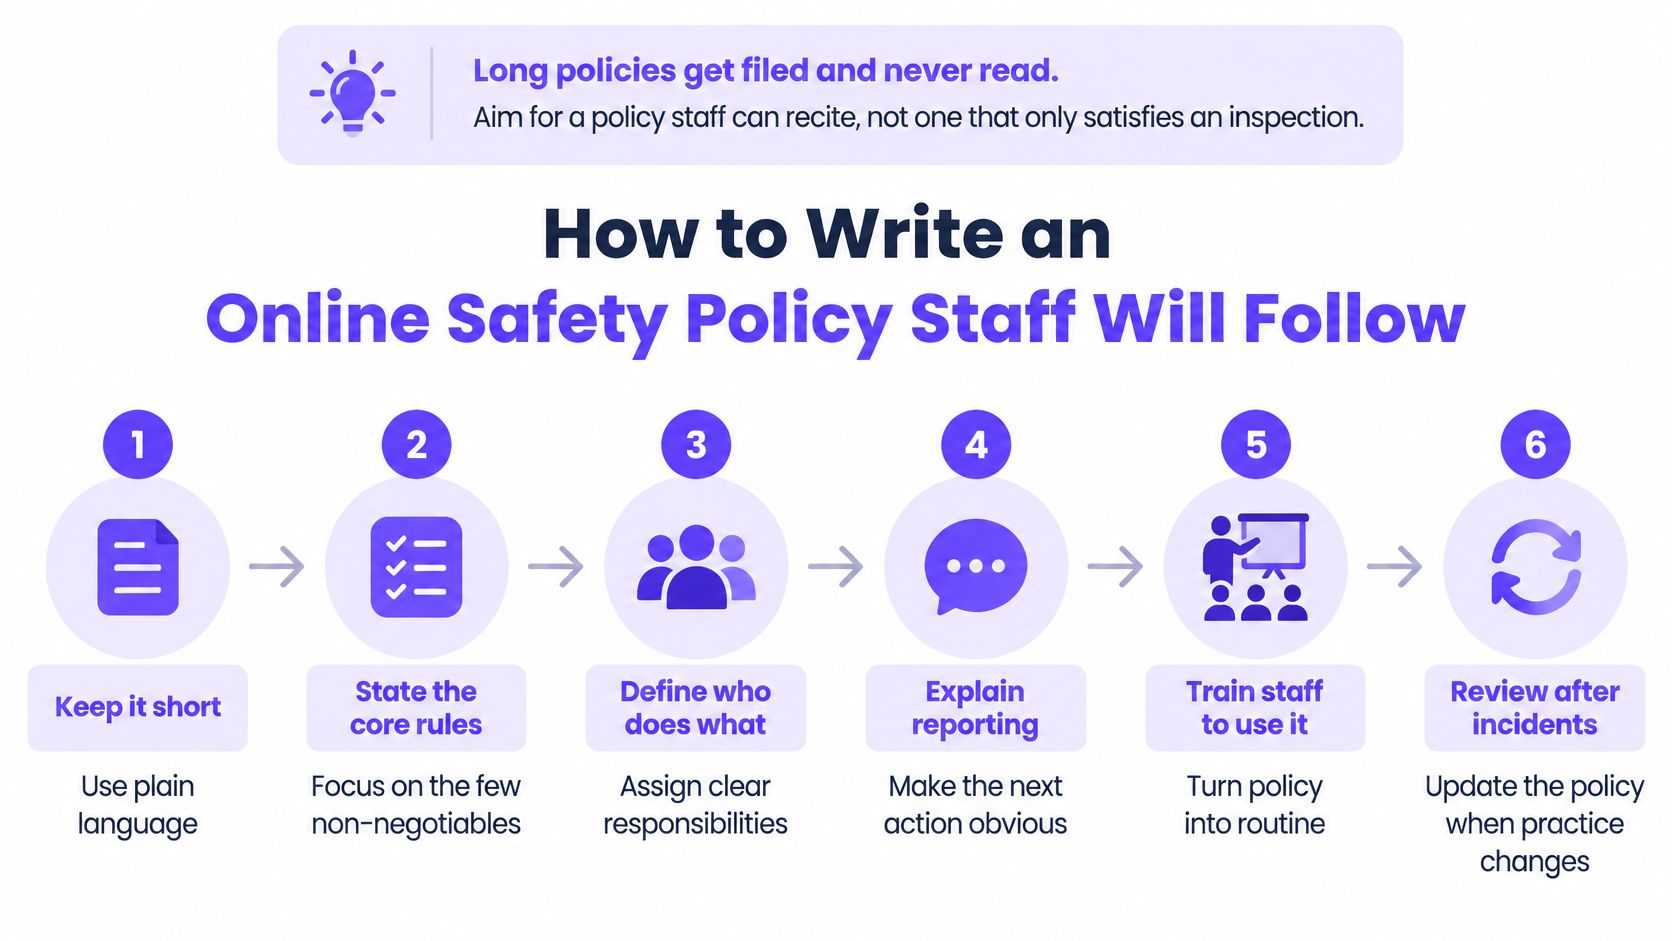
Les politiques à rallonge sont classées et jamais lues. Visez une formulation qu'un enseignant peut réciter entre deux cours, et non un fichier qui a seulement l'air complet dans un dossier.
L'Organisation des Nations Unies rapporte que plus d'un tiers des jeunes dans 30 pays ont été victimes de cyberharcèlement, et qu'un jeune touché sur cinq a manqué l'école à cause de cela. Le harcèlement doit figurer dans le règlement car il impacte l'assiduité et le bien-être, y compris sur les réseaux sociaux et les messageries en dehors des heures de cours. L'UNESCO célèbre la Journée internationale contre la violence et le harcèlement en milieu scolaire, y compris le cyberharcèlement, le premier jeudi de novembre, ce qui constitue une date de révision judicieuse plutôt qu'un simple affichage pro forma.
Six étapes que le personnel peut réciter
- Auditer les cas réels de l'année écoulée. Analysez les incidents, filtrez les alertes et les plaintes. La politique doit répondre à ce qui s'est déjà produit, sinon le personnel la considérera comme une simple théorie.
- Définir les personnes concernées. Élèves, personnel, administrateurs, bénévoles et visiteurs. Si une personne peut voir un élève en ligne, elle a besoin d'une phrase qui le précise clairement.
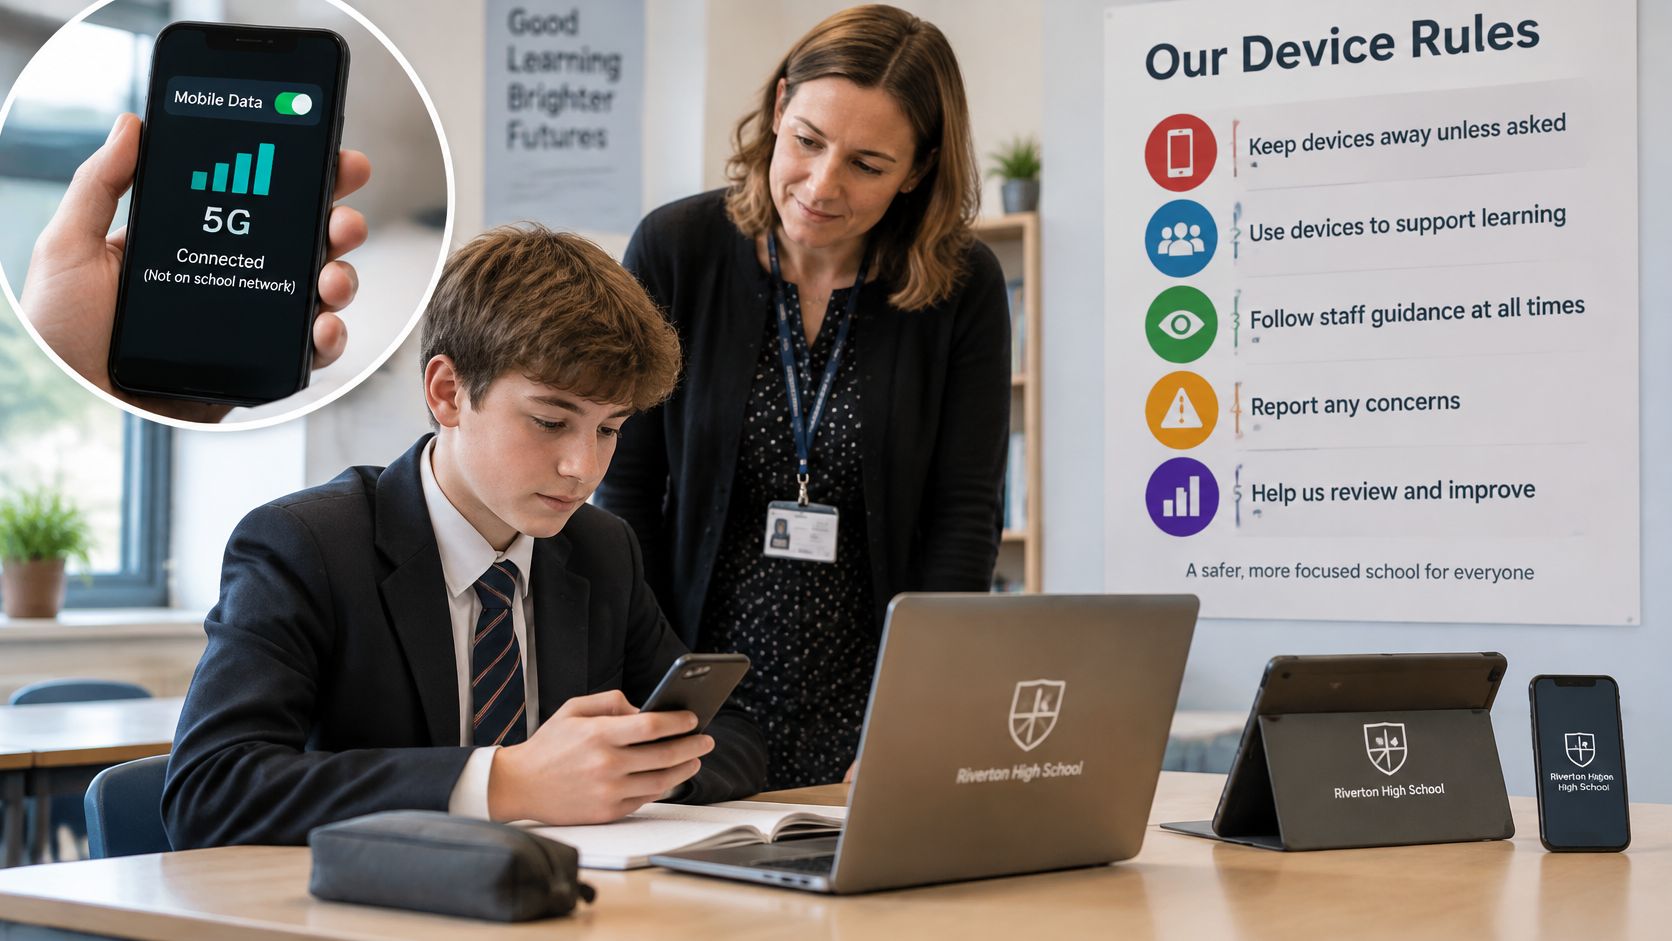
- Définir l'utilisation acceptable pour les équipements de l'établissement et personnels. Incluez les téléphones utilisant les données mobiles. Le filtre de l'établissement n'atteint pas ce trafic ; la règle doit donc être liée à la personne, et pas seulement au réseau.
- Désigner la procédure de signalement. Un responsable de la protection, un adjoint désigné, un formulaire anonyme et un délai de réponse écrit en heures. "En parler à un membre du personnel" n'est pas une procédure.
- Lier les procédures de protection et de comportement. Précisez les sanctions en cas de harcèlement et de partage de contenus préjudiciables. Conservez les captures d'écran et les horodatages avant que quiconque ne réinitialise un compte, et traitez ces éléments avec la même attention que n'importe quel autre dossier d'élève. La gestion responsable des informations des élèves fait partie du processus, et non d'une politique secondaire pour le secrétariat.
- Convenir d'une date de révision et de la validation par la direction. Indiquez les deux sur la première page. Une politique sans responsable désigné vieillit dans l'oubli.
Imaginons qu'un cas secondaire de discussion de groupe stagne pendant deux jours parce que personne n'a été désigné pour recevoir les signalements. Une escalade confidentielle, des preuves conservées avant tout changement de mot de passe, et les mêmes exigences sur le campus WiFi, les appareils gérés par l'établissement et les autres réseaux utilisés pour l'apprentissage l'auraient fait avancer le soir même.
Terminez par un résumé d'une page pour le personnel. Le test est direct.
Chaque adulte peut nommer le responsable et la procédure en une seule phrase. S'il en est incapable, c'est que la politique n'est pas encore appliquée.
Filtrer tous les réseaux auxquels les élèves ont accès
Le filtrage intervient au moment où un appareil interroge un domaine. Il ne contrôle que le trafic qui passe par le réseau qu'il protège. Un paramètre unique pour l'ensemble du site entraîne une confusion entre les besoins des élèves, du personnel et des invités.
Une politique exploitable comprend des blocages de catégories pour le contenu adulte, les jeux d'argent et la violence, Safe Search appliqué sur Google, Bing et YouTube, des listes d'autorisation et de blocage gérées par une personne désignée, et des règles horaires lorsque les élèves sont résidents le soir ou le week-end.
| Réseau | Politique type | Principale lacune | Vérification |
|---|---|---|---|
| Élèves WiFi | Blocage par catégories pour les contenus adultes, jeux d'argent et violence ; SafeSearch activé | Les élèves utilisent des VPN ou des applications qui contournent le filtrage DNS | Tester chaque semaine un VPN connu et une application chiffrée |
| Réseau du personnel | Catégories plus souples avec dérogations d'administrateur journalisées | Dérogations appliquées sans révision | Examiner le journal des dérogations chaque mois |
| Invités et visiteurs WiFi | Politique de protection familiale la plus stricte, aucun accès aux systèmes du personnel | Appareils inconnus sur un réseau partagé | Confirmer la séparation des VLAN et l'apparition des pages de blocage |
| Appareils personnels sur données mobiles | En dehors du filtrage de l'établissement | Aucun filtre DNS ne s'applique | Couvert par les règles relatives aux appareils et la sensibilisation, non par le filtre |
| Internat ou résidence WiFi | Règles temporelles pour les soirs et week-ends | Règles définies une fois et jamais révisées | Réviser les règles temporelles à chaque trimestre et journaliser les modifications |
Ce que coûte un faux positif
Prenons l'exemple d'un site de biologie de lycée classé comme contenu réservé aux adultes. La correction prend trois jours. Le cours est déjà passé, et l'enseignant ne fait plus confiance à la liste de blocage. La rapidité de correction fait partie du contrôle, ce n'est pas une faveur accordée par le service informatique.
Trois vérifications ce trimestre
- Testez un contournement sur le WiFi élèveWiFi. Ouvrez un VPN connu et une application de messagerie chiffrée. Notez si la requête a été bloquée, simplement enregistrée dans les journaux ou invisible. Effectuez ce test depuis un appareil d'élève, et non depuis l'ordinateur portable d'un membre du personnel.
- Déclenchez un faux positif intentionnel. Chronométrez le délai de correction entre la demande de l'enseignant et le rechargement de la page. Si ce délai dépasse la durée d'un cours, désignez un adjoint capable d'intervenir le jour même.
- Lisez la page de blocage comme le ferait un élève. Elle doit préciser ce qui a été bloqué et qui contacter. Une page d'erreur vierge incite les utilisateurs à chercher un moyen de contourner le filtre.
Le filtrage web pour les écoles est la configuration que je remettrais à un nouveau responsable informatique pour les catégories, le Safe Search et les réseaux séparés. Un rapport de blocage vierge ne prouve pas pour autant que les élèves sont en sécurité. Tout ce qui ne passe jamais par le résolveur doit être repéré par des personnes, et non par un tableau de bord.
Gérer les appareils de l'établissement et les appareils personnels
Le téléphone d'un élève utilisant des données mobiles ne demande jamais l'autorisation au résolveur de l'école. Ce sont les règles de l'appareil et l'enseignement qui l'atteignent. On ne peut pas demander au filtrage de faire ce travail.
En 2024, 52 % des écoles primaires et 71 % des établissements secondaires au Royaume-Uni ont déclaré avoir identifié une cyberviolation ou une attaque au cours des 12 mois précédents, selon l'enquête Cyber Security Breaches Survey du gouvernement britannique. Traitez l'hygiène des comptes et des équipements comme une routine, et non comme un projet à mener après un incident.
L'ordre qui réduit les risques
- Enregistrer les appareils appartenant à l'établissement. La gestion des appareils mobiles doit contrôler les applications, les paramètres et les mises à jour. Un ordinateur portable qui ne se connecte jamais est un appareil personnel avec un autocollant de l'établissement.
- Exiger l'authentification multifacteur pour les comptes administrateurs et personnels. Privilégier une méthode résistante au hameçonnage, comme une clé matérielle ou une invite d'application affichant le nom du site, plutôt qu'un code qu'une fausse page de connexion peut intercepter.
- Corriger les vulnérabilités exploitées connues en quelques jours. Les fenêtres de modification de fin de trimestre sont trop lentes dès lors qu'une faille est exploitée.
- Raurer une sauvegarde chaque trimestre. Consigner le temps nécessaire et vérifier si les fichiers étaient exploitables. Une sauvegarde non testée n'est qu'un vœu pieux.
Imaginons qu'un compte d'enseignant sans authentification multifacteur soit utilisé pour envoyer des liens de phishing aux familles des élèves. La leçon n'est pas « d'acheter plus d'outils ». C'est qu'un identifiant privilégié sans second facteur est une porte ouverte pour les personnes qui font confiance à l'adresse de l'établissement.
Deux options pour les appareils personnels
Une politique AVEC (BYOD) ne fonctionne que si vous choisissez une règle unique et l'appliquez strictement.
- Inscrire, puis autoriser. Les téléphones personnels et les ordinateurs portables intègrent la gestion des appareils, avec des restrictions d'applications et un effacement à distance en cas de perte approuvés par écrit par les familles.
- Réseau invités uniquement. Les appareils personnels restent à l'écart des systèmes du personnel et des lecteurs partagés. Ils se voient appliquer la politique de protection familiale la plus stricte et n'ont aucun accès à l'administration VLAN.
J'appliquerais une règle ce mois-ci. Aucun appareil personnel sur le réseau du personnel. Tout le reste suivra une fois cette limite établie.
Enseigner les risques auxquels les élèves sont réellement confrontés
L'Ofcom a rapporté que 93 % des enfants du Royaume-Uni âgés de 8 à 17 ans qui se connectent en ligne se souvenaient d'avoir suivi au moins un cours sur la sécurité en ligne à l'école, et 76 % d'entre eux ont estimé que ce cours était utile. Cette même tranche d'âge a tout de même signalé des préjudices. 32 % des 8-17 ans ont déclaré avoir vu quelque chose d'inquiétant ou de malveillant en ligne au cours des 12 mois précédents. Parmi les 30 % qui bénéficiaient régulièrement de cours sur la sécurité en ligne, le taux de mémorisation grimpait à 97 %. La répétition est bien plus efficace qu'une intervention ponctuelle.
Cinq courtes leçons, puis une mise en pratique
- Hameçonnage (Phishing). Utilisez un faux message ressemblant à une communication de l'administration scolaire ou d'une banque. Les élèves doivent survoler le lien, vérifier l'expéditeur et le transférer plutôt que d'interagir.
- Surpartage. Prenez l'exemple d'un élève de CM2 qui saisit son adresse postale dans la discussion d'un jeu parce qu'un coéquipier lui a demandé. La leçon porte sur ce qui ne doit jamais quitter le domicile, et non sur une liste de « mauvais sites web ».
- Cyberharcèlement. Montrez ce qu'il faut faire avec les captures d'écran. Sauvegardez-les, ne répondez pas dans le fil de discussion et transmettez-les à l'adulte référent avant que quiconque ne supprime l'historique.
- Contacts dangereux. Lorsqu'un adulte ou un inconnu incite un enfant à quitter le jeu pour passer sur une application privée, c'est le moment de s'arrêter et de le signaler. Entraînez-les à formuler la phrase qu'ils utiliseraient.
- Outils d'IA. Une enquête de 2025 à Taïwan a révélé que 63 % des adolescents interrogés déclaraient utiliser l'IA pour leurs devoirs scolaires, alors que seuls 31,5 % en avaient discuté sous l'angle de la sécurité avec leurs parents et 52 % avec leurs enseignants. Une enquête américaine de 2025 a montré que la majorité des parents et environ la moitié des élèves restaient préoccupés par la confidentialité et la sécurité des données des élèves à mesure que les écoles adoptaient l'IA. Enseignez ce qui ne doit jamais être saisi dans un outil public, notamment les noms, adresses et photos, ainsi que la destination de ces données.
Les jeunes demandent des outils de signalement plus clairs et des explications de confidentialité plus simples. Utilisez leurs propres termes sur l'affiche et laissez un groupe d'élèves la concevoir. Une leçon de sécurité sur téléphone pour les enfants offre aux professeurs principaux une histoire concrète sur laquelle s'appuyer, ce qui fonctionne mieux qu'une nouvelle diapositive de règles.
Terminez chaque session par une simulation de signalement. L'élève doit transmettre le message à un adulte désigné avant que la leçon ne soit considérée comme terminée.
Signaler les incidents et mesurer les changements
Une revue systématique a révélé que les interventions en matière de sécurité en ligne amélioraient généralement la rétention des connaissances sur la sécurité en ligne, mais qu'aucune ne produisait de changement significatif dans les comportements à risque en ligne. Plusieurs programmes ont été jugés modérément efficaces pour l'acquisition de connaissances et inefficaces pour modifier les comportements. La présence, les résultats aux quiz et une charte signée prouvent seulement qu'une session a eu lieu.
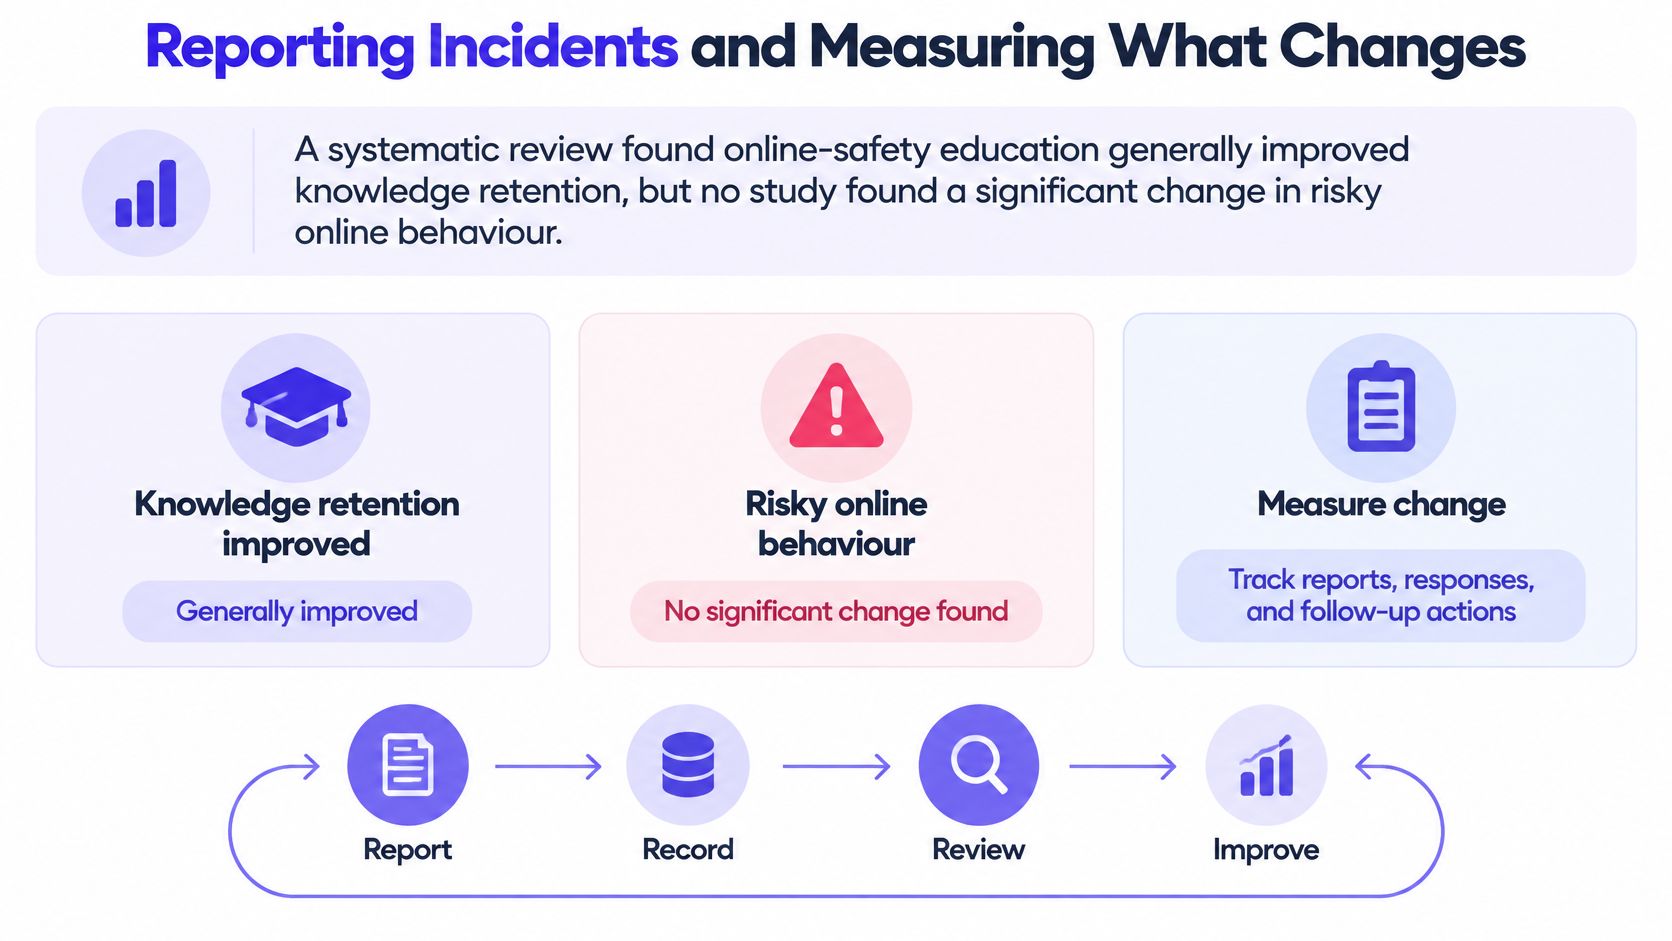
Définissez un point de référence avec des scénarios anonymes pour les élèves et le personnel, ainsi que le journal d'incidents que vous possédez déjà. Réévaluez sur les mêmes questions chaque trimestre. Ces cinq mesures remplacent le questionnaire.
| Indicateur | Comment le mesurer | Interprétation |
|---|---|---|
| Délai de signalement | Nombre d'heures entre l'incident et son signalement à un adulte désigné | Un délai plus court signifie que les élèves ont confiance dans la procédure |
| Taux de signalement de hameçonnage | Signalements de hameçonnage suspect enregistrés durant le trimestre, divisés par l'effectif des élèves et du personnel | Une hausse initiale peut indiquer davantage de signalements, et non plus d'attaques |
| Taux de récidive | Élèves impliqués dans au moins deux incidents au cours d'un trimestre | Un taux en baisse suggère que les interventions portent leurs fruits |
| Signalements de protection de l'enfance | Signalements enregistrés chaque trimestre | À interpréter avec le délai de signalement ; une hausse peut signifier une meilleure détection |
| Mémorisation des procédures | Part d'élèves capables de citer une procédure de signalement lors d'un court sondage | Une faible mémorisation signifie que les enseignements ne sont pas assimilés |
Testez la procédure, ne vous contentez pas de la décrire
- Chronométrer la transmission par un élève d'un message suspect à un adulte désigné. Utilisez un texte fictif. Notez chaque étape de transmission.
- Vérifier les preuves. Les captures d'écran et les horodatages doivent être stockés avant toute réinitialisation de compte ou effacement d'appareil.
- Confirmer le retour d'information. La personne ayant signalé l'incident doit recevoir une réponse dans le délai indiqué sur le récapitulatif destiné au personnel.
Supposons que les signalements augmentent après un trimestre de cours courts. Cela peut ressembler à un problème qui s'aggrave jusqu'à ce que vous remarquiez que les élèves ont commencé à faire confiance au processus. Analysez l'ensemble des données ensemble, et non cellule par cellule.
Une hausse des signalements associée à un délai de signalement plus court est généralement une bonne nouvelle. Une hausse des récidives avec des signalements stagne signifie que les incidents ne sont pas enregistrés.
Les journaux techniques conservent toute leur importance à côté de ces chiffres, en particulier sur les appareils personnels et le WiFi invité WiFi. Vérifiez les faux positifs, les tentatives de contournement et si la page de blocage est utilisable. Ne considérez pas le journal comme une preuve que le comportement a changé.
Lancer un audit de sécurité en ligne de 30 jours ce trimestre
Attribuez chaque semaine un responsable désigné afin qu'une vérification ne dépende pas d'une seule personne en arrêt maladie. Conservez un journal unique. Le point de référence du trimestre suivant doit repartir de ce fichier, et non de mémoire.
Semaine 1, membre de la direction. Dressez la liste des cinq niveaux et marquez chacun comme écrit, testé ou inconnu. Inconnu est un statut honnête. Ne le surévaluez pas simplement parce qu'une politique mentionne ce niveau.
Semaine 2, responsable informatique avec le responsable de la protection. Effectuez les vérifications de filtrage des élèves et des invités. Consignez le test VPN, un faux positif et si la page de blocage indique un contact.
Semaine 3, responsable informatique ou prestataire de services gérés. Effectuez les vérifications des appareils. Écarts d'inscription, authentification multifacteur administrateur, dates de mise à jour et une restauration de sauvegarde avec le temps nécessaire.
Semaine 4, responsable de la protection. Exécutez la simulation de signalement sur un incident fictif. Chronométrez chaque étape et envoyez un résumé d'une page au personnel afin que la procédure soit publique.
Pour les écoles, les campus et les logements étudiants, la protection doit s'appliquer par réseau et par VLAN. Les preuves utiles comprennent les URL bloquées, l'analyse des menaces et l'utilisation que vous pouvez ajuster depuis un tableau de bord unique, lisibles à côté des horodatages humains dans le journal.
Corrigez d'abord la couche qui comporte le plus d'inconnues. Un établissement qui ne peut pas encore désigner son canal de signalement présente une lacune plus urgente qu'un autre dont le filtre est plus faible. Je ne passerais pas le mois à peaufiner une liste de catégories alors que le personnel ne sait toujours pas qui reçoit un signalement.
Purple Shield est une solution de DNS protecteur et de filtrage de contenu pour les écoles, les campus et les hébergements étudiants WiFi, avec une politique de protection par réseau et par VLAN, Safe Search sur Google, Bing et YouTube, ainsi qu'un suivi indiquant ce qui a été bloqué. Placez ces preuves à côté du journal de 30 jours pour visualiser la couche réseau et le parcours humain au cours de la même semaine. Visitez Purple Shield pour configurer des politiques pour les réseaux utilisés par les élèves.