
Sicurezza online per le scuole: una guida passo passo
Scopra come impostare la sicurezza online per le scuole: policy, filtraggio web, gestione dei dispositivi e segnalazione degli incidenti, con una checklist subito operativa.
Published 5 novembre 2026
Le scuole subiscono in media cinque incidenti informatici a settimana e le linee guida sulla cybersecurity K-12 del Dipartimento dell'Istruzione degli Stati Uniti indicano chiaramente che il phishing e i software obsoleti rimangono i principali vettori di attacco. È proprio a causa di questo volume di minacce che la sicurezza online per gli istituti scolastici non può essere ridotta a un semplice documento da aggiornare prima di un'ispezione.
Valuto una configurazione in base alle azioni degli alunni e alla velocità con cui una segnalazione raggiunge un adulto preposto. La semplice presenza di un filtro o l'approvazione di una norma da parte del personale non bastano a superare questo test.
Sommario
- I cinque livelli di cui ogni scuola ha bisogno
- Come redigere una politica di sicurezza online che il personale rispetti
- Filtraggio di ogni rete accessibile agli studenti
- Gestione dei dispositivi scolastici e personali
- Insegnare i rischi che gli studenti affrontano realmente
- Segnalazione degli incidenti e misurazione dei cambiamenti
- Avviare un audit della sicurezza online di 30 giorni questo trimestre
I cinque livelli di cui ogni scuola ha bisogno
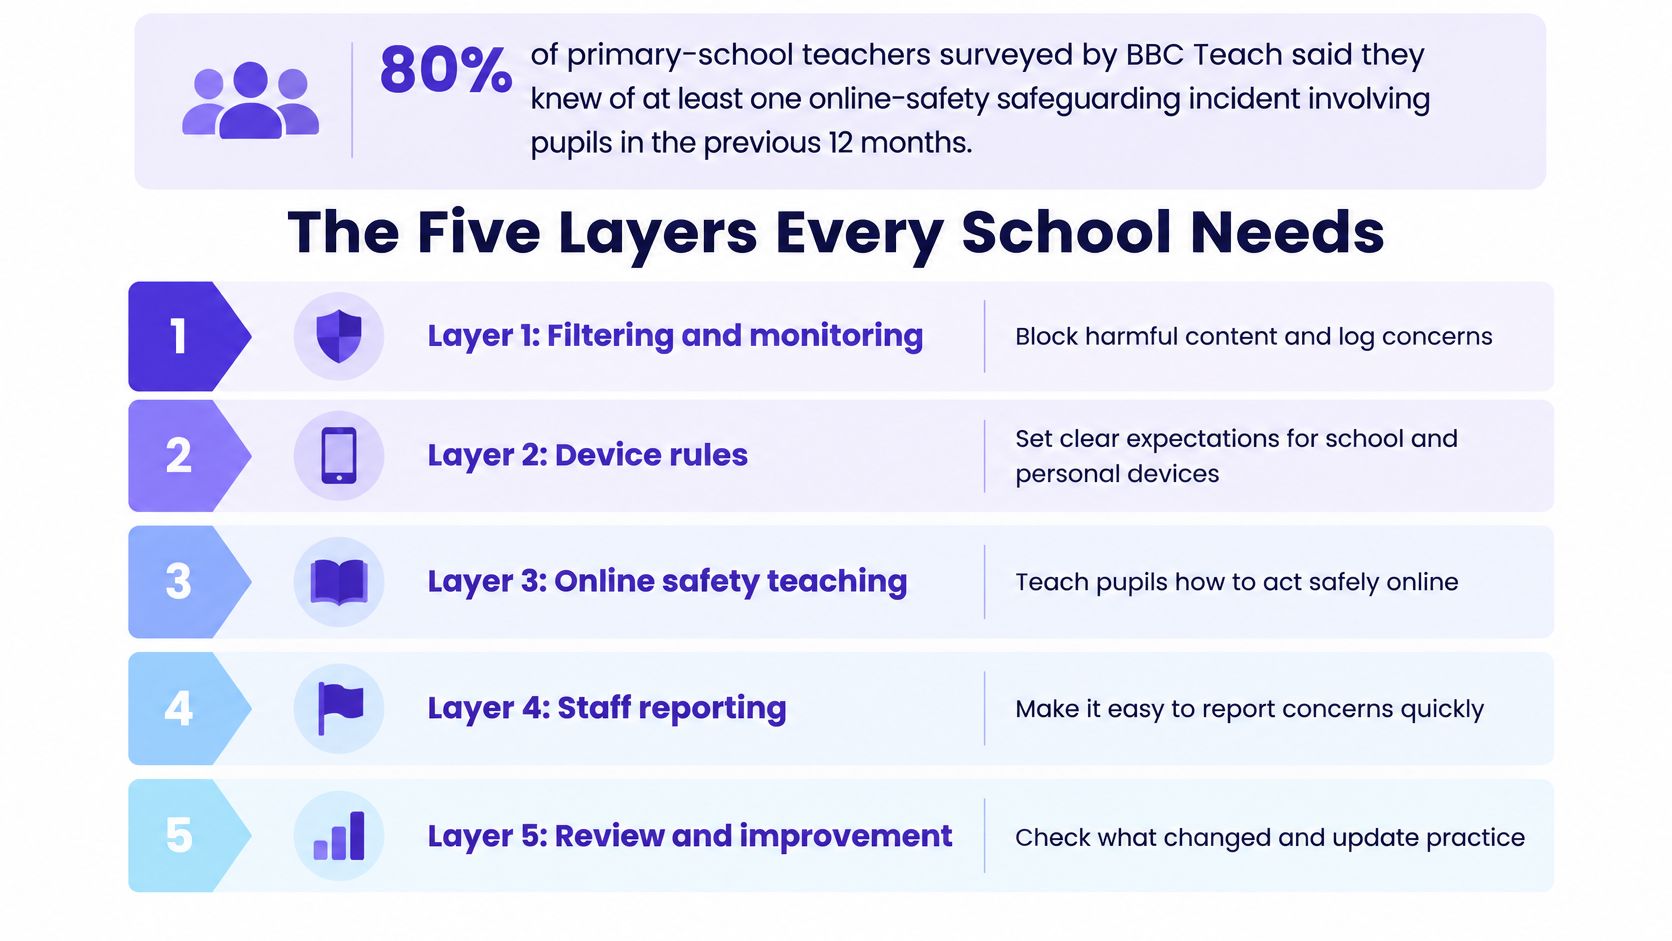
Nel 2025, l'80% degli insegnanti della scuola primaria intervistati da BBC Teach ha dichiarato di essere a conoscenza di almeno un incidente di tutela legato alla sicurezza online che ha coinvolto alunni nei 12 mesi precedenti. Il lavoro è già sui nostri banchi.
Cinque livelli devono operare contemporaneamente: politica, filtraggio web, gestione dei dispositivi, segnalazioni e insegnamento. Se uno di essi è solo teorico, gli altri presenteranno una falla.
| Livello | Cosa copre | Responsabile tipico | Come verificarlo |
|---|---|---|---|
| Politica | Uso consentito, ruoli, segnalazioni e sanzioni | Dirigente scolastico e responsabile della tutela | Il personale sa indicare il responsabile e l'iter di segnalazione in una sola frase |
| Filtraggio web | Blocchi per categoria, Ricerca sicura, elenchi di siti consentiti e bloccati per rete | Responsabile IT e responsabile della tutela | Testare un tentativo di aggiramento e un falso positivo ogni trimestre |
| Gestione dei dispositivi | Registrazione, regole sulle app, aggiornamenti e sicurezza degli account amministratore | Responsabile IT o fornitore di servizi gestiti | Verificare la registrazione e l'autenticazione a più fattori (MFA) degli amministratori ogni trimestre |
| Segnalazioni | Iter, gestione delle prove e riscontro a chi effettua la segnalazione | Responsabile della tutela | Cronometrare una segnalazione simulata inviata da un alunno a un adulto designato |
| Didattica | Lezioni sui rischi, sulle segnalazioni e sulla privacy ripetute in diverse classi | Responsabile del piano di studi e docenti tutor | Sottoporre un sondaggio agli alunni per verificare se conoscono un iter di segnalazione |
Dove i livelli si interrompono
Ipotizziamo che un alunno invii un messaggio sgradevole in una chat di gruppo alle 21:00. L'insegnamento avrebbe dovuto spiegargli quali prove conservare. Il sistema di segnalazione avrebbe dovuto individuare l'adulto di riferimento prima del mattino. Il filtro non ha mai intercettato la chat. L'errore riguarda il coordinamento tra i responsabili, non un singolo documento PDF.
Lo stesso modello si ripresenta nelle lezioni ordinarie. Un filtro blocca una pagina di ricerca sicura e il docente non ha una persona di riferimento che possa correggere l'errore prima della fine dell'ora. Personale, alunni e ospiti condividono un'unica rete flat, quindi il laptop di un visitatore vede più di quanto dovrebbe. La segmentazione della rete mantiene distinti questi percorsi, ed è una modifica IT dettata da esigenze di tutela e protezione dei minori.
I volontari che gestiscono un club o una gita devono avere lo stesso dovere di segnalare un problema. Verifichi i costi dei controlli di background per i volontari della scuola prima del primo turno, non dopo che è stato detto qualcosa in un corridoio.
Regola pratica: Se stasera uno studente segnalasse delle molestie, quale livello fallirebbe per primo? Se non riesce a individuarlo in un minuto, verifichi quel livello questa settimana.
Inizierei dal percorso di segnalazione. Un adulto designato tempestivo è più efficace di un elenco di blocchi perfetto.
Come redigere una politica di sicurezza online che il personale rispetterà
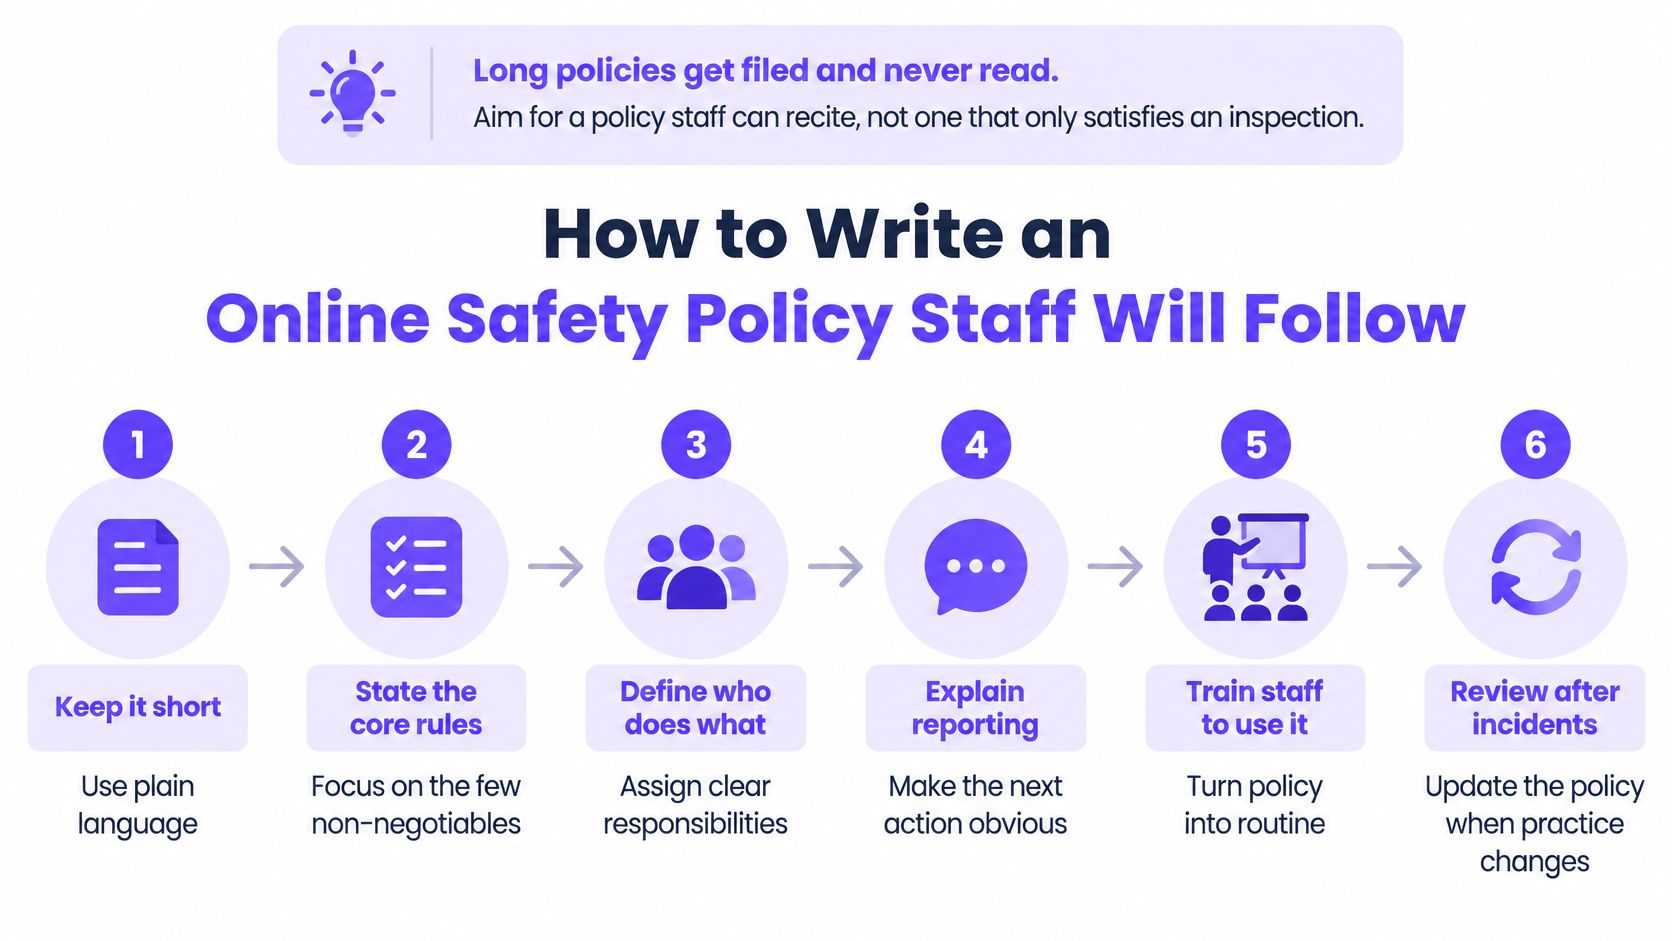
Le regolamentazioni troppo lunghe vengono archiviate e mai lette. L'obiettivo deve essere una formulazione che un docente possa ripetere tra una lezione e l'altra, non un documento che figuri completo soltanto all'interno di una cartella.
Le Nazioni Unite riferiscono che oltre un terzo dei giovani in 30 Paesi ha subito episodi di cyberbullismo e un giovane su cinque tra quelli coinvolti ha marinato la scuola a causa di ciò. Le molestie devono rientrare nelle direttive dell'istituto in quanto incidono sulla frequenza e sul benessere, anche sui social media e sui servizi di messaggistica al di fuori dell'orario scolastico. L'UNESCO celebra la Giornata internazionale contro la violenza e il bullismo a scuola, incluso il cyberbullismo, il primo giovedì di novembre: una data di verifica ragionevole anziché una semplice iniziativa di facciata.
Sei passaggi che il personale può ricordare facilmente
- Analizzare i casi reali dell'ultimo anno. Estragga gli incidenti, filtri gli avvisi e i reclami. La politica deve rispondere a ciò che è già accaduto, altrimenti il personale la tratterà come una semplice teoria.
- Definire i soggetti interessati. Alunni, personale, membri del consiglio di istituto, volontari e visitatori. Se una persona può interagire online con un alunno, è necessaria una frase specifica che lo stabilisca.
- Stabilire l'uso consentito per i dispositivi scolastici e personali. Includere i telefoni con connessione dati mobile. Il filtro della scuola non copre quel traffico, quindi la regola deve valere per la persona e non solo per la rete.
- Indicare l'iter di segnalazione. Un responsabile della tutela, un sostituto designato, un modulo anonimo e un tempo di risposta indicato in ore. "Riferire a un membro del personale" non costituisce un iter valido.
- Collegare le procedure di tutela e di condotta. Indicare le sanzioni per le molestie e per la condivisione di contenuti dannosi. Conservi gli screenshot e i timestamp prima di reimpostare un account e tratti tale materiale con la stessa cura riservata a qualsiasi altro documento dell'alunno. La gestione responsabile delle informazioni degli studenti fa parte dell'iter, non è una politica secondaria destinata all'ufficio.
- Concordare una data di revisione e l'approvazione del consiglio di istituto. Inserisca entrambe le informazioni nella prima pagina. Una politica priva di un responsabile cade nell'oblio.
Ipotizziamo che il caso di una chat di gruppo della scuola secondaria si blocchi per due giorni perché nessuno è stato incaricato di ricevere i report. Un'escalation riservata, le prove conservate prima di qualsiasi modifica della password e le stesse aspettative nel campus WiFi, sui dispositivi gestiti dalla scuola e su altre reti utilizzate per l'apprendimento lo avrebbero risolto la sera stessa.
Concludere con un riepilogo di una pagina per il personale. La verifica è diretta.
Ogni adulto è in grado di indicare il responsabile e il canale di segnalazione in una sola frase. Se non ci riesce, la regolamentazione non è ancora operativa.
Filtraggio di ogni rete accessibile dagli alunni
Il filtraggio interviene nel momento in cui un dispositivo ricerca un dominio. Controlla unicamente il traffico che passa attraverso la rete che protegge. Un'unica impostazione per l'intero istituto rischia di confondere le esigenze di alunni, personale e ospiti.
Una politica efficace prevede il blocco per categorie di contenuti per adulti, gioco d'azzardo e violenza, l'applicazione di Safe Search su Google, Bing e YouTube, elenchi di elementi consentiti e bloccati gestiti da una persona designata e regole basate sugli orari nei casi in cui gli alunni risiedano nel plesso la sera o nel fine settimana.
| Rete | Criteri tipici | Carenza principale | Verifica |
|---|---|---|---|
| WiFi studenti | Blocchi per categoria per contenuti per adulti, gioco d'azzardo e violenza; SafeSearch attivo | Gli studenti utilizzano VPN o app che aggirano il filtraggio DNS | Testare ogni settimana una VPN nota e un'app crittografata |
| Rete personale scolastico | Categorie meno restrittive con eccezioni di amministrazione registrate | Eccezioni applicate senza previa revisione | Revisionare il registro delle eccezioni su base mensile |
| WiFi ospiti e visitatori | Criteri di sicurezza per la famiglia molto restrittivi, nessun accesso ai sistemi del personale | Dispositivi sconosciuti su una rete condivisa | Confermare la presenza di VLAN separati e la comparsa delle pagine di blocco |
| Dispositivi personali su rete dati mobile | Al di fuori del filtraggio scolastico | Nessun filtro DNS applicato | Coperto dalle regole per i dispositivi e dalla didattica, non dal filtro |
| WiFi convitto o residenziale | Regole basate su fasce orarie per le ore serali e i fine settimana | Regole impostate una sola volta e mai revisionate | Revisionare le regole basate su fasce orarie ogni trimestre e registrare le modifiche |
Quanto costa un falso positivo
Supponiamo che un sito di biologia per gli ultimi anni delle superiori venga classificato come contenuto per adulti. La correzione richiede tre giorni. La lezione è ormai persa e l'insegnante smette di fidarsi dell'elenco dei blocchi. La velocità di correzione fa parte del controllo, non è un favore da parte dell'IT.
Tre verifiche da effettuare in questo trimestre
- Provi a bypassare il sistema da un dispositivo per studenti WiFi. Apra una VPN nota e un'app di messaggistica crittografata. Registri se la ricerca è stata bloccata, semplicemente tracciata nei log o invisibile. Esegua il test su un dispositivo per studenti, non sul laptop di un docente.
- Generi un falso positivo intenzionale. Misuri il tempo di correzione dalla richiesta del docente fino al ricaricamento della pagina. Se tale intervallo è superiore a una lezione, individui un sostituto in grado di intervenire nello stesso giorno.
- Legga la pagina di blocco come farebbe uno studente. Dovrebbe indicare cosa è stato bloccato e chi contattare. Una pagina di errore vuota insegna agli utenti ad aggirare il filtro.
Il filtraggio web per le scuole è la configurazione che affiderei a un nuovo responsabile IT per le categorie, Safe Search e reti separate. Un report di blocco senza anomalie non dimostra comunque che gli alunni siano al sicuro. Tutto ciò che non passa mai dal resolver deve essere intercettato dalle persone, non da una dashboard.
Gestione dei dispositivi scolastici e personali
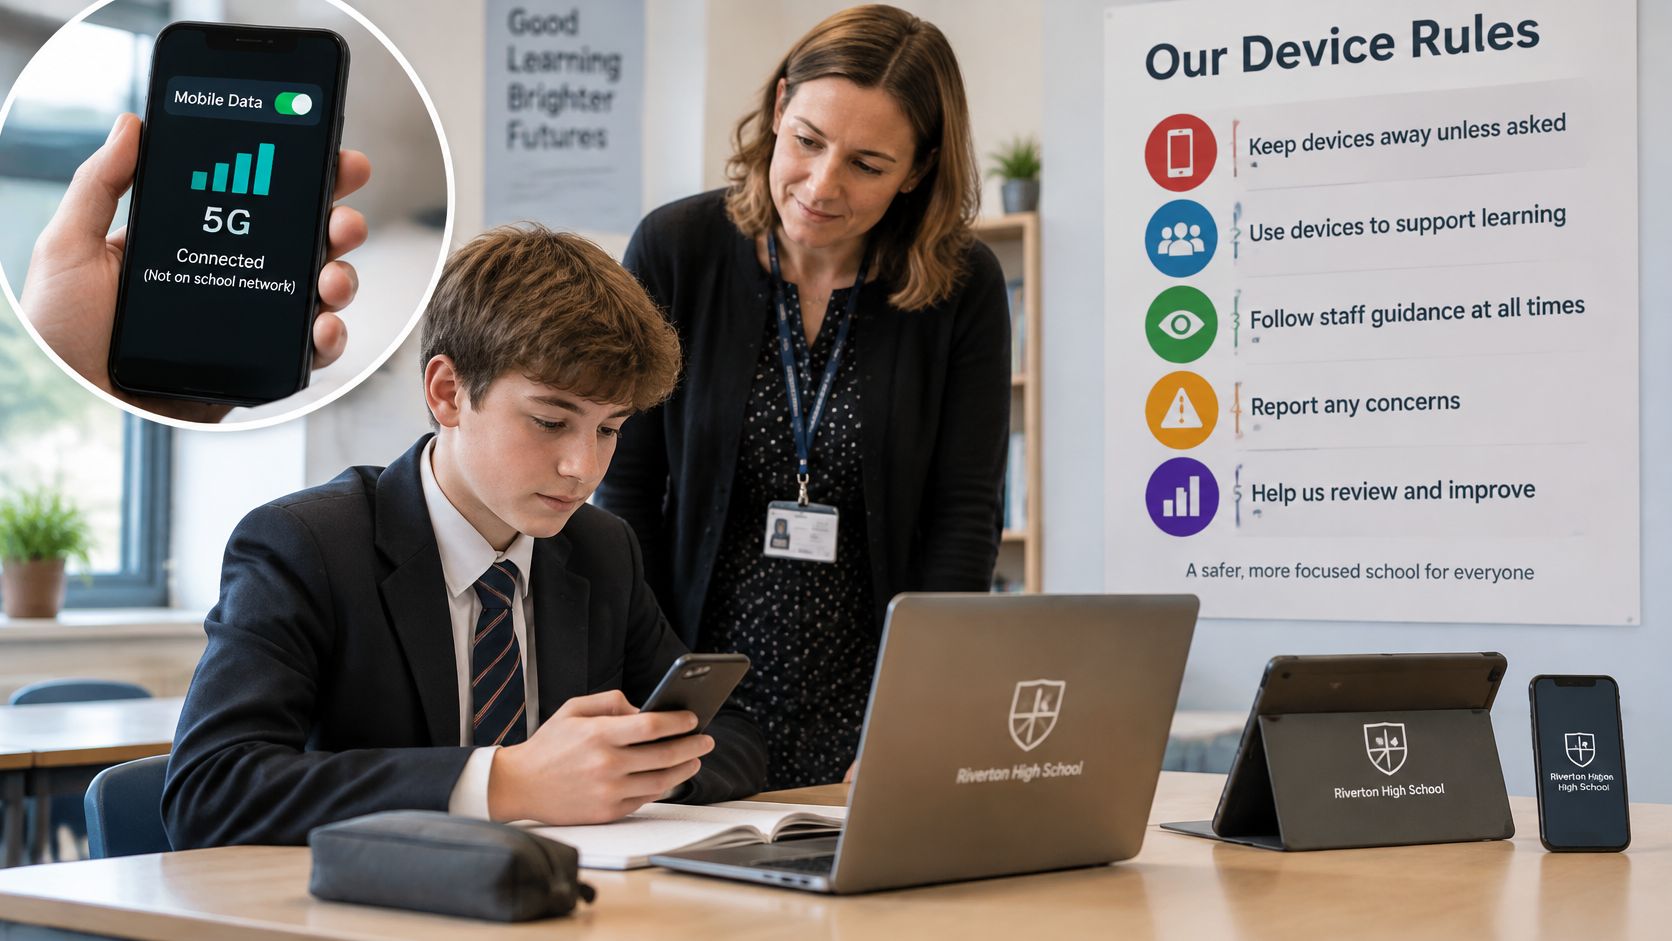
Lo smartphone di un alunno connesso alla rete dati cellulare non richiede mai l'autorizzazione al resolver della scuola. Solo le regole d'uso del dispositivo e l'insegnamento possono fare la differenza. Non si può chiedere al sistema di filtraggio di svolgere questo compito.
Nel 2024, il 52% delle scuole primarie e il 71% delle scuole secondarie nel Regno Unito ha riferito di aver individuato una violazione o un attacco informatico nei 12 mesi precedenti, secondo la Cyber Security Breaches Survey del Governo del Regno Unito. È necessario gestire la sicurezza di account e dispositivi come una routine quotidiana, non come un progetto da avviare dopo un incidente.
L'ordine che riduce i rischi
- Registrare i dispositivi di proprietà della scuola. La gestione dei dispositivi mobili (MDM) deve controllare app, impostazioni e aggiornamenti. Un laptop che non effettua mai il check-in è un dispositivo personale con un adesivo della scuola.
- Richiedere l'autenticazione a più fattori per gli account degli amministratori e del personale. Prediligere un metodo resistente al phishing, come una chiave hardware o una richiesta via app che mostri il nome del sito, rispetto a un codice che una pagina di login falsa potrebbe sottrarre.
- Correggere le vulnerabilità note e già sfruttate entro pochi giorni. Le finestre di modifica di fine trimestre sono troppo lente quando una falla viene già utilizzata.
- Ripristinare un backup ogni trimestre. Registrare il tempo impiegato e se i file erano utilizzabili. Un backup non testato è solo una speranza.
Ipotizziamo che l'account di un insegnante privo di autenticazione a più fattori venga utilizzato per inviare e-mail con link di phishing alle famiglie degli alunni. La lezione non è "acquistare più strumenti". È che un accesso privilegiato senza un secondo fattore rappresenta una porta aperta verso chi si fida dell'indirizzo della scuola.
Due opzioni per i dispositivi personali
Una politica BYOD funziona solo se si sceglie una singola regola e la si applica con rigore.
- Registrare, poi autorizzare. Telefoni personali e laptop vengono inclusi nella gestione dei dispositivi, con limiti per le app e la possibilità di formattare il dispositivo in caso di smarrimento concordata per iscritto con le famiglie.
- Solo rete ospiti. I dispositivi personali restano separati dai sistemi del personale e dalle unità condivise. Ricevono la policy di protezione della famiglia più rigida e nessun percorso di accesso alla rete admin VLAN.
Applicherei una regola questo mese: nessun dispositivo personale sulla rete del personale. Tutto il resto potrà seguire una volta concretizzata questa linea guida.
Insegnare a gestire i rischi che gli alunni incontrano realmente
Ofcom ha riferito che il 93% dei bambini e ragazzi del Regno Unito di età compresa tra gli 8 e i 17 anni che vanno online ha dichiarato di aver seguito almeno una lezione scolastica sulla sicurezza online, e il 76% di essi ha ritenuto utile tale lezione. La stessa fascia d'età ha comunque segnalato situazioni dannose. Il 32% dei giovani tra gli 8 e i 17 anni ha dichiarato di aver visto contenuti preoccupanti o sgradevoli online negli ultimi 12 mesi. Tra il 30% che ha seguito regolarmente lezioni sulla sicurezza online, il ricordo è salito al 97%. La ripetizione è più efficace di una singola assemblea.
Cinque brevi lezioni, seguite da una prova pratica
- Phishing. Utilizzare un messaggio fittizio che sembri provenire dalla segreteria scolastica o da una banca. Gli studenti devono passare il cursore sopra il link, verificare il mittente e inoltrarlo anziché fare clic.
- Condivisione eccessiva di dati personali. Analizzare il caso di uno studente del primo anno delle medie che inserisce il proprio indirizzo di casa nella chat di un gioco su richiesta di un compagno di squadra. La lezione riguarda ciò che non deve mai uscire dalle mura domestiche, non un elenco di "siti web dannosi".
- Cyberbullismo. Mostrare come gestire gli screenshot. Salvarli, non rispondere nella chat e consegnarli all'adulto di riferimento prima che la conversazione venga eliminata.
- Contatti non sicuri. Il momento in cui un adulto o uno sconosciuto sposta un minore dal gioco a un'applicazione privata è quello in cui fermarsi e informare qualcuno. Far esercitare gli studenti sulla frase esatta da pronunciare.
- Strumenti di IA. Un'indagine del 2025 condotta a Taiwan ha rilevato che il 63% degli adolescenti intervistati ha dichiarato di utilizzare l'IA per i compiti scolastici, ma solo il 31,5% ne aveva discusso la sicurezza con i genitori e il 52% con gli insegnanti. Un'indagine statunitense del 2025 ha evidenziato che la maggior parte dei genitori e circa la metà degli studenti continuavano a nutrire preoccupazioni circa la riservatezza e la sicurezza dei dati degli studenti con l'adozione dell'IA nelle scuole. Insegnare quali informazioni non devono mai essere inserite in uno strumento pubblico, inclusi nomi, indirizzi e foto, e dove tale testo possa finire.
I giovani chiedono strumenti di segnalazione più chiari e spiegazioni sulla privacy più semplici. Utilizzi il loro linguaggio sui poster e lasci che sia un gruppo di alunni a progettarli. Una lezione sulla sicurezza degli smartphone per bambini offre ai tutor di classe una storia concreta da cui partire, con un impatto migliore rispetto all'ennesima diapositive di regole.
Terminare ogni sessione con una simulazione di segnalazione. L'alunno deve trasmettere il messaggio a un adulto designato affinché la lezione possa considerarsi completata.
Segnalazione degli incidenti e misurazione dei cambiamenti
Un'analisi sistematica ha rilevato che gli interventi di sicurezza online hanno generalmente migliorato l'assimilazione delle nozioni sulla sicurezza in rete, ma nessuno ha prodotto un cambiamento significativo nei comportamenti a rischio online. Diversi programmi sono stati giudicati alquanto efficaci per l'apprendimento e inefficaci per il comportamento. La presenza, i punteggi dei quiz e una policy firmata dimostrano solo che si è tenuta una sessione.
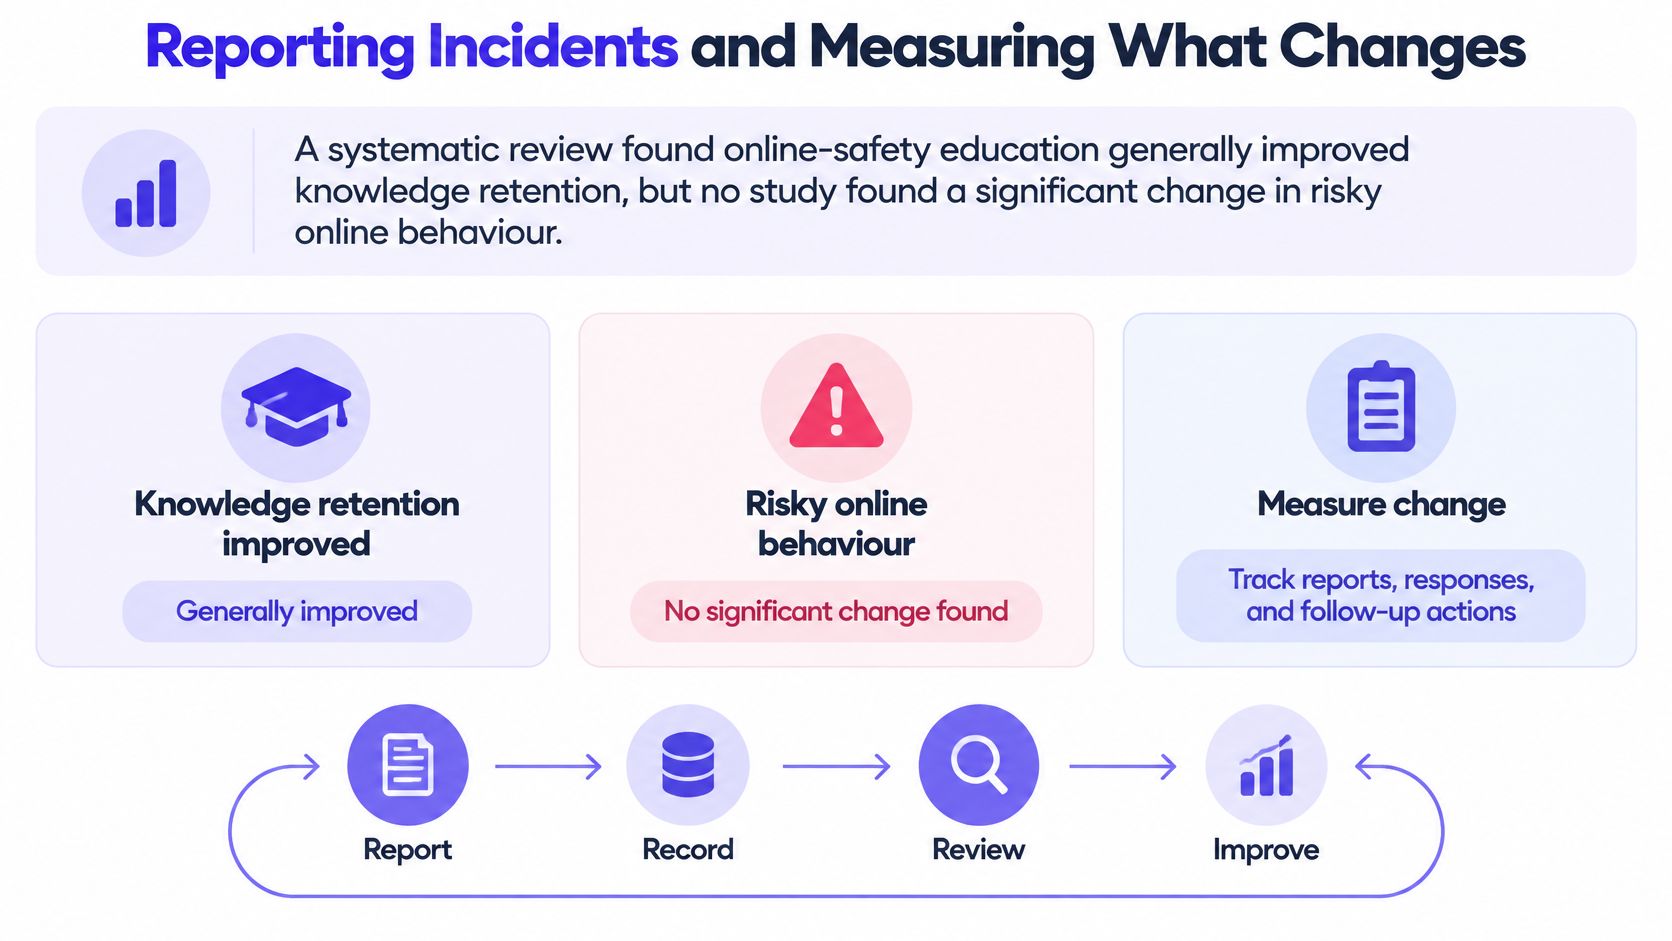
Stabilisca un valore di riferimento basandosi su scenari anonimi relativi ad alunni e personale, insieme al registro degli incidenti già in Suo possesso. Rivaluti le stesse domande ogni trimestre. Queste cinque misurazioni sostituiscono il test di valutazione.
| Metrica | Come misurarla | Come interpretarla |
|---|---|---|
| Tempo di segnalazione | Ore trascorse tra l'incidente e l'avviso a un adulto preposto | Tempi più brevi indicano che gli studenti si fidano del canale di segnalazione |
| Tasso di segnalazione del phishing | Segnalazioni di presunto phishing registrate nel trimestre, divise per il totale di studenti e personale | Un aumento iniziale può indicare un incremento delle segnalazioni, non degli attacchi |
| Tasso di recidiva | Studenti coinvolti in due o più incidenti in un trimestre | Un tasso in calo suggerisce che gli interventi stanno producendo risultati |
| Segnalazioni di tutela (safeguarding) | Segnalazioni registrate in ogni trimestre | Da interpretare insieme al tempo di segnalazione; un aumento può indicare un rilevamento migliore |
| Mantenimento della memoria del canale | Quota di studenti in grado di indicare un canale di segnalazione in un breve sondaggio | Un valore basso indica che le lezioni non si stanno consolidando |
Eseguire la procedura, non limitarsi a descriverla
- Calcolare il tempo impiegato da un alunno per inoltrare un messaggio sospetto a un adulto designato. Utilizzare un testo fittizio. Annotare ogni passaggio di consegna.
- Verificare le prove. Screenshot e marcature temporali devono essere memorizzati prima che qualsiasi account venga reimpostato o un dispositivo venga formattato.
- Confermare il riscontro. Chi effettua la segnalazione dovrebbe ricevere risposta entro i tempi di reazione indicati sul riepilogo per il personale.
Supponiamo che le segnalazioni aumentino dopo un trimestre di lezioni brevi. Potrebbe sembrare un problema in peggioramento, finché non si nota che gli alunni hanno iniziato a fidarsi del canale di segnalazione. È necessario interpretare l'insieme dei dati nella sua totalità, non una singola cella alla volta.
L'aumento delle segnalazioni con tempi di invio più brevi è solitamente una buona notizia. L'aumento degli incidenti ripetuti con un numero stazionario di segnalazioni indica che i casi non vengono registrati.
I registri tecnici mantengono la loro importanza accanto a questi numeri, specialmente sui dispositivi personali e sulla rete WiFi per ospitiWiFi. Verifichi i falsi positivi, i tentativi di aggiramento e l'usabilità della pagina di blocco. Non consideri il registro come una prova del cambiamento di comportamento.
Avviare un audit sulla sicurezza online di 30 giorni in questo trimestre
Assegni ogni settimana a un responsabile nominato, in modo che un controllo non si blocchi se una singola persona è in malattia. Mantenga un unico registro. Il valore di riferimento del prossimo trimestre dovrebbe partire da quel file, non dalla memoria.
Settimana 1, dirigente scolastico. Elencare i cinque livelli e contrassegnare ciascuno come scritto, testato o sconosciuto. "Sconosciuto" è uno stato onesto. Non lo modifichi al rialzo solo perché una norma cita quel livello.
Settimana 2, responsabile IT insieme al responsabile della tutela della sicurezza dei minori. Eseguire i controlli di filtraggio per alunni e ospiti. Registrare il test della VPN, un falso positivo e verificare se la pagina di blocco indica un contatto.
Settimana 3, responsabile IT o provider di servizi gestiti. Completare i controlli dei dispositivi. Verificare le lacune di registrazione, l'autenticazione a più fattori per gli amministratori, le date di aggiornamento e l'esecuzione di un ripristino da backup con il relativo tempo impiegato.
Settimana 4, responsabile della tutela della sicurezza dei minori. Eseguire l'esercitazione di segnalazione su un incidente fittizio. Cronometrare ogni fase e inviare un riepilogo di una pagina al personale, in modo che la procedura sia di pubblico dominio.
Per le scuole, i campus e gli alloggi studenteschi, la tutela della sicurezza dei minori deve essere garantita per rete e per VLAN. Le evidenze utili includono gli URL bloccati, l'analisi delle minacce e l'utilizzo personalizzabile da un'unica dashboard, visibili accanto agli orari reali presenti nel registro.
Intervenga prima sul livello che presenta maggiori incognite. Una scuola che non è ancora in grado di indicare il proprio percorso di segnalazione presenta una lacuna più urgente rispetto a una con un filtro più debole. Non dedicherei un mese a perfezionare un elenco di categorie mentre il personale non sa ancora a chi inviare una segnalazione.
Purple Shield offre la protezione DNS e il filtraggio dei contenuti per la scuola, il campus e gli alloggi WiFi, con una politica di tutela per ciascuna rete e per ciascun VLAN, Ricerca sicura su Google, Bing e YouTube, e report dettagliati sui blocchi effettuati. Inserisca tali prove accanto al registro degli ultimi 30 giorni per poter analizzare il livello di rete e l'iter umano nel corso della stessa settimana. Visiti il sito Purple Shield per definire le politiche per le reti utilizzate dagli alunni.